
Program
Dasar-Dasar Agen Kecerdasan Buatan
6 jam
Agen AI otonom adalah sistem yang kuat, namun justru kekuatan inilah yang bisa membuatnya berbahaya.
OpenClaw dan kerangka kerja agen serupa melampaui sekadar menghasilkan teks. Mereka mengeksekusi kode, memodifikasi file, memanggil API, dan berinteraksi langsung dengan sistem lain. Ini berarti ada pergeseran dari "berpikir" ke "bertindak" yang secara fundamental mengubah model keamanan.
Setiap kesalahan yang terjadi dapat berujung pada konsekuensi nyata. Tindakan sistem yang dijalankan oleh OpenClaw lebih menyerupai layanan backend dengan hak operasional nyata daripada sekadar antarmuka percakapan sederhana.
Dalam panduan ini, saya akan membahas aspek keamanan saat menjalankan OpenClaw dan praktik terbaik untuk memastikan deployment Anda mempertimbangkan potensi risiko.
Jika Anda belum familiar dengan konsep di balik alat seperti OpenClaw, saya merekomendasikan kursus kami Introduction to AI Agents.
OpenClaw (sebelumnya dikenal sebagai Clawdbot dan sempat bernama Moltbot) adalah kerangka kerja agen otonom open-source yang menghubungkan large language model (LLM) ke serangkaian alat yang dapat dieksekusi. Alat-alat ini dapat mencakup:
Berbeda dengan chatbot dasar yang hanya mengembalikan teks, OpenClaw memungkinkan model mengambil tindakan nyata di dalam lingkungan Anda. Dalam praktiknya, ini lebih mirip mesin otomasi atau utilitas DevOps daripada asisten percakapan dasar.
Risiko inti muncul secara alami dari kapabilitas tersebut: teks umumnya tidak berbahaya, tetapi tindakan tidak demikian.
Tindakan yang dilakukan oleh agen dapat mencakup:
Jika agen dipengaruhi oleh input berbahaya atau prompt yang kurang terstruktur, tindakan tersebut dapat menimbulkan konsekuensi tak terduga. Perlindungan LLM sederhana seperti penyaringan kata kunci atau moderasi respons tidak memadai dalam konteks ini.
Sebagai contoh, serangan prompt injection dapat menipu model untuk mengambil file sensitif atau menyalahgunakan token API.
Jika Anda sedang mengevaluasi kerangka kerja alternatif untuk OpenClaw, Anda dapat melihat panduan perbandingan kami di sini.
Mari kita lihat lebih dekat apa yang dapat dilakukan untuk meningkatkan keamanan bagi deployment Anda.
Untuk memulai, Anda harus selalu memastikan adanya kejelasan dalam instance OpenClaw Anda. Tanpa pemahaman yang jelas tentang apa yang ada dan apa yang dapat diaksesnya, perlindungan yang bermakna tidak mungkin dilakukan.
Sebelum memodifikasi aturan firewall atau pengaturan kontainer, luangkan waktu untuk memetakan lingkungan saat ini. Banyak insiden keamanan tidak berasal dari eksploit canggih, melainkan dari server uji yang terlupa atau kredensial yang terlalu permisif dan dibiarkan begitu saja.
Mulailah dengan mengidentifikasi setiap instance OpenClaw yang berjalan:
Sangat umum menemukan server cloud yang terlupa, kontainer yang diekspos dengan -p 0.0.0.0:3000:3000, atau terowongan sementara seperti Ngrok yang tidak pernah dimatikan. Penyiapan eksperimental seperti ini sering kali berumur lebih panjang dari tujuannya dan tidak boleh dibiarkan aktif.
Selanjutnya, Anda harus mengidentifikasi "mahkota permata" Anda. Ini adalah aset sensitif yang dapat diakses agen, seperti:
Setiap kredensial harus dievaluasi cakupan dan hak istimewanya. Misalnya, akses tingkat administrator membawa risiko jauh lebih besar daripada akses baca-saja. Memiliki gambaran jelas tentang hak istimewa ini membantu mengukur potensi kerusakan.
Pertanyaan yang menurut saya berguna untuk Anda tanyakan adalah: “Jika agen benar-benar dikompromikan hari ini, apa yang secara realistis bisa terjadi?”
Risiko langsung juga harus didokumentasikan, termasuk:
Menuliskan temuan ini menetapkan baseline dan membuat perbaikan dapat diukur.
Praktik yang baik untuk deployment yang lebih matang adalah mengadopsi model tingkat (tier) keamanan.
Model bertingkat memberikan struktur dan kejelasan. Meskipun tidak setiap deployment memerlukan kontrol setara enterprise, setiap deployment harus dikategorikan secara sengaja.
Berikut 3 tingkat utama:
Tingkat ini cocok untuk lingkungan eksperimen dan pembelajaran di mana tidak ada data sensitif yang terlibat.
Pada level ini, agen mungkin berinteraksi dengan repositori bersama atau API internal, sehingga memerlukan pembatasan yang lebih kuat.
Tingkat ini dirancang untuk lingkungan yang menangani data teregulasi atau operasi keuangan.
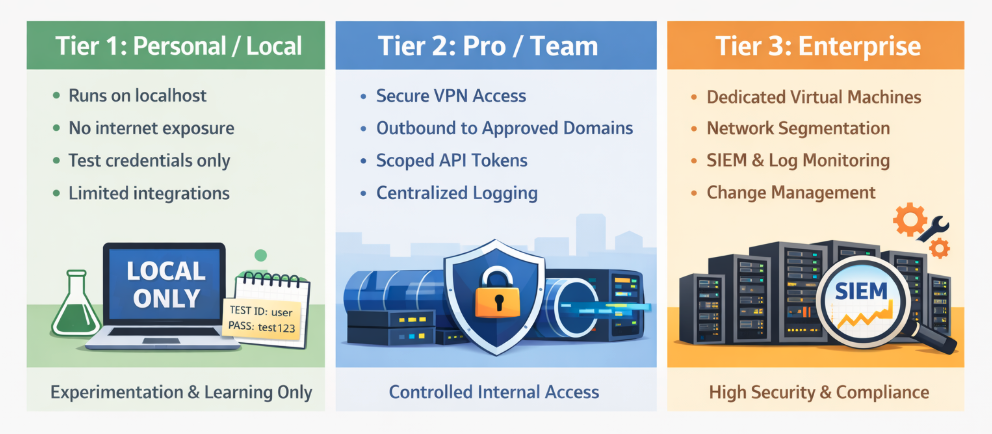
Kuncinya bukan langsung memilih tingkat tertinggi, melainkan memahami dengan jelas tingkat mana yang berlaku dan alasannya.
Lingkungan staging atau “lab aman” menyediakan ruang untuk menguji perubahan keamanan tanpa membahayakan sistem produksi. Ini harus menjadi tempat uji sederhana di mana perubahan apa pun yang dilakukan tidak berdampak pada dunia nyata.
Namun, lingkungan ini tetap harus mencerminkan arsitektur produksi, sambil menggunakan kredensial sandbox atau dummy. Misalnya, akun cloud uji, API tiruan, dan sandbox email internal memungkinkan pengujian realistis tanpa risiko di dunia nyata.
Prosedur “break glass” yang terdokumentasi juga direkomendasikan. Prosedur “break glass” adalah rencana pemulihan yang menjelaskan cara memulihkan akses jika aturan firewall atau pembatasan kontainer secara tidak sengaja memblokir administrator.
Jika agen dapat dijangkau dari luar, ia dapat menjadi target. Inilah mengapa Anda perlu mengelola akses masuk. Ini akan menjadi lapisan pertahanan pertama yang terlihat.
Konfigurasi default paling aman mengikat aplikasi ke IP localhost 127.0.0.1, sehingga hanya dapat diakses dari mesin lokal.
app.listen(3000, "127.0.0.1");Selain itu, memiliki verifikasi juga penting. Pindai port dari perangkat lain menggunakan nmap harus mengonfirmasi bahwa tidak ada port yang diekspos.
sudo nmap -p- -sS <target_IP>Perlu dicatat bahwa Docker dapat melewati UFW pada host Linux atau firewall host lainnya karena Docker memanipulasi aturan jaringan secara langsung.
Saat Anda mempublikasikan port dengan -p 0.0.0.0:3000:3000, Docker dapat mengekspos port tersebut meskipun firewall host Anda tampaknya memblokirnya. Dengan kata lain, hanya mengandalkan firewall tidak cukup saat Docker terlibat.
Cara cepat untuk memverifikasi apa yang benar-benar diekspos Docker adalah memeriksa port yang dipublikasikan:
docker port <container_name>
Look for 0.0.0.0:3000->3000/tcp (exposed publicly) versus 127.0.0.1:3000->3000/tcp (localhost-only).
Linux users can also inspect active Docker iptables rules:
```bash
sudo iptables -L DOCKER -n -v
Jika Anda melihat binding 0.0.0.0:PORT atau aturan ACCEPT di chain DOCKER, port tersebut dapat dijangkau secara eksternal kecuali dibatasi secara eksplisit.
Anda juga dapat mengonfirmasi secara eksternal dari mesin lain menggunakan nmap:
nmap -p 3000 <target_IP>Perintah ini memindai target Anda dari luar untuk memastikan port 3000 benar-benar tertutup/terfilter, membuktikan tidak ada akses eksternal.
Praktik terbaik adalah mengikat secara eksplisit ke localhost (127.0.0.1) di perintah Docker run:
docker run -p 127.0.0.1:3000:3000 openclawLalu konfirmasikan dengan docker port dan pemindaian nmap eksternal dari mesin lain.
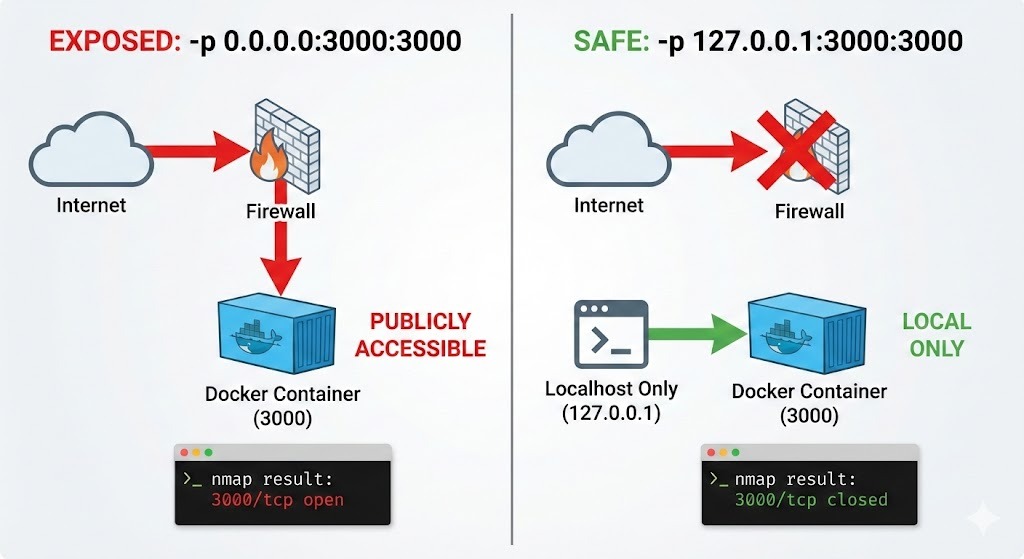
Ketika akses jarak jauh diperlukan, mengekspos aplikasi langsung ke internet publik jarang dapat dibenarkan.
VPN seperti Tailscale atau WireGuard dapat digunakan untuk membangun konektivitas terenkripsi dan terautentikasi antara perangkat tepercaya. Pendekatan ini secara drastis mengurangi eksposur dibandingkan membiarkan port terbuka.
Jika akses melalui peramban diperlukan, reverse proxy seperti Nginx dapat menghentikan koneksi HTTPS dan menegakkan autentikasi sebelum trafik mencapai aplikasi.
Manajemen sesi juga memerlukan perhatian cermat. Kontrol sesi yang lemah dapat merusak pertahanan perimeter yang kuat sekalipun.
Menggunakan kata sandi yang kuat, melakukan rotasi kredensial secara berkala, dan membatasi laju pada endpoint login membantu mempertahankan dari serangan brute-force. Masa berlaku sesi yang singkat juga mengurangi kegunaan token yang dicuri.
Cookie aman, atribut SameSite, dan perlindungan CSRF tetap relevan bahkan ketika backend adalah agen bertenaga AI. Infrastruktur web di sekitarnya harus diperketat sebagaimana aplikasi lainnya.
Bahkan dengan kontrol perimeter yang kuat, kemungkinan penyalahgunaan tetap ada. Strategi pengurungan dan isolasi akan sangat membantu menentukan seberapa jauh sebuah insiden dapat menyebar.
Menjalankan kontainer sebagai pengguna non-root mengurangi dampak potensi kerentanan escape.
Kapabilitas Linux yang tidak perlu juga harus dihapus untuk mengecilkan permukaan serangan. Kontainer sering berjalan dengan hak istimewa lebih dari yang diperlukan, dan menghapus kapabilitas yang tidak digunakan membatasi apa yang dapat dilakukan penyerang.
Setiap langkah ini menegaskan gagasan yang sama: bahkan jika agen berperilaku menyimpang, ia tidak boleh mengendalikan sistem host.
Di bawah ini contoh sederhana docker run yang menunjukkan sintaks untuk menetapkan pengguna non-root, tanpa kapabilitas Linux tertentu, serta memasang filesystem sebagai read-only.
docker run \
  --name openclaw-secure \
  --user 1000:1000 \
  --read-only \
  --cap-drop=CAP_SYS_ADMIN \
  --cap-drop=CAP_NET_RAW \
  -v openclaw-workspace:/app/workspace \
  -p 127.0.0.1:3000:3000 \
  openclaw:latest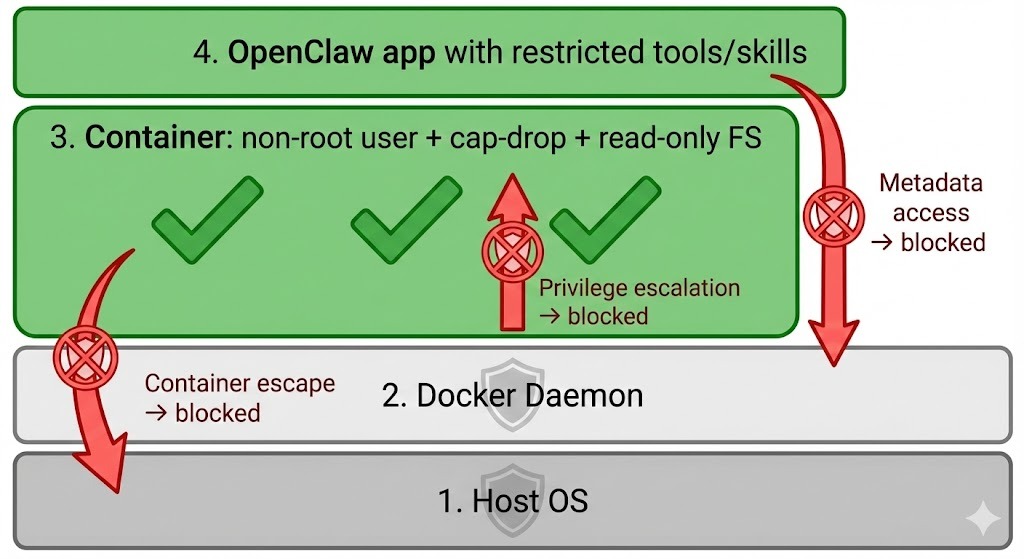
Untuk tim yang menggunakan Docker Compose, prinsip yang sama berlaku. Potongan docker-compose.yml yang diperketat secara minimal mungkin terlihat seperti ini:
version: "3.9"

services:
  openclaw:
    image: openclaw:latest
    user: "1000:1000"
    read_only: true
    cap_drop:
      - CAP_SYS_ADMIN
      - CAP_NET_RAW
    ports:
      - "127.0.0.1:3000:3000"
    volumes:
      - openclaw-workspace:/app/workspace

volumes:
  openclaw-workspace:
Satu klarifikasi penting adalah pembatasan kapabilitas Linux ini tetap wajib meski menjalankan Docker di macOS atau Windows. Walaupun sistem tersebut bukan Linux, Docker Desktop menjalankan kontainer di dalam mesin virtual Linux tersembunyi.
Dengan kata lain, berada di macOS atau Windows tidak menghilangkan kebutuhan untuk memperketat kontainer.
Penyaringan keluar sering diabaikan, padahal sangat penting. Insiden serius seperti eksfiltrasi data terjadi melalui saluran keluar semacam itu.
Kebijakan default “deny all” untuk trafik keluar memaksa administrator untuk secara eksplisit mengizinkan domain yang disetujui. Membatasi lalu lintas ke endpoint yang diperlukan, seperti penyedia API dan layanan internal, sangat mengurangi risiko ini.
Memblokir akses ke layanan metadata cloud juga mencegah paparan tidak sengaja atas kredensial instance.
Instance cloud Linux (AWS/GCP/Azure) mengekspos kredensial sementara melalui IP link-local 169.254.169.254. OpenClaw dapat secara tidak sengaja melakukan kueri ke endpoint ini dan membocorkan metadata instance. Anda dapat secara eksplisit menjatuhkan trafik keluar ke IP metadata:
sudo iptables -A OUTPUT -d 169.254.169.254 -j DROPUntuk memverifikasi, jalankan berikut ini:
sudo iptables -L -n -vIni memastikan bahwa bahkan jika agen mencoba menjangkau layanan metadata, trafiknya tidak pernah keluar dari host.
Jika Anda ingin membatasi aturan secara spesifik untuk trafik Docker, Anda dapat memblokirnya di chain DOCKER-USER (yang dievaluasi sebelum aturan Docker sendiri):
sudo iptables -I DOCKER-USER -d 169.254.169.254 -j DROPPendekatan ini sering kali lebih aman karena Docker memodifikasi aturan iptables secara dinamis. Chain DOCKER-USER dirancang khusus untuk pembatasan yang ditentukan pengguna.
Anda dapat mengonfirmasi aturan aktif dengan:
sudo iptables -L DOCKER-USER -n -vDirektori host yang sensitif seperti ~/.ssh atau /etc tidak boleh di-mount kecuali benar-benar diperlukan.
Kontainer ephemeral juga harus digunakan untuk memberikan lapisan perlindungan tambahan.
Kontainer ini bertindak sebagai kontainer baru untuk setiap tugas, dan dihancurkan setelahnya. Ini membuat persistensi jangka panjang jauh lebih sulit. Lingkungan sementara seperti ini membantu mengurangi kemampuan penyerang untuk membangun pijakan.
Setiap alat tambahan memperluas kapabilitas. Namun, perluasan kapabilitas ini membawa risiko tambahan.
Secret harus disuntikkan saat runtime melalui variabel lingkungan atau sistem manajemen secret. Menanamkan kredensial dalam kode sumber, prompt, atau image kontainer akan menciptakan eksposur yang tidak perlu.
Audit berkala terhadap integrasi yang terhubung juga dapat membantu memastikan kredensial yang tidak digunakan dihapus. Kredensial yang tidak memiliki tujuan hanya meningkatkan permukaan serangan.
Agen otonom dapat diperluas melalui skill dan komponen tambahan. Dengan perluasan itu datang risiko tambahan. Mengamankan rantai pasok skill berarti memperlakukan ekstensi pihak ketiga dengan kehati-hatian yang sama seperti yang Anda terapkan pada dependensi produksi dalam aplikasi backend.
Mengizinkan plugin untuk memperbarui otomatis tanpa kontrol memperkenalkan risiko rantai pasok.
Dalam skenario ini, rilis baru dapat secara tidak sengaja memperkenalkan kerentanan, atau pada kasus terburuk, paket yang dikompromikan dapat menyertakan perilaku berbahaya.
Untuk mengurangi risiko ini, Anda perlu melakukan pin terhadap skill ke versi spesifik dan, bila memungkinkan, ke hash yang persis.
Sebagai contoh:
"web-browser-skill": "1.4.2#sha256:abc123"Pinning memastikan bahwa kode persis yang Anda uji di staging adalah kode yang berjalan di produksi. Ini mencegah pembaruan senyap dan mengurangi kemungkinan peracunan rantai pasok melalui pembajakan dependensi atau pembaruan berbahaya.
Pendekatan ini mencerminkan praktik terbaik dalam pengembangan perangkat lunak, di mana sistem produksi mengunci versi dependensi untuk menghindari perilaku tak terduga.
Sebelum mengaktifkan skill baru, luangkan waktu untuk meninjau kode sumbernya. Agen otonom sering beroperasi dengan token API, akses file, atau izin jaringan.
Jika kode sumber skill ditulis dengan buruk, plugin berbahaya dapat diam-diam menyalahgunakan hak istimewa tersebut.
Perhatikan dengan saksama perilaku seperti:
Bahkan alat penjelajah web yang tampak tidak berbahaya pun dapat mengekfiltrasi data jika menyertakan panggilan jaringan tersembunyi. Tinjauan kode singkat dapat mengungkap tanda bahaya yang jelas dan secara signifikan mengurangi risiko.
Banyak kerangka kerja agen dikirim dengan beberapa alat bawaan, seperti akses shell, eksekusi Python, editor file, atau peramban web. Meskipun fleksibilitas berguna saat eksperimen, deployment produksi harus dijaga seminimal mungkin.
Setiap alat yang diaktifkan mewakili kapabilitas yang dapat disalahgunakan. Menghapus alat yang tidak perlu mengurangi permukaan serangan dan membatasi apa yang dapat dilakukan agen jika dikompromikan.
Sistem AI menghadirkan risiko perilaku baru dan unik yang berbeda dari kerentanan perangkat lunak tradisional. Mari kita lihat beberapa potensi risiko dan solusi terkait OpenClaw.
Karena OpenClaw bergantung pada rekayasa prompt untuk keluarannya, konten eksternal harus selalu diperlakukan sebagai input yang tidak tepercaya. Misalnya, halaman web, email, dan dokumen dapat berisi instruksi tersembunyi yang dirancang untuk memengaruhi model. Ini dapat menghasilkan hasil berbahaya.
Prompt injection mengeksploitasi sifat model yang mengikuti instruksi. Komentar HTML tersembunyi atau teks yang disusun dengan cermat dapat mencoba menimpa aturan sistem atau mengekstraksi data sensitif.
Kita dapat mengambil beberapa langkah defensif untuk mencegah hal ini, termasuk:
Mengosongkan memori antara tugas yang tidak terkait juga dapat semakin mengurangi kemungkinan kebocoran data yang tidak diinginkan.
Untuk deployment jangka panjang, Anda memerlukan keteramatan dan pemantauan yang lebih besar untuk memastikan model Anda bekerja sebagaimana mestinya.
Logging komprehensif harus menangkap prompt, keluaran model, pemanggilan alat, modifikasi file, dan interaksi API. Penyimpanan log terpusat juga akan membantu mencegah pengubahan dan mendukung investigasi insiden.
Saya merekomendasikan beberapa bentuk peringatan untuk perilaku tidak biasa (seperti lalu lintas keluar yang tidak terduga atau akses ke file sistem) agar memungkinkan waktu respons yang lebih cepat.
Karena keamanan bukan konfigurasi sekali jalan, Anda juga harus mempertimbangkan untuk memperbarui OpenClaw ke versi terbaru jika diperlukan.
OpenClaw menghadirkan potensi besar untuk deployment LLM lokal. Karena sebagian besar dijalankan di mesin lokal, keamanan mesin Anda sendiri menjadi penting.
Karena itu, deployment OpenClaw yang diperketat harus tetap tidak dapat diakses dari internet publik, beroperasi dalam runtime yang dibatasi, menggunakan kredensial dengan cakupan sempit, dan menjaga logging yang komprehensif.
Untuk menerapkannya sendiri, saya menantang Anda untuk menentukan status tingkat (tier) spesifik Anda dan mengerjakan langkah-langkah keamanan sesuai dengan itu.
Ingin menjelajahi lebih jauh teknologi AI, LLM, dan agen terbaru? Jalur AI Agent Fundamentals kami adalah cara terbaik untuk memulai.
Kursus AI
Program
Kursus
Kursus
blogs
Javier Canales Luna
14 mnt
blogs
Dario Radečić
15 mnt
blogs
Hugo Bowne-Anderson
13 mnt
blogs
David Woods
13 mnt



