Programa
Fundamentos de agentes de IA
6 h
Los agentes de IA autónomos son sistemas muy potentes, y precisamente ese poder puede convertirlos en un riesgo.
OpenClaw y marcos de agentes similares van mucho más allá de generar texto. Ejecutan código, modifican archivos, llaman a APIs e interactúan directamente con otros sistemas. Esto implica un cambio de "pensar" a "actuar" que transforma por completo el modelo de seguridad.
Cada error puede tener consecuencias reales. Las acciones que ejecuta OpenClaw se parecen más a servicios backend con privilegios operativos reales que a una simple interfaz conversacional.
En esta guía, cubro los aspectos de seguridad al ejecutar OpenClaw y las mejores prácticas para que tu despliegue tenga en cuenta los posibles riesgos.
Si aún no estás familiarizado con los conceptos detrás de herramientas como OpenClaw, te recomiendo nuestro curso Introducción a los agentes de IA.
OpenClaw (antes conocido como Clawdbot y brevemente Moltbot) es un framework de agentes autónomos de código abierto que conecta un modelo de lenguaje grande (LLM) a un conjunto de herramientas ejecutables. Estas herramientas pueden incluir:
A diferencia de un chatbot básico que solo devuelve texto, OpenClaw permite que el modelo realice acciones reales dentro de tu entorno. En la práctica, se parece más a un motor de automatización o a una utilidad de DevOps que a un asistente conversacional básico.
El riesgo principal es inherente a esa capacidad: el texto suele ser inofensivo, las acciones no.
Las acciones que realiza un agente pueden incluir:
Si el agente se ve influido por entradas maliciosas o prompts mal diseñados, esas acciones pueden tener consecuencias no deseadas. Las salvaguardas típicas de LLM, como el filtrado de palabras clave o la moderación de respuestas, no bastan en este contexto.
Un ataque de inyección de prompts, por ejemplo, podría engañar al modelo para que recupere archivos sensibles o haga un uso indebido de un token de API.
Si estás evaluando marcos alternativos a OpenClaw, puedes consultar nuestra guía comparativa aquí.
Veamos más de cerca qué puedes hacer para reforzar la seguridad de tu despliegue.
Para empezar, asegúrate de tener claridad sobre tu instancia de OpenClaw. Sin un entendimiento claro de qué existe y a qué puede acceder, es imposible proteger de forma eficaz.
Antes de modificar reglas de firewall o la configuración de contenedores, tómate tiempo para mapear el entorno actual. Muchos incidentes de seguridad no surgen de exploits avanzados, sino de servidores de prueba olvidados o credenciales excesivamente permisivas que quedaron activas.
Empieza por identificar cada instancia en ejecución de OpenClaw:
Es bastante común descubrir servidores en la nube olvidados, contenedores expuestos con -p 0.0.0.0:3000:3000 o túneles temporales como Ngrok que nunca se cerraron. Estos montajes experimentales suelen sobrevivir a su propósito inicial y no deberían seguir activos.
A continuación, identifica tus "joyas de la corona". Son los activos sensibles a los que el agente puede acceder, como:
Cada credencial debe evaluarse por alcance y privilegios. Por ejemplo, el acceso de administrador entraña un riesgo mucho mayor que el acceso de solo lectura. Tener una imagen clara de estos privilegios ayuda a cuantificar el daño potencial.
Una pregunta útil que puedes hacerte es: «Si hoy se comprometiera por completo el agente, ¿qué podría suceder de forma realista?»
También conviene documentar los riesgos inmediatos, entre ellos:
Anotar estas conclusiones establece una línea base y hace que las mejoras sean medibles.
Para despliegues más asentados, una buena práctica es adoptar un modelo de seguridad por niveles.
Un modelo por niveles aporta estructura y claridad. Aunque no todos los despliegues requieren controles de nivel enterprise, sí deben clasificarse de forma intencional.
Estos son los 3 niveles principales:
Este nivel es adecuado para la experimentación y entornos de aprendizaje donde no hay datos sensibles.
En este nivel, el agente puede interactuar con repositorios compartidos o APIs internas, por lo que necesita barreras de seguridad más sólidas.
Este nivel está diseñado para entornos que gestionan datos regulados u operaciones financieras.
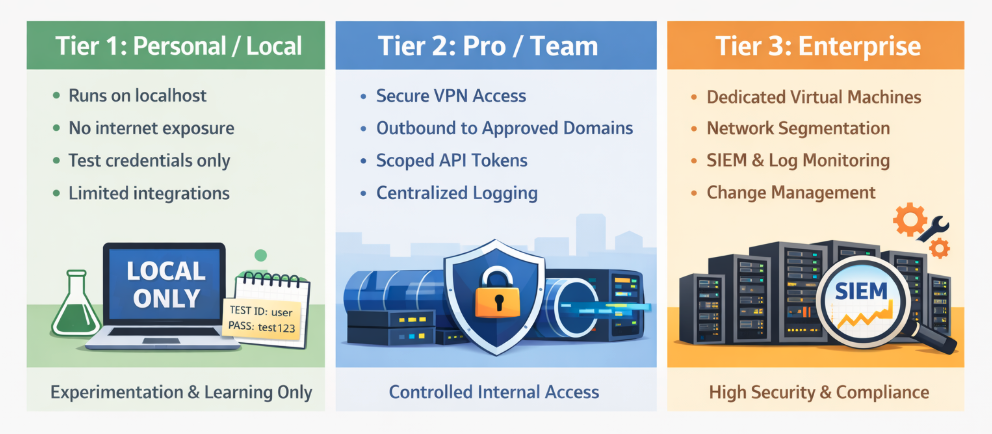
La clave no es ir por defecto al nivel más alto, sino entender con claridad qué nivel aplica y por qué.
Un entorno de staging o "laboratorio seguro" te permite probar cambios de seguridad sin poner en riesgo los sistemas de producción. Debe ser un banco de pruebas sencillo donde cualquier cambio no tenga consecuencias en el mundo real.
Aun así, este entorno debería reflejar la arquitectura de producción, usando credenciales de sandbox o ficticias. Por ejemplo, cuentas de prueba en la nube, APIs simuladas y sandboxes de correo interno permiten pruebas realistas sin riesgo.
También se recomienda documentar un procedimiento de "romper el cristal". Es un plan de recuperación que explica cómo restaurar el acceso si las reglas del firewall o las restricciones del contenedor bloquean por error a los administradores.
Si puede accederse a un agente desde fuera, puede ser un objetivo. Por eso necesitas gestionar el acceso entrante: será tu primera capa visible de defensa.
La configuración más segura vincula la aplicación a la IP de localhost 127.0.0.1, de modo que solo sea accesible desde la propia máquina.
app.listen(3000, "127.0.0.1");Además, conviene verificarlo. Un escaneo de puertos desde otro dispositivo con nmap debería confirmar que no hay puertos expuestos.
sudo nmap -p- -sS <target_IP>Ten en cuenta que Docker puede saltarse UFW en hosts Linux u otros cortafuegos del host porque manipula directamente las reglas de red.
Cuando publicas un puerto con -p 0.0.0.0:3000:3000, Docker puede exponerlo aunque el firewall del host parezca bloquearlo. En otras palabras, confiar solo en los firewalls no basta cuando interviene Docker.
Una forma rápida de verificar qué está exponiendo Docker es revisar los puertos publicados:
docker port <container_name>
Look for 0.0.0.0:3000->3000/tcp (exposed publicly) versus 127.0.0.1:3000->3000/tcp (localhost-only).
Linux users can also inspect active Docker iptables rules:
```bash
sudo iptables -L DOCKER -n -v
Si ves enlaces 0.0.0.0:PORT o reglas ACCEPT en la cadena DOCKER, ese puerto es accesible externamente salvo que lo restrinjas de forma explícita.
También puedes confirmarlo externamente desde otra máquina con nmap:
nmap -p 3000 <target_IP>Este comando escanea tu objetivo desde fuera para confirmar que el puerto 3000 está realmente cerrado/filtrado, lo que demuestra que no existe acceso externo.
La mejor práctica es vincular explícitamente a localhost (127.0.0.1) en el comando de ejecución de Docker:
docker run -p 127.0.0.1:3000:3000 openclawLuego confirma con docker port y con un escaneo nmap externo desde otra máquina.
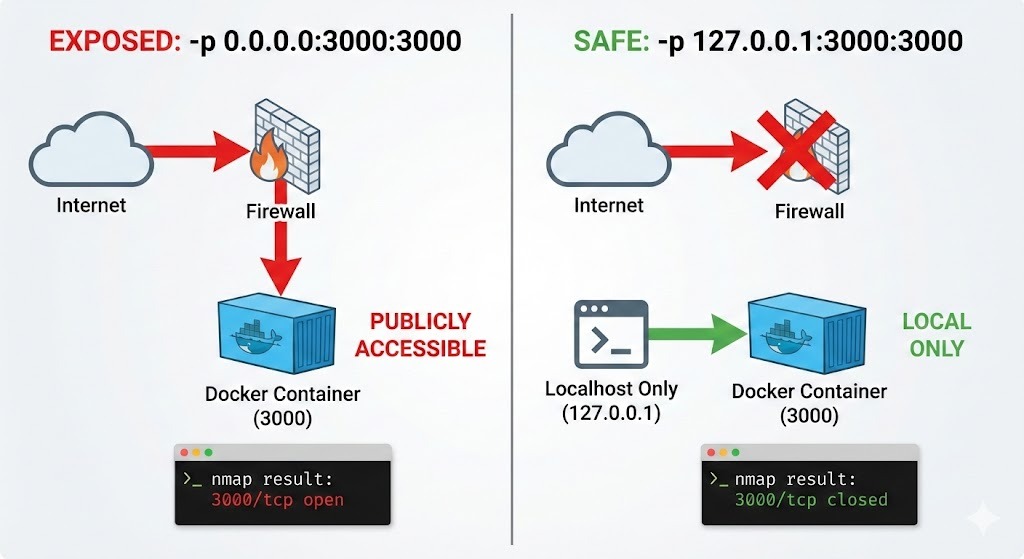
Cuando el acceso remoto es necesario, rara vez está justificado exponer la aplicación directamente a internet pública.
Una VPN como Tailscale o WireGuard puede establecer conectividad cifrada y autenticada entre dispositivos de confianza. Este enfoque reduce drásticamente la exposición frente a dejar puertos abiertos.
Cuando se requiera acceso por navegador, un proxy inverso como Nginx puede terminar conexiones HTTPS y aplicar autenticación antes de que el tráfico llegue a la aplicación.
La gestión de sesiones también requiere atención. Controles de sesión débiles pueden echar por tierra defensas perimetrales sólidas.
Usar contraseñas robustas, rotar credenciales con regularidad y limitar la tasa en los endpoints de login ayuda a defenderse de ataques de fuerza bruta. Las sesiones de corta duración reducen además la utilidad de los tokens robados.
Las cookies seguras, los atributos SameSite y la protección CSRF siguen siendo relevantes aunque el backend sea un agente con IA. La infraestructura web circundante debe endurecerse igual que en cualquier otra aplicación.
Incluso con controles perimetrales fuertes, el riesgo de uso indebido persiste. Las estrategias de contención y aislamiento ayudan a limitar el alcance de un incidente.
Ejecutar el contenedor como usuario no root reduce el impacto de posibles vulnerabilidades de escape.
También se deben eliminar capacidades de Linux innecesarias para reducir la superficie de ataque. Los contenedores suelen ejecutarse con más privilegios de los necesarios, y retirar capacidades no usadas limita lo que podría lograr un atacante.
Todas estas medidas refuerzan la misma idea: incluso si el agente se comporta mal, no debe controlar el sistema host.
A continuación tienes un ejemplo sencillo de docker run que muestra la sintaxis para establecer un usuario no root, eliminar capacidades específicas de Linux y montar el sistema de archivos como de solo lectura.
docker run \
  --name openclaw-secure \
  --user 1000:1000 \
  --read-only \
  --cap-drop=CAP_SYS_ADMIN \
  --cap-drop=CAP_NET_RAW \
  -v openclaw-workspace:/app/workspace \
  -p 127.0.0.1:3000:3000 \
  openclaw:latest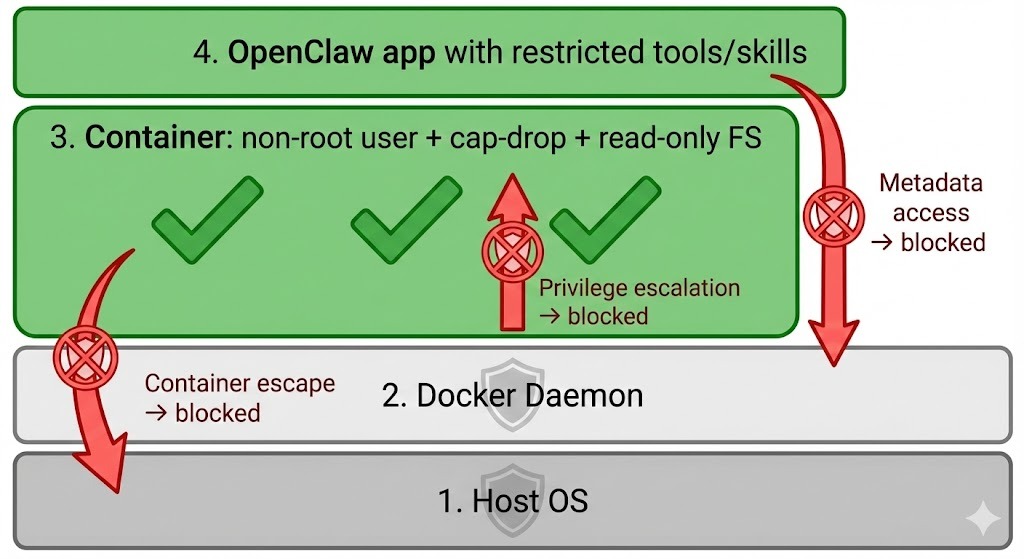
Para equipos que usan Docker Compose, se aplican los mismos principios. Un fragmento mínimo endurecido de docker-compose.yml podría ser así:
version: "3.9"

services:
  openclaw:
    image: openclaw:latest
    user: "1000:1000"
    read_only: true
    cap_drop:
      - CAP_SYS_ADMIN
      - CAP_NET_RAW
    ports:
      - "127.0.0.1:3000:3000"
    volumes:
      - openclaw-workspace:/app/workspace

volumes:
  openclaw-workspace:
Una aclaración importante: estas restricciones de capacidades de Linux siguen siendo obligatorias incluso al ejecutar Docker en macOS o Windows. Aunque esos sistemas no son Linux, Docker Desktop ejecuta contenedores dentro de una máquina virtual Linux oculta.
En otras palabras, usar macOS o Windows no elimina la necesidad de endurecer los contenedores.
El filtrado de tráfico saliente suele pasarse por alto, pero es crucial. Incidentes graves, como la exfiltración de datos, se materializan a través de estos canales de salida.
Una política por defecto de "denegar todo" fuerza a permitir de forma explícita solo los dominios aprobados. Limitar el tráfico a endpoints necesarios (proveedores de API y servicios internos) reduce drásticamente el riesgo.
Bloquear el acceso a los servicios de metadatos de la nube también evita exponer accidentalmente credenciales de instancia.
Las instancias Linux en la nube (AWS/GCP/Azure) exponen credenciales temporales a través de la IP local 169.254.169.254. OpenClaw podría consultar ese endpoint por accidente y filtrar metadatos de la instancia. Puedes bloquear de forma explícita el tráfico saliente a esa IP de metadatos:
sudo iptables -A OUTPUT -d 169.254.169.254 -j DROPPara verificarlo, ejecuta lo siguiente:
sudo iptables -L -n -vAsí te aseguras de que, aunque el agente intente llegar al servicio de metadatos, el tráfico no salga del host.
Si quieres acotar la regla específicamente al tráfico de Docker, puedes bloquearla en la cadena DOCKER-USER (que se evalúa antes que las reglas de Docker):
sudo iptables -I DOCKER-USER -d 169.254.169.254 -j DROPEste enfoque suele ser más seguro porque Docker modifica dinámicamente las reglas de iptables. La cadena DOCKER-USER está pensada para restricciones definidas por el usuario.
Puedes confirmar que la regla está activa con:
sudo iptables -L DOCKER-USER -n -vDirectorios sensibles del host como ~/.ssh o /etc no deberían montarse salvo que sea estrictamente necesario.
También conviene usar contenedores efímeros para añadir una capa adicional de protección.
Actúan como un contenedor nuevo para cada tarea y se destruyen después. Esto dificulta mucho la persistencia a largo plazo. Entornos temporales como estos reducen la capacidad del atacante de consolidar su posición.
Cada herramienta adicional amplía las capacidades. Sin embargo, con esa ampliación llega más riesgo.
Los secretos deben inyectarse en tiempo de ejecución mediante variables de entorno o un gestor de secretos. Incrustar credenciales en el código fuente, en prompts o en imágenes de contenedor crea una exposición innecesaria.
Las auditorías periódicas de las integraciones conectadas también ayudan a eliminar credenciales no utilizadas. Las credenciales sin propósito solo amplían la superficie de ataque.
Los agentes autónomos pueden ampliarse mediante skills y componentes adicionales. Con esa ampliación llega más riesgo. Asegurar la cadena de suministro de skills implica tratar las extensiones de terceros con la misma cautela que aplicarías a dependencias en producción en una aplicación backend.
Permitir que los plugins se actualicen automáticamente sin control introduce riesgo en la cadena de suministro.
En ese escenario, una nueva versión podría introducir vulnerabilidades sin querer o, en el peor caso, un paquete comprometido podría incluir comportamientos maliciosos.
Para reducir este riesgo, fija las skills a versiones concretas y, cuando sea posible, a hashes exactos.
Por ejemplo:
"web-browser-skill": "1.4.2#sha256:abc123"Fijar versiones garantiza que el código probado en staging sea exactamente el que corre en producción. Evita actualizaciones silenciosas y reduce el riesgo de envenenamiento de la cadena de suministro por secuestro de dependencias o actualizaciones maliciosas.
Este enfoque refleja las mejores prácticas de desarrollo de software, donde los sistemas en producción bloquean versiones de dependencias para evitar comportamientos inesperados.
Antes de habilitar cualquier skill nueva, dedica tiempo a revisar su código fuente. Los agentes autónomos suelen operar con tokens de API, acceso a archivos o permisos de red.
Si el código de la skill está mal escrito, un plugin malicioso puede aprovechar silenciosamente esos privilegios.
Presta especial atención a comportamientos como:
Incluso una herramienta de navegación aparentemente inofensiva podría exfiltrar datos si incluye llamadas de red ocultas. Una revisión rápida del código puede destapar señales de alerta y reducir significativamente el riesgo.
Muchos frameworks de agentes incluyen varias herramientas integradas, como acceso a shell, ejecución de Python, editores de archivos o navegadores web. Aunque la flexibilidad es útil al experimentar, los despliegues en producción deben ser lo más mínimos posible.
Cada herramienta activada representa una capacidad que podría abusarse. Eliminar lo innecesario reduce la superficie de ataque y limita lo que el agente puede hacer si se ve comprometido.
Los sistemas de IA introducen riesgos de comportamiento nuevos y distintos de las vulnerabilidades del software tradicional. Veamos algunos riesgos y soluciones asociados a OpenClaw.
Como OpenClaw depende del prompt engineering para su salida, debes tratar cualquier contenido externo como no confiable. Por ejemplo, páginas web, correos y documentos pueden contener instrucciones ocultas diseñadas para influir en el modelo, lo que puede resultar en una acción maliciosa.
La inyección de prompts explota la naturaleza del modelo de seguir instrucciones. Comentarios HTML ocultos o textos cuidadosamente redactados pueden intentar anular reglas del sistema o extraer datos sensibles.
Puedes aplicar defensas como:
Vaciar la memoria entre tareas no relacionadas también reduce aún más las probabilidades de fugas involuntarias de datos.
Para despliegues a largo plazo, necesitas más observabilidad y monitorización para asegurarte de que los modelos rinden como esperas.
Un registro exhaustivo debe capturar prompts, salidas del modelo, llamadas a herramientas, modificaciones de archivos e interacciones con APIs. Un almacenamiento centralizado de logs ayuda a prevenir manipulaciones y a investigar incidentes.
Recomiendo configurar alertas ante comportamientos inusuales (como tráfico saliente inesperado o acceso a archivos del sistema) para acelerar la respuesta.
Como la seguridad no es una configuración de una sola vez, plantéate actualizar OpenClaw a la última versión cuando sea necesario.
OpenClaw ofrece un gran potencial para el despliegue local de LLMs. Como la mayoría se ejecuta en máquinas locales, la seguridad de tu propio equipo es clave.
Por ello, un despliegue endurecido de OpenClaw debe permanecer inaccesible desde internet pública, operar en un runtime restringido, usar credenciales con alcance limitado y mantener un registro exhaustivo.
Para ponerlo en práctica, te propongo identificar tu nivel específico y trabajar en las medidas de seguridad en consecuencia.
¿Quieres explorar más sobre las últimas tecnologías de IA, LLM y agentes? Nuestro itinerario AI Agent Fundamentals es la mejor forma de empezar.
Cursos de IA
Programa
Curso
Curso
blog
blog
Natasha Al-Khatib
14 min
blog
Abid Ali Awan
8 min
Tutorial
Arunn Thevapalan
13 min
Tutorial
Zoumana Keita
14 min
Tutorial