Programa
Fundamentos de agentes de IA
6 h
Agentes de IA autônomos são sistemas poderosos — e é justamente esse poder que pode torná-los perigosos.
OpenClaw e frameworks de agentes semelhantes vão além de apenas gerar texto. Eles executam código, modificam arquivos, chamam APIs e interagem diretamente com outros sistemas. Isso significa que há uma mudança de "pensar" para "agir" que altera fundamentalmente o modelo de segurança.
Cada erro pode gerar consequências reais. As ações executadas pelo OpenClaw se assemelham a serviços de backend com privilégios operacionais de verdade — e não a uma simples interface conversacional.
Neste guia, vou abordar os aspectos de segurança ao executar o OpenClaw e as melhores práticas para garantir que sua implantação considere riscos potenciais.
Se você ainda não está familiarizado com os conceitos por trás de ferramentas como o OpenClaw, recomendo fazer nosso curso Introduction to AI Agents.
OpenClaw (antes conhecido como Clawdbot e, brevemente, Moltbot) é um framework open-source de agente autônomo que conecta um modelo de linguagem grande (LLM) a um conjunto de ferramentas executáveis. Essas ferramentas podem incluir:
Diferente de um chatbot básico que apenas retorna texto, o OpenClaw permite que o modelo tome ações reais dentro do seu ambiente. Na prática, ele se aproxima mais de um motor de automação ou utilitário de DevOps do que de um assistente conversacional simples.
O risco central decorre naturalmente dessa capacidade: texto geralmente é inofensivo; ações não são.
Ações executadas por um agente podem incluir:
Se o agente for influenciado por entradas maliciosas ou prompts mal estruturados, essas ações podem gerar consequências indesejadas. Salvaguardas simples de LLM, como filtragem por palavras-chave ou moderação de respostas, não são suficientes nesse contexto.
Um ataque de prompt injection, por exemplo, pode induzir o modelo a recuperar arquivos sensíveis ou usar indevidamente um token de API.
Se você está avaliando frameworks alternativos ao OpenClaw, confira nosso guia comparativo aqui.
Vamos ver mais de perto o que pode ser feito para fortalecer a segurança da sua implantação.
Para começar, você deve sempre garantir clareza na sua instância do OpenClaw. Sem entender claramente o que existe e ao que tem acesso, não há como proteger de forma eficaz.
Antes de modificar regras de firewall ou configurações de container, reserve um tempo para mapear o ambiente atual. Muitos incidentes de segurança não decorrem de exploits avançados, mas de servidores de teste esquecidos ou credenciais permissivas demais que ficaram ativas.
Comece identificando toda instância do OpenClaw em execução:
É bem comum descobrir servidores na nuvem esquecidos, containers expostos com -p 0.0.0.0:3000:3000 ou túneis temporários como Ngrok que nunca foram encerrados. Esses ambientes experimentais costumam sobreviver ao propósito inicial e não devem permanecer ativos.
Em seguida, identifique suas "joias da coroa" — os ativos sensíveis aos quais o agente pode ter acesso, como:
Cada credencial deve ser avaliada quanto ao escopo e privilégio. Por exemplo, acesso com perfil de administrador implica um risco muito maior do que acesso somente leitura. Ter um retrato claro desses privilégios ajuda a quantificar o dano potencial.
Uma pergunta útil para se fazer é: “Se o agente fosse totalmente comprometido hoje, o que poderia acontecer de forma realista?”
Riscos imediatos também devem ser documentados, incluindo:
Registrar essas descobertas estabelece uma linha de base e torna as melhorias mensuráveis.
Uma boa prática para implantações mais estabelecidas é adotar um modelo de tiers de segurança.
Um modelo em camadas traz estrutura e clareza. Embora nem toda implantação exija controles de nível enterprise, toda implantação deve ser categorizada de forma intencional.
Aqui estão os 3 tiers principais:
Este tier é adequado para experimentação e ambientes de aprendizado sem dados sensíveis.
Neste nível, o agente pode interagir com repositórios compartilhados ou APIs internas, exigindo proteções mais robustas.
Este tier é projetado para ambientes que lidam com dados regulados ou operações financeiras.
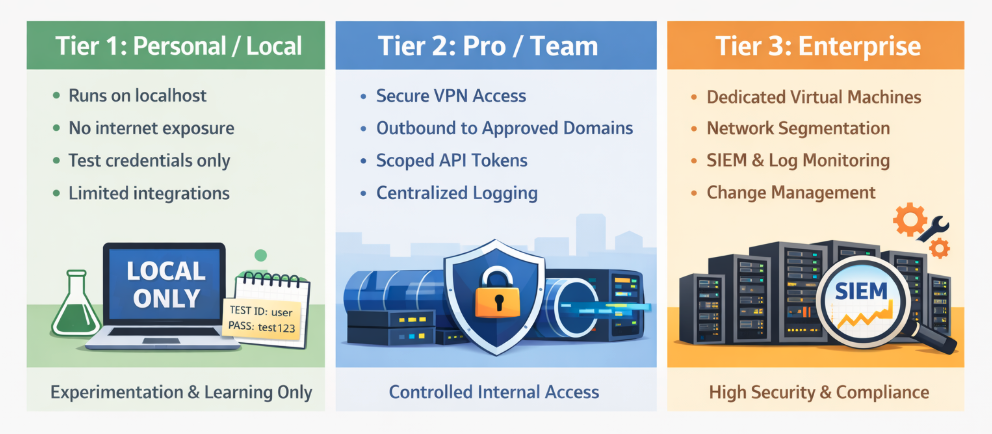
O fundamental não é partir do tier mais alto por padrão, mas entender claramente qual tier se aplica — e por quê.
Um ambiente de staging — ou “laboratório seguro” — oferece um espaço para testar mudanças de segurança sem arriscar sistemas de produção. Deve ser um ambiente simples de testes, onde quaisquer mudanças não tenham consequências no mundo real.
Ainda assim, esse ambiente deve espelhar a arquitetura de produção, usando credenciais de sandbox ou fictícias. Por exemplo, contas de nuvem de teste, APIs mockadas e sandboxes de e-mail internos permitem testes realistas sem risco no ambiente real.
Também é recomendável documentar um procedimento de “quebra de vidro” (break glass). É um plano de recuperação que explica como restaurar o acesso caso regras de firewall ou restrições do container bloqueiem administradores por engano.
Se um agente pode ser alcançado de fora, ele pode ser alvo. Por isso você precisa gerenciar o acesso de entrada — sua primeira camada visível de defesa.
A configuração padrão mais segura associa o app ao IP de localhost 127.0.0.1, tornando-o acessível apenas a partir da máquina local.
app.listen(3000, "127.0.0.1");Além disso, é importante verificar. Um port scan a partir de outro dispositivo usando nmap deve confirmar que nenhuma porta está exposta.
sudo nmap -p- -sS <target_IP>Vale notar que o Docker pode contornar o UFW em hosts Linux — e outros firewalls do host — porque manipula regras de rede diretamente.
Ao publicar uma porta com -p 0.0.0.0:3000:3000, o Docker pode expô-la mesmo que o firewall do host pareça bloqueá-la. Ou seja: depender só do firewall não basta quando há Docker envolvido.
Uma forma rápida de verificar o que o Docker está expondo é checar as portas publicadas:
docker port <container_name>
Look for 0.0.0.0:3000->3000/tcp (exposed publicly) versus 127.0.0.1:3000->3000/tcp (localhost-only).
Linux users can also inspect active Docker iptables rules:
```bash
sudo iptables -L DOCKER -n -v
Se você vir bindings 0.0.0.0:PORT ou regras ACCEPT na chain DOCKER, essa porta é alcançável externamente a menos que haja restrição explícita.
Você também pode confirmar externamente de outra máquina usando nmap:
nmap -p 3000 <target_IP>Esse comando escaneia o alvo do lado de fora para confirmar que a porta 3000 está de fato fechada/filtrada — provando que não há acesso externo.
A boa prática é fazer o bind explicitamente ao localhost (127.0.0.1) no comando de execução do Docker:
docker run -p 127.0.0.1:3000:3000 openclawDepois, confirme tanto com docker port quanto com um scan externo via nmap de outra máquina.
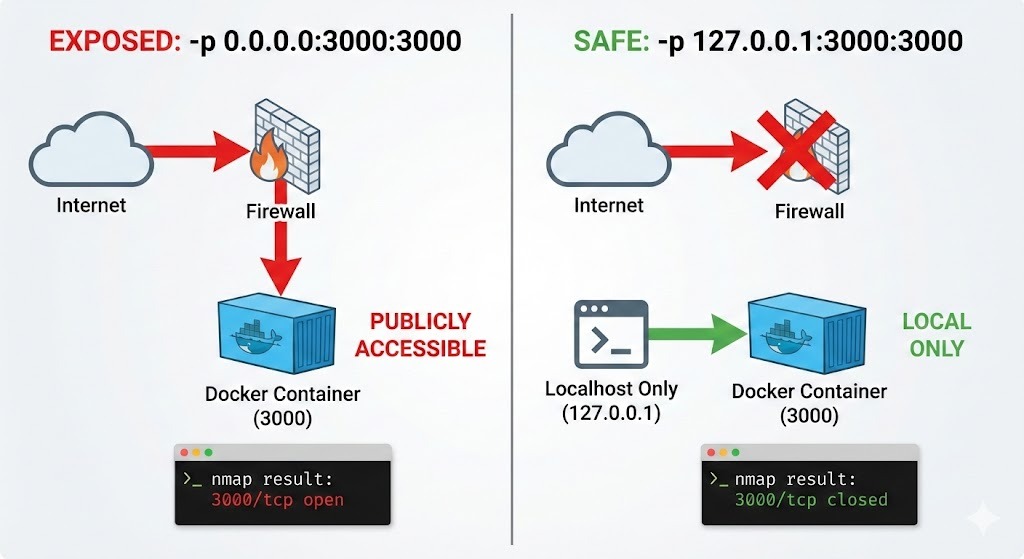
Quando o acesso remoto for necessário, raramente faz sentido expor o app diretamente à internet pública.
Uma VPN como Tailscale ou WireGuard pode estabelecer conectividade criptografada e autenticada entre dispositivos confiáveis. Essa abordagem reduz drasticamente a exposição em comparação a deixar portas abertas.
Quando o acesso via navegador for exigido, um reverse proxy como o Nginx pode finalizar conexões HTTPS e impor autenticação antes do tráfego chegar ao app.
O gerenciamento de sessões também requer atenção. Controles fracos podem minar defesas de perímetro fortes.
Usar senhas fortes, rotacionar credenciais regularmente e aplicar rate limiting em endpoints de login ajuda a conter ataques de força bruta. Sessões curtas também reduzem a utilidade de tokens roubados.
Cookies seguros, atributos SameSite e proteções contra CSRF continuam relevantes mesmo quando o backend é um agente com IA. A infraestrutura web ao redor precisa ser endurecida como qualquer outro aplicativo.
Mesmo com controles de perímetro fortes, o risco de mau uso permanece. Estratégias de confinamento e isolamento ajudam a limitar até onde um incidente pode se espalhar.
Executar o container como usuário não root reduz o impacto de possíveis vulnerabilidades de escape.
Também é importante remover Linux capabilities desnecessárias para reduzir a superfície de ataque. Containers costumam rodar com mais privilégios do que o necessário, e eliminar capacidades não usadas limita o que um atacante pode fazer.
Todas essas medidas reforçam a mesma ideia: mesmo que o agente se comporte mal, ele não deve controlar o host.
Abaixo está um exemplo simples de docker run que demonstra a sintaxe para definir um usuário não root, sem capabilities específicas do Linux e montando o sistema de arquivos como somente leitura.
docker run \
  --name openclaw-secure \
  --user 1000:1000 \
  --read-only \
  --cap-drop=CAP_SYS_ADMIN \
  --cap-drop=CAP_NET_RAW \
  -v openclaw-workspace:/app/workspace \
  -p 127.0.0.1:3000:3000 \
  openclaw:latest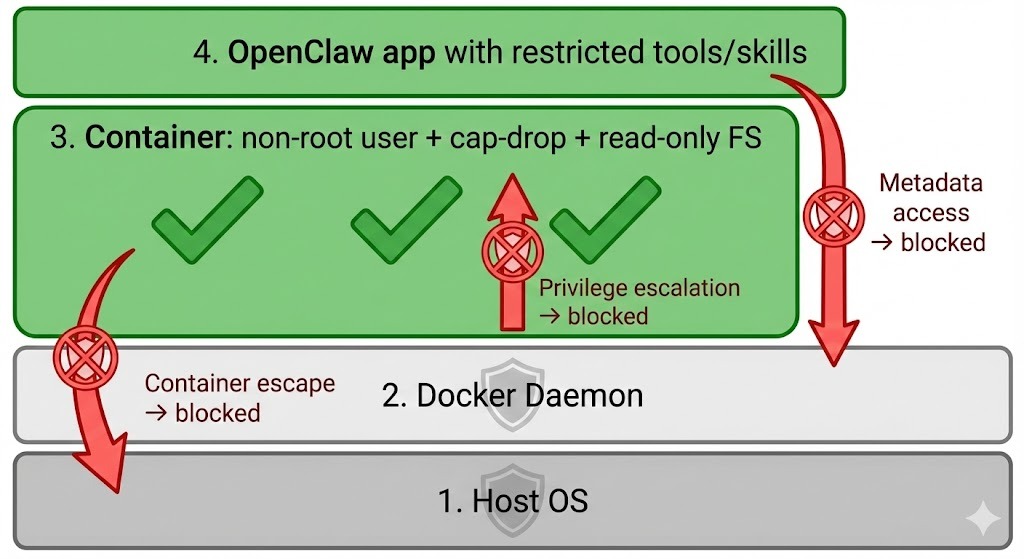
Para times que usam Docker Compose, valem os mesmos princípios. Um snippet mínimo e endurecido de docker-compose.yml poderia ser assim:
version: "3.9"

services:
  openclaw:
    image: openclaw:latest
    user: "1000:1000"
    read_only: true
    cap_drop:
      - CAP_SYS_ADMIN
      - CAP_NET_RAW
    ports:
      - "127.0.0.1:3000:3000"
    volumes:
      - openclaw-workspace:/app/workspace

volumes:
  openclaw-workspace:
Uma observação importante: essas restrições de capabilities do Linux continuam obrigatórias mesmo ao rodar Docker no macOS ou Windows. Embora esses sistemas não sejam Linux, o Docker Desktop executa containers dentro de uma VM Linux oculta.
Em outras palavras: usar macOS ou Windows não elimina a necessidade de hardening do container.
A filtragem de saída é frequentemente negligenciada, mas é crucial. Incidentes sérios, como exfiltração de dados, ocorrem por esses canais de saída.
Uma política padrão de “negar tudo” para saída força administradores a permitir explicitamente domínios aprovados. Limitar o tráfego a endpoints necessários — como provedores de API e serviços internos — reduz drasticamente esse risco.
Bloquear acesso a serviços de metadados da nuvem também evita exposição acidental de credenciais de instância.
Instâncias Linux na nuvem (AWS/GCP/Azure) expõem credenciais temporárias pelo IP link-local 169.254.169.254. O OpenClaw pode consultar esse endpoint por engano e vazar metadados da instância. Você pode descartar explicitamente o tráfego de saída para esse IP:
sudo iptables -A OUTPUT -d 169.254.169.254 -j DROPPara verificar, execute:
sudo iptables -L -n -vIsso garante que, mesmo que o agente tente alcançar o serviço de metadados, o tráfego não saia do host.
Se quiser aplicar a regra especificamente ao tráfego do Docker, bloqueie na chain DOCKER-USER (avaliada antes das regras do próprio Docker):
sudo iptables -I DOCKER-USER -d 169.254.169.254 -j DROPEssa abordagem costuma ser mais segura porque o Docker modifica regras do iptables dinamicamente. A chain DOCKER-USER é projetada para restrições definidas pelo usuário.
Você pode confirmar que a regra está ativa com:
sudo iptables -L DOCKER-USER -n -vDiretórios sensíveis do host, como ~/.ssh ou /etc, nunca devem ser montados, a menos que seja absolutamente necessário.
Containers efêmeros também devem ser usados para fornecer uma camada adicional de proteção.
Eles funcionam como um container novo para cada tarefa e são destruídos ao final. Isso dificulta muito a persistência de longo prazo. Ambientes temporários assim reduzem a capacidade de um invasor estabelecer presença.
Cada ferramenta adicional amplia a capacidade — e, com ela, o risco.
Segredos devem ser injetados em tempo de execução via variáveis de ambiente ou um sistema de gestão de segredos. Embutir credenciais em código-fonte, prompts ou imagens de container cria exposição desnecessária.
Auditorias periódicas das integrações conectadas ajudam a garantir que credenciais não utilizadas sejam removidas. Credenciais sem uso só aumentam a superfície de ataque.
Agentes autônomos podem ser expandidos com skills e componentes adicionais. Essa expansão traz risco extra. Proteger a cadeia de suprimento de skills significa tratar extensões de terceiros com o mesmo cuidado que você aplica a dependências de produção em um backend.
Permitir que plugins atualizem automaticamente sem controle introduz risco de supply chain.
Nesse cenário, um novo release pode introduzir vulnerabilidades sem querer — ou, no pior caso, um pacote comprometido pode incluir comportamento malicioso.
Para reduzir esse risco, fixe as skills em versões específicas e, quando possível, em hashes exatos.
Por exemplo:
"web-browser-skill": "1.4.2#sha256:abc123"Fixar garante que o código testado no staging é exatamente o que roda em produção. Evita upgrades silenciosos e reduz a chance de envenenamento da cadeia de suprimentos via sequestro de dependências ou updates maliciosos.
Essa abordagem espelha as melhores práticas de desenvolvimento, nas quais sistemas de produção travam versões de dependências para evitar comportamentos inesperados.
Antes de habilitar qualquer skill nova, reserve tempo para revisar seu código-fonte. Agentes autônomos costumam operar com tokens de API, acesso a arquivos ou permissões de rede.
Se o código da skill for mal escrito, um plugin malicioso pode usar esses privilégios silenciosamente.
Preste atenção especial a comportamentos como:
Mesmo uma ferramenta de navegação aparentemente inofensiva pode exfiltrar dados se incluir chamadas de rede ocultas. Uma revisão rápida de código pode revelar sinais de alerta óbvios e reduzir significativamente o risco.
Muitos frameworks de agentes incluem várias ferramentas nativas, como acesso ao shell, execução de Python, editores de arquivos ou navegadores web. Embora a flexibilidade ajude na experimentação, implantações em produção devem ser enxutas.
Cada ferramenta habilitada representa uma capacidade que pode ser abusada. Remover o que não for necessário reduz a superfície de ataque e limita o que o agente pode fazer caso seja comprometido.
Sistemas de IA introduzem riscos comportamentais novos e únicos, diferentes de vulnerabilidades de software tradicionais. Vamos ver alguns riscos e soluções no contexto do OpenClaw.
Como o OpenClaw depende de engenharia de prompts para gerar saídas, conteúdo externo deve ser sempre tratado como entrada não confiável. Páginas web, e-mails e documentos podem conter instruções ocultas para influenciar o modelo — levando a resultados maliciosos.
O prompt injection explora a natureza do modelo de seguir instruções. Comentários HTML ocultos ou textos cuidadosamente elaborados podem tentar substituir regras do sistema ou extrair dados sensíveis.
Algumas medidas defensivas incluem:
Limpar a memória entre tarefas não relacionadas também reduz a chance de vazamento acidental de dados.
Para implantações de longo prazo, você precisa de mais observabilidade e monitoramento para garantir que os modelos estejam performando como esperado.
Logs abrangentes devem capturar prompts, saídas do modelo, chamadas de ferramentas, modificações de arquivos e interações com APIs. Armazenamento centralizado de logs ajuda a evitar adulteração e dá suporte à investigação de incidentes.
Recomendo configurar alertas para comportamentos incomuns (como tráfego de saída inesperado ou acesso a arquivos de sistema) para permitir respostas mais rápidas.
Como segurança não é uma configuração única e definitiva, considere manter o OpenClaw atualizado com a versão mais recente quando necessário.
O OpenClaw traz um grande potencial para implantações locais de LLMs. Como a maioria roda em máquinas locais, a segurança do seu próprio computador é essencial.
Assim, uma implantação endurecida do OpenClaw deve permanecer inacessível pela internet pública, operar em um runtime restrito, usar credenciais com escopo reduzido e manter logs abrangentes.
Para aplicar isso no seu contexto, desafio você a determinar em qual tier está e trabalhar nas medidas de segurança de acordo.
Quer explorar mais sobre as últimas tecnologias de IA, LLMs e agentes? Nossa trilha AI Agent Fundamentals é o melhor caminho para começar.
Cursos de IA
Programa
Curso
Curso
blog
Natasha Al-Khatib
14 min
blog
Tutorial
Zoumana Keita
14 min
Tutorial
Zoumana Keita
12 min
Tutorial
Tutorial
Abid Ali Awan
12 min