
Kursus
Memahami Rekayasa Data
2 jam
375.7K
Selain saya dan pasangan, ada empat orang yang memegang kunci rumah kami: sahabat kami dan orang tua mertua saya. Masing-masing memiliki satu set kunci untuk melakukan hal-hal seperti menyiram tanaman atau meminjam kursi tambahan untuk pesta saat kami berlibur. Saya tidak memberikan kunci kepada tetangga mana pun karena saya tidak terlalu mengenal mereka, dan saya tidak melihat alasan mereka harus mengakses rumah saat saya pergi. Saya tidak meninggalkan kunci di bawah pot tanaman untuk digunakan siapa pun, dan tentu saja saya juga tidak membiarkan pintu terbuka saat pergi. Itu akan menjadi bencana yang menunggu terjadi, bukan?
Nah, konsep yang sama berlaku dalam keamanan siber: hanya berikan orang dan sistem akses yang benar-benar mereka butuhkan untuk menjalankan tugasnya, tidak lebih. Ini disebut Prinsip Hak Istimewa Paling Minim, atau singkatnya PoLP. Tidak ada hak admin bawaan, tidak ada hak superuser “untuk berjaga-jaga”, dan jelas tidak ada akses semua area yang beredar di akun uji yang terlupakan. Semakin banyak akses yang dimiliki orang, semakin besar yang dipertaruhkan jika sesuatu berjalan salah!
Dalam artikel ini, kita akan membahas bagaimana PoLP bekerja di balik layar, dan mengapa ini adalah salah satu cara paling efektif untuk mengurangi risiko. Anda tidak perlu latar belakang keamanan siber untuk mengikuti artikel ini. Faktanya, tujuannya adalah membuat konsep ini cukup mudah diakses sehingga siapa pun yang mengerjakan proyek teknologi dapat menerapkannya dan membuat aplikasi mereka sedikit lebih aman!
Prinsip Hak Istimewa Paling Minim (PoLP) kadang juga disebut Prinsip Hak Istimewa Minimal (PoMP) atau Kewenangan Paling Minim (PoLA). Artinya persis seperti kedengarannya: hanya berikan orang atau sistem seminimal mungkin akses yang mereka butuhkan untuk bekerja. Bukan yang paling mungkin mereka butuhkan, bukan yang paling mudah disetel, melainkan yang benar-benar diperlukan—dan tidak lebih.
Yang penting, ini tidak hanya berlaku untuk manusia. PoLP berlaku untuk semua orang dan segala hal: pengguna, layanan, aplikasi, mesin virtual, API, hingga proses latar belakang. Jika sesuatu dapat masuk atau mengakses sumber daya, itu harus diperlakukan sebagai potensi risiko dan hanya diizinkan melakukan hal yang diperlukan.
Mengikuti prinsip ini memaksa Anda untuk bertindak dengan sengaja: Siapa sebenarnya yang butuh akses ke apa? Berapa lama? Dan apa yang terjadi jika “kunci” itu jatuh ke tangan yang salah?
Baik, kita sudah melihat bahwa PoLP adalah tentang membatasi akses seminimal mungkin. Namun dalam praktiknya, itu bukan sekadar sering mengatakan "tidak". Ini berarti merancang sistem dan proses yang memberikan akses secara sengaja, sementara, dan dengan pembatas. Ada beberapa strategi untuk melakukannya:
Alih-alih memberikan izin kepada pengguna perorangan secara ad hoc, Anda menetapkan peran, seperti “developer”, “analis”, atau “keuangan”, masing-masing dengan seperangkat aturan akses yang telah ditentukan. Ini lebih rapi, lebih mudah dikelola, dan menghindari kekacauan pengecualian satu kali yang menumpuk dari waktu ke waktu.
Terkadang orang memang membutuhkan izin yang ditingkatkan, tetapi hanya untuk tugas tertentu atau jangka waktu tertentu. Dengan akses JIT, pengguna dapat meminta peningkatan hak sementara, biasanya dengan waktu kedaluwarsa yang jelas.
Varian JIT yang lebih teknis: sebuah skrip atau pengguna mendapatkan hak yang ditingkatkan sebentar untuk satu operasi, lalu segera turun kembali setelahnya. Ini cukup umum dalam alur kerja DevOps.
PoLP juga berperan besar dalam Zero Trust Network Access (ZTNA). Dalam model Zero Trust, tidak ada pengguna atau perangkat yang dipercaya secara default: semua orang harus membuktikan siapa mereka dan membenarkan apa yang ingin mereka akses, setiap saat. Prinsip hak istimewa paling minim sudah ada sejak awal.
Salah satu hal penting di sini adalah bahwa PoLP bukan hanya tentang siapa Anda, tetapi juga tentang apa yang Anda butuhkan saat ini.
Saat sistem, pengguna, dan proses hanya memiliki akses ke apa yang benar-benar mereka butuhkan, Anda mengurangi risiko kecelakaan. Saya sudah cukup sering mengulang ini sejak awal artikel. Namun bagaimana risiko itu berkurang dalam praktiknya?
Semakin banyak akses yang Anda berikan, semakin besar peluang penyerang untuk membuat kerusakan. Jika akun yang disusupi hanya memiliki akses ke satu basis data, kerusakannya berhenti di situ. Jika aksesnya ke segalanya? Semoga beruntung.
Malware sering menyebar secara lateral, melompat dari satu sistem ke sistem lain. Hak istimewa paling minim membentengi jalur-jalur itu. Bahkan jika satu bagian sistem Anda dikompromikan, PoLP dapat membantu membendung infeksi.
Penyerang senang menemukan akun level rendah yang bisa mereka ubah menjadi akun admin. Dengan PoLP, ruang untuk trik eskalasi lebih kecil, karena hak istimewa sudah dibatasi ketat.
Tidak semua risiko datang dari luar. Terkadang karyawan melakukan kesalahan, atau, sayangnya, bertindak dengan sengaja. PoLP membantu membatasi dampaknya dalam kedua kasus.
Jika sesuatu terjadi, mengetahui persis siapa yang memiliki akses ke apa membuat pembendungan jauh lebih mudah. Anda tidak sedang bermain bingo izin saat api menyebar.
Peraturan seperti GDPR, HIPAA, dan PCI DSS memerlukan kontrol akses yang kuat. PoLP membantu memenuhi persyaratan tersebut dengan memastikan hanya orang yang tepat yang dapat mengakses data sensitif.
Saat semua orang memiliki akses secukupnya untuk bekerja, lebih mudah diaudit, lebih mudah dipahami, dan jauh lebih kecil kemungkinan terjadi “privilege creep” (izin yang terbengkalai yang tak seorang pun ingat kapan diberikan, kemungkinan besar tidak lagi diperlukan tetapi tetap ada begitu saja).
Jika Anda ingin membangun fondasi yang lebih kuat seputar praktik-praktik semacam ini, kursus kami Introduction to Data Security membahas prinsip inti seperti PoLP, enkripsi, dan perancangan sistem yang aman secara lebih mendalam.
Baik, cukup teori. Mari kita lihat contoh praktis PoLP.
Kita berada di sebuah perusahaan teknologi menengah, dan datang insiden mendadak: bug di produksi merusak dasbor pelanggan. Tiga orang ditarik untuk menangani tugas ini: Corey, Luca, dan Sam. Masing-masing punya peran yang sangat berbeda, dan yang krusial, tingkat akses yang sangat berbeda.
Corey menulis UI untuk dasbor, jadi dia dilibatkan untuk menyelidiki. Ia memiliki:
Corey mengidentifikasi bahwa perubahan terbaru pada cara penulisan nama pelanggan mungkin gagal karena nilai null tak terduga dari API. Ia menandainya untuk penyelidikan lebih lanjut, tetapi ia tidak bisa (dan tidak seharusnya) dapat melakukan SSH ke produksi atau mengutak-atik database sendiri. Aksesnya dibatasi persis untuk perannya: kode UI, log, dan tidak ada yang berbahaya.
Luca menangani infrastruktur. Ketika Corey mengangkat bendera, Luca turun tangan melacak masalah lebih dalam. Ia memiliki:
Luca menggunakan aksesnya untuk memeriksa log layanan API dan melihat bahwa migrasi terbaru menyebabkan sedikit inkonsistensi data. Untuk mengonfirmasinya, ia meminta akses basis data berbatas waktu, mendapat persetujuan, membaca baris yang terdampak, lalu akses tingkat tingginya kedaluwarsa otomatis setelah 30 menit.
Jika, seperti Luca, Anda bekerja dengan basis data, pipeline, atau infrastruktur cloud, memahami bagaimana sistem data dibangun membantu Anda merancang akses yang aman sejak awal. Kursus kami Understanding Data Engineering adalah titik awal yang solid.
Sementara itu, Sam diminta memberi tahu tim customer success tentang pengguna mana yang terdampak, dan apa dampaknya terhadap langganan serta SLA mereka. Ia memiliki:
Sam memeriksa ID pelanggan yang ditandai dalam laporan insiden dan menarik laporan menggunakan dasbor internal, memfilter hanya berdasarkan tier penagihan dan data penggunaan. Ia tidak membutuhkan apa pun lagi untuk menyelesaikan pekerjaannya, dan ia tidak bisa mengutak-atik hal yang tidak semestinya, sekalipun mencoba.
Dalam contoh ini, semua orang memiliki apa yang mereka butuhkan, dan tidak lebih. Corey tidak bisa secara tidak sengaja menghapus tabel basis data. Izin tingkat tinggi Luca dibatasi waktu dan dilacak. Sam bisa merespons para pemangku kepentingan tanpa pernah melihat infrastruktur produksi.
Izinkan saya mulai dengan mengatakan bahwa menerapkan PoLP tidak mengharuskan Anda merombak semuanya dalam semalam. Perubahan kecil pun dapat membuat perbedaan besar, jadi tidak apa-apa jika Anda mulai dari hal kecil!
Sebelum Anda dapat memperketat akses, Anda perlu tahu siapa memiliki apa. Anda perlu meninjau:
Cari bendera merah seperti kredensial bersama, akses root pada akun default, atau peran yang tidak tersentuh sejak 2018.
Saat membuat akun baru (manusia atau mesin, sama saja), tetapkan default pada tingkat akses terendah. Biarkan pengguna atau layanan meminta lebih jika diperlukan. Menambahkan izin nanti lebih mudah (dan lebih aman) daripada membersihkan akun dengan akses berlebihan setelah sesuatu terjadi.
Mungkin agak mengganggu dalam beberapa minggu pertama karena Anda akan menerima banyak permintaan, tetapi akan mereda setelah semua orang menyelesaikan sebagian besar tugas perannya satu atau dua kali.
Pisahkan peran admin dan pengguna. Jika seseorang membutuhkan keduanya (misalnya, engineer DevOps), gunakan akun atau sesi yang berbeda, satu untuk tugas harian, satu lagi dengan hak yang ditingkatkan untuk tindakan tertentu. Ini membatasi risiko penyalahgunaan yang tidak disengaja (atau beritikad buruk).
Gunakan alat yang memungkinkan peningkatan akses sementara, seperti yang kita bahas sebelumnya. Ini dapat berupa:
Logging bukan hanya untuk debugging. Lacak:
Data ini sangat berharga untuk audit, respons insiden, atau sekadar memahami bagaimana sistem Anda digunakan dari hari ke hari.
Bahkan pengaturan terbaik pun akan bergeser seiring waktu. Peran pekerjaan berubah, tim berkembang, alat lama dipensiunkan. Jadwalkan tinjauan berkala (triwulanan adalah awal yang baik) untuk membersihkan akun yang tidak digunakan, menyesuaikan izin, dan menemukan privilege creep sebelum menjadi masalah.
Secara teori, PoLP terdengar mudah: jangan berikan akses lebih dari yang diperlukan. Dalam praktik? Sedikit lebih berantakan, terutama di lingkungan besar dan bergerak cepat dengan banyak sistem warisan, tim yang berubah-ubah, dan aliran permintaan yang tak pernah selesai.
Di perusahaan besar, tidak ada yang punya gambaran lengkap siapa memiliki akses ke apa. Tim saling tumpang tindih, tanggung jawab kabur, dan mencoba mengurai izin yang ada terasa seperti bermain Jenga. Anda mencabut izin yang mestinya tidak dibutuhkan Tim 1, dan entah bagaimana itu membuat Scott tidak bisa bekerja. Ternyata, Scott menggantikan Matt dari Tim 2 saat liburan, karena dulu itu perannya sampai dia pindah tim tahun lalu. Menerapkan PoLP sering butuh koordinasi lintas departemen, yang memakan waktu (dan butuh sedikit diplomasi).
Saat Anda terlalu agresif membatasi akses, bisa muncul kemacetan. Orang-orang terhambat menunggu persetujuan atau tidak bisa bekerja sampai seseorang memberi satu izin yang kurang. Ini khususnya benar di perusahaan kecil, di mana semua orang melakukan sedikit dari segala hal. Pernah suatu kali di sebuah startup, setelah 3 minggu menunggu 2 jam setiap kali saya butuh izin (dan saya butuh setidaknya 5 izin berbeda per minggu), saya akhirnya meminta peran admin. Saya mendapatkannya dan memiliki jauh lebih banyak akses dari yang dibutuhkan, tetapi setidaknya saya bisa bekerja.
Semua itu untuk mengatakan bahwa hal terburuk yang bisa Anda lakukan adalah membuat PoLP terasa seperti birokrasi. Ia benar-benar perlu dipasangkan dengan alur eskalasi yang mulus dan komunikasi yang baik.
Menyeimbangkan keamanan dan produktivitas memang rumit, terutama saat berurusan dengan sistem warisan atau tim yang tumbuh. Posting blog kami tentang cara menjaga keamanan data membahas bagaimana tetap aman dalam praktik tanpa memperlambat segalanya.
Beberapa sistem lama memang tidak dibangun dengan izin yang granul. Mereka mengharapkan akses luas dan bisa rusak (atau tidak dapat digunakan) saat dijalankan di bawah kontrol ketat. Dalam kasus seperti ini, Anda mungkin perlu mengisolasi aplikasi dalam lingkungan sandbox dan memantaunya dengan ketat sambil merencanakan perbaikan jangka panjang.
Seiring waktu, pengguna menumpuk akses. Seseorang ditambahkan ke grup “sementara saja” lalu tak ada yang mencabutnya. Penumpukan lambat dan senyap ini disebut privilege creep, dan ini salah satu alasan utama audit berkala penting. Apa yang masuk akal enam bulan lalu mungkin sama sekali tidak perlu hari ini. Dan sekalipun Anda membatasi izin dengan sempurna, Anda tetap perlu melacak siapa yang menggunakan apa, kapan, dan mengapa. Tanpa pencatatan dan pemantauan yang solid, PoLP makin sulit ditegakkan, dan makin sulit dibuktikan kepada auditor atau saat respons insiden.
Sejujurnya, PoLP bukan tanpa usaha, dan mengelolanya pun bukan hal yang sangat menarik. Kita hanya perlu menerima bahwa ini tetap layak dilakukan. Seperti mengunci pintu depan, ini menambah sedikit gesekan demi tingkat keamanan yang jauh lebih besar.
Zero Trust membalikkan model keamanan lama. Alih-alih menganggap segala sesuatu di dalam jaringan aman, ia memperlakukan setiap pengguna, perangkat, dan aplikasi sebagai tidak tepercaya secara default (bahkan jika mereka sudah “di dalam”!).
Dalam pengaturan Zero Trust, hak istimewa paling minim bukan hanya praktik baik, tetapi wajib. Setiap permintaan akses dievaluasi secara real time, dan pengguna atau layanan hanya diberi akses paling minimal yang diperlukan, sering kali untuk waktu terbatas dan untuk tugas tertentu.
Ini ditegakkan melalui:
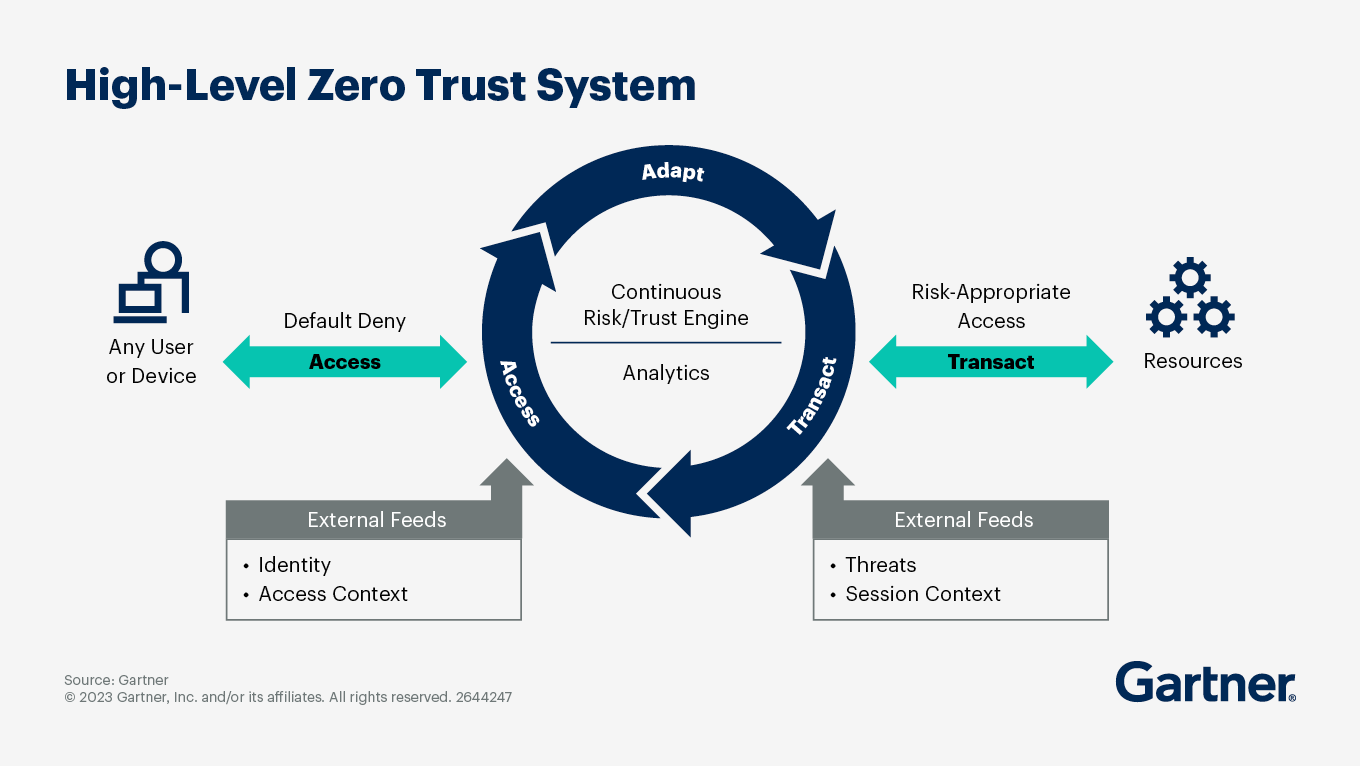
Arsitektur zero-trust. Sumber: Gartner
Kita sudah menyinggung privilege bracketing sebelumnya. Ini adalah praktik meningkatkan izin hanya pada saat tindakan berhak istimewa perlu terjadi, lalu segera menurunkannya kembali setelah selesai.
Ini sering digunakan di lingkungan yang aman di mana akses admin penuh terlalu berisiko jika dibiarkan terbuka. Misalnya:
Ini sangat kuat di DevOps dan otomasi. Menjalankan proses latar belakang sebagai root 24/7 adalah bom waktu.
Trusted Computing Base Anda mencakup segala sesuatu yang sistem Anda andalkan untuk menegakkan keamanannya. Ini dapat mencakup hal-hal seperti kernel sistem operasi, hypervisor, pustaka kriptografi, dan logika kontrol akses. Semakin kecil TCB Anda, semakin mudah diaudit dan dipercaya.
PoLP berperan di sini karena perangkat lunak dengan hak berlebih memperluas TCB Anda. Jika daemon logging, misalnya, dapat menulis ke file sistem secara sembarang, ia menjadi bagian dari TCB (meski mungkin seharusnya tidak). Mengurangi hak istimewa mengurangi risiko satu komponen dapat merusak sistem.
Anda mungkin menemui minimisasi TCB jika Anda tertarik pada desain OS yang aman, virtualisasi, sistem tertanam, atau lingkungan cloud berkeamanan tinggi.
Jika kontrol akses tradisional bergantung pada peran statis (seperti “admin” atau “support”), ABAC membuat keputusan berdasarkan atribut, yaitu data kontekstual tentang pengguna, sumber daya, atau permintaan.
Contohnya:
ABAC adalah bagian kunci dari lingkungan Zero Trust karena memungkinkan keputusan akses yang sangat rinci dan real time yang menyesuaikan dengan kondisi yang berubah. Ini tidak menggantikan PoLP, melainkan meningkatkannya dengan menumpuk izin kontekstual di atas izin dasar minimal.
Baik, itu banyak sekali! Saya harap Anda kini lebih memahami PoLP. Ingat:
Meskipun mungkin terdengar akan mempersulit dalam jangka pendek, PoLP bukan tentang membuat hidup Anda lebih susah. Ini tentang membuat kesalahan dan pelanggaran menjadi kurang mahal saat—pada akhirnya—terjadi!
Pelajari Data Engineering dengan DataCamp
Kursus
Kursus
Program
blogs
Dario Radečić
15 mnt
blogs
Hugo Bowne-Anderson
13 mnt
blogs
David Woods
13 mnt
blogs
Javier Canales Luna
14 mnt



