

कोर्स
डेटा इंजीनियरिंग को समझना
2 घंटा
377.4K
अभ्यास और ट्रैक अपनी प्रगति को।
Google के साथ जारी रखेंमेरे साथी और मेरे अलावा, चार लोग हैं जिनके पास हमारे घर की चाबी है: हमारे सबसे अच्छे दोस्त, और मेरे सास-ससुर। उनके पास अपनी-अपनी चाबी है ताकि वे हमारे छुट्टी पर होने पर पौधों में पानी डालने या पार्टियों के लिए अतिरिक्त कुर्सियाँ लेने जैसे काम कर सकें। मैंने अपने किसी पड़ोसी को चाबी नहीं दी क्योंकि मैं उन्हें इतना अच्छी तरह नहीं जानता, और मुझे कोई कारण भी नहीं दिखता कि मेरी गैर-मौजूदगी में उन्हें घर में प्रवेश करने की ज़रूरत पड़े। मैं किसी गमले के नीचे चाबी नहीं छोड़ता, और न ही जाते समय दरवाज़ा खुला छोड़ता हूँ। ऐसा करना तो सिर पर संकट मोल लेने जैसा नहीं होगा?
ठीक यही विचार साइबर सुरक्षा पर भी लागू होता है: लोगों और सिस्टम्स को उतनी ही पहुँच दें जितनी उनके काम के लिए वास्तव में आवश्यक हो—उससे अधिक नहीं। इसे न्यूनतम विशेषाधिकार का सिद्धांत कहा जाता है, संक्षेप में PoLP। न कोई डिफ़ॉल्ट एडमिन अधिकार, न “एहतियातन” सुपरयूज़र विशेषाधिकार, और न ही भूले-बिसरे टेस्ट अकाउंट्स में सर्व-एक्सेस पास घूमते रहें। जितनी अधिक पहुँच, उतना ही ज़्यादा नुकसान होने की गुंजाइश!
इस लेख में, हम देखेंगे कि PoLP पर्दे के पीछे कैसे काम करता है और यह जोखिम कम करने के सबसे प्रभावी तरीकों में से एक क्यों है। इस लेख को समझने के लिए आपको साइबर सुरक्षा की पृष्ठभूमि की ज़रूरत नहीं है। लक्ष्य यह है कि यह अवधारणा इतनी सुलभ हो कि कोई भी टेक प्रोजेक्ट पर काम करने वाला व्यक्ति इसे लागू कर सके और अपनी एप्लिकेशन को थोड़ा और सुरक्षित बना सके!
न्यूनतम विशेषाधिकार का सिद्धांत (PoLP) को कभी-कभी न्यूनतम विशेषाधिकार सिद्धांत (PoMP) या न्यूनतम प्राधिकार (PoLA) भी कहा जाता है। यह बिल्कुल वैसा ही है जैसा सुनाई देता है: लोगों या प्रणालियों को उतनी ही कम से कम पहुँच दें जितनी उन्हें अपना काम करने के लिए चाहिए। न कि जितनी कभी-कभार पड़ सकती है, न जो सेटअप करने में सबसे आसान हो—सिर्फ वही जो वास्तविक रूप से चाहिए, और उससे अधिक नहीं।
महत्वपूर्ण बात यह है कि यह सिर्फ लोगों पर ही लागू नहीं होता। PoLP सभी पर और हर चीज़ पर लागू होता है: उपयोगकर्ता, सेवाएँ, ऐप्स, वर्चुअल मशीनें, APIs, और यहाँ तक कि बैकग्राउंड प्रक्रियाएँ भी। अगर वह लॉगिन कर सकती है या किसी संसाधन तक पहुँच सकती है, तो उसे संभावित जोखिम की तरह माना जाना चाहिए और केवल आवश्यक कार्यों तक सीमित किया जाना चाहिए।
इस सिद्धांत का पालन करने से आप उद्देश्यपूर्ण बनते हैं: असल में किसे किस चीज़ तक पहुँच चाहिए? कितनी देर के लिए? और अगर वे चाबियाँ गलत हाथों में चली जाएँ तो क्या होगा?
ठीक है, हमने देखा कि PoLP का मतलब पहुँच को न्यूनतम रखना है। लेकिन व्यवहार में, इसका अर्थ सिर्फ बार-बार "न" कहना नहीं है। इसका मतलब है ऐसे सिस्टम और प्रक्रियाएँ बनाना जो पहुँच को उद्देश्यपूर्ण, अस्थायी, और सुरक्षा-रेलिंग्स के साथ दें। ऐसा करने के कई तरीके हैं:
व्यक्ति-विशेष को मनमाने ढंग से अनुमति देने के बजाय आप भूमिकाएँ तय करते हैं, जैसे “डेवलपर,” “विश्लेषक,” या “वित्त”, जिनमें पहले से परिभाषित एक्सेस नियम होते हैं। यह साफ-सुथरा है, प्रबंधन में आसान है, और समय के साथ एकमुश्त अपवादों के ढेर लगने से बचाता है।
कभी-कभी लोगों को वाकई ऊँचे विशेषाधिकार चाहिए होते हैं, लेकिन सिर्फ किसी विशेष कार्य या समय-खिड़की के लिए। JIT पहुँच में, उपयोगकर्ता अस्थायी रूप से विशेषाधिकार बढ़ाने का अनुरोध कर सकते हैं, आमतौर पर स्पष्ट समाप्ति समय के साथ।
JIT का अधिक तकनीकी रूप: कोई स्क्रिप्ट या उपयोगकर्ता एक ऑपरेशन के लिए थोड़े समय के लिए ऊँचे अधिकार पाता है, और तुरंत बाद वापस घटा दिया जाता है। यह DevOps वर्कफ़्लोज़ में काफी आम है।
PoLP, Zero Trust Network Access (ZTNA) में भी बड़ी भूमिका निभाता है। Zero Trust मॉडल में किसी उपयोगकर्ता या डिवाइस पर डिफ़ॉल्ट रूप से भरोसा नहीं किया जाता: हर बार सभी को यह साबित करना होता है कि वे कौन हैं और वे किस चीज़ तक पहुँच क्यों चाहते हैं। न्यूनतम विशेषाधिकार इसमें शुरू से ही निहित है।
यहाँ एक मुख्य निष्कर्ष यह है कि PoLP सिर्फ इस बारे में नहीं है कि आप कौन हैं, बल्कि यह भी कि आपको अभी क्या चाहिए।
जब सिस्टम, उपयोगकर्ता, और प्रक्रियाएँ सिर्फ उसी तक पहुँची होती हैं जिसकी उन्हें वास्तव में ज़रूरत है, तो आप दुर्घटनाओं का जोखिम कम करते हैं। मैं यह बात लेख की शुरुआत से ही दोहरा रहा हूँ। लेकिन व्यवहार में जोखिम कैसे घटता है?
जितनी अधिक पहुँच देंगे, हमलावर के पास नुकसान पहुँचाने के उतने ही अधिक मौके होंगे। अगर समझौता हुआ अकाउंट केवल एक डेटाबेस तक पहुँचे, तो नुकसान वहीं रुक जाता है। यदि उसे सब कुछ उपलब्ध हो? फिर तो भगवान ही मालिक।
मैलवेयर अक्सर एक सिस्टम से दूसरे सिस्टम में छलांग लगाकर क्षैतिज रूप से फैलता है। न्यूनतम विशेषाधिकार उन रास्तों को दीवार की तरह बंद कर देता है। भले आपके सिस्टम का एक हिस्सा समझौता हो जाए, PoLP संक्रमण को सीमित करने में मदद कर सकता है।
हमलावरों को ऐसे लो-लेवल अकाउंट्स ढूँढ़ना पसंद है जिन्हें वे एडमिन अकाउंट में बदल सकें। PoLP लागू होने पर, विशेषाधिकार पहले से ही कड़े दायरे में होते हैं, इसलिए एस्केलेशन के पैंतरे कम हो जाते हैं।
हर जोखिम बाहरी नहीं होता। कभी-कभी कर्मचारी गलती कर देते हैं या, दुर्भाग्य से, जानबूझकर करते हैं। दोनों ही स्थितियों में PoLP नुकसान के दायरे को सीमित करता है।
अगर कुछ गलत हो जाए, तो यह जानना कि किसके पास किस चीज़ तक पहुँच है, नियंत्रण को बहुत आसान बनाता है। आप आग फैलते समय अनुमति का बिंगो नहीं खेल रहे होते।
GDPR, HIPAA, और PCI DSS जैसी विनियमिताएँ मज़बूत एक्सेस नियंत्रण की माँग करती हैं। PoLP यह सुनिश्चित करके उन आवश्यकताओं को पूरा करने में मदद करता है कि केवल सही लोग ही संवेदनशील डेटा तक पहुँच सकें।
जब सभी के पास अपने काम के लिए पर्याप्त पहुँच होती है, तो ऑडिट करना आसान होता है, समझना आसान होता है, और "प्रिविलेज क्रीप" की संभावना बहुत कम हो जाती है (वे लटके हुए परमिशन्स जिन्हें किसी को याद नहीं कि कब दिए गए थे, और शायद अब ज़रूरत भी नहीं, पर फिर भी बने रहते हैं)।
यदि आप इन प्रकार की प्रैक्टिसेज़ के इर्द-गिर्द मज़बूत नींव बनाना चाहते हैं, तो हमारा Introduction to Data Security कोर्स PoLP, एन्क्रिप्शन, और सुरक्षित सिस्टम डिज़ाइन जैसे मूल सिद्धांतों को और गहराई से कवर करता है।
ठीक है, अब पर्याप्त सिद्धांत हो गया। चलिए PoLP का एक व्यावहारिक उदाहरण देखते हैं।
हम एक मध्यम आकार की टेक कंपनी में हैं, और आख़िरी मिनट में एक घटना आती है: प्रोडक्शन में एक बग ग्राहक डैशबोर्ड को तोड़ रहा है। तीन लोग इस कार्य में लगाए जाते हैं: कॉरी, लुका, और सैम। प्रत्येक की भूमिका अलग है, और महत्त्वपूर्ण रूप से, उनकी पहुँच का स्तर भी अलग है।
कॉरी ने डैशबोर्ड का UI लिखा है, इसलिए जाँच के लिए उसे बुलाया जाता है। उसके पास ये हैं:
कॉरी पहचानता है कि ग्राहक के नाम रेंडर करने के तरीके में हालिया बदलाव, API से अप्रत्याशित null मान आने के कारण असफल हो रहा होगा। वह आगे की जाँच के लिए इसे फ़्लैग करता है, लेकिन वह प्रोड में SSH नहीं कर सकता (और करना भी नहीं चाहिए) या खुद डेटाबेस में छेड़छाड़ नहीं कर सकता। उसकी पहुँच उसकी भूमिका तक ही सीमित है: UI कोड, लॉग्स, और कोई खतरनाक अधिकार नहीं।
लुका इन्फ्रास्ट्रक्चर संभालता है। जब कॉरी मुद्दा उठाता है, तो लुका गहराई में ट्रेस करने के लिए कूद पड़ता है। उसके पास ये हैं:
लुका अपनी पहुँच का उपयोग करके API सेवा के लॉग्स जाँचता है और देखता है कि हालिया माइग्रेशन से थोड़ी डेटा असंगति हुई है। पुष्टि करने के लिए वह समय-सीमित डेटाबेस पहुँच का अनुरोध करता है, मंज़ूरी मिलती है, प्रभावित पंक्तियाँ पढ़ता है, और 30 मिनट बाद उसका बढ़ा हुआ एक्सेस स्वतः समाप्त हो जाता है।
यदि आप भी लुका की तरह डेटाबेस, पाइपलाइन्स, या क्लाउड इन्फ्रास्ट्रक्चर के साथ काम कर रहे हैं, तो यह समझना कि डेटा सिस्टम कैसे बनते हैं, शुरुआत से ही सुरक्षित पहुँच डिज़ाइन करने में मदद करता है। हमारा Understanding Data Engineering कोर्स शुरू करने के लिए एक ठोस विकल्प है।
इस बीच, सैम से कस्टमर सक्सेस टीम को यह बताने के लिए कहा गया है कि किन उपयोगकर्ताओं पर असर पड़ा और इसका उनके सब्सक्रिप्शन्स तथा SLAs पर क्या प्रभाव पड़ा। उसके पास ये हैं:
सैम घटना रिपोर्ट में फ़्लैग किए गए ग्राहक IDs जाँचती है और आंतरिक डैशबोर्ड का उपयोग करके एक रिपोर्ट निकालती है, जिसमें वह केवल बिलिंग टियर और उपयोग डेटा के अनुसार फ़िल्टर करती है। उसे अपना काम करने के लिए इससे अधिक कुछ नहीं चाहिए, और चाहकर भी वह ऐसी किसी चीज़ में गहराई से नहीं जा सकती जो उसे नहीं देखनी चाहिए।
इस उदाहरण में, सभी के पास वही है जिसकी उन्हें ज़रूरत है, और उससे अधिक कुछ नहीं। कॉरी गलती से कोई डेटाबेस टेबल नहीं मिटा सकता था। लुका के बढ़े हुए अधिकार समय-सीमित और ट्रैक किए गए थे। सैम हितधारकों को जवाब दे सकी, बिना कभी प्रोडक्शन इन्फ्रास्ट्रक्चर देखे।
शुरुआत में ही कह दूँ कि PoLP लागू करने के लिए आपको रातों-रात सब कुछ बदलने की ज़रूरत नहीं। छोटी-छोटी बातें भी बड़ा फ़र्क ला सकती हैं, इसलिए छोटी शुरुआत करना बिल्कुल ठीक है!
पहुँच कड़ी करने से पहले, आपको पता होना चाहिए कि किसके पास क्या है। आपको ये समीक्षा करनी होगी:
साझा क्रेडेंशियल्स, डिफ़ॉल्ट अकाउंट्स पर रूट एक्सेस, या 2018 से न छुए गए रोल्स जैसे रेड फ़्लैग्स ढूँढ़ें।
नए अकाउंट्स बनाते समय (मानवीय हों या मशीन—कोई फ़र्क नहीं), डिफ़ॉल्ट रूप से सबसे निचले स्तर की पहुँच दें। ज़रूरत पड़ने पर उपयोगकर्ता या सेवाएँ अधिक का अनुरोध करें। बाद में अनुमति जोड़ना, किसी घटना के बाद अधिक-विशेषाधिकारयुक्त अकाउंट्स की सफ़ाई करने से आसान (और सुरक्षित) है।
पहले कुछ हफ़्तों में यह थोड़ा कष्टप्रद हो सकता है क्योंकि अनुरोध अधिक आएँगे, लेकिन जब सभी अपनी भूमिका के ज़रूरी ज़्यादातर कार्य एक-दो बार कर लेंगे, तो चीज़ें स्थिर हो जाएँगी।
एडमिन और यूज़र रोल्स को अलग रखें। यदि किसी को दोनों की ज़रूरत हो (जैसे किसी DevOps इंजीनियर को), तो अलग-अलग अकाउंट्स या सेशन्स का उपयोग करें—दैनिक कार्यों के लिए एक, और विशिष्ट कार्रवाइयों के लिए ऊँचे अधिकारों वाला दूसरा। इससे आकस्मिक (या दुर्भावनापूर्ण) दुरुपयोग का जोखिम सीमित होता है।
वे टूल्स उपयोग करें जो अस्थायी रूप से पहुँच बढ़ाने दें, जैसा कि हमने पहले चर्चा की। यह कुछ ऐसा दिख सकता है:
लॉगिंग केवल डिबगिंग के लिए नहीं है। ट्रैक करें:
ऑडिट, घटना प्रतिक्रिया, या रोज़मर्रा में आपके सिस्टम्स के उपयोग को समझने के लिए यह डेटा सोने के समान क़ीमती है।
सबसे अच्छे सेटअप भी समय के साथ बहक जाते हैं। नौकरी की भूमिकाएँ बदलती हैं, टीमें विकसित होती हैं, पुराने टूल्स रिटायर हो जाते हैं। आवर्ती समीक्षाएँ शेड्यूल करें (तिमाही शुरुआत के लिए अच्छी है) ताकि अनुपयोगी अकाउंट्स हटाए जा सकें, परमिशन्स समायोजित हों, और प्रिविलेज क्रीप को समस्या बनने से पहले पकड़ा जा सके।
सिद्धांत रूप में, PoLP आसान लगता है: बस आवश्यक से अधिक पहुँच मत दें। व्यवहार में? यह थोड़ा उलझा हुआ हो जाता है, खासकर बड़े, तेज़ी से आगे बढ़ते वातावरणों में जहाँ बहुत से लिगेसी सिस्टम्स, बदलती टीमें, और अनुरोधों की अंतहीन धारा होती है।
बड़ी कंपनियों में किसी के पास भी यह पूरी तस्वीर नहीं होती कि किसके पास किस चीज़ तक पहुँच है। टीमें ओवरलैप करती हैं, ज़िम्मेदारियाँ धुंधली हो जाती हैं, और मौजूदा परमिशन्स को सुलझाना जेंगा खेलने जैसा लग सकता है। आप टीम 1 के लिए गैर-ज़रूरी परमिशन्स हटा देते हैं, और किसी तरह स्कॉट अपना काम नहीं कर पाता। पता चलता है, स्कॉट टीम 2 के मैट की छुट्टियों में जगह भरता है, क्योंकि पिछले साल टीम बदलने से पहले उसकी वही भूमिका थी। PoLP लागू करने के लिए अक्सर विभागों के बीच समन्वय चाहिए होता है, जो समय लेता है (और अच्छी-खासी कूटनीति भी)।
जब आप बहुत आक्रामक रूप से पहुँच सीमित करते हैं, तो यह बाधाएँ पैदा कर सकता है। लोग अप्रूवल का इंतज़ार करते-करते अटक जाते हैं या तब तक काम नहीं कर पाते जब तक कोई वह एक अनुमति न दे दे। यह खासकर छोटी कंपनियों में सच है, जहाँ सभी थोड़ा-थोड़ा सब कुछ करते हैं। एक स्टार्टअप में एक बार ऐसा हुआ कि 3 हफ़्तों तक हर बार परमिशन्स के लिए 2 घंटे इंतज़ार करने के बाद (और मुझे हफ़्ते में कम-से-कम 5 अलग-अलग परमिशन्स चाहिए होते थे), मैंने सीधा एडमिन रोल ही माँग लिया। वह मिल भी गया और मेरे पास ज़रूरत से कहीं अधिक पहुँच हो गई—लेकिन कम-से-कम मैं अपना काम तो कर सका।
यह सब कहने का तात्पर्य यह है कि सबसे बुरा यह होगा कि आप PoLP को लालफीताशाही जैसा महसूस कराएँ। इसे सुचारू एस्केलेशन वर्कफ़्लोज़ और अच्छी संचार व्यवस्था के साथ ही जोड़ा जाना चाहिए।
आम तौर पर सुरक्षा और उत्पादकता के बीच संतुलन साधना कठिन होता है, खासकर लिगेसी सिस्टम्स या बढती टीमों के साथ। हमारे ब्लॉग पोस्ट how to maintain data security में हम यह खोजते हैं कि व्यवहार में सब कुछ धीमा किए बिना सुरक्षित कैसे रहा जाए।
कुछ पुराने सिस्टम्स सूक्ष्म परमिशन्स के विचार से बने ही नहीं थे। वे व्यापक पहुँच की अपेक्षा करते हैं और कड़े नियंत्रण में चलाने पर टूट सकते हैं (या अनुपयोगी हो सकते हैं)। ऐसे मामलों में, आपको ऐप को सैंडबॉक्स्ड वातावरण में अलग-थलग करना पड़ सकता है और लंबे समय के समाधानों की योजना बनाते हुए इसे क़रीबी निगरानी में रखना होगा।
समय के साथ उपयोगकर्ताओं की पहुँच बढ़ती जाती है। किसी को “बस अस्थायी रूप से” किसी समूह में जोड़ दिया जाता है और फिर कोई उन्हें हटाता नहीं। इस धीमे, मौन संचय को प्रिविलेज क्रीप कहा जाता है, और यही कारण है कि नियमित ऑडिट इतने महत्त्वपूर्ण होते हैं। जो छह महीने पहले समझ में आता था, वह आज पूरी तरह अनावश्यक हो सकता है। और चाहे आप परमिशन्स को कितनी ही परिपूर्णता से सीमित कर लें, फिर भी आपको यह ट्रैक करना होगा कि कौन, क्या, कब, और क्यों उपयोग कर रहा है। ठोस लॉगिंग और मॉनिटरिंग के बिना, PoLP लागू करना कठिन हो जाता है—और ऑडिटर्स को या घटना प्रतिक्रिया के दौरान साबित करना भी।
सच कहें तो, PoLP न तो बेपरवाह है और न ही प्रबंधन के लिए विशेष रूप से रोचक। फिर भी इसे करना सार्थक है—बिल्कुल हमारे मुख्य दरवाज़े पर ताला लगाने की तरह—थोड़ा-सा घर्षण, बदले में कहीं अधिक सुरक्षा।
Zero Trust पुराने सुरक्षा मॉडल को उलट देता है। नेटवर्क के अंदर की हर चीज़ को सुरक्षित मानने के बजाय, यह हर उपयोगकर्ता, डिवाइस, और एप्लिकेशन को डिफ़ॉल्ट रूप से अविश्वसनीय मानता है (भले वे पहले से “अंदर” ही क्यों न हों!).
Zero Trust सेटअप में, न्यूनतम विशेषाधिकार केवल अच्छी प्रैक्टिस नहीं, अनिवार्य है। हर एक्सेस अनुरोध का रियल-टाइम में आकलन होता है, और उपयोगकर्ताओं या सेवाओं को केवल आवश्यकतम पहुँच ही दी जाती है, वह भी अक्सर सीमित अवधि और विशिष्ट कार्य के लिए।
यह इन माध्यमों से लागू किया जाता है:
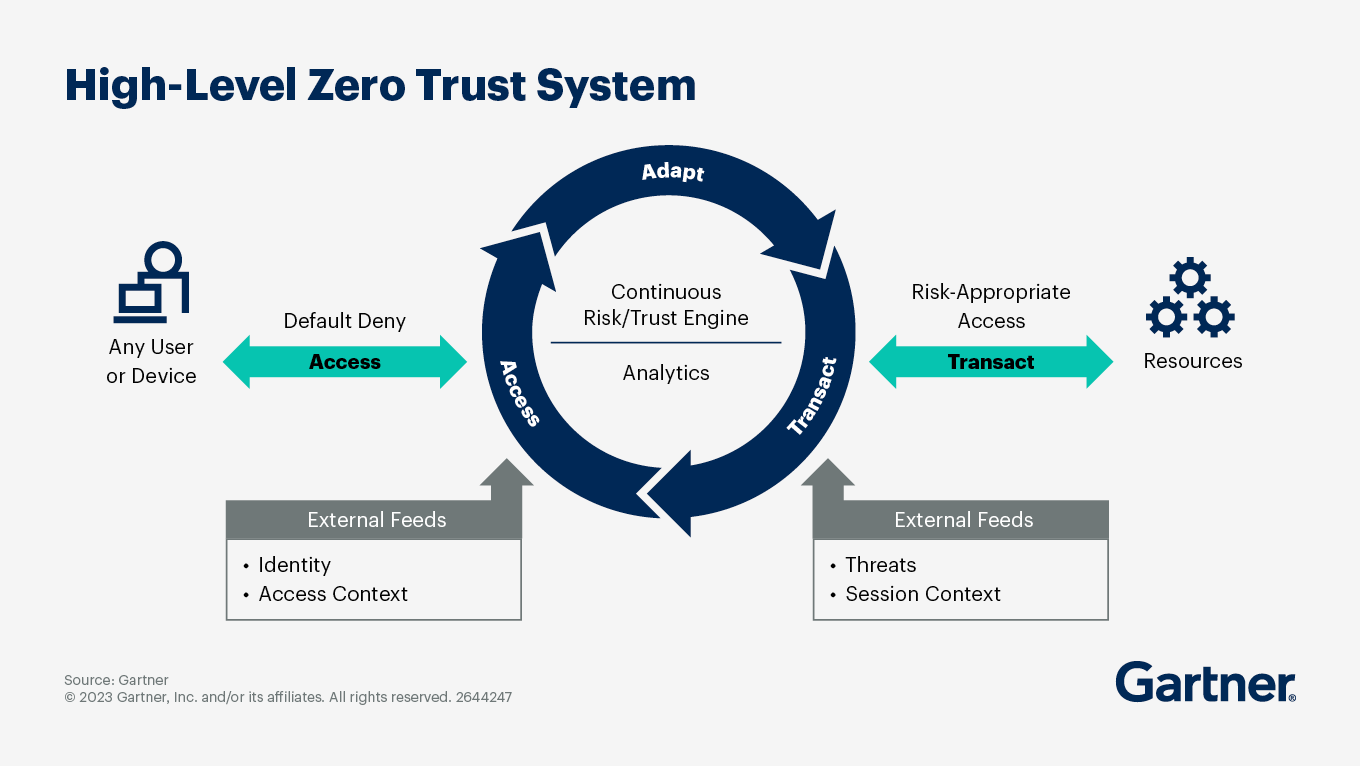
जीरो-ट्रस्ट आर्किटेक्चर। स्रोत: Gartner
हमने पहले प्रिविलेज ब्रैकेटिंग पर बात की थी। यह उस प्रैक्टिस को कहते हैं जिसमें विशेषाधिकार सिर्फ उसी क्षण के लिए बढ़ाए जाते हैं जब कोई विशेषाधिकार-युक्त क्रिया करनी हो, और तुरंत बाद घटा दिए जाते हैं।
यह अक्सर उन सुरक्षित वातावरणों में उपयोग होता है जहाँ पूर्ण एडमिन एक्सेस खुला छोड़ना बहुत जोखिम भरा होगा। उदाहरण के लिए:
यह DevOps और ऑटोमेशन में विशेष रूप से शक्तिशाली है। बैकग्राउंड प्रक्रियाओं को 24/7 root के रूप में चलाए रखना एक टिक-टिक करता टाइम बम है।
आपका ट्रस्टेड कम्प्यूटिंग बेस उन सभी चीज़ों को शामिल करता है जिन पर आपका सिस्टम अपनी सुरक्षा लागू करने के लिए निर्भर होता है। इसमें ऑपरेटिंग सिस्टम कर्नेल, हाइपरवाइज़र्स, क्रिप्टोग्राफ़िक लाइब्रेरीज़, और एक्सेस कंट्रोल लॉजिक जैसी चीज़ें शामिल हो सकती हैं। आपका TCB जितना छोटा होगा, उसका ऑडिट और उस पर भरोसा करना उतना ही आसान होगा।
PoLP इसमें इसलिए भूमिका निभाता है क्योंकि अधिक-विशेषाधिकारयुक्त सॉफ़्टवेयर आपके TCB को फैलाता है। उदाहरण के लिए, यदि कोई लॉगिंग डेमन मनमाने सिस्टम फ़ाइलों में लिख सकता है, तो वह TCB का हिस्सा बन जाता है (हालाँकि उसे शायद नहीं होना चाहिए)। विशेषाधिकार घटाने से यह जोखिम घटता है कि कोई एक घटक पूरे सिस्टम को कमजोर कर दे।
यदि आप सुरक्षित OS डिज़ाइन, वर्चुअलाइज़ेशन, एम्बेडेड सिस्टम्स, या उच्च-सुरक्षा क्लाउड वातावरण में रुचि रखते हैं, तो आप TCB न्यूनिकीकरण से रू-ब-रू होंगे।
जहाँ पारंपरिक एक्सेस कंट्रोल स्थिर भूमिकाओं (जैसे “एडमिन” या “सपोर्ट”) पर निर्भर करता है, ABAC निर्णय एट्रिब्यूट्स के आधार पर करता है—यानी उपयोगकर्ता, संसाधन, या अनुरोध के बारे में संदर्भात्मक डेटा।
उदाहरण के लिए:
ABAC, Zero Trust वातावरण का एक प्रमुख हिस्सा है क्योंकि यह बदलती परिस्थितियों के अनुरूप सूक्ष्म, रियल-टाइम एक्सेस निर्णय लेने देता है। यह PoLP का विकल्प नहीं है; बल्कि यह न्यूनतम आधारभूत परमिशन्स के ऊपर संदर्भ परतें जोड़कर उसे और मज़बूत करता है।
ठीक है, यह बहुत कुछ था! आशा है अब आप PoLP को थोड़ा बेहतर समझते हैं। याद रखें:
हालाँकि अल्पकाल में ऐसा लग सकता है, PoLP आपका काम कठिन बनाने के लिए नहीं है। इसका उद्देश्य यह है कि जब गलतियाँ और उल्लंघन अपरिहार्य रूप से हों, तो उनकी क़ीमत कम हो!
DataCamp के साथ डेटा इंजीनियरिंग सीखें
कोर्स
कोर्स
अभ्यास और ट्रैक अपनी प्रगति को।
Google के साथ जारी रखें