Ngoài tôi và bạn đời của tôi, còn có bốn người giữ chìa khóa nhà chúng tôi: hai người bạn thân và bố mẹ chồng/vợ của tôi. Mỗi người có một bộ chìa để làm những việc như tưới cây hoặc mượn thêm ghế cho bữa tiệc khi chúng tôi đi nghỉ. Tôi không đưa chìa cho hàng xóm vì tôi không biết họ đủ rõ, và tôi không thấy lý do gì họ cần vào nhà khi tôi đi vắng. Tôi cũng không để chìa dưới chậu cây cho ai dùng, và chắc chắn không để cửa mở khi ra ngoài. Như vậy chẳng khác nào rước rắc rối vào nhà, đúng không?
Tư duy tương tự áp dụng cho an ninh mạng: chỉ cấp cho con người và hệ thống đúng mức truy cập họ cần để làm việc, không hơn. Đó là Nguyên tắc Đặc quyền Tối thiểu, viết tắt là PoLP. Không quyền quản trị mặc định, không đặc quyền siêu người dùng kiểu “để phòng”, và tuyệt đối không để những tài khoản thử nghiệm bị quên lãng có quyền truy cập vô hạn. Cấp quyền càng rộng, thiệt hại càng lớn nếu có sự cố!
Trong bài viết này, chúng ta sẽ cùng tìm hiểu cách PoLP vận hành ở hậu trường và vì sao đây là một trong những cách hiệu quả nhất để giảm rủi ro. Bạn không cần nền tảng an ninh mạng để theo dõi. Thực tế, mục tiêu là diễn giải đủ dễ hiểu để bất kỳ ai làm dự án công nghệ cũng có thể áp dụng và giúp ứng dụng của mình an toàn hơn một chút!
Nguyên tắc Đặc quyền Tối thiểu là gì?
Nguyên tắc Đặc quyền Tối thiểu (PoLP) đôi khi còn được gọi là Nguyên tắc Đặc quyền Tối giản (PoMP) hoặc Quyền hạn Tối thiểu (PoLA). Đúng như tên gọi: chỉ cấp cho con người hoặc hệ thống ít nhất lượng quyền truy cập họ cần để hoàn thành công việc. Không phải mức tối đa họ có thể cần, không phải thứ dễ thiết lập nhất, mà là đúng những gì họ thực sự cần, và không hơn.
Điều quan trọng là điều này không chỉ áp dụng cho con người. PoLP dành cho mọi thứ: người dùng, dịch vụ, ứng dụng, máy ảo, API, và cả các tiến trình nền. Nếu nó có thể đăng nhập hoặc truy cập tài nguyên, nó nên được xem như một rủi ro tiềm ẩn và chỉ được phép làm những gì cần thiết.
Tuân theo nguyên tắc này buộc bạn phải có chủ đích: Ai thực sự cần truy cập cái gì? Trong bao lâu? Và điều gì xảy ra nếu “chìa khóa” rơi vào tay kẻ xấu?
Nguyên tắc Đặc quyền Tối thiểu hoạt động thế nào
Chúng ta đã thấy PoLP là giới hạn quyền truy cập đến mức tối thiểu. Nhưng trong thực tế, không chỉ là nói “không” thật nhiều. Đó là thiết kế hệ thống và quy trình cấp quyền một cách có chủ đích, tạm thời và có rào chắn. Có một số chiến lược để làm điều đó:
Truy cập dựa trên vai trò
Thay vì cấp quyền ngẫu hứng cho từng người dùng, bạn gán các vai trò như “developer”, “analyst” hoặc “finance”, mỗi vai trò có bộ quy tắc truy cập được xác định trước. Cách này gọn gàng, dễ quản lý và tránh tình trạng đặc lệ nhỏ lẻ tích tụ theo thời gian.
Truy cập giới hạn thời gian hoặc Just-in-Time (JIT)
Đôi khi mọi người thực sự cần quyền nâng cao, nhưng chỉ cho một tác vụ hoặc khoảng thời gian nhất định. Với JIT, người dùng có thể yêu cầu nâng quyền tạm thời, thường kèm thời điểm hết hạn rõ ràng.
Privilege bracketing
Một biến thể kỹ thuật hơn của JIT: một script hoặc người dùng tạm thời được nâng quyền cho đúng một thao tác, rồi hạ quyền ngay sau đó. Điều này khá phổ biến trong quy trình DevOps.
Các mô hình truy cập hiện đại như Zero Trust
PoLP cũng đóng vai trò lớn trong Zero Trust Network Access (ZTNA). Trong mô hình Zero Trust, không người dùng hay thiết bị nào được tin cậy mặc định: ai cũng phải chứng minh danh tính và lý do truy cập, mỗi lần. Đặc quyền tối thiểu là nguyên tắc cốt lõi ngay từ đầu.
Một điểm mấu chốt là PoLP không chỉ nói về bạn là ai, mà còn là bạn cần gì ngay lúc này.
Vì sao Nguyên tắc Đặc quyền Tối thiểu quan trọng
Khi hệ thống, người dùng và quy trình chỉ có quyền truy cập đúng những gì họ cần, bạn giảm rủi ro sự cố. Tôi đã nhắc đi nhắc lại điều này từ đầu bài. Nhưng trên thực tế, rủi ro giảm như thế nào?
Thu hẹp bề mặt tấn công
Cấp quyền càng nhiều, kẻ tấn công càng có nhiều cơ hội gây thiệt hại. Nếu một tài khoản bị xâm nhập chỉ có quyền với một cơ sở dữ liệu, thiệt hại dừng ở đó. Nếu nó có quyền với mọi thứ? Chúc may mắn.
Hạn chế lây lan phần mềm độc hại
Malware thường lan theo chiều ngang, nhảy từ hệ thống này sang hệ thống khác. Đặc quyền tối thiểu chặn các con đường đó. Ngay cả khi một phần hệ thống bị xâm nhập, PoLP có thể giúp khoanh vùng.
Ngăn leo thang đặc quyền
Kẻ tấn công rất thích tìm tài khoản cấp thấp để nâng thành tài khoản quản trị. Với PoLP, không gian cho các chiêu trò leo thang giảm đi, vì đặc quyền đã được thu hẹp chặt chẽ.
Bảo vệ trước mối đe dọa nội bộ
Không phải rủi ro nào cũng đến từ bên ngoài. Đôi khi nhân viên mắc lỗi, hoặc đáng tiếc là cố ý. PoLP giúp giảm phạm vi thiệt hại trong cả hai trường hợp.
Tăng tốc khoanh vùng sự cố
Khi có sự cố, biết chính xác ai có quyền gì giúp khoanh vùng dễ hơn nhiều. Bạn không phải chơi “xổ số quyền truy cập” trong lúc lửa đang cháy lan.
Hỗ trợ tuân thủ
Các quy định như GDPR, HIPAA và PCI DSS yêu cầu kiểm soát truy cập chặt chẽ. PoLP giúp đáp ứng bằng cách đảm bảo chỉ đúng người mới có thể truy cập dữ liệu nhạy cảm.
Cải thiện sự minh bạch vận hành
Khi mọi người chỉ có đủ quyền để làm việc của mình, việc kiểm toán dễ hơn, suy luận dễ hơn và ít bị “trượt quyền” hơn (những quyền tồn đọng mà không ai nhớ đã cấp, có lẽ không còn cần nữa nhưng vẫn để đấy cho xong).
Nếu bạn muốn xây nền tảng vững hơn cho các thực hành kiểu này, khóa học Introduction to Data Security của chúng tôi đi sâu hơn vào các nguyên tắc như PoLP, mã hóa và thiết kế hệ thống an toàn.
Ví dụ Nguyên tắc Đặc quyền Tối thiểu trong thực tế
Đủ lý thuyết rồi. Cùng xem một ví dụ thực tiễn về PoLP.
Chúng ta ở một công ty công nghệ tầm trung và có một sự cố phút chót: một lỗi ở môi trường production làm hỏng dashboard khách hàng. Ba người được kéo vào xử lý: Corey, Luca và Sam. Mỗi người có vai trò rất khác nhau, và quan trọng là mức truy cập cũng rất khác.
Corey - Frontend Developer
Corey viết UI cho dashboard, nên được mời vào điều tra. Anh ấy có:
- Quyền truy cập vào codebase frontend và pipeline CI/CD cho web app.
- Quyền chỉ đọc với log của lần triển khai gần nhất.
- Không có quyền truy cập trực tiếp vào cơ sở dữ liệu production hoặc hạ tầng đám mây.
Corey xác định rằng thay đổi gần đây trong cách hiển thị tên khách hàng có thể bị lỗi do giá trị null bất ngờ từ API. Anh ấy đánh dấu để điều tra sâu hơn, nhưng anh không thể (và không nên) SSH vào prod hoặc tự ý can thiệp database. Quyền của anh được thu hẹp đúng vai trò: mã UI, log, và không gì nguy hiểm.
Luca - Site Reliability Engineer
Luca xử lý hạ tầng. Khi Corey báo cáo, Luca vào cuộc để truy tìm sâu hơn. Anh ấy có:
- Quyền vào bảng điều khiển Kubernetes và log cụm.
- Khả năng khởi động lại dịch vụ, rollback triển khai và scale hệ thống tạm thời.
- Quyền JIT để đọc từ cơ sở dữ liệu production, chỉ được cấp thông qua công cụ phê duyệt truy cập nội bộ.
Luca dùng quyền của mình để kiểm tra log dịch vụ API và nhận thấy một đợt migration gần đây gây ra sai lệch dữ liệu nhỏ. Để xác nhận, anh yêu cầu quyền truy cập database có thời hạn, được phê duyệt, đọc các hàng bị ảnh hưởng, rồi quyền nâng cao của anh tự động hết hạn sau 30 phút.
Nếu bạn, như Luca, làm việc với cơ sở dữ liệu, pipeline hoặc hạ tầng đám mây, hiểu cách hệ thống dữ liệu được xây dựng sẽ giúp bạn thiết kế truy cập an toàn ngay từ đầu. Khóa học Understanding Data Engineering của chúng tôi là điểm bắt đầu vững chắc.
Sam - Trưởng bộ phận Tài chính
Trong khi đó, Sam được yêu cầu thông báo cho đội customer success biết những người dùng nào bị ảnh hưởng và tác động đến gói thuê bao cũng như SLA của họ. Cô ấy có:
- Quyền truy cập một công cụ dashboard sử dụng bản sao phân tích chỉ đọc của cơ sở dữ liệu production.
- Quyền xuất báo cáo nhưng không được chạy truy vấn tùy chỉnh hoặc xem log nội bộ nhạy cảm.
- Không có quyền vào máy chủ production, mã nguồn hay công cụ dành cho developer.
Sam kiểm tra các ID khách hàng được đánh dấu trong báo cáo sự cố và trích xuất báo cáo bằng dashboard nội bộ, chỉ lọc theo hạng mức thanh toán và dữ liệu sử dụng. Cô không cần gì hơn để làm việc, và ngay cả khi muốn, cô cũng không thể truy cập những gì không nên thấy.
Trong ví dụ này, ai cũng có đúng những gì cần, và không hơn. Corey không thể vô tình xóa một bảng dữ liệu. Quyền nâng của Luca bị giới hạn thời gian và được theo dõi. Sam có thể phản hồi các bên liên quan mà không hề nhìn thấy hạ tầng production.
Cách triển khai Nguyên tắc Đặc quyền Tối thiểu
Trước hết, triển khai PoLP không đòi hỏi bạn phải đại tu mọi thứ trong một đêm. Ngay cả thay đổi nhỏ cũng tạo khác biệt lớn, nên bắt đầu nhỏ là ổn!
Bước 1: Kiểm toán đặc quyền
Trước khi siết chặt truy cập, bạn cần biết ai có gì. Bạn sẽ cần rà soát:
- Tài khoản người dùng (nhân viên, nhà thầu, tài khoản dịch vụ)
- Ứng dụng và tích hợp
- Tiến trình nền hoặc script
- Vai trò trên cloud, người dùng cơ sở dữ liệu, khóa SSH, và mọi thứ khác bạn có thể nghĩ tới.
Tìm các dấu hiệu đỏ như dùng chung thông tin đăng nhập, quyền root trên tài khoản mặc định, hoặc vai trò không đụng tới từ 2018.
Bước 2: Bắt đầu với đặc quyền tối thiểu
Khi tạo tài khoản mới (con người hay máy móc đều vậy), hãy đặt mặc định ở mức truy cập thấp nhất. Để người dùng hoặc dịch vụ yêu cầu thêm nếu cần. Thêm quyền về sau dễ (và an toàn) hơn nhiều so với dọn dẹp tài khoản được cấp thừa sau khi có sự cố.
Trong vài tuần đầu có thể hơi phiền vì nhiều yêu cầu, nhưng rồi sẽ ổn khi mọi người đã làm hầu hết tác vụ theo vai trò của họ một hai lần.
Bước 3: Tách biệt đặc quyền
Giữ tách biệt vai trò quản trị và người dùng. Nếu ai đó cần cả hai (ví dụ kỹ sư DevOps), hãy dùng tài khoản hoặc phiên riêng biệt: một cho công việc hằng ngày, một có quyền nâng cho tác vụ cụ thể. Điều này hạn chế rủi ro lạm dụng vô tình (hoặc cố ý).
Bước 4: Áp dụng đặc quyền just-in-time (JIT)
Dùng công cụ cho phép nâng quyền tạm thời như đã bàn. Có thể gồm:
- Thông tin đăng nhập cơ sở dữ liệu có hạn sử dụng
- Vai trò trên cloud tự thu hồi sau 30 phút
- Quy trình phê duyệt gắn với tác vụ cụ thể
Bước 5: Giám sát và ghi log hoạt động
Ghi log không chỉ để debug. Hãy theo dõi:
- Ai truy cập cái gì
- Khi nào có nâng quyền
- Thay đổi về vai trò hoặc nhóm quyền
Dữ liệu này vô cùng quý cho kiểm toán, ứng phó sự cố, hoặc đơn giản là hiểu cách hệ thống của bạn được dùng mỗi ngày.
Bước 6: Rà soát và điều chỉnh định kỳ
Ngay cả cấu hình tốt nhất cũng sẽ lệch dần theo thời gian. Vai trò thay đổi, đội nhóm biến động, công cụ cũ bị loại bỏ. Lên lịch rà soát định kỳ (hàng quý là khởi đầu tốt) để dọn tài khoản không dùng, điều chỉnh quyền và phát hiện trượt quyền trước khi thành vấn đề.
Thách thức và hạn chế
Về lý thuyết, PoLP nghe có vẻ đơn giản: đừng cấp quyền nhiều hơn cần thiết. Còn thực tế? Hơi lộn xộn, nhất là ở môi trường lớn, di chuyển nhanh với vô số hệ thống cũ, đội nhóm thay đổi liên tục và dòng yêu cầu bất tận.
Độ phức tạp trong tổ chức lớn
Ở công ty lớn, không ai nắm trọn bức tranh ai có quyền gì. Các đội chồng chéo, trách nhiệm mờ nhạt và gỡ rối quyền hiện có đôi khi như chơi Jenga. Bạn gỡ quyền tưởng không cần cho Đội 1, thì bằng cách nào đó lại khiến Scott không làm được việc. Hóa ra, Scott thay Matt ở Đội 2 khi Matt nghỉ phép, vì trước đây Scott từng ở đội đó cho đến khi chuyển đội năm ngoái. Triển khai PoLP thường cần phối hợp liên phòng ban, tốn thời gian (và cả khéo léo ngoại giao).
Nguy cơ chậm năng suất
Khi siết quyền quá mạnh, có thể gây nghẽn. Mọi người bị kẹt chờ phê duyệt hoặc không thể làm việc cho đến khi ai đó cấp một quyền còn thiếu. Điều này đúng đặc biệt ở công ty nhỏ, nơi ai cũng làm nhiều việc. Có lần ở một startup, sau 3 tuần mỗi lần cần quyền tôi phải chờ 2 giờ (và tôi cần ít nhất 5 quyền khác nhau mỗi tuần), tôi đã xin vai trò admin. Tôi được cấp và có quyền nhiều hơn cần thiết, nhưng ít nhất tôi làm được việc.
Tất cả để nói rằng điều tệ nhất là khiến PoLP trở thành thủ tục rườm rà. Nó thật sự cần đi kèm quy trình nâng quyền trơn tru và giao tiếp tốt.
Cân bằng bảo mật và năng suất vốn khó, đặc biệt khi xử lý hệ thống cũ hoặc đội ngũ đang phát triển. Bài viết trên blog của chúng tôi về cách duy trì bảo mật dữ liệu khám phá cách giữ an toàn trong thực tế mà không làm chậm mọi thứ.
Ứng dụng cũ đòi “tất cả mọi thứ”
Một số hệ thống cũ không được xây dựng với quyền hạt mịn. Chúng kỳ vọng quyền rộng và có thể hỏng (hoặc không dùng được) khi chạy dưới kiểm soát nghiêm ngặt. Trong trường hợp này, bạn có thể cần cô lập ứng dụng trong môi trường sandbox và giám sát sát sao trong khi lập kế hoạch sửa chữa dài hạn.
Trượt quyền khó nhận ra và giám sát tốn công
Theo thời gian, người dùng tích lũy quyền. Ai đó được thêm vào nhóm “tạm thời” rồi không ai gỡ. Sự tích tụ chậm và lặng lẽ này gọi là trượt quyền, và đó là một trong những lý do quan trọng để kiểm toán định kỳ. Những gì hợp lý 6 tháng trước có thể giờ hoàn toàn không cần. Và ngay cả khi bạn giới hạn quyền hoàn hảo, bạn vẫn cần theo dõi ai dùng gì, khi nào và vì sao. Không có ghi log và giám sát tốt, PoLP khó thực thi và khó chứng minh với kiểm toán viên hoặc trong lúc ứng phó sự cố.
Thành thật mà nói, PoLP không hề nhẹ nhàng, cũng chẳng đặc biệt thú vị để quản lý. Chúng ta chỉ cần chấp nhận rằng nó đáng để làm. Giống như khóa cửa trước, nó thêm một chút ma sát để đổi lấy rất nhiều an toàn.
Nguyên tắc tương tự và khái niệm liên quan
Kiến trúc Zero Trust
Zero Trust đảo ngược mô hình bảo mật cũ. Thay vì giả định mọi thứ bên trong mạng là an toàn, nó xem mọi người dùng, thiết bị và ứng dụng là không đáng tin cậy theo mặc định (kể cả khi đã “ở bên trong”!).
Trong cấu hình Zero Trust, đặc quyền tối thiểu không chỉ là thực hành tốt mà còn bắt buộc. Mỗi yêu cầu truy cập được đánh giá theo thời gian thực, và người dùng hay dịch vụ chỉ được cấp đúng mức tối thiểu cần thiết, thường trong thời gian giới hạn và cho nhiệm vụ cụ thể.
Điều này được thực thi thông qua:
- Kiểm soát truy cập động, hạt mịn dựa trên danh tính người dùng, thiết bị đang dùng, vị trí và tác vụ họ muốn làm. Xem thêm bên dưới.
- Công cụ chính sách đánh giá rủi ro liên tục, không chỉ lúc đăng nhập.
- Truy cập just-in-time kết hợp ghi log chi tiết và tự động thu hồi.
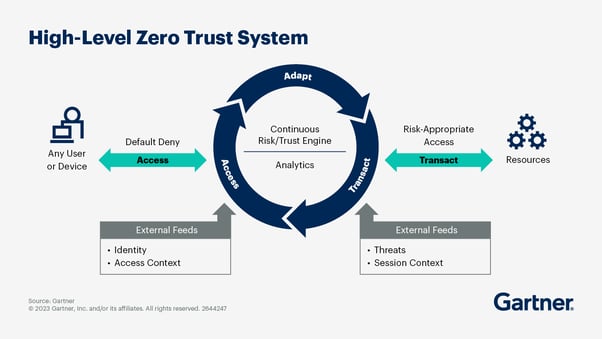
Kiến trúc zero-trust. Nguồn: Gartner
Privilege bracketing
Chúng ta đã đề cập privilege bracketing trước đó. Đây là thực hành chỉ nâng quyền đúng vào khoảnh khắc cần hành động đặc quyền, rồi hạ xuống ngay sau đó.
Thường dùng trong môi trường an toàn cao, nơi để mở quyền admin toàn phần là quá rủi ro. Ví dụ:
- Một script chạy dưới người dùng ít quyền nhưng dùng sudo để khởi động lại dịch vụ hệ thống, chỉ cho đúng lệnh đó.
- Quy trình triển khai tạm thời đảm nhiệm vai trò đặc quyền để sửa đổi hạ tầng, rồi tự động thu hồi sau khi hoàn tất.
Điều này đặc biệt hữu hiệu trong DevOps và tự động hóa. Để tiến trình nền chạy dưới root 24/7 là “bom nổ chậm”.
Tối thiểu hóa Trusted Computing Base (TCB)
Trusted Computing Base của bạn bao gồm mọi thứ hệ thống dựa vào để thực thi bảo mật. Có thể gồm kernel hệ điều hành, hypervisor, thư viện mật mã và logic kiểm soát truy cập. TCB càng nhỏ, càng dễ kiểm toán và tin cậy.
PoLP liên quan chặt chẽ vì phần mềm được cấp quá quyền sẽ mở rộng TCB. Nếu một daemon ghi log, chẳng hạn, có thể ghi vào file hệ thống tùy ý, nó trở thành một phần của TCB (dù không nên). Giảm đặc quyền giúp giảm rủi ro một thành phần có thể làm suy yếu hệ thống.
Bạn có thể gặp tối thiểu hóa TCB nếu bạn quan tâm tới thiết kế hệ điều hành an toàn, ảo hóa, hệ thống nhúng hoặc môi trường đám mây an ninh cao.
Kiểm soát truy cập dựa trên thuộc tính (ABAC)
Trong khi kiểm soát truy cập truyền thống dựa vào vai trò tĩnh (như “admin” hoặc “support”), ABAC đưa ra quyết định dựa trên thuộc tính, tức dữ liệu ngữ cảnh về người dùng, tài nguyên hoặc yêu cầu.
Ví dụ:
- “Cho phép truy cập nếu người dùng thuộc phòng Nhân sự và dùng thiết bị do công ty cấp và đang trong giờ làm việc.”
- “Chặn truy cập dữ liệu nhạy cảm nếu yêu cầu đến từ ngoài VPN của công ty.”
ABAC là phần chủ chốt của môi trường Zero Trust vì cho phép quyết định truy cập hạt mịn theo thời gian thực, thích ứng với điều kiện thay đổi. Nó không thay thế PoLP, mà tăng cường bằng cách chồng quyền theo ngữ cảnh lên các quyền cơ bản tối thiểu.
Điểm cần ghi nhớ
Khá nhiều nội dung! Hy vọng bạn đã hiểu rõ hơn về PoLP. Hãy nhớ:
- Quyền truy cập luôn phải có chủ đích. Người dùng, hệ thống và ứng dụng chỉ nên có những quyền thực sự cần để làm việc, không hơn, không vĩnh viễn, và không theo kiểu “để phòng”.
- PoLP không chỉ dành cho con người. Nó áp dụng cho tài khoản dịch vụ, script, API, thiết bị IoT, container… nói chung là bất cứ thứ gì có thể giao tiếp với thứ khác.
- Trượt quyền là có thật. Nếu không rà soát định kỳ, mọi người sẽ tích lũy những quyền không còn cần. Kiểm toán định kỳ và vai trò được thu hẹp tốt giúp mọi thứ gọn gàng.
- Truy cập just-in-time và tạm thời là đồng minh của bạn. Nâng quyền trong khoảnh khắc cần, rồi thu hồi. Hệ thống càng ít ở trạng thái đặc quyền cao càng tốt.
Dù trong ngắn hạn có vẻ gây phiền, PoLP không nhằm làm bạn khổ hơn. Mục tiêu là khiến sai sót và vi phạm, khi không thể tránh, trở nên ít tốn kém hơn!


Ngoài tôi và bạn đời của tôi, còn có bốn người giữ chìa khóa nhà chúng tôi: hai người bạn thân và bố mẹ chồng/vợ của tôi. Mỗi người có một bộ chìa để làm những việc như tưới cây hoặc mượn thêm ghế cho bữa tiệc khi chúng tôi đi nghỉ. Tôi không đưa chìa cho hàng xóm vì tôi không biết họ đủ rõ, và tôi không thấy lý do gì họ cần vào nhà khi tôi đi vắng. Tôi cũng không để chìa dưới chậu cây cho ai dùng, và chắc chắn không để cửa mở khi ra ngoài. Như vậy chẳng khác nào rước rắc rối vào nhà, đúng không?
Tư duy tương tự áp dụng cho an ninh mạng: chỉ cấp cho con người và hệ thống đúng mức truy cập họ cần để làm việc, không hơn. Đó là Nguyên tắc Đặc quyền Tối thiểu, viết tắt là PoLP. Không quyền quản trị mặc định, không đặc quyền siêu người dùng kiểu “để phòng”, và tuyệt đối không để những tài khoản thử nghiệm bị quên lãng có quyền truy cập vô hạn. Cấp quyền càng rộng, thiệt hại càng lớn nếu có sự cố!
Trong bài viết này, chúng ta sẽ cùng tìm hiểu cách PoLP vận hành ở hậu trường và vì sao đây là một trong những cách hiệu quả nhất để giảm rủi ro. Bạn không cần nền tảng an ninh mạng để theo dõi. Thực tế, mục tiêu là diễn giải đủ dễ hiểu để bất kỳ ai làm dự án công nghệ cũng có thể áp dụng và giúp ứng dụng của mình an toàn hơn một chút!
Nguyên tắc Đặc quyền Tối thiểu là gì?
Nguyên tắc Đặc quyền Tối thiểu (PoLP) đôi khi còn được gọi là Nguyên tắc Đặc quyền Tối giản (PoMP) hoặc Quyền hạn Tối thiểu (PoLA). Đúng như tên gọi: chỉ cấp cho con người hoặc hệ thống ít nhất lượng quyền truy cập họ cần để hoàn thành công việc. Không phải mức tối đa họ có thể cần, không phải thứ dễ thiết lập nhất, mà là đúng những gì họ thực sự cần, và không hơn.
Điều quan trọng là điều này không chỉ áp dụng cho con người. PoLP dành cho mọi thứ: người dùng, dịch vụ, ứng dụng, máy ảo, API, và cả các tiến trình nền. Nếu nó có thể đăng nhập hoặc truy cập tài nguyên, nó nên được xem như một rủi ro tiềm ẩn và chỉ được phép làm những gì cần thiết.
Tuân theo nguyên tắc này buộc bạn phải có chủ đích: Ai thực sự cần truy cập cái gì? Trong bao lâu? Và điều gì xảy ra nếu “chìa khóa” rơi vào tay kẻ xấu?
Nguyên tắc Đặc quyền Tối thiểu hoạt động thế nào
Chúng ta đã thấy PoLP là giới hạn quyền truy cập đến mức tối thiểu. Nhưng trong thực tế, không chỉ là nói “không” thật nhiều. Đó là thiết kế hệ thống và quy trình cấp quyền một cách có chủ đích, tạm thời và có rào chắn. Có một số chiến lược để làm điều đó:
Truy cập dựa trên vai trò
Thay vì cấp quyền ngẫu hứng cho từng người dùng, bạn gán các vai trò như “developer”, “analyst” hoặc “finance”, mỗi vai trò có bộ quy tắc truy cập được xác định trước. Cách này gọn gàng, dễ quản lý và tránh tình trạng đặc lệ nhỏ lẻ tích tụ theo thời gian.
Truy cập giới hạn thời gian hoặc Just-in-Time (JIT)
Đôi khi mọi người thực sự cần quyền nâng cao, nhưng chỉ cho một tác vụ hoặc khoảng thời gian nhất định. Với JIT, người dùng có thể yêu cầu nâng quyền tạm thời, thường kèm thời điểm hết hạn rõ ràng.
Privilege bracketing
Một biến thể kỹ thuật hơn của JIT: một script hoặc người dùng tạm thời được nâng quyền cho đúng một thao tác, rồi hạ quyền ngay sau đó. Điều này khá phổ biến trong quy trình DevOps.
Các mô hình truy cập hiện đại như Zero Trust
PoLP cũng đóng vai trò lớn trong Zero Trust Network Access (ZTNA). Trong mô hình Zero Trust, không người dùng hay thiết bị nào được tin cậy mặc định: ai cũng phải chứng minh danh tính và lý do truy cập, mỗi lần. Đặc quyền tối thiểu là nguyên tắc cốt lõi ngay từ đầu.
Một điểm mấu chốt là PoLP không chỉ nói về bạn là ai, mà còn là bạn cần gì ngay lúc này.
Vì sao Nguyên tắc Đặc quyền Tối thiểu quan trọng
Khi hệ thống, người dùng và quy trình chỉ có quyền truy cập đúng những gì họ cần, bạn giảm rủi ro sự cố. Tôi đã nhắc đi nhắc lại điều này từ đầu bài. Nhưng trên thực tế, rủi ro giảm như thế nào?
Thu hẹp bề mặt tấn công
Cấp quyền càng nhiều, kẻ tấn công càng có nhiều cơ hội gây thiệt hại. Nếu một tài khoản bị xâm nhập chỉ có quyền với một cơ sở dữ liệu, thiệt hại dừng ở đó. Nếu nó có quyền với mọi thứ? Chúc may mắn.
Hạn chế lây lan phần mềm độc hại
Malware thường lan theo chiều ngang, nhảy từ hệ thống này sang hệ thống khác. Đặc quyền tối thiểu chặn các con đường đó. Ngay cả khi một phần hệ thống bị xâm nhập, PoLP có thể giúp khoanh vùng.
Ngăn leo thang đặc quyền
Kẻ tấn công rất thích tìm tài khoản cấp thấp để nâng thành tài khoản quản trị. Với PoLP, không gian cho các chiêu trò leo thang giảm đi, vì đặc quyền đã được thu hẹp chặt chẽ.
Bảo vệ trước mối đe dọa nội bộ
Không phải rủi ro nào cũng đến từ bên ngoài. Đôi khi nhân viên mắc lỗi, hoặc đáng tiếc là cố ý. PoLP giúp giảm phạm vi thiệt hại trong cả hai trường hợp.
Tăng tốc khoanh vùng sự cố
Khi có sự cố, biết chính xác ai có quyền gì giúp khoanh vùng dễ hơn nhiều. Bạn không phải chơi “xổ số quyền truy cập” trong lúc lửa đang cháy lan.
Hỗ trợ tuân thủ
Các quy định như GDPR, HIPAA và PCI DSS yêu cầu kiểm soát truy cập chặt chẽ. PoLP giúp đáp ứng bằng cách đảm bảo chỉ đúng người mới có thể truy cập dữ liệu nhạy cảm.
Cải thiện sự minh bạch vận hành
Khi mọi người chỉ có đủ quyền để làm việc của mình, việc kiểm toán dễ hơn, suy luận dễ hơn và ít bị “trượt quyền” hơn (những quyền tồn đọng mà không ai nhớ đã cấp, có lẽ không còn cần nữa nhưng vẫn để đấy cho xong).
Nếu bạn muốn xây nền tảng vững hơn cho các thực hành kiểu này, khóa học Introduction to Data Security của chúng tôi đi sâu hơn vào các nguyên tắc như PoLP, mã hóa và thiết kế hệ thống an toàn.
Ví dụ Nguyên tắc Đặc quyền Tối thiểu trong thực tế
Đủ lý thuyết rồi. Cùng xem một ví dụ thực tiễn về PoLP.
Chúng ta ở một công ty công nghệ tầm trung và có một sự cố phút chót: một lỗi ở môi trường production làm hỏng dashboard khách hàng. Ba người được kéo vào xử lý: Corey, Luca và Sam. Mỗi người có vai trò rất khác nhau, và quan trọng là mức truy cập cũng rất khác.
Corey - Frontend Developer
Corey viết UI cho dashboard, nên được mời vào điều tra. Anh ấy có:
Corey xác định rằng thay đổi gần đây trong cách hiển thị tên khách hàng có thể bị lỗi do giá trị null bất ngờ từ API. Anh ấy đánh dấu để điều tra sâu hơn, nhưng anh không thể (và không nên) SSH vào prod hoặc tự ý can thiệp database. Quyền của anh được thu hẹp đúng vai trò: mã UI, log, và không gì nguy hiểm.
Luca - Site Reliability Engineer
Luca xử lý hạ tầng. Khi Corey báo cáo, Luca vào cuộc để truy tìm sâu hơn. Anh ấy có:
Luca dùng quyền của mình để kiểm tra log dịch vụ API và nhận thấy một đợt migration gần đây gây ra sai lệch dữ liệu nhỏ. Để xác nhận, anh yêu cầu quyền truy cập database có thời hạn, được phê duyệt, đọc các hàng bị ảnh hưởng, rồi quyền nâng cao của anh tự động hết hạn sau 30 phút.
Nếu bạn, như Luca, làm việc với cơ sở dữ liệu, pipeline hoặc hạ tầng đám mây, hiểu cách hệ thống dữ liệu được xây dựng sẽ giúp bạn thiết kế truy cập an toàn ngay từ đầu. Khóa học Understanding Data Engineering của chúng tôi là điểm bắt đầu vững chắc.
Sam - Trưởng bộ phận Tài chính
Trong khi đó, Sam được yêu cầu thông báo cho đội customer success biết những người dùng nào bị ảnh hưởng và tác động đến gói thuê bao cũng như SLA của họ. Cô ấy có:
Sam kiểm tra các ID khách hàng được đánh dấu trong báo cáo sự cố và trích xuất báo cáo bằng dashboard nội bộ, chỉ lọc theo hạng mức thanh toán và dữ liệu sử dụng. Cô không cần gì hơn để làm việc, và ngay cả khi muốn, cô cũng không thể truy cập những gì không nên thấy.
Trong ví dụ này, ai cũng có đúng những gì cần, và không hơn. Corey không thể vô tình xóa một bảng dữ liệu. Quyền nâng của Luca bị giới hạn thời gian và được theo dõi. Sam có thể phản hồi các bên liên quan mà không hề nhìn thấy hạ tầng production.
Cách triển khai Nguyên tắc Đặc quyền Tối thiểu
Trước hết, triển khai PoLP không đòi hỏi bạn phải đại tu mọi thứ trong một đêm. Ngay cả thay đổi nhỏ cũng tạo khác biệt lớn, nên bắt đầu nhỏ là ổn!
Bước 1: Kiểm toán đặc quyền
Trước khi siết chặt truy cập, bạn cần biết ai có gì. Bạn sẽ cần rà soát:
Tìm các dấu hiệu đỏ như dùng chung thông tin đăng nhập, quyền root trên tài khoản mặc định, hoặc vai trò không đụng tới từ 2018.
Bước 2: Bắt đầu với đặc quyền tối thiểu
Khi tạo tài khoản mới (con người hay máy móc đều vậy), hãy đặt mặc định ở mức truy cập thấp nhất. Để người dùng hoặc dịch vụ yêu cầu thêm nếu cần. Thêm quyền về sau dễ (và an toàn) hơn nhiều so với dọn dẹp tài khoản được cấp thừa sau khi có sự cố.
Trong vài tuần đầu có thể hơi phiền vì nhiều yêu cầu, nhưng rồi sẽ ổn khi mọi người đã làm hầu hết tác vụ theo vai trò của họ một hai lần.
Bước 3: Tách biệt đặc quyền
Giữ tách biệt vai trò quản trị và người dùng. Nếu ai đó cần cả hai (ví dụ kỹ sư DevOps), hãy dùng tài khoản hoặc phiên riêng biệt: một cho công việc hằng ngày, một có quyền nâng cho tác vụ cụ thể. Điều này hạn chế rủi ro lạm dụng vô tình (hoặc cố ý).
Bước 4: Áp dụng đặc quyền just-in-time (JIT)
Dùng công cụ cho phép nâng quyền tạm thời như đã bàn. Có thể gồm:
Bước 5: Giám sát và ghi log hoạt động
Ghi log không chỉ để debug. Hãy theo dõi:
Dữ liệu này vô cùng quý cho kiểm toán, ứng phó sự cố, hoặc đơn giản là hiểu cách hệ thống của bạn được dùng mỗi ngày.
Bước 6: Rà soát và điều chỉnh định kỳ
Ngay cả cấu hình tốt nhất cũng sẽ lệch dần theo thời gian. Vai trò thay đổi, đội nhóm biến động, công cụ cũ bị loại bỏ. Lên lịch rà soát định kỳ (hàng quý là khởi đầu tốt) để dọn tài khoản không dùng, điều chỉnh quyền và phát hiện trượt quyền trước khi thành vấn đề.
Thách thức và hạn chế
Về lý thuyết, PoLP nghe có vẻ đơn giản: đừng cấp quyền nhiều hơn cần thiết. Còn thực tế? Hơi lộn xộn, nhất là ở môi trường lớn, di chuyển nhanh với vô số hệ thống cũ, đội nhóm thay đổi liên tục và dòng yêu cầu bất tận.
Độ phức tạp trong tổ chức lớn
Ở công ty lớn, không ai nắm trọn bức tranh ai có quyền gì. Các đội chồng chéo, trách nhiệm mờ nhạt và gỡ rối quyền hiện có đôi khi như chơi Jenga. Bạn gỡ quyền tưởng không cần cho Đội 1, thì bằng cách nào đó lại khiến Scott không làm được việc. Hóa ra, Scott thay Matt ở Đội 2 khi Matt nghỉ phép, vì trước đây Scott từng ở đội đó cho đến khi chuyển đội năm ngoái. Triển khai PoLP thường cần phối hợp liên phòng ban, tốn thời gian (và cả khéo léo ngoại giao).
Nguy cơ chậm năng suất
Khi siết quyền quá mạnh, có thể gây nghẽn. Mọi người bị kẹt chờ phê duyệt hoặc không thể làm việc cho đến khi ai đó cấp một quyền còn thiếu. Điều này đúng đặc biệt ở công ty nhỏ, nơi ai cũng làm nhiều việc. Có lần ở một startup, sau 3 tuần mỗi lần cần quyền tôi phải chờ 2 giờ (và tôi cần ít nhất 5 quyền khác nhau mỗi tuần), tôi đã xin vai trò admin. Tôi được cấp và có quyền nhiều hơn cần thiết, nhưng ít nhất tôi làm được việc.
Tất cả để nói rằng điều tệ nhất là khiến PoLP trở thành thủ tục rườm rà. Nó thật sự cần đi kèm quy trình nâng quyền trơn tru và giao tiếp tốt.
Cân bằng bảo mật và năng suất vốn khó, đặc biệt khi xử lý hệ thống cũ hoặc đội ngũ đang phát triển. Bài viết trên blog của chúng tôi về cách duy trì bảo mật dữ liệu khám phá cách giữ an toàn trong thực tế mà không làm chậm mọi thứ.
Ứng dụng cũ đòi “tất cả mọi thứ”
Một số hệ thống cũ không được xây dựng với quyền hạt mịn. Chúng kỳ vọng quyền rộng và có thể hỏng (hoặc không dùng được) khi chạy dưới kiểm soát nghiêm ngặt. Trong trường hợp này, bạn có thể cần cô lập ứng dụng trong môi trường sandbox và giám sát sát sao trong khi lập kế hoạch sửa chữa dài hạn.
Trượt quyền khó nhận ra và giám sát tốn công
Theo thời gian, người dùng tích lũy quyền. Ai đó được thêm vào nhóm “tạm thời” rồi không ai gỡ. Sự tích tụ chậm và lặng lẽ này gọi là trượt quyền, và đó là một trong những lý do quan trọng để kiểm toán định kỳ. Những gì hợp lý 6 tháng trước có thể giờ hoàn toàn không cần. Và ngay cả khi bạn giới hạn quyền hoàn hảo, bạn vẫn cần theo dõi ai dùng gì, khi nào và vì sao. Không có ghi log và giám sát tốt, PoLP khó thực thi và khó chứng minh với kiểm toán viên hoặc trong lúc ứng phó sự cố.
Thành thật mà nói, PoLP không hề nhẹ nhàng, cũng chẳng đặc biệt thú vị để quản lý. Chúng ta chỉ cần chấp nhận rằng nó đáng để làm. Giống như khóa cửa trước, nó thêm một chút ma sát để đổi lấy rất nhiều an toàn.
Nguyên tắc tương tự và khái niệm liên quan
Kiến trúc Zero Trust
Zero Trust đảo ngược mô hình bảo mật cũ. Thay vì giả định mọi thứ bên trong mạng là an toàn, nó xem mọi người dùng, thiết bị và ứng dụng là không đáng tin cậy theo mặc định (kể cả khi đã “ở bên trong”!).
Trong cấu hình Zero Trust, đặc quyền tối thiểu không chỉ là thực hành tốt mà còn bắt buộc. Mỗi yêu cầu truy cập được đánh giá theo thời gian thực, và người dùng hay dịch vụ chỉ được cấp đúng mức tối thiểu cần thiết, thường trong thời gian giới hạn và cho nhiệm vụ cụ thể.
Điều này được thực thi thông qua:
Kiến trúc zero-trust. Nguồn: Gartner
Privilege bracketing
Chúng ta đã đề cập privilege bracketing trước đó. Đây là thực hành chỉ nâng quyền đúng vào khoảnh khắc cần hành động đặc quyền, rồi hạ xuống ngay sau đó.
Thường dùng trong môi trường an toàn cao, nơi để mở quyền admin toàn phần là quá rủi ro. Ví dụ:
Điều này đặc biệt hữu hiệu trong DevOps và tự động hóa. Để tiến trình nền chạy dưới root 24/7 là “bom nổ chậm”.
Tối thiểu hóa Trusted Computing Base (TCB)
Trusted Computing Base của bạn bao gồm mọi thứ hệ thống dựa vào để thực thi bảo mật. Có thể gồm kernel hệ điều hành, hypervisor, thư viện mật mã và logic kiểm soát truy cập. TCB càng nhỏ, càng dễ kiểm toán và tin cậy.
PoLP liên quan chặt chẽ vì phần mềm được cấp quá quyền sẽ mở rộng TCB. Nếu một daemon ghi log, chẳng hạn, có thể ghi vào file hệ thống tùy ý, nó trở thành một phần của TCB (dù không nên). Giảm đặc quyền giúp giảm rủi ro một thành phần có thể làm suy yếu hệ thống.
Bạn có thể gặp tối thiểu hóa TCB nếu bạn quan tâm tới thiết kế hệ điều hành an toàn, ảo hóa, hệ thống nhúng hoặc môi trường đám mây an ninh cao.
Kiểm soát truy cập dựa trên thuộc tính (ABAC)
Trong khi kiểm soát truy cập truyền thống dựa vào vai trò tĩnh (như “admin” hoặc “support”), ABAC đưa ra quyết định dựa trên thuộc tính, tức dữ liệu ngữ cảnh về người dùng, tài nguyên hoặc yêu cầu.
Ví dụ:
ABAC là phần chủ chốt của môi trường Zero Trust vì cho phép quyết định truy cập hạt mịn theo thời gian thực, thích ứng với điều kiện thay đổi. Nó không thay thế PoLP, mà tăng cường bằng cách chồng quyền theo ngữ cảnh lên các quyền cơ bản tối thiểu.
Điểm cần ghi nhớ
Khá nhiều nội dung! Hy vọng bạn đã hiểu rõ hơn về PoLP. Hãy nhớ:
Dù trong ngắn hạn có vẻ gây phiền, PoLP không nhằm làm bạn khổ hơn. Mục tiêu là khiến sai sót và vi phạm, khi không thể tránh, trở nên ít tốn kém hơn!