Behalve mijn partner en ik hebben vier mensen een sleutel van ons huis: onze beste vrienden en mijn schoonouders. Ze hebben elk een set sleutels om bijvoorbeeld de planten water te geven of extra stoelen te lenen voor feestjes terwijl wij op vakantie zijn. Ik heb geen van mijn buren een sleutel gegeven, omdat ik ze niet zo goed ken en geen reden zie waarom ze het huis in zouden moeten als ik weg ben. Ik leg ook geen sleutel onder een bloempot die iedereen kan gebruiken, en ik laat de deur zeker niet openstaan als ik vertrek. Dat zou vragen om problemen, toch?
Hetzelfde principe geldt in cybersecurity: geef mensen en systemen alleen de toegang die ze echt nodig hebben om hun werk te doen, niet meer. Dat heet het Principe van Minimale Privileges, of PoLP. Geen standaard adminrechten, geen superuser-privileges “voor het geval dat”, en al helemaal geen all-accesspassen die rondzwerven in vergeten testaccounts. Hoe meer toegang mensen hebben, hoe meer er te verliezen valt als er iets misgaat!
In dit artikel lopen we door hoe PoLP achter de schermen werkt en waarom het een van de meest effectieve manieren is om risico te verminderen. Je hebt geen cybersecurity-achtergrond nodig om dit te volgen. Het doel is juist om het concept zo toegankelijk te maken dat iedereen die aan een techproject werkt het kan toepassen en zijn applicatie net wat veiliger kan maken!
Wat is het Principe van Minimale Privileges?
Het Principe van Minimale Privileges (PoLP) wordt ook wel het Principe van Minimale Rechten (PoMP) of Least Authority (PoLA) genoemd. Het is precies wat het zegt: geef mensen of systemen alleen de minst noodzakelijke toegang om hun werk te doen. Niet het maximale dat ze ooit zouden kunnen nodig hebben, niet wat het makkelijkst in te stellen is, maar precies wat ze echt nodig hebben, en niets meer.
Belangrijk: dit geldt niet alleen voor mensen. PoLP is voor iedereen en alles: gebruikers, services, apps, virtuele machines, API’s en zelfs achtergrondprocessen. Als het kan inloggen of een resource kan benaderen, moet je het als een potentieel risico behandelen en alleen toestaan wat noodzakelijk is.
Dit principe volgen dwingt je om bewust te zijn: Wie heeft er echt toegang tot wat? Hoe lang? En wat gebeurt er als die sleutels in verkeerde handen vallen?
Hoe het Principe van Minimale Privileges werkt
Oké, we hebben gezien dat PoLP draait om toegang beperken tot het absolute minimum. Maar in de praktijk betekent dat niet alleen maar vaak “nee” zeggen. Het betekent systemen en processen ontwerpen die toegang bewust, tijdelijk en met vangrails verlenen. Er zijn verschillende strategieën om dat te doen:
Rolgebaseerde toegang
In plaats van ad hoc rechten aan individuele gebruikers te geven, wijs je rollen toe, zoals “developer”, “analyst” of “finance”, elk met een vooraf gedefinieerde set toegangsregels. Dat is schoner, gemakkelijker te beheren en voorkomt een wirwar van uitzonderingen die zich in de loop der tijd opstapelen.
Tijdgebonden of Just-in-Time (JIT) toegang
Soms hebben mensen echt verhoogde rechten nodig, maar alleen voor een specifieke taak of periode. Met JIT-toegang kunnen gebruikers tijdelijk hun privileges verhogen, meestal met een duidelijke vervaltijd.
Privilege bracketing
Een meer technische variant van JIT: een script of gebruiker krijgt heel kort verhoogde rechten voor één handeling en gaat daarna direct weer terug. Dit komt veel voor in DevOps-workflows.
Moderne toegangsmodellen zoals Zero Trust
PoLP speelt ook een grote rol in Zero Trust Network Access (ZTNA). In een Zero Trust-model wordt niemand standaard vertrouwd: iedereen moet telkens bewijzen wie ze zijn en waarom ze toegang willen. Minimale privileges zitten er vanaf het begin ingebakken.
Een belangrijke les hier is dat PoLP niet alleen gaat over wie je bent, maar ook wat je nu nodig hebt.
Waarom het Principe van Minimale Privileges belangrijk is
Als systemen, gebruikers en processen alleen toegang hebben tot wat ze echt nodig hebben, verklein je de kans op ongelukken. Dat herhaal ik al sinds het begin van dit artikel. Maar hoe wordt dat risico in de praktijk verkleind?
Het verkleinen van het aanvalsoppervlak
Hoe meer toegang je geeft, hoe meer mogelijkheden een aanvaller heeft om schade aan te richten. Als een gecompromitteerd account alleen toegang heeft tot één database, stopt de schade daar. Heeft het overal toegang toe? Succes ermee.
Verspreiding van malware beperken
Malware verspreidt zich vaak lateraal, door van het ene systeem naar het andere te springen. Minimale privileges metselen muren in die paden. Zelfs als een deel van je systeem gecompromitteerd is, kan PoLP helpen de infectie in te dammen.
Privilege-escalatie voorkomen
Aanvallers vinden het heerlijk om low-level-accounts te vinden die ze naar adminniveau kunnen tillen. Met PoLP is er minder ruimte voor escalatietrucs, omdat privileges al strak zijn afgebakend.
Bescherming tegen interne dreigingen
Niet elk risico komt van buitenaf. Soms maken medewerkers fouten of handelen ze, helaas, met opzet. PoLP helpt in beide gevallen de schade te beperken.
Snellere incidentbeheersing mogelijk maken
Als er iets misgaat, maakt precies weten wie toegang heeft tot wat het veel makkelijker om in te dammen. Je speelt geen permissiebingo terwijl de brand zich verspreidt.
Ondersteunt compliance
Regelgeving zoals GDPR, HIPAA en PCI DSS vereist sterke toegangscontrole. PoLP helpt die boxen af te vinken door ervoor te zorgen dat alleen de juiste mensen toegang hebben tot gevoelige gegevens.
Verbetert operationele helderheid
Als iedereen precies genoeg toegang heeft om zijn werk te doen, is het eenvoudiger te auditen, logischer te beredeneren en veel minder vatbaar voor “privilege creep” (die blijvende rechten die niemand zich nog herinnert te hebben verleend en waarschijnlijk niet meer nodig zijn, maar blijven bestaan omdat het zo gelaten wordt).
Wil je een stevigere basis leggen voor dit soort praktijken, dan behandelt onze cursus Introduction to Data Security kernprincipes zoals PoLP, encryptie en veilig systeemontwerp uitgebreider.
Voorbeeld van het Principe van Minimale Privileges in actie
Oké, genoeg theorie. Laten we een praktisch voorbeeld van PoLP bekijken.
We zijn bij een middelgroot techbedrijf en er komt op het laatste moment een incident binnen: een bug in productie laat het klantendashboard crashen. Drie mensen worden op de taak gezet: Corey, Luca en Sam. Elk heeft een heel andere rol en, cruciaal, een heel ander toegangslevel.
Corey - Frontend developer
Corey heeft de UI voor het dashboard geschreven, dus hij wordt ingeschakeld om te onderzoeken. Hij heeft:
- Toegang tot de frontend-codebase en de CI/CD-pijplijn voor de webapp.
- Alleen-lezen toegang tot logs van de laatste deployment.
- Geen directe toegang tot productie-databases of cloudinfrastructuur.
Corey ontdekt dat een recente wijziging in hoe klantnamen worden gerenderd mogelijk faalt door onverwachte null-waarden vanuit de API. Hij markeert het voor verder onderzoek, maar hij kan (en mag) niet via SSH in productie inloggen of zelf in de database neuzen. Zijn toegang is precies op zijn rol afgestemd: UI-code, logs en niets gevaarlijks.
Luca - Site Reliability Engineer
Luca beheert de infrastructuur. Wanneer Corey de vlag hijst, duikt Luca erin om het probleem verder te traceren. Hij heeft:
- Toegang tot het Kubernetes-dashboard en clusterlogs.
- De mogelijkheid om services te herstarten, deployments terug te draaien en systemen tijdelijk op te schalen.
- Just-in-time-toegang om uit productie-databases te lezen, alleen verleend via een interne toegangstool met goedkeuring.
Luca gebruikt zijn toegang om de API-servicelogs te controleren en ziet dat een recente migratie een kleine data-inconsistentie veroorzaakte. Om dit te bevestigen, vraagt hij tijdgebonden database-toegang aan, krijgt die goedgekeurd, leest de betreffende rijen en daarna verloopt zijn verhoogde toegang automatisch na 30 minuten.
Werk je, net als Luca, met databases, pijplijnen of cloudinfrastructuur, dan helpt inzicht in hoe datasystemen zijn opgebouwd om vanaf het begin veilige toegang te ontwerpen. Onze cursus Understanding Data Engineering is een goed startpunt.
Sam - Finance lead
Ondertussen is Sam gevraagd om het customer success-team te informeren over welke gebruikers zijn getroffen en wat de impact was op hun abonnementen en SLA’s. Zij heeft:
- Toegang tot een dashboardtool die draait op een alleen-lezen analytics-replica van de productie-database.
- Rechten om rapporten te exporteren, maar geen eigen queries uit te voeren of gevoelige interne logs te zien.
- Geen toegang tot productie-servers, code of ontwikkeltools.
Sam bekijkt de klant-ID’s die in het incidentrapport zijn gemarkeerd en draait een rapport via het interne dashboard, gefilterd op alleen facturatieklasse en gebruiksdata. Ze heeft niets meer nodig om haar werk te doen, en ze kan ook niet bij dingen waar ze niet bij zou mogen, zelfs als ze dat zou proberen.
In dit voorbeeld heeft iedereen wat hij of zij nodig heeft, en niets meer. Corey kon niet per ongeluk een databasetabel verwijderen. Luca’s verhoogde rechten waren tijdgebonden en gelogd. Sam kon stakeholders informeren zonder ooit productie-infrastructuur te zien.
Hoe je het Principe van Minimale Privileges implementeert
Laat ik beginnen met te zeggen dat PoLP implementeren niet betekent dat je alles in één keer moet omgooien. Zelfs kleine aanpassingen kunnen veel uitmaken, dus het is prima om klein te beginnen!
Stap 1: Voer een privilege-audit uit
Voordat je toegang kunt aanscherpen, moet je weten wie wat heeft. Je moet het volgende nalopen:
- Gebruikersaccounts (medewerkers, contractors, service-accounts)
- Applicaties en integraties
- Achtergrondprocessen of scripts
- Cloudrollen, databasegebruikers, SSH-sleutels, alles wat je maar kunt bedenken.
Let op rode vlaggen zoals gedeelde inloggegevens, roottoegang op standaardaccounts of rollen die sinds 2018 niet meer zijn aangeraakt.
Stap 2: Begin met minimale rechten
Bij het aanmaken van nieuwe accounts (menselijk of machine, dat maakt niet uit) kies je standaard de laagste toegangsniveaus. Laat gebruikers of services meer aanvragen als dat nodig is. Het is makkelijker (en veiliger) om later rechten toe te voegen dan om te veel rechten op te ruimen nadat er iets misgaat.
Het kan in de eerste weken wat vervelend zijn omdat je veel verzoeken krijgt, maar dat neemt af zodra iedereen de meeste taken van zijn of haar rol een paar keer heeft uitgevoerd.
Stap 3: Handhaaf scheiding van privileges
Houd admin- en gebruikersrollen gescheiden. Als iemand beide nodig heeft (bijvoorbeeld een DevOps-engineer), gebruik dan aparte accounts of sessies: één voor dagelijkse taken, een andere met verhoogde rechten voor specifieke acties. Dit beperkt het risico op per ongeluk (of kwaadwillig) misbruik.
Stap 4: Implementeer just-in-time (JIT) privileges
Gebruik tools die tijdelijke verhoging van rechten mogelijk maken, zoals eerder besproken. Dit kan er zo uitzien:
- Database-inloggegevens die verlopen
- Cloudrollen die na 30 minuten automatisch worden ingetrokken
- Goedkeuringsflows gekoppeld aan specifieke taken
Stap 5: Monitor en log activiteiten
Logging is niet alleen voor debuggen. Houd bij:
- Wie wat benadert
- Wanneer privilegeverhogingen plaatsvinden
- Wijzigingen in rollen of permissiegroepen
Deze data is goud waard voor audits, incidentrespons of gewoon om te begrijpen hoe je systemen dagelijks worden gebruikt.
Stap 6: Evalueer en stel regelmatig bij
Zelfs de beste opstellingen raken na verloop van tijd uit koers. Functies veranderen, teams evolueren, oude tools worden uitgefaseerd. Plan terugkerende reviews (elk kwartaal is een goed begin) om ongebruikte accounts op te ruimen, rechten aan te passen en privilege creep te signaleren voordat het een probleem wordt.
Uitdagingen en beperkingen
In theorie klinkt PoLP eenvoudig: geef gewoon niet meer toegang dan nodig. In de praktijk? Iets rommeliger, vooral in grote, snel bewegende omgevingen met veel legacy-systemen, wisselende teams en een eindeloze stroom verzoeken.
Complexiteit in grote organisaties
In grote bedrijven heeft niemand een volledig beeld van wie tot wat toegang heeft. Teams overlappen, verantwoordelijkheden vervagen en het proberen te ontrafelen van bestaande rechten voelt een beetje als Jenga. Je verwijdert rechten die Team 1 niet zou hoeven nodig te hebben, en ineens kan Scott zijn werk niet meer doen. Blijkt dat Scott inspringt voor Matt van Team 2 als die op vakantie is, omdat dat zijn rol was tot hij vorig jaar van team wisselde. PoLP implementeren vereist vaak afstemming tussen afdelingen, wat tijd kost (en een flinke dosis diplomatie).
Risico op productiviteitsverlies
Als je toegang te agressief beperkt, kan dat knelpunten veroorzaken. Mensen lopen vast terwijl ze op goedkeuring wachten of kunnen hun werk niet doen totdat iemand dat ene ontbrekende recht geeft. Dit geldt vooral in kleine bedrijven, waar iedereen van alles doet. Er was een keer bij een startup dat ik, na 3 weken telkens 2 uur wachten wanneer ik rechten nodig had (en ik had er minstens 5 per week nodig), gewoon om een adminrol heb gevraagd. Die kreeg ik, en ik had veel meer toegang dan nodig, maar ik kon tenminste mijn werk doen.
Kortom: het slechtste wat je kunt doen, is PoLP als bureaucratie laten aanvoelen. Het moet echt gepaard gaan met soepele escalatieworkflows en goede communicatie.
De balans tussen veiligheid en productiviteit is sowieso lastig, zeker met legacy-systemen of groeiende teams. Onze blogpost over how to maintain data security gaat in op hoe je in de praktijk veilig blijft zonder alles te vertragen.
Legacy-applicaties die alles willen
Sommige oudere systemen zijn simpelweg niet gebouwd met fijne-grained permissies in gedachten. Ze verwachten brede toegang en kunnen stukgaan (of onbruikbaar worden) onder strikte controles. In zulke gevallen moet je de app mogelijk isoleren in een gesandboxte omgeving en nauwlettend monitoren, terwijl je aan langetermijnoplossingen werkt.
Privilege creep is sluipend en monitoren kost moeite
Na verloop van tijd stapelt toegang zich op. Iemand wordt “tijdelijk” aan een groep toegevoegd en niemand haalt die persoon er weer uit. Deze langzame, stille opbouw heet privilege creep en is een van de grootste redenen waarom regelmatige audits belangrijk zijn. Wat zes maanden geleden logisch was, kan vandaag compleet overbodig zijn. En zelfs als je rechten perfect beperkt, moet je nog steeds bijhouden wie wat wanneer en waarom gebruikt. Zonder degelijke logging en monitoring wordt PoLP lastiger te handhaven en lastiger aan te tonen aan auditors of tijdens incidentrespons.
Eerlijk is eerlijk: PoLP is niet moeiteloos, en ook niet bijzonder leuk om te beheren. We moeten accepteren dat het desondanks de moeite waard is. Net als het op slot doen van onze voordeur voegt het een kleine laag frictie toe in ruil voor een hoop veiligheid.
Vergelijkbare principes en verwante concepten
Zero Trust-architecturen
Zero Trust zet het oude beveiligingsmodel op zijn kop. In plaats van aan te nemen dat alles binnen het netwerk veilig is, wordt iedere gebruiker, elk apparaat en elke applicatie standaard als onbetrouwbaar behandeld (zelfs als ze al “binnen” zijn!).
In een Zero Trust-omgeving is minimale privilege niet alleen een goede praktijk, maar verplicht. Elk toegangsverzoek wordt realtime beoordeeld en gebruikers of services krijgen alleen het strikt noodzakelijke, vaak voor beperkte tijd en voor een specifieke taak.
Dit wordt afgedwongen via:
- Dynamische, fijnmazige toegangscontrole op basis van wie de gebruiker is, welk apparaat wordt gebruikt, waar die zich bevindt en wat die probeert te doen. Hieronder meer.
- Beleidengines die continu risico inschatten, niet alleen bij het inloggen.
- Just-in-time-toegang gecombineerd met gedetailleerde logging en automatische intrekking.
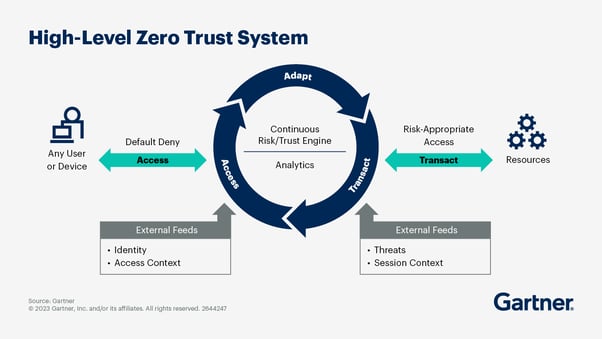
Zero Trust-architectuur. Bron: Gartner
Privilege bracketing
We hebben privilege bracketing al aangestipt. Dit is de praktijk waarbij je rechten alleen verhoogt op het exacte moment dat een bevoorrechte actie moet plaatsvinden, en daarna direct weer terugschakelt.
Het wordt vaak gebruikt in beveiligde omgevingen waar volledige admin-toegang te risicovol zou zijn om open te laten. Bijvoorbeeld:
- Een script draait onder een gebruiker met weinig rechten, maar gebruikt sudo om een systeemservice te herstarten, alleen voor dat ene commando.
- Een deployproces neemt tijdelijk een bevoorrechte rol aan om infrastructuur te wijzigen en trekt de toegang daarna automatisch weer in.
Dit is vooral krachtig in DevOps en automatisering. Achtergrondprocessen 24/7 als root laten draaien is een tikkende tijdbom.
Trusted Computing Base (TCB) minimalisatie
Je Trusted Computing Base omvat alles waar je systeem op vertrouwt om zijn beveiliging af te dwingen. Dat kan zaken omvatten als de kernel van het besturingssysteem, hypervisors, cryptografische libraries en toegangscontrollogica. Hoe kleiner je TCB, hoe makkelijker te auditen en te vertrouwen.
PoLP draagt hieraan bij omdat over-geprivilegieerde software je TCB vergroot. Als een logging-daemon bijvoorbeeld naar willekeurige systeembestanden kan schrijven, wordt die onderdeel van de TCB (terwijl dat waarschijnlijk niet zou moeten). Minder privileges verkleinen het risico dat één component het systeem kan ondermijnen.
Je komt TCB-minimalisatie tegen bij veilig OS-ontwerp, virtualisatie, embedded systemen of high-security cloudomgevingen.
Attribute-Based Access Control (ABAC)
Waar traditionele toegangscontrole steunt op statische rollen (zoals “admin” of “support”), baseert ABAC beslissingen op attributen: contextuele data over de gebruiker, de resource of het verzoek.
Bijvoorbeeld:
- "Toegang toestaan als de gebruiker in de HR-afdeling zit en een door het bedrijf verstrekt apparaat gebruikt en het binnen werktijd is."
- "Blokkeer toegang tot gevoelige data als het verzoek van buiten de bedrijfs-VPN komt."
ABAC is een belangrijk onderdeel van Zero Trust-omgevingen omdat het fijnmazige, realtime toegangsbeslissingen mogelijk maakt die zich aanpassen aan veranderende omstandigheden. Het vervangt PoLP niet, maar versterkt het door contextuele rechten te stapelen bovenop minimale basisrechten.
Belangrijkste punten
Oké, dat was een hoop! Hopelijk begrijp je PoLP nu wat beter. Onthoud:
- Toegang moet altijd bewust zijn. Gebruikers, systemen en applicaties zouden alleen de rechten moeten hebben die ze echt nodig hebben om hun werk te doen: niets meer, niets permanents en niets “voor het geval dat”.
- PoLP is niet alleen voor mensen. Het geldt voor service-accounts, scripts, API’s, IoT-apparaten, containers… letterlijk alles dat met iets anders kan praten.
- Privilege creep bestaat echt. Zonder regelmatige reviews verzamelen mensen rechten die ze niet meer nodig hebben. Periodieke audits en goed afgebakende rollen houden het schoon.
- Just-in-time en tijdelijke toegang zijn je vrienden. Verhoog privileges voor het moment en trek ze daarna weer in. Hoe minder tijd een systeem in een high-privilege status doorbrengt, hoe beter.
Hoewel het op korte termijn misschien zo klinkt, is PoLP niet bedoeld om je leven moeilijker te maken. Het gaat erom fouten en datalekken minder kostbaar te maken wanneer ze onvermijdelijk gebeuren!


Behalve mijn partner en ik hebben vier mensen een sleutel van ons huis: onze beste vrienden en mijn schoonouders. Ze hebben elk een set sleutels om bijvoorbeeld de planten water te geven of extra stoelen te lenen voor feestjes terwijl wij op vakantie zijn. Ik heb geen van mijn buren een sleutel gegeven, omdat ik ze niet zo goed ken en geen reden zie waarom ze het huis in zouden moeten als ik weg ben. Ik leg ook geen sleutel onder een bloempot die iedereen kan gebruiken, en ik laat de deur zeker niet openstaan als ik vertrek. Dat zou vragen om problemen, toch?
Hetzelfde principe geldt in cybersecurity: geef mensen en systemen alleen de toegang die ze echt nodig hebben om hun werk te doen, niet meer. Dat heet het Principe van Minimale Privileges, of PoLP. Geen standaard adminrechten, geen superuser-privileges “voor het geval dat”, en al helemaal geen all-accesspassen die rondzwerven in vergeten testaccounts. Hoe meer toegang mensen hebben, hoe meer er te verliezen valt als er iets misgaat!
In dit artikel lopen we door hoe PoLP achter de schermen werkt en waarom het een van de meest effectieve manieren is om risico te verminderen. Je hebt geen cybersecurity-achtergrond nodig om dit te volgen. Het doel is juist om het concept zo toegankelijk te maken dat iedereen die aan een techproject werkt het kan toepassen en zijn applicatie net wat veiliger kan maken!
Wat is het Principe van Minimale Privileges?
Het Principe van Minimale Privileges (PoLP) wordt ook wel het Principe van Minimale Rechten (PoMP) of Least Authority (PoLA) genoemd. Het is precies wat het zegt: geef mensen of systemen alleen de minst noodzakelijke toegang om hun werk te doen. Niet het maximale dat ze ooit zouden kunnen nodig hebben, niet wat het makkelijkst in te stellen is, maar precies wat ze echt nodig hebben, en niets meer.
Belangrijk: dit geldt niet alleen voor mensen. PoLP is voor iedereen en alles: gebruikers, services, apps, virtuele machines, API’s en zelfs achtergrondprocessen. Als het kan inloggen of een resource kan benaderen, moet je het als een potentieel risico behandelen en alleen toestaan wat noodzakelijk is.
Dit principe volgen dwingt je om bewust te zijn: Wie heeft er echt toegang tot wat? Hoe lang? En wat gebeurt er als die sleutels in verkeerde handen vallen?
Hoe het Principe van Minimale Privileges werkt
Oké, we hebben gezien dat PoLP draait om toegang beperken tot het absolute minimum. Maar in de praktijk betekent dat niet alleen maar vaak “nee” zeggen. Het betekent systemen en processen ontwerpen die toegang bewust, tijdelijk en met vangrails verlenen. Er zijn verschillende strategieën om dat te doen:
Rolgebaseerde toegang
In plaats van ad hoc rechten aan individuele gebruikers te geven, wijs je rollen toe, zoals “developer”, “analyst” of “finance”, elk met een vooraf gedefinieerde set toegangsregels. Dat is schoner, gemakkelijker te beheren en voorkomt een wirwar van uitzonderingen die zich in de loop der tijd opstapelen.
Tijdgebonden of Just-in-Time (JIT) toegang
Soms hebben mensen echt verhoogde rechten nodig, maar alleen voor een specifieke taak of periode. Met JIT-toegang kunnen gebruikers tijdelijk hun privileges verhogen, meestal met een duidelijke vervaltijd.
Privilege bracketing
Een meer technische variant van JIT: een script of gebruiker krijgt heel kort verhoogde rechten voor één handeling en gaat daarna direct weer terug. Dit komt veel voor in DevOps-workflows.
Moderne toegangsmodellen zoals Zero Trust
PoLP speelt ook een grote rol in Zero Trust Network Access (ZTNA). In een Zero Trust-model wordt niemand standaard vertrouwd: iedereen moet telkens bewijzen wie ze zijn en waarom ze toegang willen. Minimale privileges zitten er vanaf het begin ingebakken.
Een belangrijke les hier is dat PoLP niet alleen gaat over wie je bent, maar ook wat je nu nodig hebt.
Waarom het Principe van Minimale Privileges belangrijk is
Als systemen, gebruikers en processen alleen toegang hebben tot wat ze echt nodig hebben, verklein je de kans op ongelukken. Dat herhaal ik al sinds het begin van dit artikel. Maar hoe wordt dat risico in de praktijk verkleind?
Het verkleinen van het aanvalsoppervlak
Hoe meer toegang je geeft, hoe meer mogelijkheden een aanvaller heeft om schade aan te richten. Als een gecompromitteerd account alleen toegang heeft tot één database, stopt de schade daar. Heeft het overal toegang toe? Succes ermee.
Verspreiding van malware beperken
Malware verspreidt zich vaak lateraal, door van het ene systeem naar het andere te springen. Minimale privileges metselen muren in die paden. Zelfs als een deel van je systeem gecompromitteerd is, kan PoLP helpen de infectie in te dammen.
Privilege-escalatie voorkomen
Aanvallers vinden het heerlijk om low-level-accounts te vinden die ze naar adminniveau kunnen tillen. Met PoLP is er minder ruimte voor escalatietrucs, omdat privileges al strak zijn afgebakend.
Bescherming tegen interne dreigingen
Niet elk risico komt van buitenaf. Soms maken medewerkers fouten of handelen ze, helaas, met opzet. PoLP helpt in beide gevallen de schade te beperken.
Snellere incidentbeheersing mogelijk maken
Als er iets misgaat, maakt precies weten wie toegang heeft tot wat het veel makkelijker om in te dammen. Je speelt geen permissiebingo terwijl de brand zich verspreidt.
Ondersteunt compliance
Regelgeving zoals GDPR, HIPAA en PCI DSS vereist sterke toegangscontrole. PoLP helpt die boxen af te vinken door ervoor te zorgen dat alleen de juiste mensen toegang hebben tot gevoelige gegevens.
Verbetert operationele helderheid
Als iedereen precies genoeg toegang heeft om zijn werk te doen, is het eenvoudiger te auditen, logischer te beredeneren en veel minder vatbaar voor “privilege creep” (die blijvende rechten die niemand zich nog herinnert te hebben verleend en waarschijnlijk niet meer nodig zijn, maar blijven bestaan omdat het zo gelaten wordt).
Wil je een stevigere basis leggen voor dit soort praktijken, dan behandelt onze cursus Introduction to Data Security kernprincipes zoals PoLP, encryptie en veilig systeemontwerp uitgebreider.
Voorbeeld van het Principe van Minimale Privileges in actie
Oké, genoeg theorie. Laten we een praktisch voorbeeld van PoLP bekijken.
We zijn bij een middelgroot techbedrijf en er komt op het laatste moment een incident binnen: een bug in productie laat het klantendashboard crashen. Drie mensen worden op de taak gezet: Corey, Luca en Sam. Elk heeft een heel andere rol en, cruciaal, een heel ander toegangslevel.
Corey - Frontend developer
Corey heeft de UI voor het dashboard geschreven, dus hij wordt ingeschakeld om te onderzoeken. Hij heeft:
Corey ontdekt dat een recente wijziging in hoe klantnamen worden gerenderd mogelijk faalt door onverwachte null-waarden vanuit de API. Hij markeert het voor verder onderzoek, maar hij kan (en mag) niet via SSH in productie inloggen of zelf in de database neuzen. Zijn toegang is precies op zijn rol afgestemd: UI-code, logs en niets gevaarlijks.
Luca - Site Reliability Engineer
Luca beheert de infrastructuur. Wanneer Corey de vlag hijst, duikt Luca erin om het probleem verder te traceren. Hij heeft:
Luca gebruikt zijn toegang om de API-servicelogs te controleren en ziet dat een recente migratie een kleine data-inconsistentie veroorzaakte. Om dit te bevestigen, vraagt hij tijdgebonden database-toegang aan, krijgt die goedgekeurd, leest de betreffende rijen en daarna verloopt zijn verhoogde toegang automatisch na 30 minuten.
Werk je, net als Luca, met databases, pijplijnen of cloudinfrastructuur, dan helpt inzicht in hoe datasystemen zijn opgebouwd om vanaf het begin veilige toegang te ontwerpen. Onze cursus Understanding Data Engineering is een goed startpunt.
Sam - Finance lead
Ondertussen is Sam gevraagd om het customer success-team te informeren over welke gebruikers zijn getroffen en wat de impact was op hun abonnementen en SLA’s. Zij heeft:
Sam bekijkt de klant-ID’s die in het incidentrapport zijn gemarkeerd en draait een rapport via het interne dashboard, gefilterd op alleen facturatieklasse en gebruiksdata. Ze heeft niets meer nodig om haar werk te doen, en ze kan ook niet bij dingen waar ze niet bij zou mogen, zelfs als ze dat zou proberen.
In dit voorbeeld heeft iedereen wat hij of zij nodig heeft, en niets meer. Corey kon niet per ongeluk een databasetabel verwijderen. Luca’s verhoogde rechten waren tijdgebonden en gelogd. Sam kon stakeholders informeren zonder ooit productie-infrastructuur te zien.
Hoe je het Principe van Minimale Privileges implementeert
Laat ik beginnen met te zeggen dat PoLP implementeren niet betekent dat je alles in één keer moet omgooien. Zelfs kleine aanpassingen kunnen veel uitmaken, dus het is prima om klein te beginnen!
Stap 1: Voer een privilege-audit uit
Voordat je toegang kunt aanscherpen, moet je weten wie wat heeft. Je moet het volgende nalopen:
Let op rode vlaggen zoals gedeelde inloggegevens, roottoegang op standaardaccounts of rollen die sinds 2018 niet meer zijn aangeraakt.
Stap 2: Begin met minimale rechten
Bij het aanmaken van nieuwe accounts (menselijk of machine, dat maakt niet uit) kies je standaard de laagste toegangsniveaus. Laat gebruikers of services meer aanvragen als dat nodig is. Het is makkelijker (en veiliger) om later rechten toe te voegen dan om te veel rechten op te ruimen nadat er iets misgaat.
Het kan in de eerste weken wat vervelend zijn omdat je veel verzoeken krijgt, maar dat neemt af zodra iedereen de meeste taken van zijn of haar rol een paar keer heeft uitgevoerd.
Stap 3: Handhaaf scheiding van privileges
Houd admin- en gebruikersrollen gescheiden. Als iemand beide nodig heeft (bijvoorbeeld een DevOps-engineer), gebruik dan aparte accounts of sessies: één voor dagelijkse taken, een andere met verhoogde rechten voor specifieke acties. Dit beperkt het risico op per ongeluk (of kwaadwillig) misbruik.
Stap 4: Implementeer just-in-time (JIT) privileges
Gebruik tools die tijdelijke verhoging van rechten mogelijk maken, zoals eerder besproken. Dit kan er zo uitzien:
Stap 5: Monitor en log activiteiten
Logging is niet alleen voor debuggen. Houd bij:
Deze data is goud waard voor audits, incidentrespons of gewoon om te begrijpen hoe je systemen dagelijks worden gebruikt.
Stap 6: Evalueer en stel regelmatig bij
Zelfs de beste opstellingen raken na verloop van tijd uit koers. Functies veranderen, teams evolueren, oude tools worden uitgefaseerd. Plan terugkerende reviews (elk kwartaal is een goed begin) om ongebruikte accounts op te ruimen, rechten aan te passen en privilege creep te signaleren voordat het een probleem wordt.
Uitdagingen en beperkingen
In theorie klinkt PoLP eenvoudig: geef gewoon niet meer toegang dan nodig. In de praktijk? Iets rommeliger, vooral in grote, snel bewegende omgevingen met veel legacy-systemen, wisselende teams en een eindeloze stroom verzoeken.
Complexiteit in grote organisaties
In grote bedrijven heeft niemand een volledig beeld van wie tot wat toegang heeft. Teams overlappen, verantwoordelijkheden vervagen en het proberen te ontrafelen van bestaande rechten voelt een beetje als Jenga. Je verwijdert rechten die Team 1 niet zou hoeven nodig te hebben, en ineens kan Scott zijn werk niet meer doen. Blijkt dat Scott inspringt voor Matt van Team 2 als die op vakantie is, omdat dat zijn rol was tot hij vorig jaar van team wisselde. PoLP implementeren vereist vaak afstemming tussen afdelingen, wat tijd kost (en een flinke dosis diplomatie).
Risico op productiviteitsverlies
Als je toegang te agressief beperkt, kan dat knelpunten veroorzaken. Mensen lopen vast terwijl ze op goedkeuring wachten of kunnen hun werk niet doen totdat iemand dat ene ontbrekende recht geeft. Dit geldt vooral in kleine bedrijven, waar iedereen van alles doet. Er was een keer bij een startup dat ik, na 3 weken telkens 2 uur wachten wanneer ik rechten nodig had (en ik had er minstens 5 per week nodig), gewoon om een adminrol heb gevraagd. Die kreeg ik, en ik had veel meer toegang dan nodig, maar ik kon tenminste mijn werk doen.
Kortom: het slechtste wat je kunt doen, is PoLP als bureaucratie laten aanvoelen. Het moet echt gepaard gaan met soepele escalatieworkflows en goede communicatie.
De balans tussen veiligheid en productiviteit is sowieso lastig, zeker met legacy-systemen of groeiende teams. Onze blogpost over how to maintain data security gaat in op hoe je in de praktijk veilig blijft zonder alles te vertragen.
Legacy-applicaties die alles willen
Sommige oudere systemen zijn simpelweg niet gebouwd met fijne-grained permissies in gedachten. Ze verwachten brede toegang en kunnen stukgaan (of onbruikbaar worden) onder strikte controles. In zulke gevallen moet je de app mogelijk isoleren in een gesandboxte omgeving en nauwlettend monitoren, terwijl je aan langetermijnoplossingen werkt.
Privilege creep is sluipend en monitoren kost moeite
Na verloop van tijd stapelt toegang zich op. Iemand wordt “tijdelijk” aan een groep toegevoegd en niemand haalt die persoon er weer uit. Deze langzame, stille opbouw heet privilege creep en is een van de grootste redenen waarom regelmatige audits belangrijk zijn. Wat zes maanden geleden logisch was, kan vandaag compleet overbodig zijn. En zelfs als je rechten perfect beperkt, moet je nog steeds bijhouden wie wat wanneer en waarom gebruikt. Zonder degelijke logging en monitoring wordt PoLP lastiger te handhaven en lastiger aan te tonen aan auditors of tijdens incidentrespons.
Eerlijk is eerlijk: PoLP is niet moeiteloos, en ook niet bijzonder leuk om te beheren. We moeten accepteren dat het desondanks de moeite waard is. Net als het op slot doen van onze voordeur voegt het een kleine laag frictie toe in ruil voor een hoop veiligheid.
Vergelijkbare principes en verwante concepten
Zero Trust-architecturen
Zero Trust zet het oude beveiligingsmodel op zijn kop. In plaats van aan te nemen dat alles binnen het netwerk veilig is, wordt iedere gebruiker, elk apparaat en elke applicatie standaard als onbetrouwbaar behandeld (zelfs als ze al “binnen” zijn!).
In een Zero Trust-omgeving is minimale privilege niet alleen een goede praktijk, maar verplicht. Elk toegangsverzoek wordt realtime beoordeeld en gebruikers of services krijgen alleen het strikt noodzakelijke, vaak voor beperkte tijd en voor een specifieke taak.
Dit wordt afgedwongen via:
Zero Trust-architectuur. Bron: Gartner
Privilege bracketing
We hebben privilege bracketing al aangestipt. Dit is de praktijk waarbij je rechten alleen verhoogt op het exacte moment dat een bevoorrechte actie moet plaatsvinden, en daarna direct weer terugschakelt.
Het wordt vaak gebruikt in beveiligde omgevingen waar volledige admin-toegang te risicovol zou zijn om open te laten. Bijvoorbeeld:
Dit is vooral krachtig in DevOps en automatisering. Achtergrondprocessen 24/7 als root laten draaien is een tikkende tijdbom.
Trusted Computing Base (TCB) minimalisatie
Je Trusted Computing Base omvat alles waar je systeem op vertrouwt om zijn beveiliging af te dwingen. Dat kan zaken omvatten als de kernel van het besturingssysteem, hypervisors, cryptografische libraries en toegangscontrollogica. Hoe kleiner je TCB, hoe makkelijker te auditen en te vertrouwen.
PoLP draagt hieraan bij omdat over-geprivilegieerde software je TCB vergroot. Als een logging-daemon bijvoorbeeld naar willekeurige systeembestanden kan schrijven, wordt die onderdeel van de TCB (terwijl dat waarschijnlijk niet zou moeten). Minder privileges verkleinen het risico dat één component het systeem kan ondermijnen.
Je komt TCB-minimalisatie tegen bij veilig OS-ontwerp, virtualisatie, embedded systemen of high-security cloudomgevingen.
Attribute-Based Access Control (ABAC)
Waar traditionele toegangscontrole steunt op statische rollen (zoals “admin” of “support”), baseert ABAC beslissingen op attributen: contextuele data over de gebruiker, de resource of het verzoek.
Bijvoorbeeld:
ABAC is een belangrijk onderdeel van Zero Trust-omgevingen omdat het fijnmazige, realtime toegangsbeslissingen mogelijk maakt die zich aanpassen aan veranderende omstandigheden. Het vervangt PoLP niet, maar versterkt het door contextuele rechten te stapelen bovenop minimale basisrechten.
Belangrijkste punten
Oké, dat was een hoop! Hopelijk begrijp je PoLP nu wat beter. Onthoud:
Hoewel het op korte termijn misschien zo klinkt, is PoLP niet bedoeld om je leven moeilijker te maken. Het gaat erom fouten en datalekken minder kostbaar te maken wanneer ze onvermijdelijk gebeuren!