Oltre a me e al mio partner, ci sono quattro persone che hanno una chiave di casa: i nostri migliori amici e i miei suoceri. Ognuno di loro ha un mazzo di chiavi, per fare cose come annaffiare le piante o prendere in prestito sedie extra per le feste mentre siamo in vacanza. Non ho dato una chiave a nessun vicino perché non li conosco così bene e non vedo perché dovrebbero entrare in casa mentre non ci siamo. Non lascio una chiave sotto un vaso per chiunque e di certo non lascio nemmeno la porta aperta quando esco. Sarebbe un disastro annunciato, giusto?
Ecco, lo stesso concetto vale nella cybersecurity: concedi a persone e sistemi solo l'accesso di cui hanno davvero bisogno per fare il loro lavoro, niente di più. Si chiama Principio del Privilegio Minimo, o PoLP in breve. Niente diritti di amministratore predefiniti, niente privilegi da superuser "per ogni evenienza", e sicuramente niente pass tutto accesso abbandonati in account di test dimenticati. Più accessi hanno le persone, più c'è da perdere se qualcosa va storto!
In questo articolo vedremo come funziona il PoLP dietro le quinte e perché è uno dei modi più efficaci per ridurre il rischio. Non ti serve un background in cybersecurity per seguirlo. Anzi, l'obiettivo è rendere il concetto abbastanza accessibile affinché chiunque lavori a un progetto tech possa implementarlo e rendere la propria applicazione un po' più sicura!
Che cos'è il Principio del Privilegio Minimo?
Il Principio del Privilegio Minimo (PoLP) è chiamato a volte anche Principio del Privilegio Minimo Essenziale (PoMP) o Minima Autorità (PoLA). È esattamente ciò che sembra: concedere a persone o sistemi la minima quantità di accesso necessaria per svolgere il loro lavoro. Non il massimo che potrebbero mai richiedere, non ciò che è più facile da configurare, ma solo ciò di cui hanno effettivamente bisogno, e niente di più.
È importante sottolineare che questo non si applica solo alle persone. Il PoLP vale per tutti e per tutto: utenti, servizi, app, macchine virtuali, API e persino processi in background. Se può effettuare l'accesso o raggiungere una risorsa, va trattato come un potenziale rischio e autorizzato solo a fare ciò che è necessario.
Seguire questo principio ti obbliga a essere intenzionale: chi ha davvero bisogno di accedere a cosa? Per quanto tempo? E cosa succede se quelle chiavi finiscono nelle mani sbagliate?
Come funziona il Principio del Privilegio Minimo
Ok, abbiamo visto che il PoLP riguarda il limitare gli accessi allo stretto indispensabile. Ma in pratica non significa solo dire spesso "no". Significa progettare sistemi e processi che concedano accessi in modo intenzionale, temporaneo e con dei paletti. Ci sono diverse strategie per farlo:
Accesso basato sui ruoli
Invece di concedere permessi a singoli utenti in modo estemporaneo, assegni ruoli, come "developer", "analyst" o "finance", ognuno con un set di regole di accesso predefinite. È più pulito, più facile da gestire ed evita il caos di eccezioni una tantum che si accumulano nel tempo.
Accesso a tempo o Just-in-Time (JIT)
A volte le persone hanno davvero bisogno di permessi elevati, ma solo per un'attività specifica o per una finestra temporale limitata. Con l'accesso JIT, gli utenti possono richiedere un'elevazione temporanea dei privilegi, di solito con una chiara scadenza.
Privilege bracketing
Una variante più tecnica del JIT: uno script o un utente ottiene diritti elevati per una singola operazione, poi torna subito al livello inferiore. È abbastanza comune nei workflow DevOps.
Modelli di accesso moderni come Zero Trust
Il PoLP ha un ruolo enorme nello Zero Trust Network Access (ZTNA). In un modello Zero Trust, nessun utente o dispositivo è considerato affidabile per impostazione predefinita: tutti devono dimostrare chi sono e giustificare cosa vogliono accedere, ogni volta. Il privilegio minimo è previsto fin dall'inizio.
Una delle idee chiave qui è che il PoLP non riguarda solo chi sei, ma anche cosa ti serve in questo momento.
Perché il Principio del Privilegio Minimo è importante
Quando sistemi, utenti e processi hanno accesso solo a ciò di cui hanno realmente bisogno, riduci il rischio di incidenti. L'ho ripetuto più volte dall'inizio di questo articolo. Ma come si riduce concretamente quel rischio?
Riduzione della superficie di attacco
Più accessi concedi, più opportunità ha un attaccante di fare danni. Se un account compromesso ha accesso solo a un database, il danno si ferma lì. Se ha accesso a tutto? Buona fortuna.
Limitazione della diffusione di malware
Il malware spesso si diffonde lateralmente, saltando da un sistema all'altro. Il privilegio minimo blocca quei passaggi. Anche se una parte del tuo sistema viene compromessa, il PoLP può aiutare a contenere l'infezione.
Prevenzione dell'escalation di privilegi
Gli attaccanti adorano trovare account di basso livello da trasformare in account admin. Con il PoLP in atto, c'è meno margine per i trucchetti di escalation, perché i privilegi sono già ben circoscritti.
Protezione dalle minacce interne
Non tutti i rischi sono esterni. A volte i dipendenti commettono errori o, purtroppo, agiscono con intenzione. Il PoLP aiuta a limitare il raggio d'azione in entrambi i casi.
Consente un contenimento più rapido degli incidenti
Se qualcosa va storto, sapere esattamente chi ha accesso a cosa rende il contenimento molto più semplice. Non stai giocando a bingo dei permessi mentre l'incendio si propaga.
Regolamenti come GDPR, HIPAA e PCI DSS richiedono solidi controlli di accesso. Il PoLP aiuta a spuntare quelle caselle assicurando che solo le persone giuste possano accedere ai dati sensibili.
Migliora la chiarezza operativa
Quando tutti hanno il giusto livello di accesso per fare il proprio lavoro, è più facile fare audit, più facile ragionarci sopra e molto meno soggetto al "privilege creep" (quei permessi persistenti che nessuno ricorda di aver concesso, probabilmente non servono più ma restano lì per inerzia).
Se vuoi costruire fondamenta più solide per questo tipo di pratiche, il nostro corso Introduction to Data Security approfondisce princìpi chiave come PoLP, crittografia e progettazione sicura dei sistemi.
Esempio pratico del Principio del Privilegio Minimo
Ok, basta teoria. Vediamo un esempio pratico di PoLP.
Siamo in un'azienda tech di medie dimensioni e arriva un incidente dell'ultimo minuto: un bug in produzione sta mandando in crash la dashboard clienti. Vengono coinvolte tre persone: Corey, Luca e Sam. Ognuno ha un ruolo molto diverso e, cosa cruciale, un livello di accesso molto diverso.
Corey - Frontend Developer
Corey ha scritto la UI della dashboard, quindi viene chiamato a indagare. Ha:
- Accesso alla codebase frontend e alla pipeline CI/CD dell'app web.
- Accesso in sola lettura ai log dell'ultimo deployment.
- Nessun accesso diretto ai database di produzione o all'infrastruttura cloud.
Corey individua che una modifica recente al rendering dei nomi dei clienti potrebbe fallire a causa di valori null imprevisti dall'API. Lo segnala per ulteriori approfondimenti, ma non può (e non dovrebbe) fare SSH in produzione o curiosare nel database. Il suo accesso è esattamente allineato al suo ruolo: codice UI, log e niente di pericoloso.
Luca - Site Reliability Engineer
Luca si occupa dell'infrastruttura. Quando Corey alza la mano, Luca interviene per tracciare il problema più a fondo. Ha:
- Accesso alla dashboard di Kubernetes e ai log del cluster.
- La possibilità di riavviare servizi, effettuare rollback dei deployment e scalare temporaneamente i sistemi.
- Accesso just-in-time in sola lettura ai database di produzione, concesso solo tramite uno strumento interno di approvazione degli accessi.
Luca usa i suoi accessi per controllare i log del servizio API e nota che una migrazione recente ha causato una piccola inconsistenza nei dati. Per confermarlo, richiede un accesso al database a tempo, lo ottiene, legge le righe interessate e poi i suoi privilegi elevati scadono automaticamente dopo 30 minuti.
Se, come Luca, lavori con database, pipeline o infrastruttura cloud, capire come sono costruiti i sistemi dati ti aiuta a progettare accessi sicuri fin dall'inizio. Il nostro corso Understanding Data Engineering è un ottimo punto di partenza.
Sam - Finance Lead
Nel frattempo, a Sam viene chiesto di informare il team di customer success su quali utenti sono stati colpiti e quale impatto ciò ha avuto sui loro abbonamenti e SLA. Ha:
- Accesso a uno strumento di dashboard alimentato da una replica analytics in sola lettura del database di produzione.
- Permessi per esportare report ma non per eseguire query personalizzate o vedere log interni sensibili.
- Nessun accesso ai server di produzione, al codice o agli strumenti degli sviluppatori.
Sam controlla gli ID cliente segnalati nel report dell'incidente e genera un report usando la dashboard interna, filtrando solo per livello di fatturazione e dati di utilizzo. Non le serve altro per fare il suo lavoro, e non potrebbe approfondire ciò che non deve vedere, anche volendo.
In questo esempio, tutti hanno ciò di cui hanno bisogno e nulla di più. Corey non potrebbe cancellare per sbaglio una tabella del database. I permessi elevati di Luca erano a tempo e tracciati. Sam poteva informare gli stakeholder senza vedere mai l'infrastruttura di produzione.
Come implementare il Principio del Privilegio Minimo
Parto col dire che implementare il PoLP non richiede di rivoluzionare tutto dall'oggi al domani. Anche piccoli cambiamenti possono fare una grande differenza, quindi va benissimo iniziare in piccolo!
Passo 1: Conduci un audit dei privilegi
Prima di poter restringere gli accessi, devi sapere chi ha cosa. Dovrai rivedere:
- Account utente (dipendenti, contractor, account di servizio)
- Applicazioni e integrazioni
- Processi o script in background
- Ruoli cloud, utenti dei database, chiavi SSH, e tutto il resto che ti viene in mente.
Cerca segnali d'allarme come credenziali condivise, accesso root su account predefiniti o ruoli che non vengono toccati dal 2018.
Passo 2: Parti dai privilegi minimi
Quando crei nuovi account (umani o macchina, non fa differenza), imposta come predefinito il livello di accesso più basso. Lascia che utenti o servizi richiedano di più se necessario. È più facile (e sicuro) aggiungere permessi dopo, che ripulire account con troppi privilegi quando qualcosa è già andato storto.
Potrebbe essere un po' fastidioso nelle prime settimane perché riceverai molte richieste, ma dovrebbe stabilizzarsi una volta che tutti avranno svolto la maggior parte dei compiti richiesti dal loro ruolo una o due volte.
Passo 3: Imporre la separazione dei privilegi
Tieni distinti i ruoli admin e utente. Se qualcuno ha bisogno di entrambi (per esempio, un DevOps engineer), usa account o sessioni differenti: uno per le attività quotidiane, un altro con diritti elevati per azioni specifiche. Questo limita il rischio di uso improprio accidentale (o malevolo).
Passo 4: Implementa i privilegi just-in-time (JIT)
Usa strumenti che consentono l'elevazione temporanea degli accessi, come abbiamo discusso prima. Può tradursi in:
- Credenziali database a scadenza
- Ruoli cloud che si revocano automaticamente dopo 30 minuti
- Workflow di approvazione legati a compiti specifici
Passo 5: Monitora e registra le attività
I log non servono solo per il debugging. Traccia:
- Chi accede a cosa
- Quando avvengono elevazioni di privilegi
- Modifiche a ruoli o gruppi di permessi
Questi dati valgono oro per audit, risposta agli incidenti o semplicemente per capire come vengono usati i sistemi ogni giorno.
Passo 6: Rivedi e adatta regolarmente
Anche i setup migliori tendono a deviare nel tempo. I ruoli cambiano, i team evolvono, gli strumenti vecchi vengono dismessi. Pianifica revisioni ricorrenti (trimestrali è un buon inizio) per ripulire account inutilizzati, regolare i permessi e individuare qualsiasi privilege creep prima che diventi un problema.
Sfide e limitazioni
In teoria, il PoLP sembra semplice: basta non concedere più accessi del necessario. In pratica? È un po' più complicato, soprattutto in ambienti grandi e dinamici con tanti sistemi legacy, team in cambiamento e un flusso infinito di richieste.
Complessità nelle grandi organizzazioni
Nelle aziende grandi, nessuno ha un quadro completo di chi ha accesso a cosa. I team si sovrappongono, le responsabilità si confondono e cercare di districare i permessi esistenti può sembrare di giocare a Jenga. Togli permessi che non dovrebbero servire al Team 1 e in qualche modo Scott non riesce più a fare il suo lavoro. Si scopre che Scott copre Matt del Team 2 quando è in vacanza, perché quello era il suo ruolo fino a quando non è passato di team l'anno scorso. Implementare il PoLP spesso richiede coordinamento tra reparti, il che richiede tempo (e una buona dose di diplomazia).
Rischio di rallentamenti della produttività
Se limiti troppo gli accessi, possono crearsi colli di bottiglia. Le persone restano bloccate in attesa di approvazioni o non riescono a lavorare finché qualcuno non concede quel permesso mancante. Questo è particolarmente vero nelle aziende piccole, dove tutti fanno un po' di tutto. In uno startup, dopo 3 settimane in cui aspettavo 2 ore ogni volta che mi servivano permessi (e me ne servivano almeno 5 diversi a settimana), ho semplicemente chiesto un ruolo admin. Me l'hanno dato e avevo molto più accesso del necessario, ma almeno potevo fare il mio lavoro.
Tutto questo per dire che la cosa peggiore che puoi fare è far sembrare il PoLP burocrazia fine a sé stessa. Va davvero abbinato a workflow di escalation fluidi e a una buona comunicazione.
Bilanciare sicurezza e produttività è in generale complicato, soprattutto quando si ha a che fare con sistemi legacy o team in crescita. Il nostro post sul blog su how to maintain data security esplora come restare sicuri nella pratica senza rallentare tutto.
Applicazioni legacy che vogliono tutto
Alcuni sistemi più datati non sono stati costruiti pensando a permessi granulari. Si aspettano accessi ampi e possono rompersi (o diventare inutilizzabili) se eseguiti con controlli rigidi. In questi casi, potresti dover isolare l'app in un ambiente sandbox e monitorarla da vicino, pianificando al contempo correzioni a lungo termine.
Il privilege creep è subdolo e il monitoraggio richiede impegno
Nel tempo, gli utenti accumulano accessi. Qualcuno viene aggiunto a un gruppo "solo temporaneamente" e poi nessuno lo rimuove. Questo accumulo lento e silenzioso si chiama privilege creep, ed è uno dei motivi principali per cui gli audit regolari sono importanti. Ciò che aveva senso sei mesi fa oggi potrebbe essere del tutto superfluo. E anche se limiti i permessi alla perfezione, devi comunque tracciare chi usa cosa, quando e perché. Senza log e monitoraggio solidi, il PoLP diventa più difficile da applicare e da dimostrare agli auditor o durante la risposta a un incidente.
Diciamolo, il PoLP non è senza sforzo, né particolarmente divertente da gestire, a dirla tutta. Dobbiamo solo accettare che vale comunque la pena farlo. Come chiudere a chiave la porta di casa, aggiunge un piccolo attrito in cambio di molta più sicurezza.
Principi simili e concetti correlati
Architetture Zero Trust
Zero Trust ribalta il vecchio modello di sicurezza. Invece di dare per scontato che tutto ciò che è dentro la rete sia sicuro, tratta ogni utente, dispositivo e applicazione come non affidabile per impostazione predefinita (anche se è già "dentro"!).
In un setup Zero Trust, il privilegio minimo non è solo una buona pratica, è obbligatorio. Ogni richiesta di accesso è valutata in tempo reale e a utenti o servizi viene concesso solo lo stretto necessario, spesso per un tempo limitato e per un compito specifico.
Questo viene applicato tramite:
- Controlli di accesso dinamici e granulari basati su chi è l'utente, quale dispositivo sta usando, dove si trova e cosa sta cercando di fare. Maggiori dettagli più sotto.
- Motori di policy che valutano il rischio in modo continuo, non solo al login.
- Accesso just-in-time combinato con logging dettagliato e revoca automatizzata.
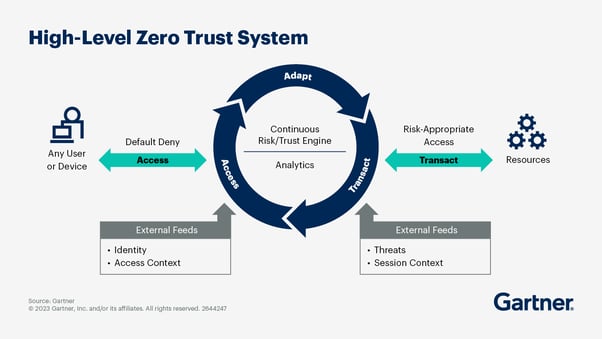
Architettura Zero Trust. Fonte: Gartner
Privilege bracketing
Abbiamo già accennato al privilege bracketing. È la pratica di elevare i permessi solo per l'esatto momento in cui deve avvenire un'azione privilegiata, per poi abbassarli immediatamente dopo.
È spesso usato in ambienti sicuri dove lasciare aperto un accesso admin completo sarebbe troppo rischioso. Per esempio:
- Uno script gira con un utente a basso privilegio ma usa sudo per riavviare un servizio di sistema, solo per quel comando.
- Un processo di deployment assume temporaneamente un ruolo privilegiato per modificare l'infrastruttura, poi revoca automaticamente l'accesso a completamento.
Questo è particolarmente potente in DevOps e automazione. Tenere processi in background in esecuzione come root 24/7 è una bomba a orologeria.
Minimizzazione del Trusted Computing Base (TCB)
Il tuo Trusted Computing Base include tutto ciò su cui il sistema si affida per far rispettare la sua sicurezza. Può includere elementi come il kernel del sistema operativo, gli hypervisor, le librerie crittografiche e la logica di controllo degli accessi. Più piccolo è il TCB, più è facile da verificare e da cui fidarsi.
Il PoLP incide su questo perché il software con privilegi eccessivi espande il TCB. Se, per esempio, un demone di logging può scrivere su file di sistema arbitrari, diventa parte del TCB (anche se probabilmente non dovrebbe esserlo). Ridurre i privilegi riduce il rischio che una singola componente possa compromettere il sistema.
Potresti incontrare la minimizzazione del TCB se ti occupi di progettazione di OS sicuri, virtualizzazione, sistemi embedded o ambienti cloud ad alta sicurezza.
Attribute-Based Access Control (ABAC)
Dove il controllo accessi tradizionale si basa su ruoli statici (come "admin" o "support"), l'ABAC prende decisioni basate su attributi, cioè dati contestuali sull'utente, la risorsa o la richiesta.
Per esempio:
- "Consenti l'accesso se l'utente è nel reparto HR e usa un dispositivo aziendale e è durante l'orario di lavoro."
- "Blocca l'accesso ai dati sensibili se la richiesta proviene da fuori la VPN aziendale."
L'ABAC è una componente chiave degli ambienti Zero Trust perché consente decisioni di accesso fini e in tempo reale che si adattano alle condizioni che cambiano. Non sostituisce il PoLP, lo potenzia sovrapponendo permessi contestuali a quelli minimi di base.
Punti chiave
Ok, è stata tanta roba! Spero che ora il PoLP ti sia un po' più chiaro. Ricorda:
- L'accesso dovrebbe essere sempre intenzionale. Utenti, sistemi e applicazioni dovrebbero avere solo i permessi necessari per svolgere il loro lavoro, niente di più, niente di permanente e niente "per ogni evenienza".
- Il PoLP non è solo per le persone. Vale per account di servizio, script, API, dispositivi IoT, container... letteralmente qualsiasi cosa possa comunicare con qualcos'altro.
- Il privilege creep esiste. Senza revisioni regolari, le persone accumulano permessi di cui non hanno più bisogno. Audit periodici e ruoli ben definiti aiutano a mantenere le cose in ordine.
- Accessi just-in-time e temporanei sono tuoi alleati. Eleva i privilegi per il momento, poi rimuovili. Meno tempo un sistema trascorre in uno stato ad alto privilegio, meglio è.
Anche se nel breve periodo può sembrare il contrario, il PoLP non serve a complicarti la vita. Serve a rendere errori e violazioni meno costosi quando, inevitabilmente, capitano!





Oltre a me e al mio partner, ci sono quattro persone che hanno una chiave di casa: i nostri migliori amici e i miei suoceri. Ognuno di loro ha un mazzo di chiavi, per fare cose come annaffiare le piante o prendere in prestito sedie extra per le feste mentre siamo in vacanza. Non ho dato una chiave a nessun vicino perché non li conosco così bene e non vedo perché dovrebbero entrare in casa mentre non ci siamo. Non lascio una chiave sotto un vaso per chiunque e di certo non lascio nemmeno la porta aperta quando esco. Sarebbe un disastro annunciato, giusto?
Ecco, lo stesso concetto vale nella cybersecurity: concedi a persone e sistemi solo l'accesso di cui hanno davvero bisogno per fare il loro lavoro, niente di più. Si chiama Principio del Privilegio Minimo, o PoLP in breve. Niente diritti di amministratore predefiniti, niente privilegi da superuser "per ogni evenienza", e sicuramente niente pass tutto accesso abbandonati in account di test dimenticati. Più accessi hanno le persone, più c'è da perdere se qualcosa va storto!
In questo articolo vedremo come funziona il PoLP dietro le quinte e perché è uno dei modi più efficaci per ridurre il rischio. Non ti serve un background in cybersecurity per seguirlo. Anzi, l'obiettivo è rendere il concetto abbastanza accessibile affinché chiunque lavori a un progetto tech possa implementarlo e rendere la propria applicazione un po' più sicura!
Che cos'è il Principio del Privilegio Minimo?
Il Principio del Privilegio Minimo (PoLP) è chiamato a volte anche Principio del Privilegio Minimo Essenziale (PoMP) o Minima Autorità (PoLA). È esattamente ciò che sembra: concedere a persone o sistemi la minima quantità di accesso necessaria per svolgere il loro lavoro. Non il massimo che potrebbero mai richiedere, non ciò che è più facile da configurare, ma solo ciò di cui hanno effettivamente bisogno, e niente di più.
È importante sottolineare che questo non si applica solo alle persone. Il PoLP vale per tutti e per tutto: utenti, servizi, app, macchine virtuali, API e persino processi in background. Se può effettuare l'accesso o raggiungere una risorsa, va trattato come un potenziale rischio e autorizzato solo a fare ciò che è necessario.
Seguire questo principio ti obbliga a essere intenzionale: chi ha davvero bisogno di accedere a cosa? Per quanto tempo? E cosa succede se quelle chiavi finiscono nelle mani sbagliate?
Come funziona il Principio del Privilegio Minimo
Ok, abbiamo visto che il PoLP riguarda il limitare gli accessi allo stretto indispensabile. Ma in pratica non significa solo dire spesso "no". Significa progettare sistemi e processi che concedano accessi in modo intenzionale, temporaneo e con dei paletti. Ci sono diverse strategie per farlo:
Accesso basato sui ruoli
Invece di concedere permessi a singoli utenti in modo estemporaneo, assegni ruoli, come "developer", "analyst" o "finance", ognuno con un set di regole di accesso predefinite. È più pulito, più facile da gestire ed evita il caos di eccezioni una tantum che si accumulano nel tempo.
Accesso a tempo o Just-in-Time (JIT)
A volte le persone hanno davvero bisogno di permessi elevati, ma solo per un'attività specifica o per una finestra temporale limitata. Con l'accesso JIT, gli utenti possono richiedere un'elevazione temporanea dei privilegi, di solito con una chiara scadenza.
Privilege bracketing
Una variante più tecnica del JIT: uno script o un utente ottiene diritti elevati per una singola operazione, poi torna subito al livello inferiore. È abbastanza comune nei workflow DevOps.
Modelli di accesso moderni come Zero Trust
Il PoLP ha un ruolo enorme nello Zero Trust Network Access (ZTNA). In un modello Zero Trust, nessun utente o dispositivo è considerato affidabile per impostazione predefinita: tutti devono dimostrare chi sono e giustificare cosa vogliono accedere, ogni volta. Il privilegio minimo è previsto fin dall'inizio.
Una delle idee chiave qui è che il PoLP non riguarda solo chi sei, ma anche cosa ti serve in questo momento.
Perché il Principio del Privilegio Minimo è importante
Quando sistemi, utenti e processi hanno accesso solo a ciò di cui hanno realmente bisogno, riduci il rischio di incidenti. L'ho ripetuto più volte dall'inizio di questo articolo. Ma come si riduce concretamente quel rischio?
Riduzione della superficie di attacco
Più accessi concedi, più opportunità ha un attaccante di fare danni. Se un account compromesso ha accesso solo a un database, il danno si ferma lì. Se ha accesso a tutto? Buona fortuna.
Limitazione della diffusione di malware
Il malware spesso si diffonde lateralmente, saltando da un sistema all'altro. Il privilegio minimo blocca quei passaggi. Anche se una parte del tuo sistema viene compromessa, il PoLP può aiutare a contenere l'infezione.
Prevenzione dell'escalation di privilegi
Gli attaccanti adorano trovare account di basso livello da trasformare in account admin. Con il PoLP in atto, c'è meno margine per i trucchetti di escalation, perché i privilegi sono già ben circoscritti.
Protezione dalle minacce interne
Non tutti i rischi sono esterni. A volte i dipendenti commettono errori o, purtroppo, agiscono con intenzione. Il PoLP aiuta a limitare il raggio d'azione in entrambi i casi.
Consente un contenimento più rapido degli incidenti
Se qualcosa va storto, sapere esattamente chi ha accesso a cosa rende il contenimento molto più semplice. Non stai giocando a bingo dei permessi mentre l'incendio si propaga.
Supporta la conformità
Regolamenti come GDPR, HIPAA e PCI DSS richiedono solidi controlli di accesso. Il PoLP aiuta a spuntare quelle caselle assicurando che solo le persone giuste possano accedere ai dati sensibili.
Migliora la chiarezza operativa
Quando tutti hanno il giusto livello di accesso per fare il proprio lavoro, è più facile fare audit, più facile ragionarci sopra e molto meno soggetto al "privilege creep" (quei permessi persistenti che nessuno ricorda di aver concesso, probabilmente non servono più ma restano lì per inerzia).
Se vuoi costruire fondamenta più solide per questo tipo di pratiche, il nostro corso Introduction to Data Security approfondisce princìpi chiave come PoLP, crittografia e progettazione sicura dei sistemi.
Esempio pratico del Principio del Privilegio Minimo
Ok, basta teoria. Vediamo un esempio pratico di PoLP.
Siamo in un'azienda tech di medie dimensioni e arriva un incidente dell'ultimo minuto: un bug in produzione sta mandando in crash la dashboard clienti. Vengono coinvolte tre persone: Corey, Luca e Sam. Ognuno ha un ruolo molto diverso e, cosa cruciale, un livello di accesso molto diverso.
Corey - Frontend Developer
Corey ha scritto la UI della dashboard, quindi viene chiamato a indagare. Ha:
Corey individua che una modifica recente al rendering dei nomi dei clienti potrebbe fallire a causa di valori null imprevisti dall'API. Lo segnala per ulteriori approfondimenti, ma non può (e non dovrebbe) fare SSH in produzione o curiosare nel database. Il suo accesso è esattamente allineato al suo ruolo: codice UI, log e niente di pericoloso.
Luca - Site Reliability Engineer
Luca si occupa dell'infrastruttura. Quando Corey alza la mano, Luca interviene per tracciare il problema più a fondo. Ha:
Luca usa i suoi accessi per controllare i log del servizio API e nota che una migrazione recente ha causato una piccola inconsistenza nei dati. Per confermarlo, richiede un accesso al database a tempo, lo ottiene, legge le righe interessate e poi i suoi privilegi elevati scadono automaticamente dopo 30 minuti.
Se, come Luca, lavori con database, pipeline o infrastruttura cloud, capire come sono costruiti i sistemi dati ti aiuta a progettare accessi sicuri fin dall'inizio. Il nostro corso Understanding Data Engineering è un ottimo punto di partenza.
Sam - Finance Lead
Nel frattempo, a Sam viene chiesto di informare il team di customer success su quali utenti sono stati colpiti e quale impatto ciò ha avuto sui loro abbonamenti e SLA. Ha:
Sam controlla gli ID cliente segnalati nel report dell'incidente e genera un report usando la dashboard interna, filtrando solo per livello di fatturazione e dati di utilizzo. Non le serve altro per fare il suo lavoro, e non potrebbe approfondire ciò che non deve vedere, anche volendo.
In questo esempio, tutti hanno ciò di cui hanno bisogno e nulla di più. Corey non potrebbe cancellare per sbaglio una tabella del database. I permessi elevati di Luca erano a tempo e tracciati. Sam poteva informare gli stakeholder senza vedere mai l'infrastruttura di produzione.
Come implementare il Principio del Privilegio Minimo
Parto col dire che implementare il PoLP non richiede di rivoluzionare tutto dall'oggi al domani. Anche piccoli cambiamenti possono fare una grande differenza, quindi va benissimo iniziare in piccolo!
Passo 1: Conduci un audit dei privilegi
Prima di poter restringere gli accessi, devi sapere chi ha cosa. Dovrai rivedere:
Cerca segnali d'allarme come credenziali condivise, accesso root su account predefiniti o ruoli che non vengono toccati dal 2018.
Passo 2: Parti dai privilegi minimi
Quando crei nuovi account (umani o macchina, non fa differenza), imposta come predefinito il livello di accesso più basso. Lascia che utenti o servizi richiedano di più se necessario. È più facile (e sicuro) aggiungere permessi dopo, che ripulire account con troppi privilegi quando qualcosa è già andato storto.
Potrebbe essere un po' fastidioso nelle prime settimane perché riceverai molte richieste, ma dovrebbe stabilizzarsi una volta che tutti avranno svolto la maggior parte dei compiti richiesti dal loro ruolo una o due volte.
Passo 3: Imporre la separazione dei privilegi
Tieni distinti i ruoli admin e utente. Se qualcuno ha bisogno di entrambi (per esempio, un DevOps engineer), usa account o sessioni differenti: uno per le attività quotidiane, un altro con diritti elevati per azioni specifiche. Questo limita il rischio di uso improprio accidentale (o malevolo).
Passo 4: Implementa i privilegi just-in-time (JIT)
Usa strumenti che consentono l'elevazione temporanea degli accessi, come abbiamo discusso prima. Può tradursi in:
Passo 5: Monitora e registra le attività
I log non servono solo per il debugging. Traccia:
Questi dati valgono oro per audit, risposta agli incidenti o semplicemente per capire come vengono usati i sistemi ogni giorno.
Passo 6: Rivedi e adatta regolarmente
Anche i setup migliori tendono a deviare nel tempo. I ruoli cambiano, i team evolvono, gli strumenti vecchi vengono dismessi. Pianifica revisioni ricorrenti (trimestrali è un buon inizio) per ripulire account inutilizzati, regolare i permessi e individuare qualsiasi privilege creep prima che diventi un problema.
Sfide e limitazioni
In teoria, il PoLP sembra semplice: basta non concedere più accessi del necessario. In pratica? È un po' più complicato, soprattutto in ambienti grandi e dinamici con tanti sistemi legacy, team in cambiamento e un flusso infinito di richieste.
Complessità nelle grandi organizzazioni
Nelle aziende grandi, nessuno ha un quadro completo di chi ha accesso a cosa. I team si sovrappongono, le responsabilità si confondono e cercare di districare i permessi esistenti può sembrare di giocare a Jenga. Togli permessi che non dovrebbero servire al Team 1 e in qualche modo Scott non riesce più a fare il suo lavoro. Si scopre che Scott copre Matt del Team 2 quando è in vacanza, perché quello era il suo ruolo fino a quando non è passato di team l'anno scorso. Implementare il PoLP spesso richiede coordinamento tra reparti, il che richiede tempo (e una buona dose di diplomazia).
Rischio di rallentamenti della produttività
Se limiti troppo gli accessi, possono crearsi colli di bottiglia. Le persone restano bloccate in attesa di approvazioni o non riescono a lavorare finché qualcuno non concede quel permesso mancante. Questo è particolarmente vero nelle aziende piccole, dove tutti fanno un po' di tutto. In uno startup, dopo 3 settimane in cui aspettavo 2 ore ogni volta che mi servivano permessi (e me ne servivano almeno 5 diversi a settimana), ho semplicemente chiesto un ruolo admin. Me l'hanno dato e avevo molto più accesso del necessario, ma almeno potevo fare il mio lavoro.
Tutto questo per dire che la cosa peggiore che puoi fare è far sembrare il PoLP burocrazia fine a sé stessa. Va davvero abbinato a workflow di escalation fluidi e a una buona comunicazione.
Bilanciare sicurezza e produttività è in generale complicato, soprattutto quando si ha a che fare con sistemi legacy o team in crescita. Il nostro post sul blog su how to maintain data security esplora come restare sicuri nella pratica senza rallentare tutto.
Applicazioni legacy che vogliono tutto
Alcuni sistemi più datati non sono stati costruiti pensando a permessi granulari. Si aspettano accessi ampi e possono rompersi (o diventare inutilizzabili) se eseguiti con controlli rigidi. In questi casi, potresti dover isolare l'app in un ambiente sandbox e monitorarla da vicino, pianificando al contempo correzioni a lungo termine.
Il privilege creep è subdolo e il monitoraggio richiede impegno
Nel tempo, gli utenti accumulano accessi. Qualcuno viene aggiunto a un gruppo "solo temporaneamente" e poi nessuno lo rimuove. Questo accumulo lento e silenzioso si chiama privilege creep, ed è uno dei motivi principali per cui gli audit regolari sono importanti. Ciò che aveva senso sei mesi fa oggi potrebbe essere del tutto superfluo. E anche se limiti i permessi alla perfezione, devi comunque tracciare chi usa cosa, quando e perché. Senza log e monitoraggio solidi, il PoLP diventa più difficile da applicare e da dimostrare agli auditor o durante la risposta a un incidente.
Diciamolo, il PoLP non è senza sforzo, né particolarmente divertente da gestire, a dirla tutta. Dobbiamo solo accettare che vale comunque la pena farlo. Come chiudere a chiave la porta di casa, aggiunge un piccolo attrito in cambio di molta più sicurezza.
Principi simili e concetti correlati
Architetture Zero Trust
Zero Trust ribalta il vecchio modello di sicurezza. Invece di dare per scontato che tutto ciò che è dentro la rete sia sicuro, tratta ogni utente, dispositivo e applicazione come non affidabile per impostazione predefinita (anche se è già "dentro"!).
In un setup Zero Trust, il privilegio minimo non è solo una buona pratica, è obbligatorio. Ogni richiesta di accesso è valutata in tempo reale e a utenti o servizi viene concesso solo lo stretto necessario, spesso per un tempo limitato e per un compito specifico.
Questo viene applicato tramite:
Architettura Zero Trust. Fonte: Gartner
Privilege bracketing
Abbiamo già accennato al privilege bracketing. È la pratica di elevare i permessi solo per l'esatto momento in cui deve avvenire un'azione privilegiata, per poi abbassarli immediatamente dopo.
È spesso usato in ambienti sicuri dove lasciare aperto un accesso admin completo sarebbe troppo rischioso. Per esempio:
Questo è particolarmente potente in DevOps e automazione. Tenere processi in background in esecuzione come root 24/7 è una bomba a orologeria.
Minimizzazione del Trusted Computing Base (TCB)
Il tuo Trusted Computing Base include tutto ciò su cui il sistema si affida per far rispettare la sua sicurezza. Può includere elementi come il kernel del sistema operativo, gli hypervisor, le librerie crittografiche e la logica di controllo degli accessi. Più piccolo è il TCB, più è facile da verificare e da cui fidarsi.
Il PoLP incide su questo perché il software con privilegi eccessivi espande il TCB. Se, per esempio, un demone di logging può scrivere su file di sistema arbitrari, diventa parte del TCB (anche se probabilmente non dovrebbe esserlo). Ridurre i privilegi riduce il rischio che una singola componente possa compromettere il sistema.
Potresti incontrare la minimizzazione del TCB se ti occupi di progettazione di OS sicuri, virtualizzazione, sistemi embedded o ambienti cloud ad alta sicurezza.
Attribute-Based Access Control (ABAC)
Dove il controllo accessi tradizionale si basa su ruoli statici (come "admin" o "support"), l'ABAC prende decisioni basate su attributi, cioè dati contestuali sull'utente, la risorsa o la richiesta.
Per esempio:
L'ABAC è una componente chiave degli ambienti Zero Trust perché consente decisioni di accesso fini e in tempo reale che si adattano alle condizioni che cambiano. Non sostituisce il PoLP, lo potenzia sovrapponendo permessi contestuali a quelli minimi di base.
Punti chiave
Ok, è stata tanta roba! Spero che ora il PoLP ti sia un po' più chiaro. Ricorda:
Anche se nel breve periodo può sembrare il contrario, il PoLP non serve a complicarti la vita. Serve a rendere errori e violazioni meno costosi quando, inevitabilmente, capitano!