लर्निंग पाथ
KNIME मूलभूत बातें
17 घंटा
नए उद्यम AI का विरोधाभास यह है: जितना अधिक हम कार्रवाई AI एजेंट्स को सौंपते हैं, उतनी ही हमारी अपनी एजेंसी कम होती जाती है। एजेंटिक युग में, बाधा जनरेशन नहीं, बल्कि मूल्यांकन और भरोसा है।
हम ऐसे AI सिस्टम्स के आदी हो गए हैं जो मुख्य रूप से हमारे मानवीय निर्णय का सहारा बनते हैं। कई मामलों में, हम इस बात के भी अभ्यस्त हो गए हैं कि ये सिस्टम हमारे मानवीय निर्णय और पूर्वाग्रहों की पुष्टि करें, और उन्हें सार्थक रूप से चुनौती न दें। वे टेक्स्ट जनरेट करते हैं, जानकारी का सार बनाते हैं, या सिफारिशें देते हैं।
फिर भी, निर्णयकर्ता और अनुमोदक इंसान ही रहा।
AI एजेंट्स ने यह बदल दिया है। एजेंटिक सिस्टम केवल सुझाव नहीं बनाते, बल्कि जटिल संगठनात्मक ईकोसिस्टम में योजना बनाने, निर्णय लेने और कार्रवाई करने के लिए डिज़ाइन किए जाते हैं।
वे वर्कफ़्लो शुरू करते हैं, APIs कॉल करते हैं, पैसे मूव करते हैं, और रिकॉर्ड अपडेट करते हैं। वे बिना मानवीय पुष्टि का इंतजार किए प्रक्रियाएं आरंभ कर सकते हैं। यह उद्यम के जोखिम परिदृश्य को बदल देता है।
समस्या यह है कि जब एजेंटिक सिस्टम्स कार्रवाई करते हैं, तो उसके परिणाम महंगे हो सकते हैं। जब कोई एजेंट $300k की प्रोक्योरमेंट गलती कर देता है, तो “टूल ने निर्णय लिया” अब मान्य बचाव नहीं रहता। व्यापार का नुकसान वास्तविक है, और किसी को जवाबदेह होना होगा। केवल इसलिए आपकी जिम्मेदारी समाप्त नहीं हो जाती क्योंकि एजेंट ने कार्रवाई की।
उद्यम स्वायत्त एजेंट्स की गति, स्केल, और दक्षता चाहते हैं, लेकिन जवाबदेही को ऑटोमेट नहीं किया जा सकता। किसी एजेंट को कार्रवाई सौंपना, जिम्मेदारी सौंपना नहीं है।
केंद्रीय प्रश्न है: हम एजेंटिक AI का उपयोग एजेंसी खोए बिना कैसे स्केल करें?
इसका उत्तर देने के लिए, हमें सहायक AI और एजेंटिक AI में अंतर करना होगा।
अंतर नियंत्रण के स्तर का है। सहायक सिस्टम्स में एजेंसी स्पष्ट रूप से मानव के पास रहती है। अधिकार और जवाबदेही के संरेखित होने की संभावना अधिक होती है—मानव निर्णय लेते हैं और सिस्टम समर्थन करते हैं। लेकिन एजेंटिक सिस्टम्स में सिस्टम कार्रवाई करता है, जबकि अंतिम जवाबदेही मानव के पास बनी रहती है।
यहीं विरोधाभास और गहरा हो जाता है।
जैसे-जैसे स्वायत्तता बढ़ती है, लगातार मानवीय निगरानी (ह्यूमन-इन-द-लूप) अव्यावहारिक हो जाती है। लेकिन निगरानी घटाने से नीति उल्लंघन, त्रुटियों और अनपेक्षित परिणामों जैसे जोखिमों का जोखिम बढ़ जाता है। और एजेंट्स को बहुत कड़ा बांध देने से स्वायत्तता केवल सैद्धांतिक रह जाती है, और हम स्केल व दक्षता का लाभ खो देते हैं।
ऐसे विक्रेताओं की कोई कमी नहीं जो स्केल पर ऑटोमेशन का वादा कर सकें। एजेंट्स योजनाएं बनाते हैं, निर्णय लेते हैं, और किसी भी मानव टीम से तेज़ी से कार्रवाई करते हैं।
लेकिन जब एजेंट्स कार्रवाई करते हैं, तो उद्यम के सामने नया सवाल आता है: हमें कैसे पता चले कि वे कार्रवाइयां सही, सुरक्षित और हमारी नीतियों के अनुरूप हैं?
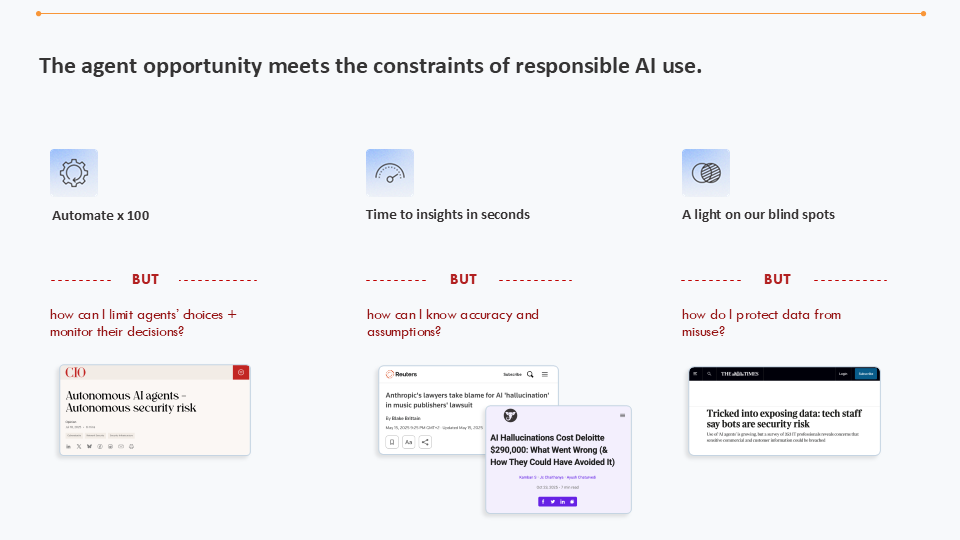
जब एजेंट अवसर, उत्तरदायी AI उपयोग की बाधाओं से टकराते हैं तो क्या होता है
सामान्य प्रवृत्ति यहां अनुमोदन चरण जोड़ने की होती है: कोई समीक्षक साइन-ऑफ करे, और अपवादों को एस्केलेट किया जाए। हालांकि, पारंपरिक “ह्यूमन-इन-द-लूप” स्केल पर टूट जाता है।
लगातार काम करने वाला कोई एजेंट एक दिन में सैकड़ों, यहां तक कि हजारों निर्णय ले सकता है। यदि हर कार्रवाई के लिए मैन्युअल मूल्यांकन आवश्यक है, तो अंतिम “प्रूफ वर्क” शुरुआती समय बचत से भारी पड़ जाएगा। हम निष्पादन को ऑटोमेट करेंगे, लेकिन मूल्यांकन में फिर से बाधा बना देंगे।
और एक और जटिलता है। हम यह आंकते हैं कि एजेंट द्वारा की गई कार्रवाइयां सही, सुरक्षित और सुरक्षित हैं या नहीं। लेकिन “नहीं” कहने का क्या? क्या सिस्टम जानता है कि कब नहीं करना है?
यह शायद एजेंटिक AI की सबसे बड़ी समस्याओं में से एक है: उपयोगी एजेंट को नीति टकरावों का पता लगाने में सक्षम होना चाहिए, और कहना चाहिए “मैं यह नहीं कर सकता” या “मुझे इसे किसी इंसान को अग्रेषित करना होगा।” इस क्षमता के बिना, एजेंट्स आउटपुट मशीन बन जाते हैं—चाहे करना चाहिए या नहीं, वे परिणाम बना देते हैं।
स्केल पर, इस तरह का व्यवहार देनदारी बन जाता है।
यह हमें वापस विरोधाभास पर लाता है।
यदि इंसान सब कुछ समीक्षा नहीं कर सकते और एजेंट्स अपनी सीमाओं का भरोसेमंद आकलन नहीं कर सकते, तो मूल्यांकन को परिनियोजन के बाद जोड़ी गई अनौपचारिक परत बने नहीं रहने दिया जा सकता। इसे सिस्टम के भीतर ही डिज़ाइन करना होगा
मुद्दा यह नहीं है कि मूल्यांकन आवश्यक है या नहीं, बल्कि यह है कि इसे लागू कैसे किया जाए।
KNIME में, हमने इसे व्यवहार में देखा है। एक मामले में, हमने ऐसा एजेंट बनाया जो डेटा इनसाइट्स से कार्रवाइयां जनरेट करता था। इससे हमारा काम बहुत तेज़ हुआ, लेकिन हम खुद को लगभग हर इनसाइट पर सवाल उठाते पाए। हमें एजेंट्स पर आंख मूंदकर भरोसा नहीं करना चाहिए, लेकिन स्केलिंग के लिए भरोसा होना आवश्यक है।
टर्निंग पॉइंट तब आया जब हमने वर्कफ़्लो में फीडबैक एकीकृत किया। प्रत्येक “विफलता” को लेबल और पहचान कर, एजेंट ने हमसे—लूप में मौजूद इंसानों से—सीखा और सुधरा। समय के साथ एजेंट बेहतर हुआ, और भरोसा बढ़ा।
हमारा सीख यह था कि भरोसा सिस्टम में बनाएं: मूल्यांकन और फीडबैक सिस्टम का हिस्सा होना चाहिए, कोई ऐड-ऑन प्रक्रिया नहीं।
लक्ष्य असीमित स्वायत्तता या स्थायी मानवीय निगरानी नहीं, बल्कि “शासित स्वायत्तता” है, जहां सिस्टम स्पष्ट परिभाषित सीमाओं के भीतर स्वतंत्र रूप से कार्रवाई करते हैं।
हमारे प्लेटफ़ॉर्म्स के पास इन स्थितियों के उत्तर होने चाहिए: अगर एजेंट गलत हो तो क्या होगा, कितनी त्रुटियां स्वीकार्य हैं, और विफलता की लागत बनाम ऑटोमेशन का लाभ क्या है।
शासित स्वायत्तता के लिए संगठनों को पहले से ही यह परिभाषित करना आवश्यक है:
|
स्पष्ट गार्डरेल्स और बाध्यताएं |
उदाहरण के लिए, वे शर्तें जिनके तहत कोई एजेंट हस्तक्षेप के बिना कार्रवाई कर सकता है |
|
परिभाषित त्रुटि-सहिष्णुता स्तर |
उदाहरण के लिए, स्वायत्त निष्पादन के लिए आवश्यक कॉन्फिडेंस थ्रेशहोल्ड्स |
|
क्रमिक रोल-आउट रणनीतियां |
उदाहरण के लिए, शुरुआती चरणों में उच्च स्तर की मानवीय समीक्षा शामिल होगी, जिससे एजेंट्स सीख सकें और सुधार कर सकें |
कोई एजेंट परिभाषित निश्चितता स्तर से ऊपर स्वायत्त रूप से काम कर सकता है। उस थ्रेशहोल्ड से नीचे, उसे मानवीय समीक्षा पर निर्भर होना होगा। समय के साथ, जैसे भरोसा और प्रदर्शन बेहतर हों और त्रुटि दर घटे, वे थ्रेशहोल्ड अनुकूलित हो सकते हैं, लेकिन एस्केलेशन मैकेनिज्म बरकरार रहता है।
महत्वपूर्ण रूप से, मानवीय ओवरराइड हमेशा संभव रहना चाहिए। स्वायत्तता को नियमित हस्तक्षेप घटाना चाहिए, समाप्त नहीं करना चाहिए।
यह दृष्टिकोण विरोधाभास को नए सिरे से देखता है: एजेंसी सौंपने पर खोती नहीं, बल्कि गार्डरेल फ्रेमवर्क के आधार पर लागू होती है।
मेरा मानना है कि एजेंटिक सिस्टम्स में भरोसा बेहतर मॉडलों से नहीं, बेहतर फ्रेमवर्क्स से आएगा।
उद्यमों को ऐसा गार्डरेल फ्रेमवर्क चाहिए जो सिस्टम इन्फ्रास्ट्रक्चर का हिस्सा हो। यह एजेंट्स को सक्षम बनाता है, जबकि उन्हें नियतात्मक लॉजिक से जोड़े रखता है।
एक मज़बूत उद्यम फ्रेमवर्क में ये शामिल होना चाहिए:
एजेंट्स को केवल डेटा पर ही अगली कार्रवाई तय करने के लिए निर्भर नहीं होना चाहिए। उन्हें पहले से परिभाषित नियमों और बाध्यताओं के भीतर काम करना चाहिए, जो उद्यम की नियामकीय, वित्तीय और संगठनात्मक नीतियों के अनुरूप हों।
इन नियमों और बाध्यताओं को वर्कफ़्लोज़ में एकीकृत करने की आवश्यकता है। इस तरह, नीतियां प्रवर्तनीय बनती हैं।
उद्यमों को यह पता लगाने की क्षमता चाहिए कि निर्णय कैसे निर्मित और निष्पादित हुए।
केवल एजेंट का परिणाम देखना पर्याप्त नहीं है; संगठनों को उसकी "सोच" प्रक्रिया—रीज़निंग पाथ, साथ ही टूल उपयोग और डेटा स्रोत—का निरीक्षण करने में सक्षम होना चाहिए।
यह एक ऑडिट ट्रेल की अनुमति देता है जो बताता है कि कोई निर्णय क्यों लिया गया। यह जवाबदेही बनाता है, नियामकीय अनुपालन का समर्थन करता है, और घटना-पश्चात विश्लेषण को सक्षम करता है।
जहां नियतात्मक लॉजिक पहले से मौजूद है, वहां एजेंट्स को इम्प्रोवाइज़ नहीं करना चाहिए।
हर बार किसी एजेंट को यह अनुमान लगाने देने के बजाय कि जटिल टैक्स मार्जिन कैसे निकाला जाए, उसे एक स्थिर, सत्यापित टूल (कोई "नोड" या उप-कार्य) दें ताकि वह वही विशिष्ट गणना निष्पादित कर सके।
इस तरह, एजेंट संभावित उच्च-जोखिमी संदर्भों में अनिश्चित तर्क का जनरेटर बनने के बजाय विश्वसनीय टूल्स का ऑर्केस्ट्रेटर बन जाता है।
गहरे डेटा एक्सेस की हमेशा आवश्यकता नहीं होती।
एजेंट्स को “जरूरत के अनुसार” डेटा तक पहुंच होनी चाहिए। जबकि सपोर्ट एजेंट को वार्तालाप इतिहास और नॉलेज बेस चाहिए, प्रभावी होने के लिए उसे शायद ग्राहक का सोशल सिक्योरिटी नंबर आवश्यक नहीं है।
एजेंटिक सिस्टम्स को पायलट से सीधे स्वायत्तता में नहीं जाना चाहिए।
प्रारंभिक चरणों में अधिक स्तर की मानवीय समीक्षा और सक्रिय मॉनिटरिंग शामिल हो सकती है। लेकिन समय के साथ, जैसे प्रदर्शन स्थिर होता है और विफलता के तौर-तरीके समझ में आते हैं, स्वायत्तता का विस्तार किया जा सकता है।
सतत मेंटेनेंस आवश्यक है। एजेंट्स को निरंतर मेंटेन और ऑप्टिमाइज़ करना होता है। डेटा बदल सकता है, पुराना हो सकता है, और नियम बदल सकते हैं। यदि एजेंट्स की निगरानी और फिर से समायोजन नहीं किया गया, तो वे गलत या पुराने सूचना के आधार पर निर्णय लेंगे।
स्केल पर शासित स्वायत्तता लागू करने के लिए, किसी संगठन की गवर्नेंस परत को व्यक्तिगत मॉडलों और विक्रेताओं के ऊपर होना चाहिए, ताकि वेंडर लॉक-इन से बचा जा सके।
गवर्नेंस को एक आर्किटेक्चरल परत के रूप में मौजूद होना चाहिए, जो आपको आधारभूत AI को बदलने की सुविधा दे, जबकि गार्डरेल्स यथावत रहें।
ऐसे प्लेटफ़ॉर्म जो ऑर्केस्ट्रेशन, नियतात्मक लॉजिक और पारदर्शी निष्पादन को जोड़ते हैं, इस संदर्भ में रणनीतिक रूप से महत्वपूर्ण हैं। वे संगठनों को यह तय करने देते हैं कि एजेंट्स उद्यम डेटा और प्रक्रियाओं के साथ कैसे इंटरैक्ट करते हैं।
यह एक भ्रांति है कि बेहतर मॉडल अपने आप बेहतर निर्णयों की ओर ले जाते हैं। सबसे अधिक नुकसानदेह घटनाएं मॉडल त्रुटियों तक नहीं पहुंचेंगी, बल्कि वहां तक जहां इंसानों ने जिम्मेदारी सौंप दी लेकिन जिम्मेदारी का डिज़ाइन नहीं किया। नियंत्रण सिस्टम में निहित है, मॉडल में नहीं।
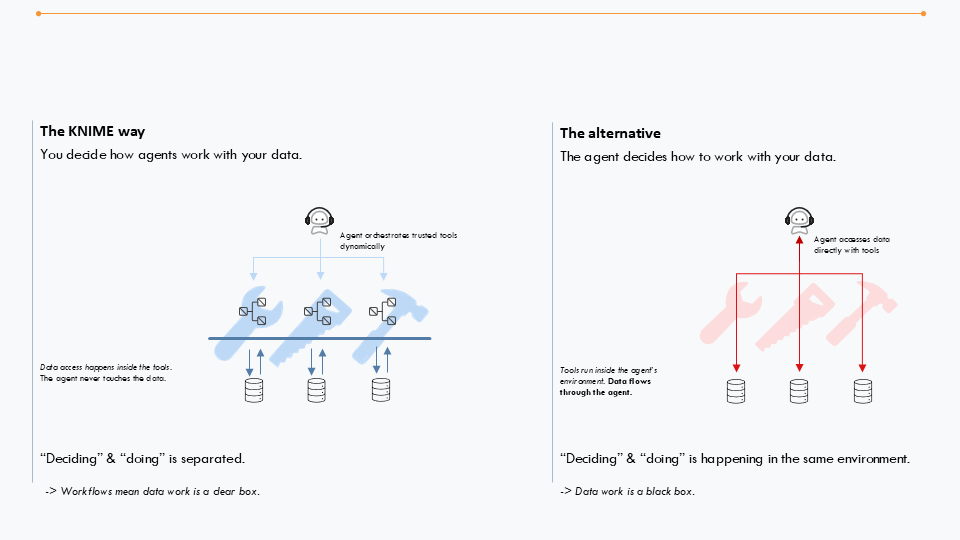
KNIME एजेंट्स बनाने के लिए सर्वोत्तम प्रथाओं का पालन करता है और सुनिश्चित करता है कि एजेंट कभी डेटा को न छुए
उद्यम AI का विरोधाभास खत्म नहीं होगा: संगठन अधिक दक्षता और स्केल का लाभ लेने के लिए अधिक स्वायत्तता चाहेंगे, लेकिन नियामकीय निरीक्षण और जोखिम बढ़ेंगे।
मुख्य समझ यह है कि एजेंसी को डिजाइन द्वारा सुनिश्चित किया जाना चाहिए।
एजेंटिक युग की सबसे बड़ी विफलताएं संभवतः स्वयं तकनीक से नहीं, बल्कि खराब रूप से डिज़ाइन की गई गवर्नेंस से आएंगी। जो संगठन सफल होंगे, वे वही होंगे जो जानबूझकर स्वायत्तता का डिजाइन करें और निगरानी को संरचनात्मक रूप से एम्बेड करें।
सबसे अच्छी बात तब होती है जब आपका AI प्लेटफ़ॉर्म एकीकृत गवर्नेंस क्षमताएं प्रदान करता है। इस तरह, संगठन ऑटोमेशन और मूल्यांकन को स्केल कर पाते हैं। आप इस DataCamp वेबिनार के साथ AI गवर्नेंस के लिए प्लेबुक विकसित करने के बारे में अधिक जान सकते हैं।
टॉप DataCamp कोर्सेज
लर्निंग पाथ
कोर्स
कोर्स