Last chance! 50% off DataCamp Premium
Sale ends in
Jika Anda sedang mempersiapkan wawancara cloud engineering, Anda berada di tempat yang tepat. Artikel ini membahas beberapa pertanyaan yang paling sering diajukan untuk membantu Anda berlatih dan membangun kepercayaan diri. Baik Anda membidik peran di cloud engineering, DevOps, atau MLOps, pertanyaan-pertanyaan ini akan menguji pemahaman Anda tentang konsep cloud, arsitektur, dan praktik terbaik.
Agar panduan ini lebih praktis, saya sertakan contoh layanan dari penyedia cloud terbesar—AWS, Azure, dan GCP—sehingga Anda dapat melihat bagaimana berbagai platform mendekati solusi cloud. Mari kita mulai!
Pertanyaan mendasar ini memeriksa pemahaman Anda tentang konsep komputasi awan, layanan, dan model penerapan. Wawancara Anda biasanya akan dimulai dengan beberapa pertanyaan serupa.
Tiga model utama komputasi awan adalah:
Berikut beberapa manfaat terpenting dari komputasi awan:
Ada empat model utama:
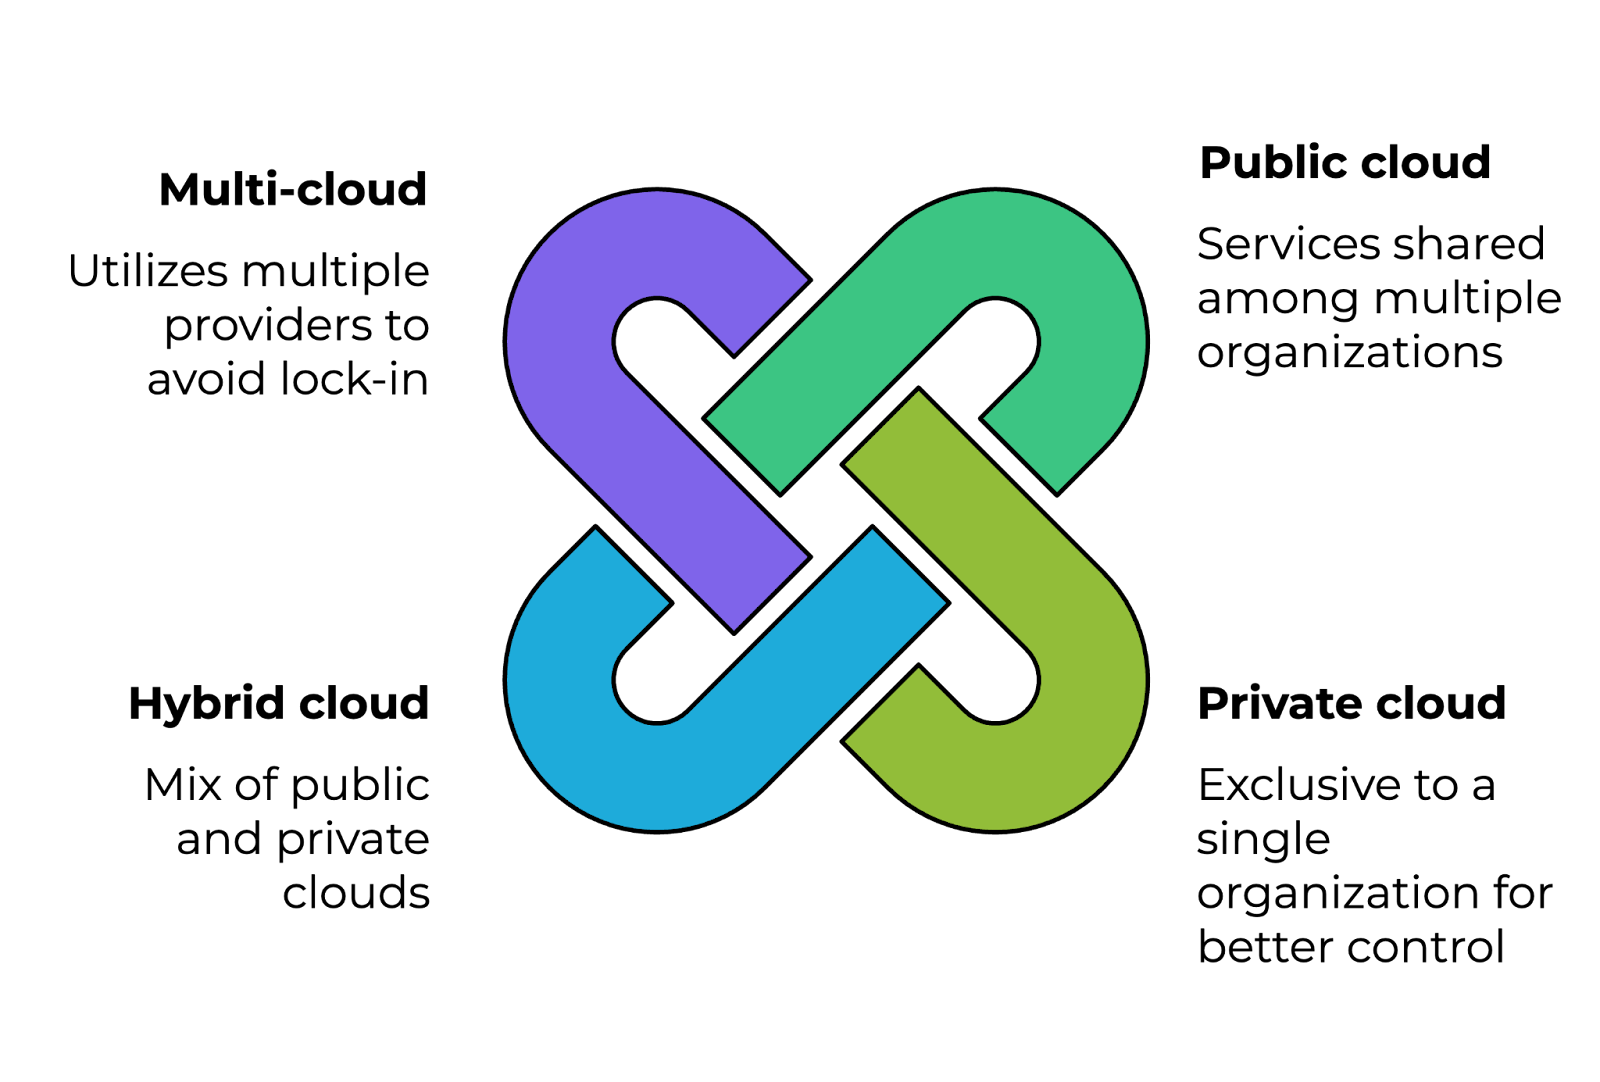
Model penerapan cloud. Gambar oleh Penulis.
Virtualisasi adalah proses membuat instance virtual dari sumber daya komputasi, seperti server, penyimpanan, dan jaringan, pada satu mesin fisik. Ini memungkinkan komputasi awan dengan memfasilitasi alokasi sumber daya yang efisien, multi-penyewa, dan skalabilitas.
Teknologi seperti Hyper-V, VMware, dan KVM umum digunakan untuk virtualisasi di lingkungan cloud.
Region cloud adalah area geografis terpisah tempat penyedia cloud menampung beberapa pusat data. Availability zone (AZ) adalah pusat data yang terpisah secara fisik dalam suatu region yang dirancang untuk menawarkan redundansi dan ketersediaan tinggi.
Sebagai contoh, AWS memiliki banyak region di seluruh dunia, masing-masing berisi dua AZ atau lebih untuk pemulihan bencana dan toleransi kesalahan.
Berikut perbedaan antara kedua konsep ini:
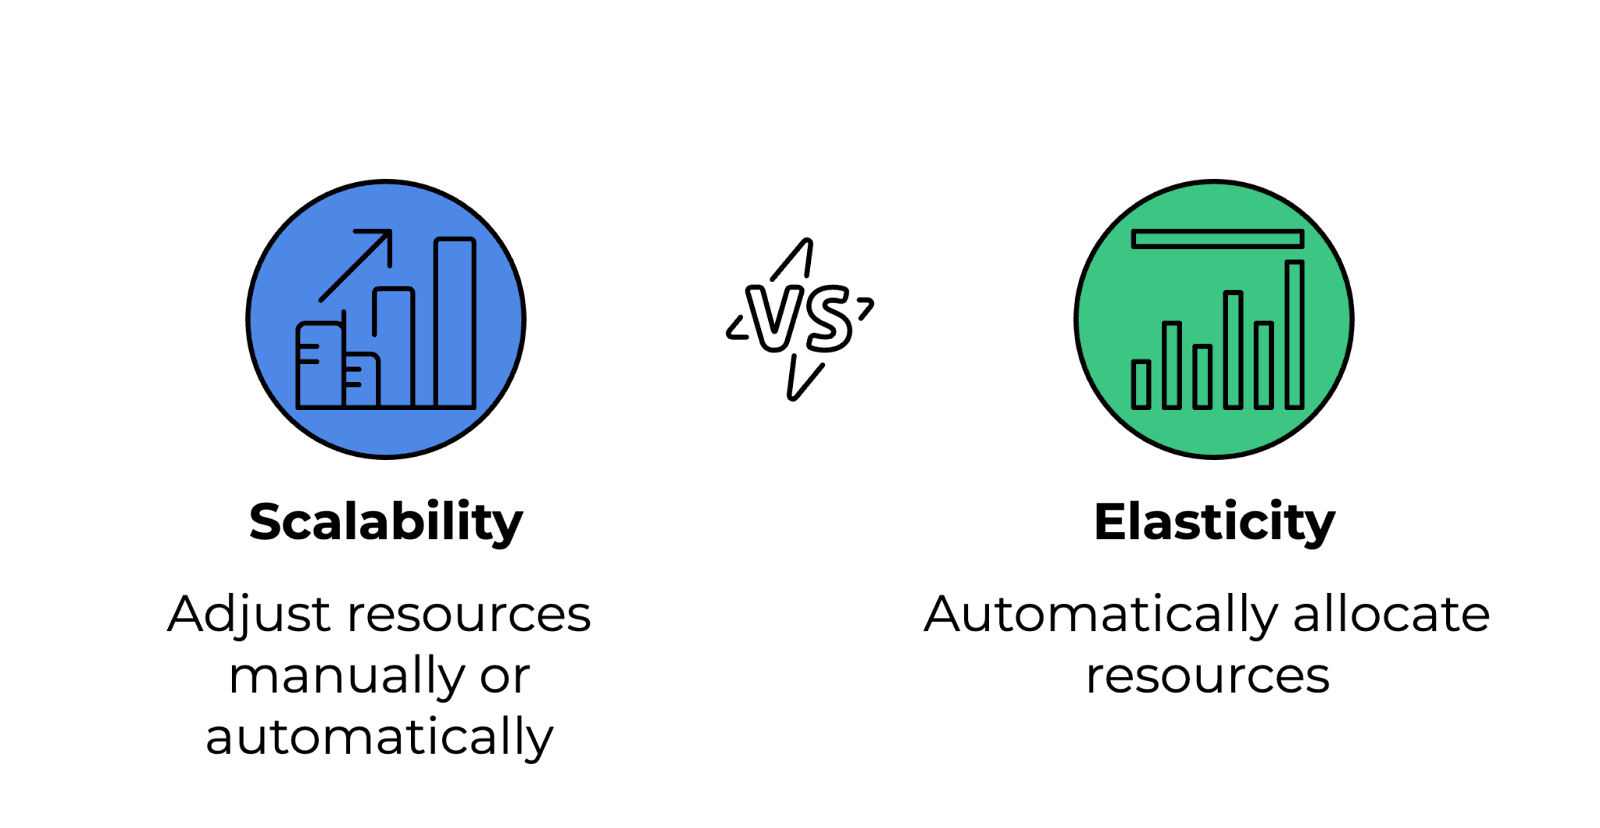
Perbedaan antara skalabilitas dan elastisitas. Gambar oleh Penulis.
Tabel berikut mencantumkan penyedia cloud besar, keunggulan, dan kasus penggunaannya:
|
Penyedia cloud |
Keunggulan |
Kasus penggunaan |
|
Amazon Web Services (AWS) |
Penyedia cloud terbesar dengan beragam layanan. |
Komputasi awan umum, serverless, DevOps. |
|
Microsoft Azure |
Kuat dalam solusi enterprise dan hybrid cloud. |
Aplikasi enterprise, hybrid cloud, integrasi ekosistem Microsoft. |
|
Google Cloud Platform (GCP) |
Mengkhususkan diri dalam big data, AI/ML, dan Kubernetes. |
Machine learning, analitik data, orkestrasi kontainer. |
|
IBM Cloud |
Berfokus pada AI dan solusi cloud enterprise. |
Aplikasi berbasis AI, transformasi cloud enterprise. |
|
Oracle Cloud |
Kuat dalam basis data dan aplikasi enterprise. |
Manajemen basis data, aplikasi ERP, beban kerja enterprise. |
Komputasi serverless adalah model eksekusi cloud di mana penyedia cloud mengelola infrastruktur secara otomatis, sehingga pengembang dapat fokus menulis kode. Pengguna hanya membayar untuk waktu eksekusi aktual alih-alih menyediakan sumber daya tetap. Contohnya meliputi:
Object storage adalah arsitektur penyimpanan data di mana file disimpan sebagai objek terpisah dalam namespace datar, bukan sistem file hierarkis. Sangat dapat diskalakan dan digunakan untuk data tidak terstruktur, cadangan, dan penyimpanan multimedia. Contoh:
CDN adalah jaringan server terdistribusi yang melakukan cache dan mengirimkan konten (misalnya, gambar, video, halaman web) kepada pengguna berdasarkan lokasi geografis mereka. Ini mengurangi latensi, meningkatkan performa situs web, dan meningkatkan ketersediaan. CDN populer meliputi:
Pertanyaan-pertanyaan ini menggali lebih dalam jaringan cloud, keamanan, otomasi, dan optimisasi kinerja, menguji kemampuan Anda untuk merancang, mengelola, dan memecahkan masalah lingkungan cloud secara efektif.
Virtual private cloud (VPC) adalah bagian yang terisolasi secara logis dari public cloud yang memungkinkan pengguna meluncurkan sumber daya dalam lingkungan jaringan privat. Ini memberikan kontrol lebih besar atas konfigurasi jaringan, kebijakan keamanan, dan manajemen akses.
Dalam VPC, pengguna dapat menentukan rentang alamat IP menggunakan blok CIDR. Subnet dapat dibuat untuk memisahkan sumber daya publik dan privat, dan security group serta network ACL membantu menegakkan kebijakan akses jaringan.
Load balancer mendistribusikan lalu lintas jaringan masuk ke beberapa server untuk memastikan ketersediaan tinggi, toleransi kesalahan, dan performa yang lebih baik.
Ada berbagai jenis load balancer:
IAM adalah kerangka kerja yang mengontrol siapa yang dapat mengakses sumber daya cloud dan tindakan apa yang dapat mereka lakukan. Ini membantu menegakkan prinsip least privilege dan mengamankan lingkungan cloud.
Dalam IAM, pengguna dan peran mendefinisikan identitas dengan izin spesifik, kebijakan memberikan atau menolak akses menggunakan aturan berbasis JSON, dan multi-factor authentication (MFA) menambahkan lapisan keamanan ekstra untuk operasi penting.
Security group dan network ACL (access control list) mengontrol trafik masuk dan keluar ke sumber daya cloud tetapi berfungsi pada level yang berbeda.
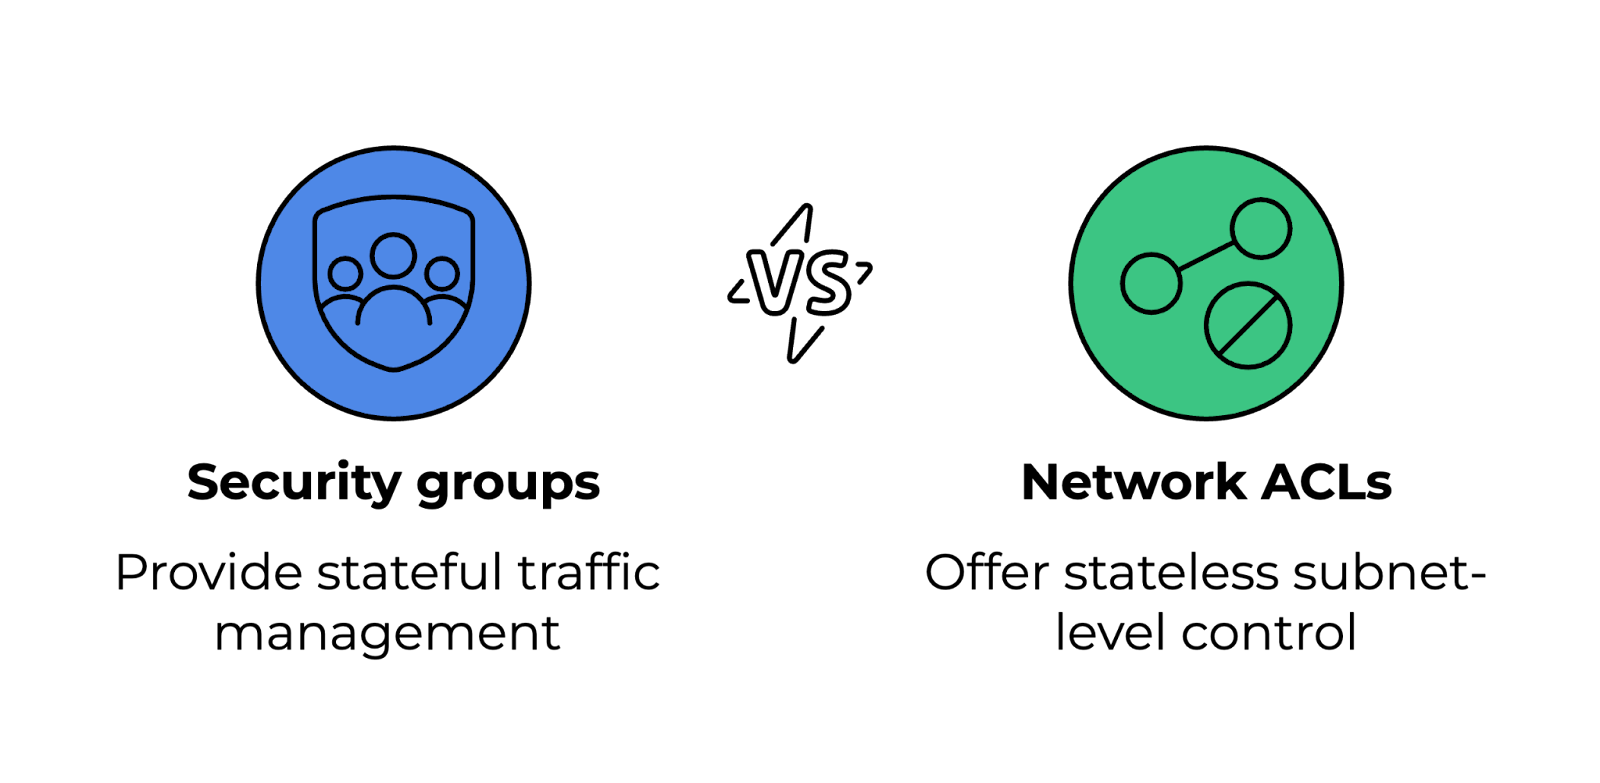
Perbandingan security group dan network ACL. Gambar oleh Penulis.
Bastion host adalah server lompat (jump server) yang aman untuk mengakses sumber daya cloud dalam jaringan privat. Alih-alih mengekspos semua server ke internet, ini bertindak sebagai gerbang untuk koneksi jarak jauh.
Untuk meningkatkan keamanan, harus memiliki aturan firewall yang ketat, hanya mengizinkan akses SSH atau RDP dari IP tepercaya. Multi-factor authentication (MFA) dan autentikasi berbasis kunci harus digunakan untuk akses aman, serta pengaktifan logging dan pemantauan untuk melacak upaya login tidak sah.
Autoscaling memungkinkan lingkungan cloud menyesuaikan sumber daya secara dinamis berdasarkan permintaan, memastikan efisiensi biaya dan performa. Ini bekerja dalam dua cara:
Penyedia cloud menawarkan grup autoscaling, yang bekerja dengan load balancer untuk mendistribusikan trafik secara efektif.
Mengelola biaya cloud secara efektif memerlukan pemantauan penggunaan dan memilih model harga yang tepat. Strategi optimisasi biaya meliputi:
Ingin menguasai keamanan AWS dan mengoptimalkan biaya cloud? Lihat kursus AWS Security and Cost Management untuk mempelajari praktik terbaik yang esensial.
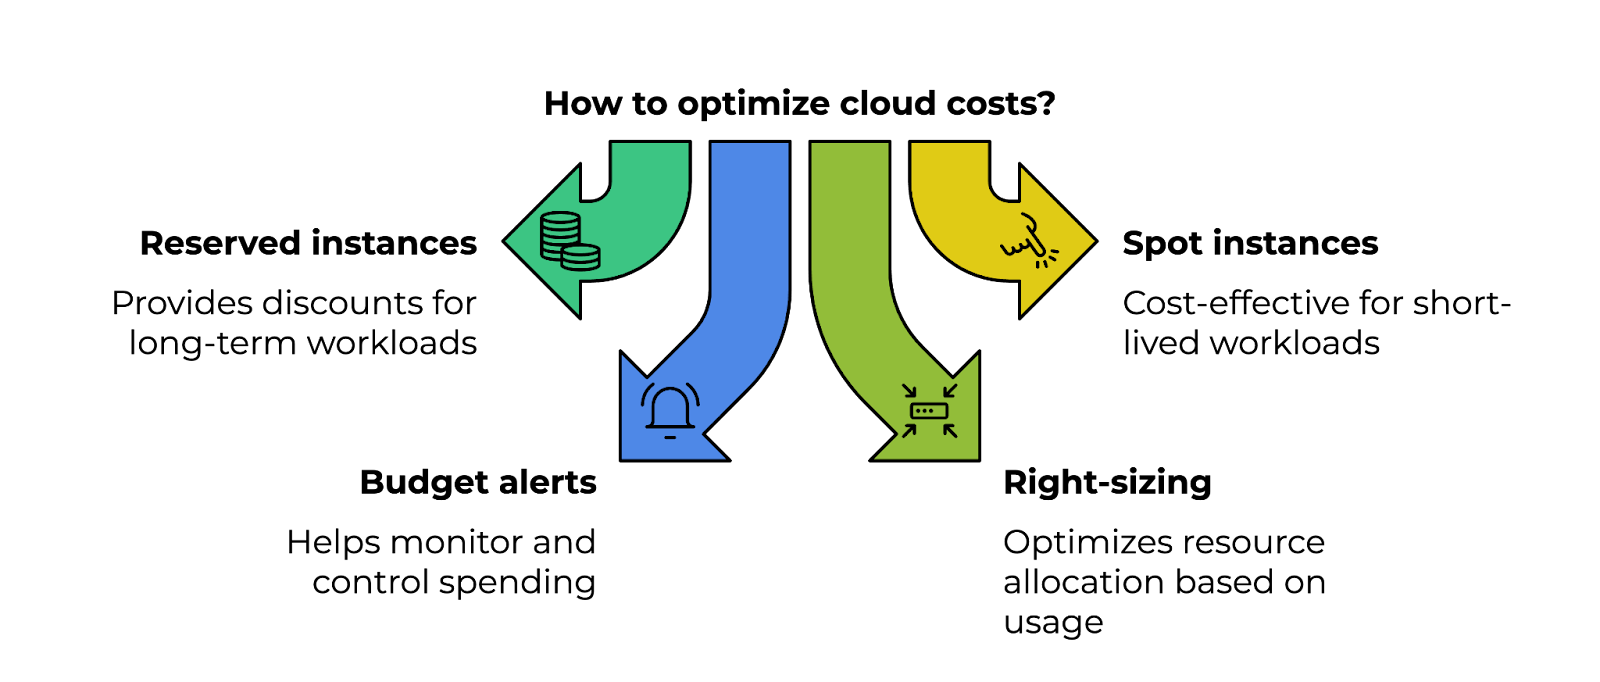
Empat pilar optimisasi biaya cloud. Gambar oleh Penulis.
Terraform dan AWS CloudFormation keduanya adalah alat infrastructure-as-code (IaC), tetapi memiliki beberapa perbedaan:
|
Fitur |
Terraform |
AWS CloudFormation |
|
Dukungan cloud |
Cloud-agnostic, mendukung AWS, Azure, GCP, dan lainnya. |
Khusus AWS, dirancang hanya untuk sumber daya AWS. |
|
Bahasa konfigurasi |
Menggunakan HashiCorp Configuration Language (HCL). |
Menggunakan template JSON/YAML. |
|
Manajemen state |
Memelihara berkas state untuk melacak perubahan infrastruktur. |
Menggunakan stack untuk mengelola dan melacak deployment. |
Alat pemantauan membantu mendeteksi bottleneck performa, ancaman keamanan, dan penggunaan sumber daya berlebihan. Solusi pemantauan umum meliputi:
Kontainer mengemas aplikasi beserta dependensinya, membuatnya ringan, portabel, dan dapat diskalakan. Dibandingkan mesin virtual, kontainer menggunakan lebih sedikit sumber daya karena banyak kontainer dapat berjalan pada satu OS.
Docker dan Kubernetes memungkinkan penerapan dan rollback yang lebih cepat. Selain itu, kontainer mudah diskalakan dengan alat orkestrasi seperti Kubernetes dan Amazon ECS/EKS.
Ingin mengasah keterampilan kontainerisasi Anda? Track Containerization and Virtualization membahas Docker, Kubernetes, dan lainnya untuk membantu Anda membangun aplikasi cloud yang dapat diskalakan.
Service mesh adalah lapisan infrastruktur yang mengelola komunikasi layanan-ke-layanan pada aplikasi cloud berbasis microservices. Ini menyediakan:
Solusi service mesh populer mencakup Istio, Linkerd, dan AWS App Mesh.
Strategi multi-cloud melibatkan penggunaan beberapa penyedia cloud (AWS, Azure, GCP) untuk menghindari ketergantungan vendor dan meningkatkan ketahanan.
Perusahaan memilih pendekatan ini saat mereka memerlukan redundansi geografis untuk pemulihan bencana, ingin memanfaatkan layanan unik dari penyedia berbeda (misalnya, AWS untuk komputasi, GCP untuk AI), atau memerlukan kepatuhan terhadap regulasi regional yang membatasi pilihan penyedia cloud.
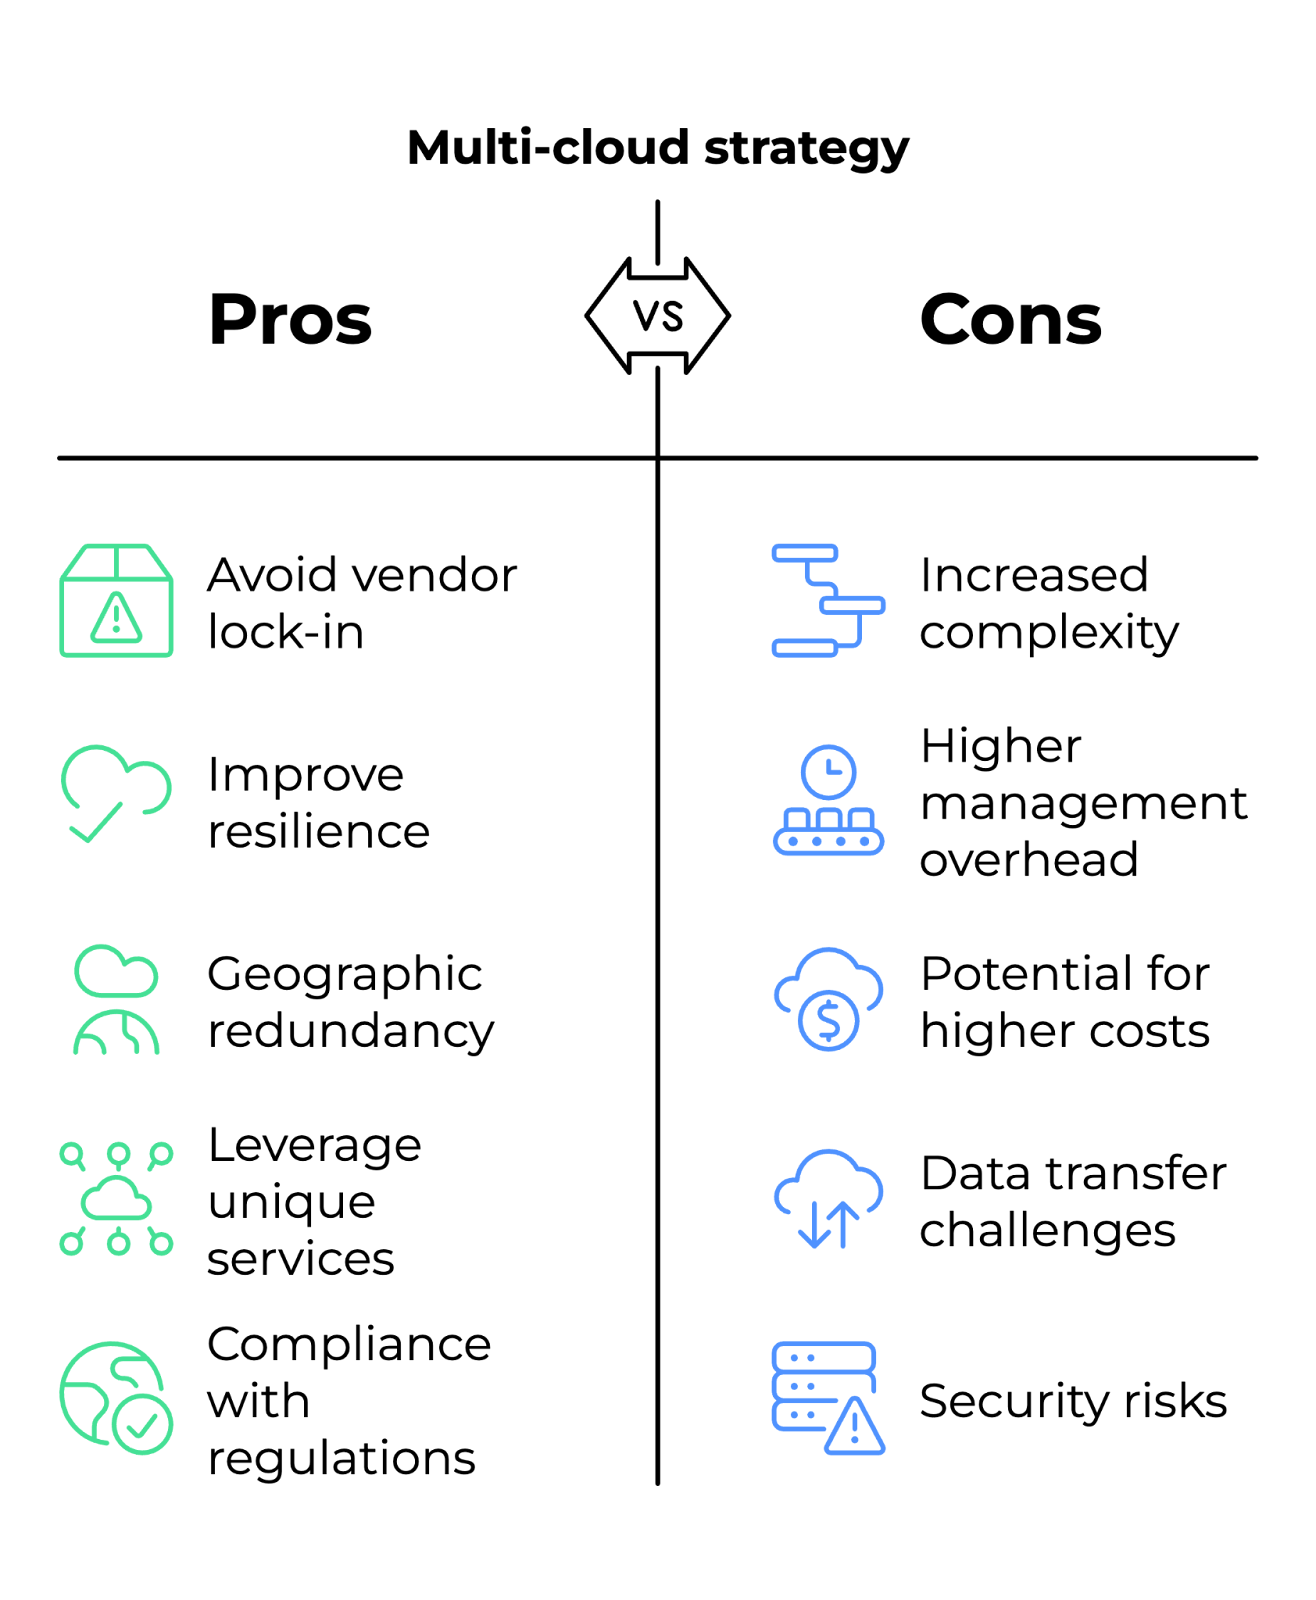
Kelebihan dan kekurangan strategi multi-cloud. Gambar oleh Penulis.
Pertanyaan-pertanyaan ini menguji kemampuan Anda untuk merancang solusi yang dapat diskalakan, mengelola infrastruktur cloud yang kompleks, dan menangani skenario kritis.
Arsitektur multi-region memastikan waktu henti minimal dan kelangsungan bisnis dengan mendistribusikan sumber daya di beberapa lokasi geografis.
Saat merancang arsitektur seperti itu, beberapa faktor harus dipertimbangkan. Berikut sebagian di antaranya:
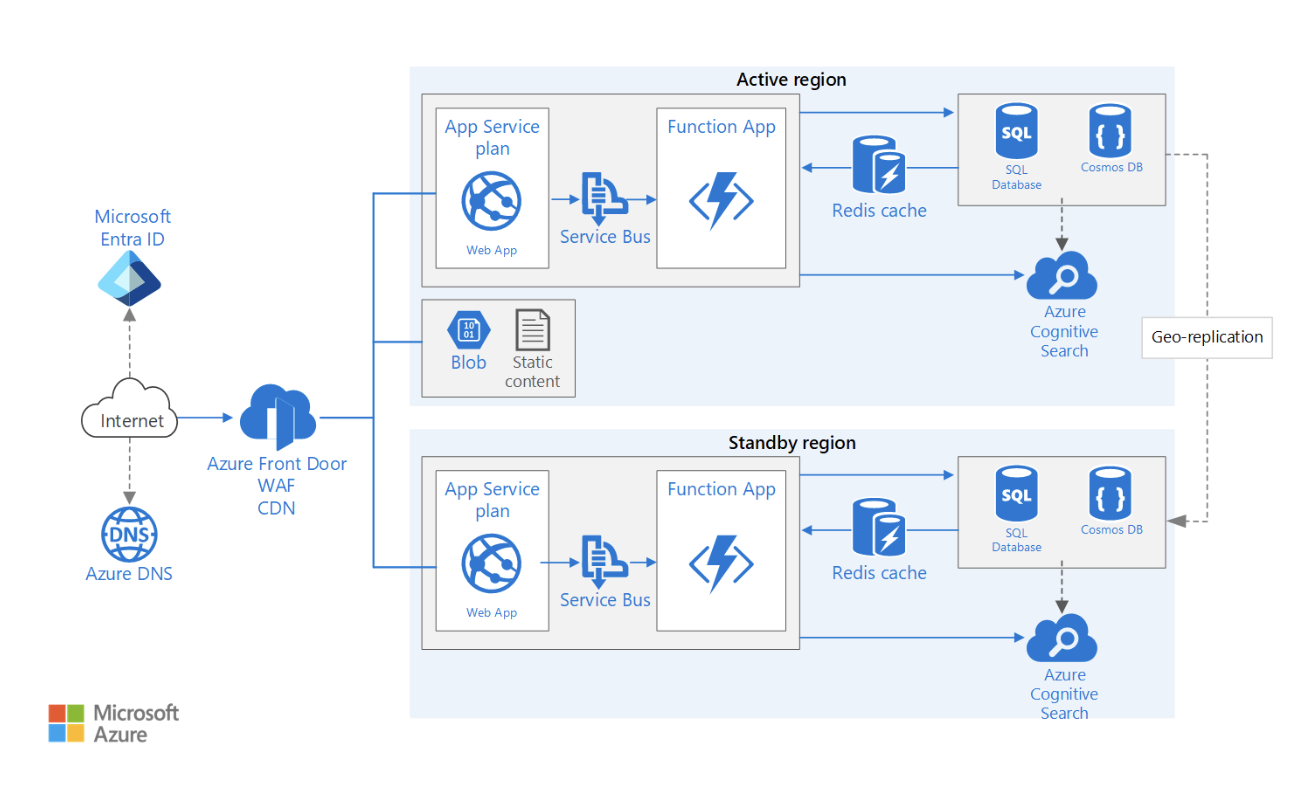
Contoh arsitektur aplikasi web multi-region dengan ketersediaan tinggi. Sumber gambar: Microsoft Learn
Model zero trust mengasumsikan tidak ada entitas, baik di dalam maupun di luar jaringan, yang boleh dipercaya secara default.
Untuk menerapkan zero trust di lingkungan cloud:
Strategi yang sukses dimulai dengan alokasi biaya dan penandaan (tagging), di mana organisasi menegakkan penandaan terstruktur (misalnya, departemen, proyek, pemilik) untuk melacak pengeluaran lintas tim dan meningkatkan visibilitas finansial.
Peringatan anggaran otomatis harus disiapkan menggunakan alat seperti AWS Budgets, Azure Cost Management, atau GCP Billing Alerts untuk mencegah biaya tak terduga. Solusi-solusi ini menyediakan pemantauan real-time dan notifikasi saat penggunaan mendekati ambang batas yang telah ditentukan.
Aspek lainnya adalah rightsizing dan reserved instance. Dengan menganalisis metrik pemanfaatan instance seperti CPU dan memori secara berkelanjutan, tim dapat menentukan apakah beban kerja perlu disesuaikan atau dipindahkan ke reserved instance atau spot instance, yang menawarkan penghematan biaya signifikan.
Menerapkan praktik terbaik FinOps semakin meningkatkan efisiensi biaya. Alat deteksi anomali biaya otomatis seperti Kubecost (untuk lingkungan Kubernetes) dan AWS Compute Optimizer membantu secara proaktif mengidentifikasi sumber daya yang kurang dimanfaatkan dan mengoptimalkannya.
Terakhir, kebijakan auto-shutdown berperan penting dalam mengurangi pemborosan. Fungsi serverless, seperti AWS Lambda atau Azure Functions, dapat secara otomatis mematikan sumber daya yang kurang dimanfaatkan di luar jam kerja, mencegah pengeluaran yang tidak perlu.
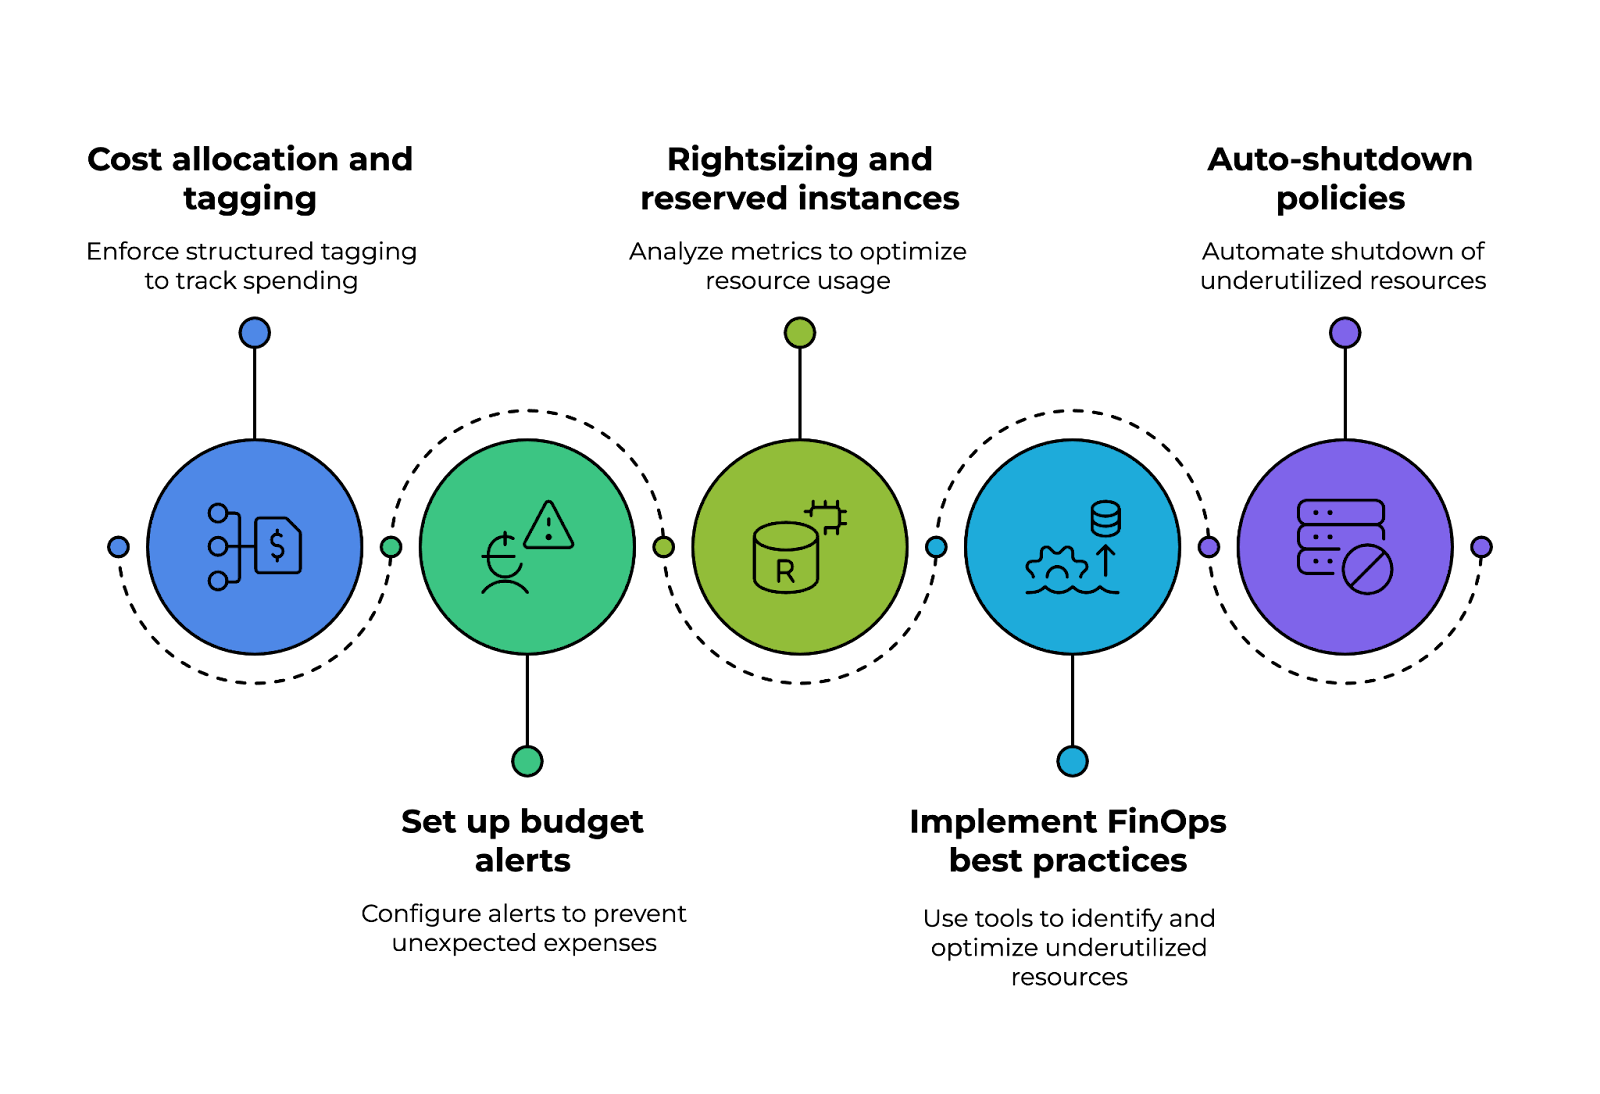
Pilar penerapan strategi tata kelola biaya cloud. Gambar oleh Penulis.
Data lake memerlukan penyimpanan, pengambilan, dan pemrosesan data berskala petabyte yang efisien. Beberapa strategi optimisasi meliputi:
Salah satu aspek dasar dari pipeline CI/CD adalah versioning kode dan manajemen repositori, yang memungkinkan kolaborasi efisien dan pelacakan perubahan. Alat seperti GitHub Actions, AWS CodeCommit, atau Azure Repos membantu mengelola kode sumber, menegakkan strategi branching, dan memperlancar alur kerja pull request.
Otomasi build dan manajemen artefak berperan penting dalam menjaga konsistensi dan keandalan build perangkat lunak. Dengan build berbasis Docker, JFrog Artifactory, atau AWS CodeArtifact, tim dapat membuat build yang dapat direproduksi, menyimpan artefak secara aman, dan memastikan kontrol versi di seluruh lingkungan pengembangan.
Keamanan adalah pertimbangan penting lainnya. Mengintegrasikan alat SAST (static application security testing), seperti SonarQube atau Snyk, memungkinkan deteksi dini kerentanan dalam basis kode. Selain itu, menegakkan image kontainer bertanda tangan memastikan hanya artefak yang terverifikasi dan tepercaya yang diterapkan.
Strategi deployment multi-tahap yang kuat membantu meminimalkan risiko yang terkait dengan rilis perangkat lunak. Pendekatan seperti canary, blue-green, atau rolling deployment memungkinkan peluncuran bertahap, mengurangi downtime, dan memungkinkan pemantauan performa secara real-time. Dengan feature flag, tim dapat mengontrol pengguna mana yang mengalami fitur baru sebelum rilis penuh.
Terakhir, integrasi Infrastructure as Code (IaC) sangat penting untuk mengotomasi dan menstandarkan lingkungan cloud. Dengan menggunakan Terraform, AWS CloudFormation, atau Pulumi, tim dapat mendefinisikan infrastruktur dalam kode, menjaga konsistensi di seluruh deployment, dan memungkinkan provisioning sumber daya cloud.
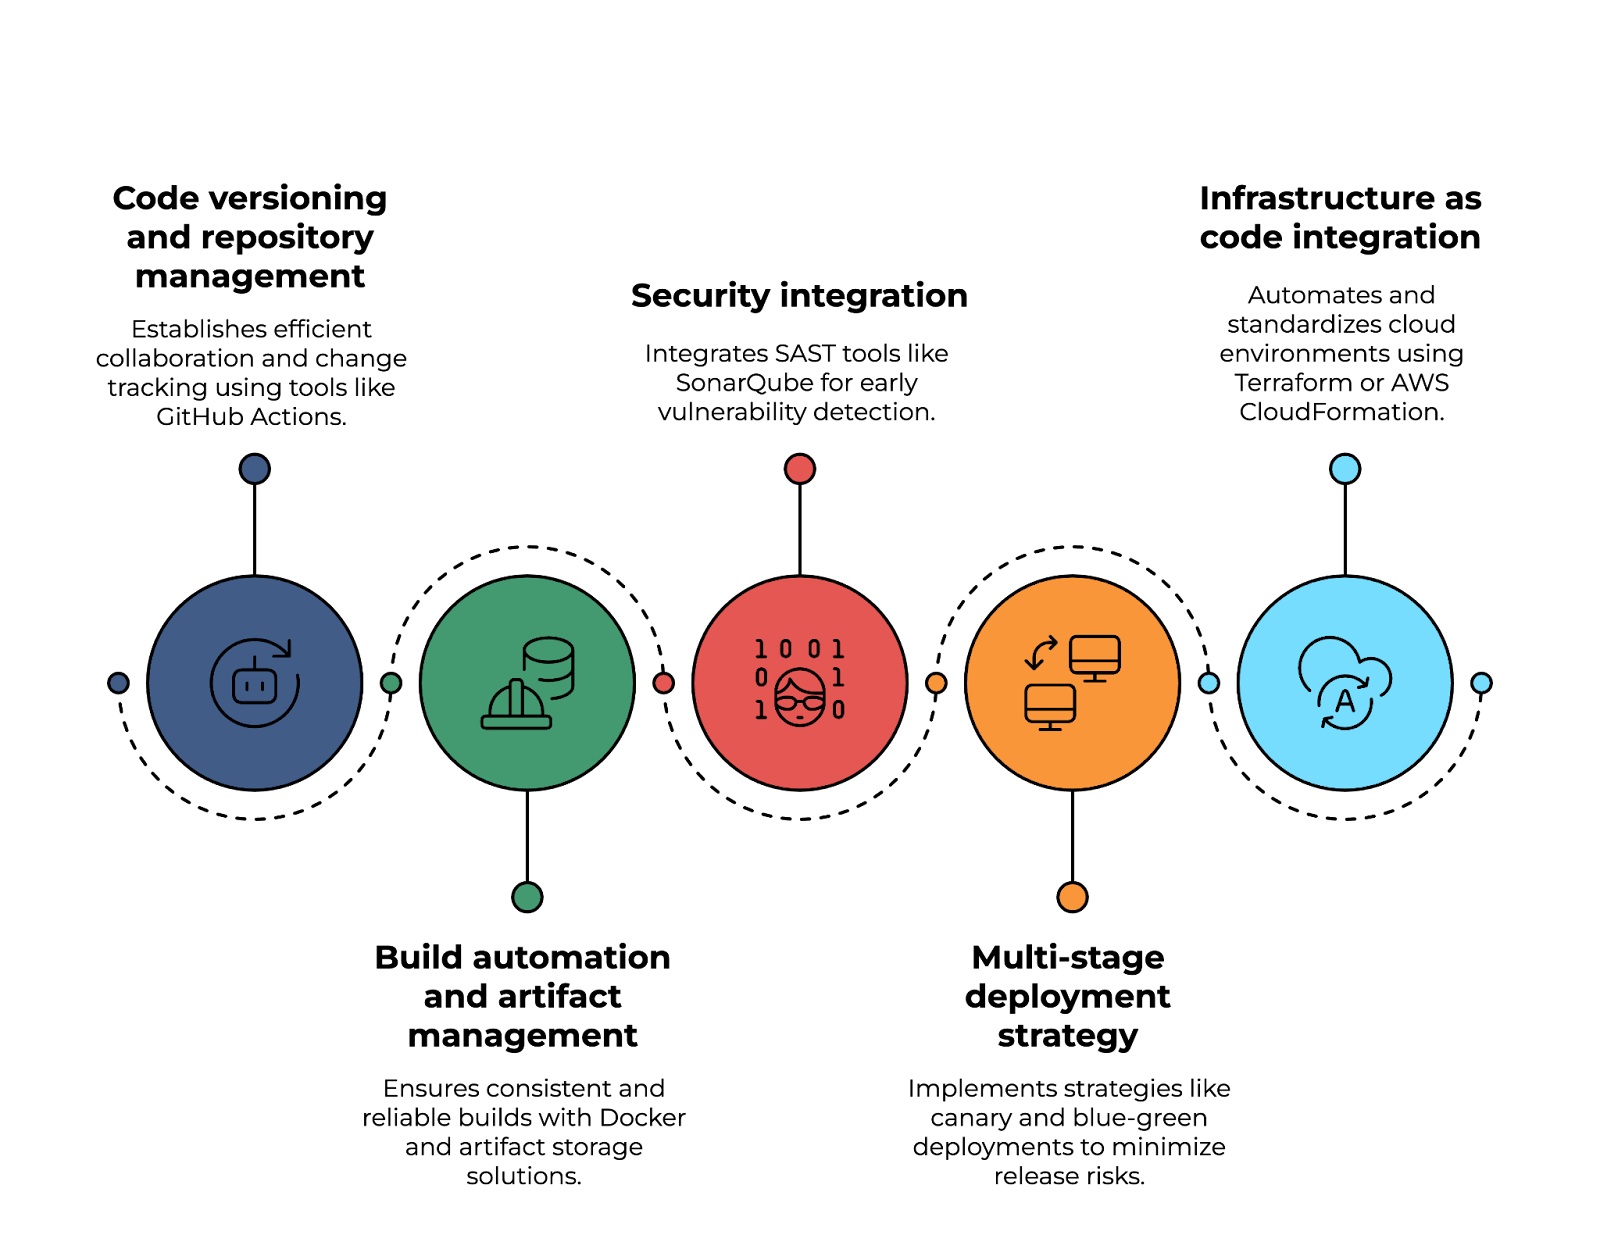
Menerapkan pipeline CI/CD cloud-native. Gambar oleh Penulis.
Disaster recovery (DR) penting untuk memastikan kelangsungan bisnis jika terjadi gangguan, serangan, atau kegagalan perangkat keras. Rencana DR yang kuat mencakup hal-hal berikut:
Mengelola klaster Kubernetes (K8s) berskala besar menghadirkan tantangan operasional dan performa. Area kunci yang perlu ditangani meliputi:
Pertanyaan berbasis skenario mengevaluasi kemampuan Anda menganalisis tantangan cloud di dunia nyata, memecahkan masalah, dan mengambil keputusan arsitektural dalam berbagai kendala.
Respons Anda harus menunjukkan pengalaman praktis, pengambilan keputusan, dan trade-off saat menyelesaikan masalah cloud. Karena tidak ada jawaban benar atau salah, saya sertakan beberapa contoh untuk memandu proses berpikir Anda.
Contoh jawaban:
Latensi tinggi pada aplikasi cloud dapat disebabkan oleh beberapa faktor, termasuk kemacetan jaringan, kueri basis data yang tidak efisien, penempatan instance yang kurang optimal, atau salah konfigurasi load balancing.
Untuk mendiagnosis masalah, saya akan mulai dengan mengisolasi bottleneck menggunakan alat pemantauan cloud. Langkah pertama adalah menganalisis waktu respons aplikasi dan latensi jaringan dengan memeriksa log, waktu permintaan-respons, dan kode status HTTP. Jika masalah terkait jaringan, saya akan menggunakan traceroute atau uji ping untuk memeriksa peningkatan waktu perjalanan bolak-balik antara pengguna dan aplikasi. Jika ada masalah, mengaktifkan CDN dapat membantu melakukan cache konten statis lebih dekat ke pengguna dan mengurangi latensi.
Jika kueri basis data menyebabkan keterlambatan, saya akan memprofilkan kueri yang lambat dan mengoptimalkannya dengan menambahkan pengindeksan yang tepat atau mendenormalisasi tabel. Selain itu, jika aplikasi menerima trafik tinggi, mengaktifkan skala horizontal dengan grup autoscaling atau read replica dapat mengurangi beban pada basis data utama.
Jika masalah latensi tetap ada, saya akan memeriksa sumber daya komputasi aplikasi, memastikan berjalan di availability zone yang tepat dan terdekat dengan pengguna akhir. Jika perlu, saya akan memigrasikan beban kerja ke pengaturan multi-region atau menggunakan solusi edge computing untuk memproses permintaan lebih dekat ke sumbernya.
Contoh jawaban:
Langkah pertama adalah melakukan penilaian kesiapan cloud, mengevaluasi apakah aplikasi dapat dimigrasikan apa adanya atau memerlukan modifikasi. Salah satu pendekatan adalah menggunakan “6 R migrasi cloud”:
Pendekatan lift-and-shift ideal jika tujuannya migrasi cepat dengan perubahan minimal. Jika prioritasnya optimisasi performa dan efisiensi biaya, saya akan mempertimbangkan replatforming dengan memindahkan aplikasi ke kontainer atau komputasi serverless, sehingga skalabilitas lebih baik. Untuk aplikasi dengan arsitektur monolitik, refactoring menjadi microservices mungkin diperlukan untuk meningkatkan performa dan pemeliharaan.
Saya juga akan fokus pada migrasi data, memastikan basis data direplikasi ke cloud dengan downtime minimal.
Keamanan dan kepatuhan akan menjadi perhatian besar lainnya. Sebelum penerapan, saya akan memastikan aplikasi memenuhi persyaratan regulasi (misalnya, HIPAA, GDPR) dengan menerapkan enkripsi, kebijakan IAM, dan isolasi VPC.
Akhirnya, saya akan melakukan pengujian dan validasi di lingkungan staging sebelum mengalihkan trafik produksi.
Contoh jawaban:
Pada level infrastruktur, saya akan menerapkan klaster Kubernetes di beberapa availability zone (AZ). Ini memastikan trafik dapat dialihkan ke zona lain jika satu AZ mengalami gangguan. Saya akan menggunakan Kubernetes Federation untuk mengelola deployment multiklaster untuk pengaturan on-prem atau hybrid.
Di dalam klaster, saya akan menerapkan ketahanan di tingkat pod dengan menyiapkan ReplicaSet dan horizontal pod autoscaler (HPA) untuk menskalakan beban kerja secara dinamis berdasarkan pemanfaatan CPU/memori. Selain itu, pod disruption budget (PDB) akan memastikan jumlah minimum pod tetap tersedia selama pembaruan atau pemeliharaan.
Untuk jaringan, saya akan menggunakan service mesh untuk mengelola komunikasi antar layanan, menegakkan retry, circuit breaking, dan kebijakan pengaturan trafik. Load balancer global akan mendistribusikan trafik eksternal secara efisien di beberapa region.
Penyimpanan persisten adalah aspek penting lainnya. Jika microservices memerlukan persistensi data, saya akan menggunakan solusi penyimpanan native-kontainer. Saya akan mengonfigurasi cadangan lintas region dan kebijakan snapshot otomatis untuk mencegah kehilangan data.
Terakhir, pemantauan dan logging sangat penting untuk mempertahankan ketersediaan tinggi. Saya akan mengintegrasikan Prometheus dan Grafana untuk pemantauan performa real-time dan menggunakan ELK stack atau AWS CloudWatch Logs untuk melacak kesehatan aplikasi dan mendeteksi kegagalan secara proaktif.
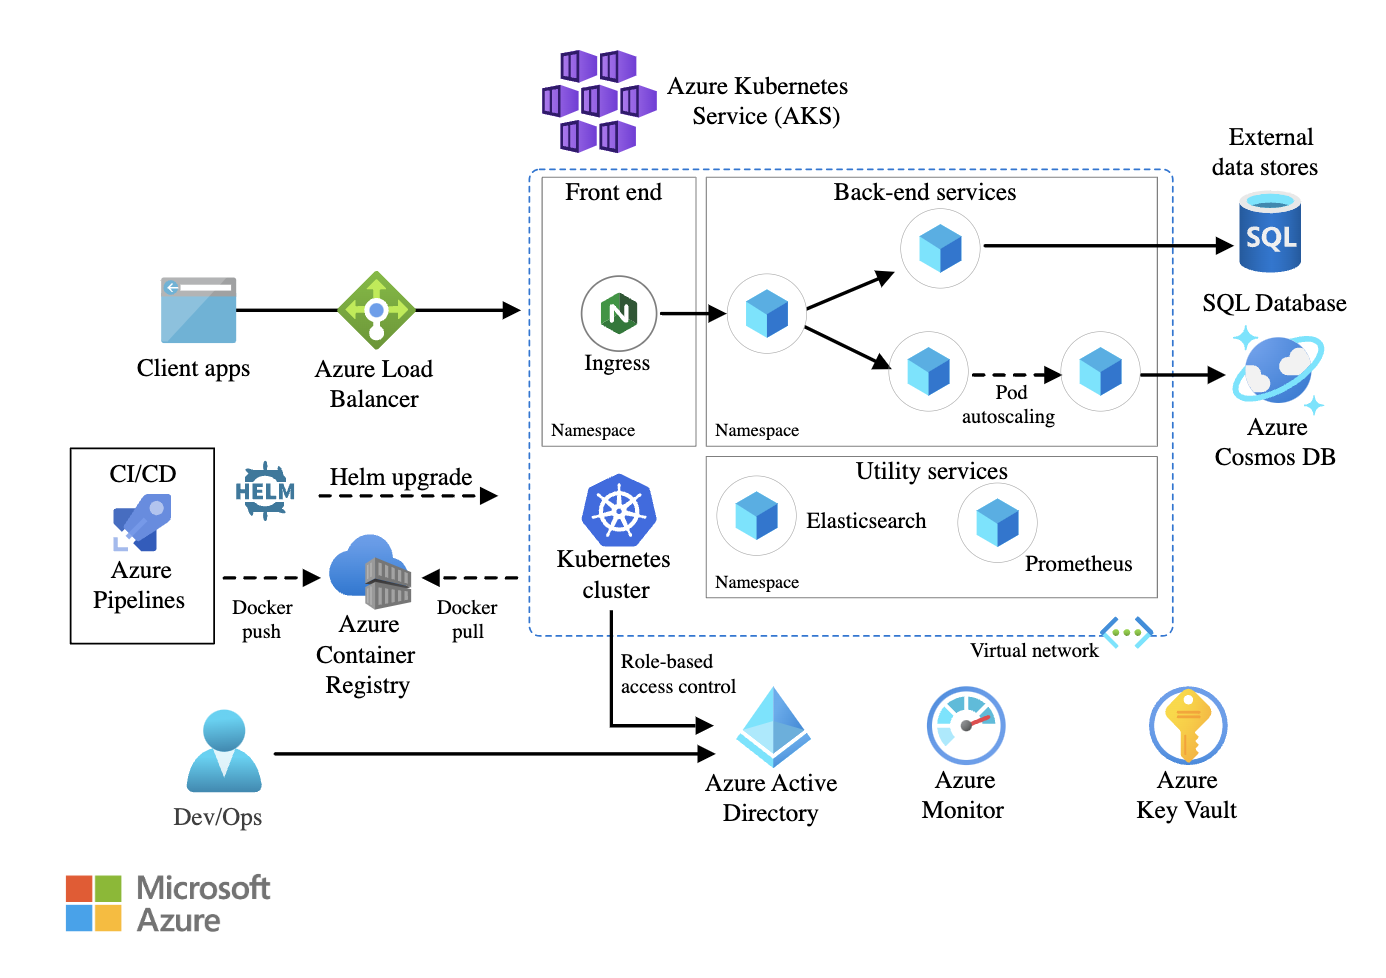
Contoh arsitektur microservices menggunakan Azure Kubernetes Service (AKS). Sumber gambar: Microsoft Learn
Contoh jawaban:
Setelah mendeteksi pelanggaran keamanan, respons langsung saya adalah menahan insiden, mengidentifikasi vektor serangan, dan mencegah eksploitasi lebih lanjut. Saya akan terlebih dahulu mengisolasi sistem yang terpengaruh untuk membatasi kerusakan dengan mencabut kredensial IAM yang disusupi, membatasi akses ke sumber daya yang terdampak, dan menegakkan aturan security group.
Langkah berikutnya adalah analisis log dan investigasi. Log audit akan mengungkap aktivitas mencurigakan seperti upaya akses tidak sah, eskalasi hak istimewa, atau panggilan API yang tidak terduga. Jika penyerang mengeksploitasi kebijakan keamanan yang salah konfigurasi, saya akan mengidentifikasi dan menambal kerentanannya.
Untuk memitigasi dampak, saya akan merotasi kredensial, mencabut kunci API yang disusupi, dan menerapkan MFA untuk semua akun istimewa. Jika pelanggaran melibatkan eksfiltrasi data, saya akan menganalisis log untuk melacak pergerakan data dan memberi tahu otoritas terkait jika kepatuhan regulasi terdampak.
Setelah penahanan dikonfirmasi, saya akan melakukan tinjauan pascainsiden untuk memperkuat kebijakan keamanan.
Contoh jawaban:
Untuk merancang arsitektur multi-cloud, saya akan memulai dengan kerangka kerja identity and access management (IAM) bersama, seperti Okta, AWS IAM Federation, atau Azure AD, untuk memastikan autentikasi lintas cloud. Ini akan mencegah kontrol akses terkotak-kotak dan mengurangi penyebaran identitas.
Jaringan adalah tantangan utama dalam lingkungan multi-cloud. Saya akan menggunakan layanan interkoneksi seperti AWS Transit Gateway, Azure Virtual WAN, atau Google Cloud Interconnect untuk memfasilitasi komunikasi lintas cloud yang aman. Selain itu, saya akan menerapkan service mesh untuk menstandarkan manajemen trafik dan kebijakan keamanan.
Konsistensi data lintas cloud adalah faktor penting lainnya. Saya akan memastikan replikasi lintas cloud menggunakan basis data global seperti Spanner, Cosmos DB, atau AWS Aurora Global Database. Jika aplikasi sensitif terhadap latensi memerlukan lokalisasi data, saya akan menggunakan solusi edge computing untuk mengurangi transfer data antar cloud.
Terakhir, pemantauan biaya dan tata kelola sangat penting untuk mencegah pembengkakan cloud. Dengan alat FinOps seperti CloudHealth, AWS Cost Explorer, dan Azure Cost Management, saya akan melacak pengeluaran, menegakkan batas anggaran, dan mengoptimalkan alokasi sumber daya secara dinamis.
Mempersiapkan wawancara cloud engineer memerlukan pemahaman yang kuat tentang dasar-dasar cloud, arsitektur, keamanan, dan praktik terbaik. Teruslah mengeksplorasi layanan cloud, ikuti tren industri terkini, dan yang terpenting, dapatkan pengalaman langsung dengan AWS, Azure, atau GCP.
Track AWS Cloud Practitioner adalah tempat yang tepat untuk memulai jika Anda ingin mengetahui lebih jauh tentang AWS. Jika Anda baru mengenal Microsoft Azure, track Azure Fundamentals (AZ-900) akan membantu Anda membangun fondasi yang kuat. Dan bagi Anda yang ingin mendalami Google Cloud Platform (GCP), kursus Introduction to GCP adalah titik awal yang tepat.
Semoga sukses dalam wawancara Anda!
Pelajari lebih lanjut tentang komputasi awan dengan kursus-kursus ini!
Kursus
Kursus
Kursus
blogs
Dario Radečić
15 mnt
blogs
Javier Canales Luna
14 mnt
blogs
Hugo Bowne-Anderson
13 mnt
blogs
David Woods
13 mnt