
Kurs
Bulut Bilişimi Anlamak
2 sa
260K
Alıştırma and program your progress.
Google Ile Devam EdinBulut mühendisliği mülakatına hazırlanıyorsanız, doğru yerdesiniz. Bu makale, pratik yapmanıza ve özgüven kazanmanıza yardımcı olacak en sık sorulan sorulardan bazılarını kapsıyor. Hedefiniz bulut mühendisliği, DevOps ya da MLOps alanında bir rol olsun, bu sorular bulut kavramları, mimarisi ve en iyi uygulamalar konusundaki anlayışınızı test edecek.
Bu rehberi daha da uygulamalı kılmak için en büyük bulut sağlayıcılarının—AWS, Azure ve GCP—hizmetlerinden örnekler ekledim; böylece farklı platformların bulut çözümlerine nasıl yaklaştığını görebilirsiniz. Haydi başlayalım!
Bu temel sorular, bulut bilişim kavramları, hizmetleri ve dağıtım modellerine dair anlayışınızı ölçer. Mülakatlar genellikle benzer birkaç soruyla başlar.
Üç ana bulut bilişim modeli vardır:
Bulut bilişimin en önemli faydalarından bazıları şunlardır:
Dört ana model vardır:
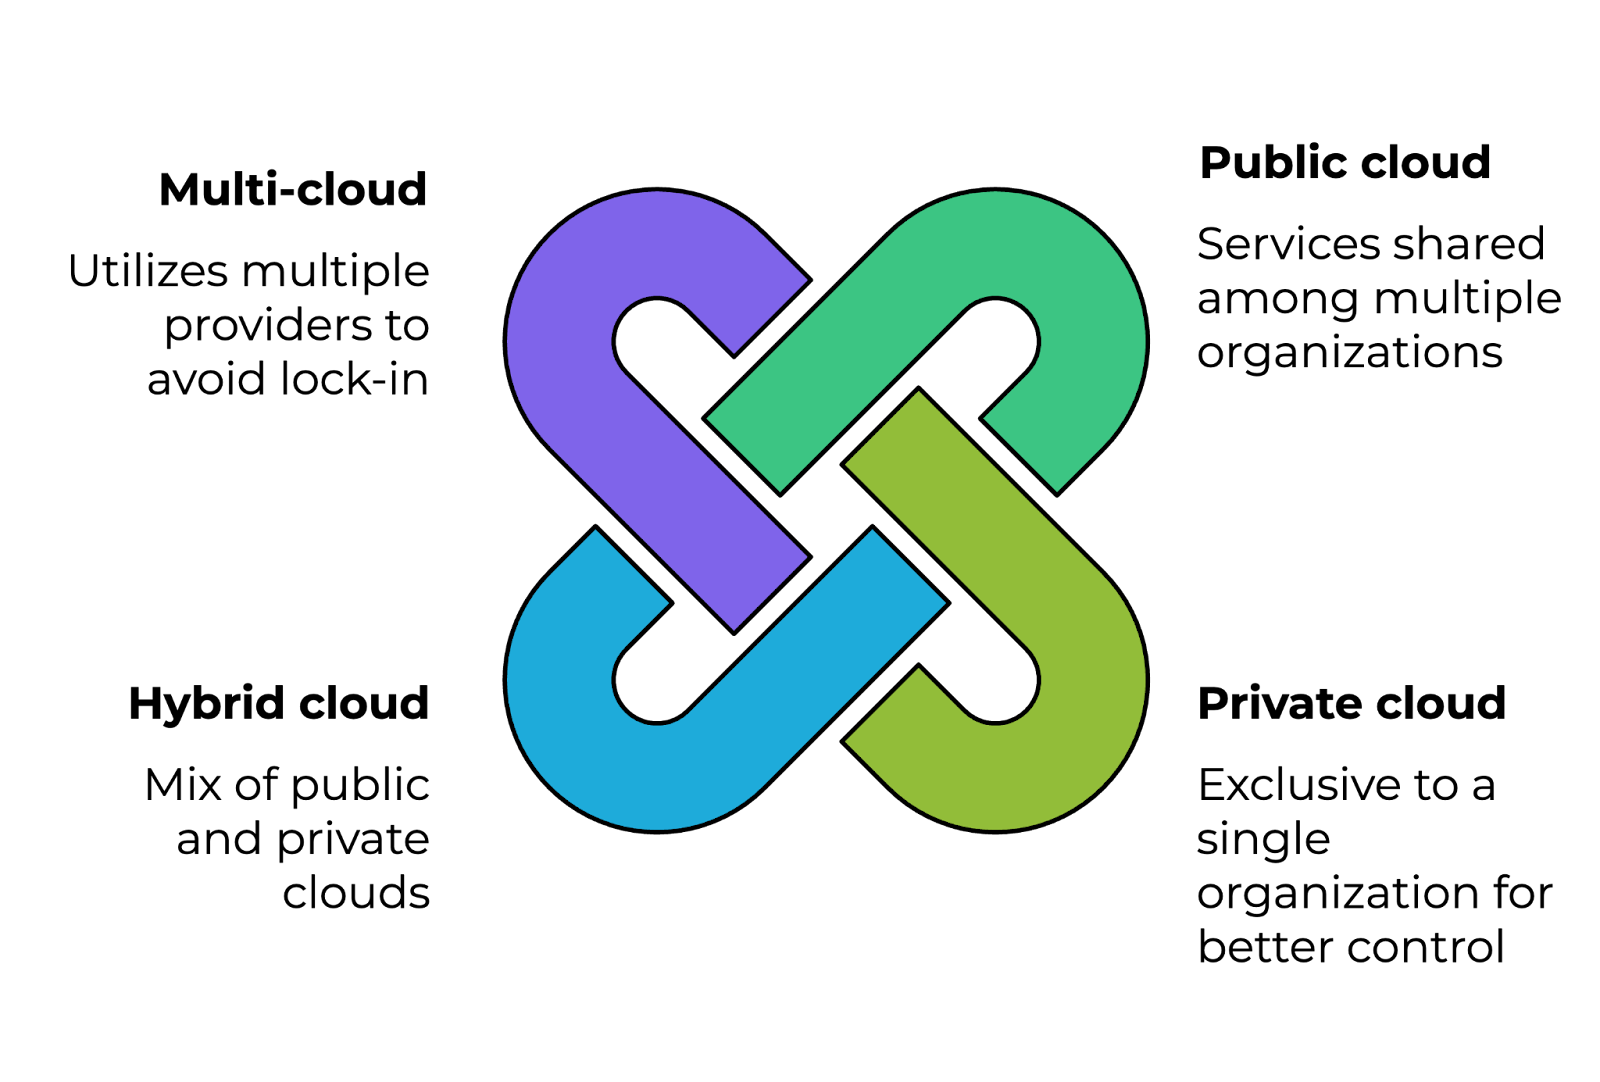
Bulut dağıtım modelleri. Görsel: Yazar.
Sanallaştırma, tek bir fiziksel makine üzerinde sunucu, depolama ve ağ gibi bilişim kaynaklarının sanal örneklerinin oluşturulması sürecidir. Verimli kaynak tahsisi, çoklu kiracılık ve ölçeklenebilirlik sağlayarak bulut bilişimi mümkün kılar.
Hyper-V, VMware ve KVM gibi teknolojiler bulut ortamlarında sanallaştırma için yaygın olarak kullanılır.
Bulut bölgesi, bulut sağlayıcılarının birden çok veri merkezini barındırdığı coğrafi olarak ayrı bir alandır. Kullanılabilirlik alanı (AZ), bir bölge içinde yedeklilik ve yüksek kullanılabilirlik sağlamak üzere tasarlanmış fiziksel olarak ayrı bir veri merkezidir.
Örneğin, AWS’nin dünya genelinde birden çok bölgesi vardır ve her biri, felaket kurtarma ve hata toleransı için iki veya daha fazla AZ içerir.
Bu iki kavram arasındaki farklar şunlardır:
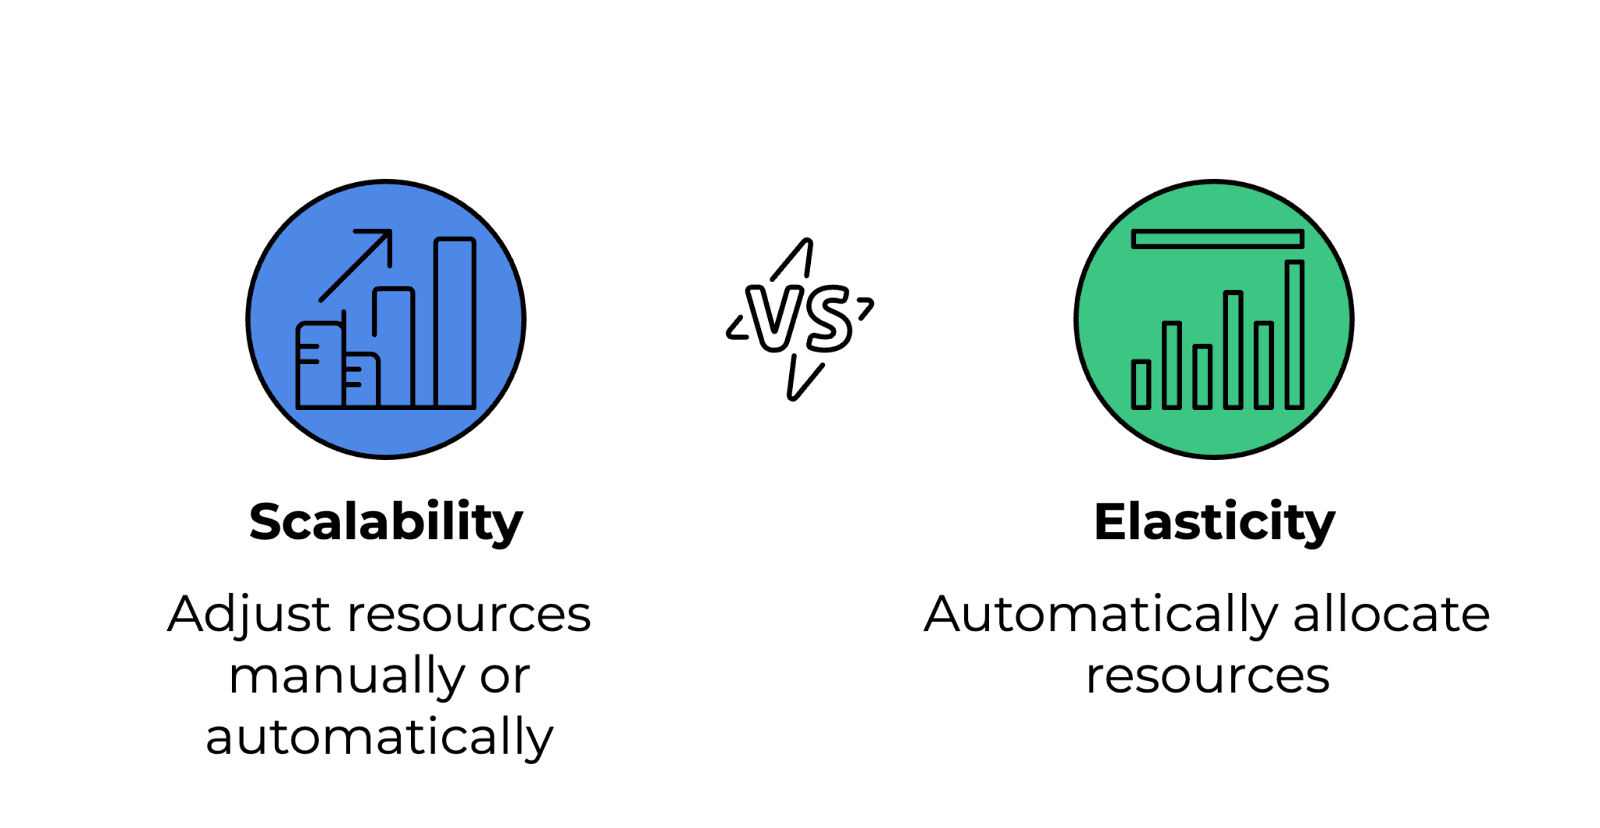
Ölçeklenebilirlik ve esneklik arasındaki fark. Görsel: Yazar.
Aşağıdaki tablo, başlıca bulut sağlayıcılarını, güçlü yönlerini ve kullanım alanlarını listeler:
|
Bulut sağlayıcısı |
Güçlü yönler |
Kullanım alanları |
|
Amazon Web Services (AWS) |
En büyük sağlayıcı; çok geniş hizmet yelpazesi. |
Genel amaçlı bulut bilişim, sunucusuz, DevOps. |
|
Microsoft Azure |
Kurumsal ve hibrit bulut çözümlerinde güçlü. |
Kurumsal uygulamalar, hibrit bulut, Microsoft ekosistemi entegrasyonu. |
|
Google Cloud Platform (GCP) |
Büyük veri, YZ/ML ve Kubernetes’te uzman. |
Makine öğrenmesi, veri analitiği, konteyner orkestrasyonu. |
|
IBM Cloud |
YZ ve kurumsal bulut çözümlerine odaklı. |
YZ odaklı uygulamalar, kurumsal bulut dönüşümü. |
|
Oracle Cloud |
Veritabanları ve kurumsal uygulamalarda güçlü. |
Veritabanı yönetimi, ERP uygulamaları, kurumsal iş yükleri. |
Sunucusuz bilişim, altyapının bulut sağlayıcı tarafından otomatik yönetildiği ve geliştiricilerin kod yazmaya odaklanabildiği bir bulut yürütme modelidir. Kullanıcılar, sabit kaynak tahsis etmek yerine yalnızca gerçek çalışma süresi için ödeme yapar. Örnekler:
Nesne depolama, dosyaların hiyerarşik dosya sistemleri yerine düz bir ad alanında bağımsız nesneler olarak saklandığı bir veri depolama mimarisidir. Yüksek düzeyde ölçeklenebilir olup yapılandırılmamış veri, yedeklemeler ve multimedya depolama için kullanılır. Örnekler:
CDN, önbelleğe alma ve içeriği (ör. görseller, videolar, web sayfaları) kullanıcıların coğrafi konumuna göre sunma amacıyla dağıtık sunuculardan oluşan bir ağdır. Bu, gecikmeyi azaltır, web sitesi performansını iyileştirir ve kullanılabilirliği artırır. Popüler CDN’ler şunlardır:
Bu sorular, bulut ağ iletişimi, güvenlik, otomasyon ve performans optimizasyonu konularına daha derinlemesine girer ve bulut ortamlarını etkili şekilde tasarlama, yönetme ve sorun giderme becerinizi ölçer.
Sanal özel bulut (VPC), kullanıcıların özel bir ağ ortamında kaynak başlatmasına olanak tanıyan, genel bulut içinde mantıksal olarak izole edilmiş bir bölümdür. Ağ yapılandırmaları, güvenlik politikaları ve erişim yönetimi üzerinde daha fazla kontrol sağlar.
Bir VPC’de, kullanıcılar CIDR blokları kullanarak IP adres aralıklarını tanımlayabilir. Genel ve özel kaynakları ayırmak için alt ağlar (subnet) oluşturulabilir; güvenlik grupları ve ağ ACL’leri, ağ erişim politikalarının uygulanmasına yardımcı olur.
Yük dengeleyiciler, gelen ağ trafiğini birden çok sunucuya dağıtarak yüksek kullanılabilirlik, hata toleransı ve daha iyi performans sağlar.
Farklı yük dengeleyici türleri vardır:
IAM, kimin bulut kaynaklarına erişebileceğini ve hangi işlemleri yapabileceğini kontrol eden bir çerçevedir. En az ayrıcalık ilkesini uygular ve bulut ortamlarını güvence altına alır.
IAM’de kullanıcılar ve roller, belirli izinlere sahip kimlikleri tanımlar; ilkeler (policy), JSON tabanlı kurallarla erişimi verir veya reddeder; çok faktörlü kimlik doğrulama (MFA) kritik işlemler için ek bir güvenlik katmanı sağlar.
Güvenlik grupları ve ağ ACL’leri (erişim kontrol listeleri), bulut kaynaklarına gelen ve giden trafiği kontrol eder ancak farklı düzeylerde çalışır.
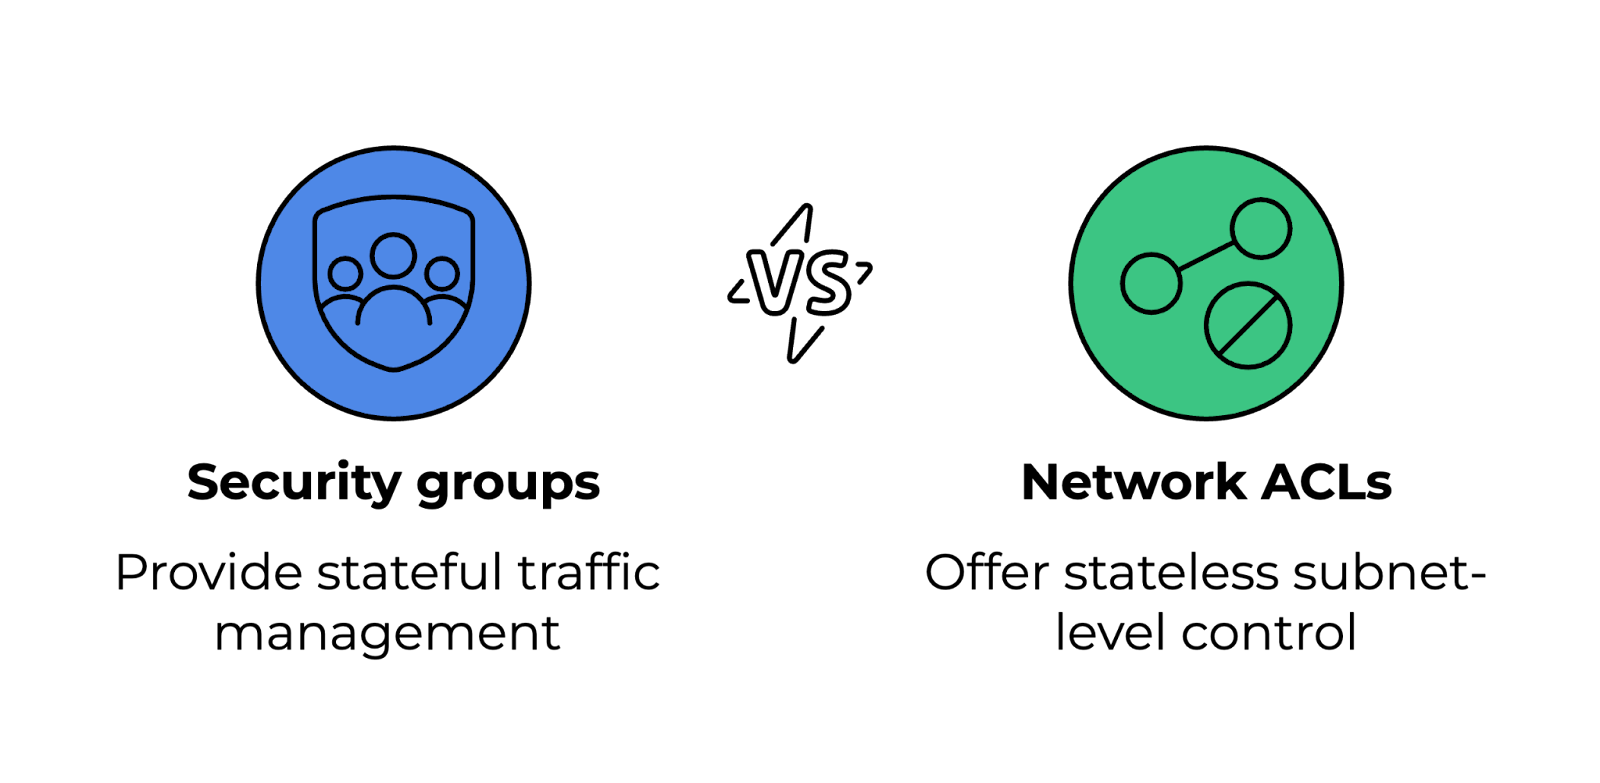
Güvenlik grupları ve ağ ACL’lerinin karşılaştırılması. Görsel: Yazar.
Bastion host, özel bir ağdaki bulut kaynaklarına erişim için güvenli bir sıçrama sunucusudur. Tüm sunucuları internete açmak yerine, uzaktan bağlantılar için ağ geçidi işlevi görür.
Güvenliği artırmak için sıkı güvenlik duvarı kurallarına sahip olmalı; yalnızca güvenilir IP’lerden SSH veya RDP erişimine izin vermelidir. Güvenli erişim için çok faktörlü kimlik doğrulama (MFA) ve anahtar tabanlı kimlik doğrulama kullanılmalı; yetkisiz oturum açma denemelerini izlemek amacıyla günlükleme ve izleme etkinleştirilmelidir.
Otomatik ölçekleme, talebe göre kaynakları dinamik olarak ayarlayarak maliyet verimliliği ve performans sağlar. İki şekilde çalışır:
Bulut sağlayıcıları, trafiği etkili biçimde dağıtmak için yük dengeleyicilerle çalışan otomatik ölçekleme grupları sunar.
Bulut maliyetlerini etkili şekilde yönetmek, kullanımı izlemeyi ve doğru fiyatlandırma modellerini seçmeyi gerektirir. Maliyet optimizasyon stratejileri şunları içerir:
AWS güvenliğinde uzmanlaşmak ve bulut maliyetlerini optimize etmek ister misiniz? AWS Security and Cost Management kursuna göz atarak temel en iyi uygulamaları öğrenin.
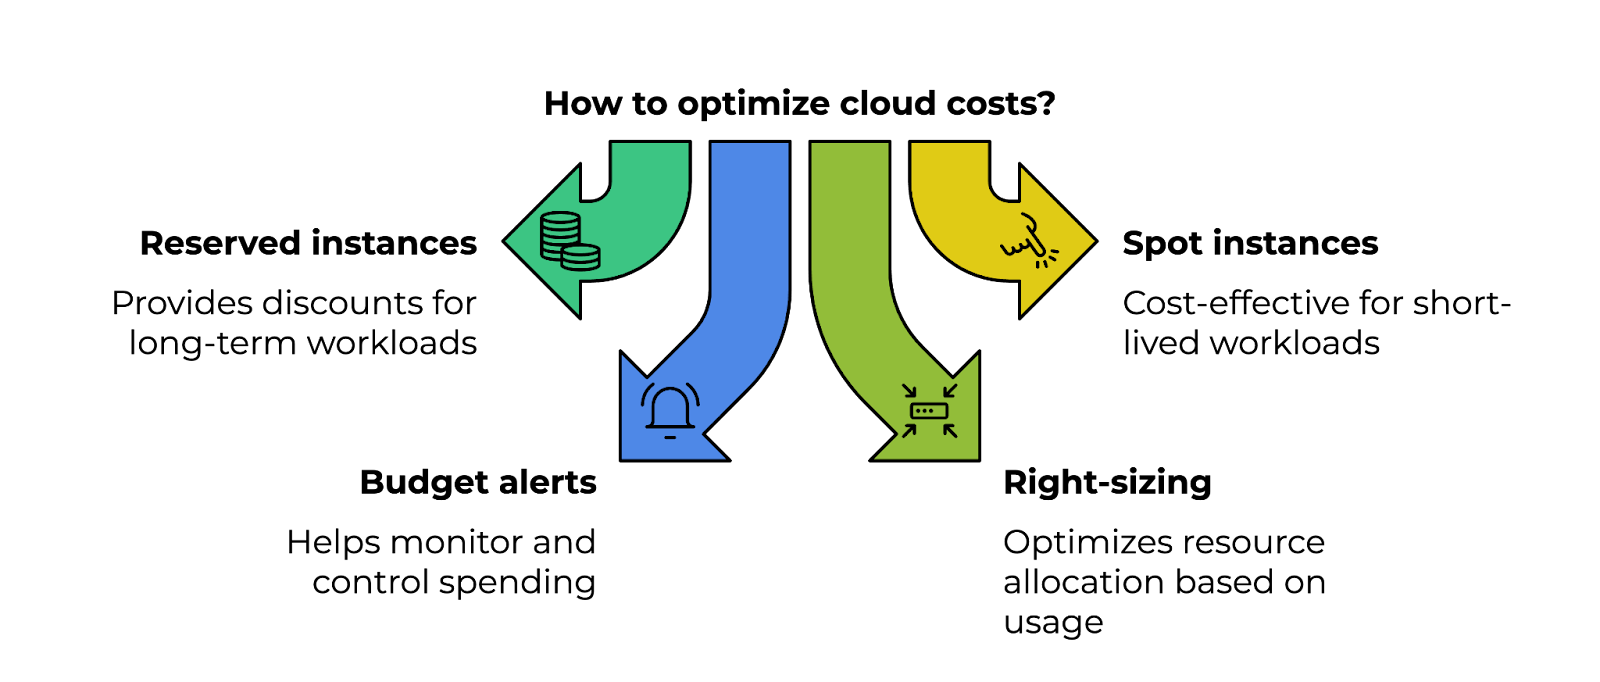
Bulut maliyeti optimizasyonunun dört sütunu. Görsel: Yazar.
Terraform ve AWS CloudFormation her ikisi de kod olarak altyapı (IaC) araçlarıdır, ancak bazı farkları vardır:
|
Özellik |
Terraform |
AWS CloudFormation |
|
Bulut desteği |
Bulut-agnostik; AWS, Azure, GCP ve diğerlerini destekler. |
AWS’ye özgüdür; yalnızca AWS kaynakları için tasarlanmıştır. |
|
Yapılandırma dili |
HashiCorp yapılandırma dili (HCL) kullanır. |
JSON/YAML şablonları kullanır. |
|
Durum yönetimi |
Altyapı değişikliklerini izlemek için bir durum dosyası tutar. |
Dağıtımları yönetmek ve izlemek için yığınlar (stack) kullanır. |
İzleme araçları, performans darboğazlarını, güvenlik tehditlerini ve kaynak aşımını tespit etmeye yardımcı olur. Yaygın izleme çözümleri şunlardır:
Konteynerler, uygulamaları bağımlılıklarıyla paketleyerek hafif, taşınabilir ve ölçeklenebilir hale getirir. Sanal makinelerle karşılaştırıldığında daha az kaynak kullanırlar; çünkü tek bir işletim sistemi üzerinde birden çok konteyner çalışabilir.
Docker ve Kubernetes daha hızlı dağıtım ve geri alma sağlar. Ayrıca Kubernetes ve Amazon ECS/EKS gibi orkestrasyon araçlarıyla kolayca ölçeklenirler.
Konteynerleştirme becerilerinizi geliştirmek mi istiyorsunuz? Containerization and Virtualization öğrenim yolunda Docker, Kubernetes ve daha fazlasını kapsayarak ölçeklenebilir bulut uygulamaları geliştirmenize yardımcı olur.
Hizmet ağı, mikro hizmet tabanlı bulut uygulamalarında servisler arası iletişimi yöneten bir altyapı katmanıdır. Şunları sağlar:
Popüler hizmet ağı çözümleri arasında Istio, Linkerd ve AWS App Mesh bulunur.
Çoklu bulut stratejisi, tedarikçi bağımlılığını önlemek ve dayanıklılığı artırmak için birden çok bulut sağlayıcısının (AWS, Azure, GCP) kullanılmasını içerir.
Şirketler; felaket kurtarma için coğrafi yedekleme gerektiğinde, farklı sağlayıcıların benzersiz hizmetlerinden yararlanmak istediğinde (ör. hesaplama için AWS, YZ için GCP) ya da bulut sağlayıcı seçimlerini kısıtlayan bölgesel düzenlemelere uyum gerektiğinde bu yaklaşımı seçer.
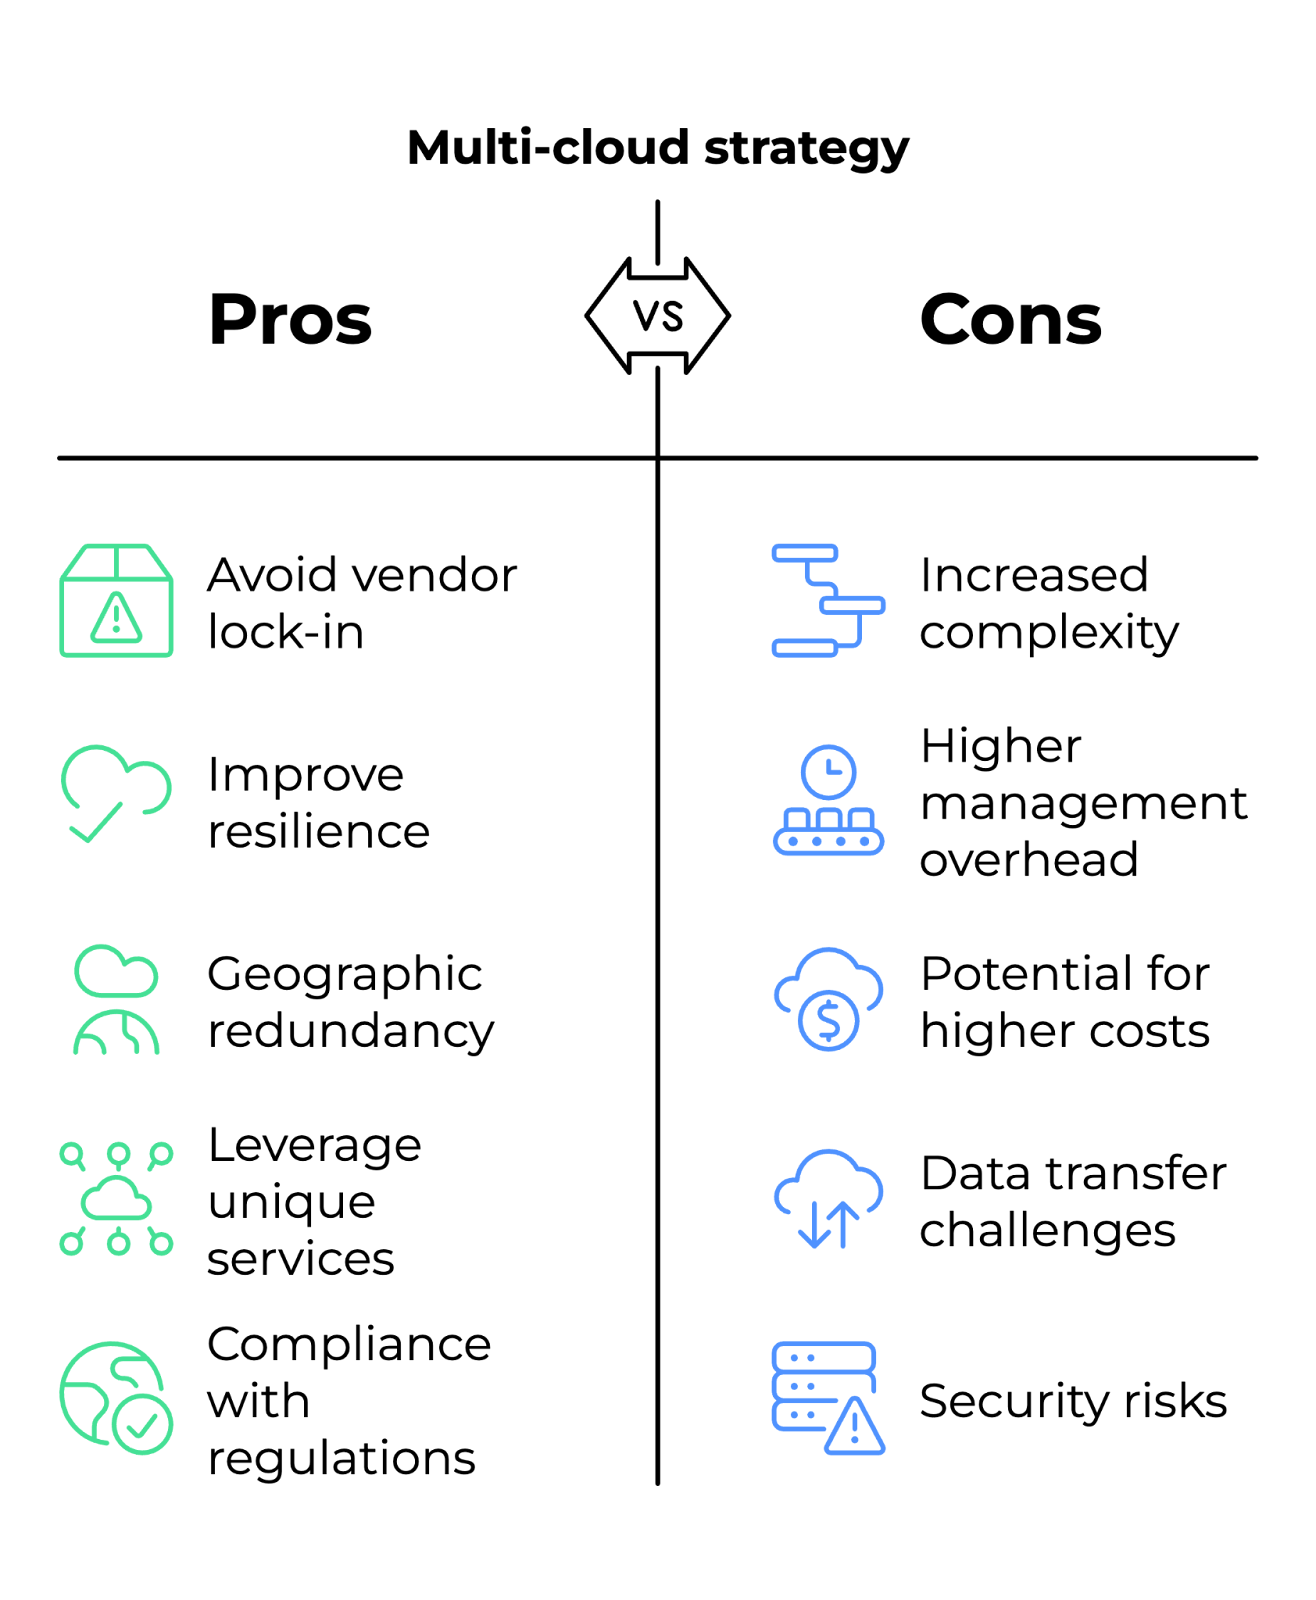
Çoklu bulut stratejisinin artıları ve eksileri. Görsel: Yazar.
Bu sorular, ölçeklenebilir çözümler tasarlama, karmaşık bulut altyapılarını yönetme ve kritik senaryolarla başa çıkma becerinizi test eder.
Çok bölgeli bir mimari, kaynakları birden çok coğrafi konuma dağıtarak minimum kesinti ve iş sürekliliği sağlar.
Böyle bir mimari tasarlanırken dikkate alınması gereken çeşitli faktörler vardır. Bunlardan bazıları şunlardır:
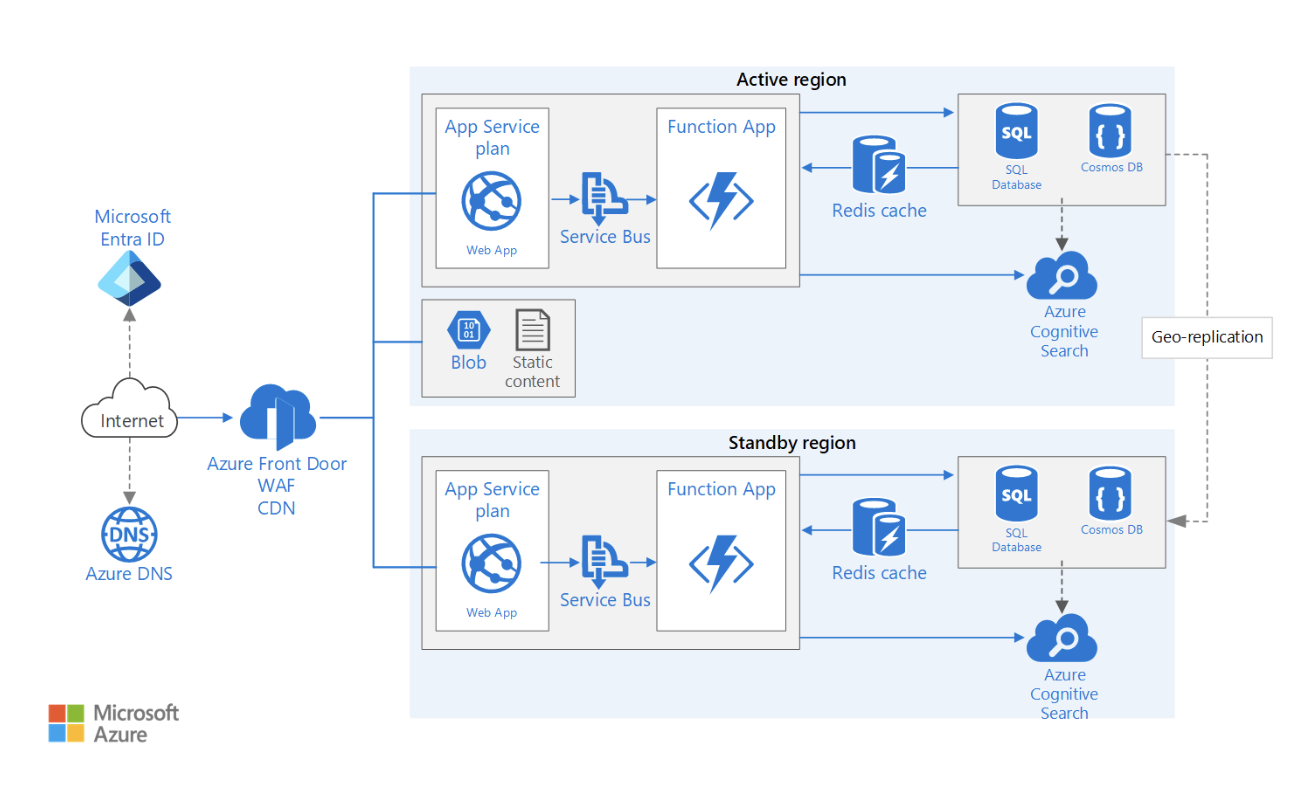
Yüksek kullanılabilirlikte çok bölgeli web uygulaması mimarisi örneği. Görsel kaynağı: Microsoft Learn
Sıfır güven modeli, ağın içinde ya da dışında olsun, hiçbir varlığın varsayılan olarak güvenilir olmaması gerektiğini kabul eder.
Bulut ortamlarında sıfır güveni uygulamak için:
Başarılı bir strateji, maliyet tahsisi ve etiketleme ile başlar; kuruluşların ekipler arasında harcamaları izlemek ve finansal görünürlüğü artırmak için yapılandırılmış etiketlemeyi (ör. departman, proje, sahip) zorunlu kılmasını gerektirir.
Araçlar olarak AWS Budgets, Azure Cost Management veya GCP Billing Alerts kullanılarak otomatik bütçe uyarıları kurulmalıdır; bu sayede beklenmedik giderler önlenir. Bu çözümler, kullanım önceden tanımlanmış eşiklere yaklaştığında gerçek zamanlı izleme ve bildirimler sağlar.
Bir diğer boyut, doğru boyutlandırma ve ayrılmış örneklerdir. CPU ve bellek gibi kullanım metriklerini sürekli analiz ederek, iş yüklerinin ayarlanması ya da önemli tasarruflar sunan ayrılmış veya spot örneklere taşınması gerekip gerekmediği belirlenebilir.
FinOps en iyi uygulamalarını uygulamak maliyet verimliliğini daha da artırır. Kubecost (Kubernetes ortamları için) ve AWS Compute Optimizer gibi otomatik maliyet anomali tespit araçları, yetersiz kullanılan kaynakları proaktif olarak belirleyip optimize etmeye yardımcı olur.
Son olarak, otomatik kapatma ilkeleri israfı azaltmada kritik rol oynar. AWS Lambda veya Azure Functions gibi sunucusuz işlevler, mesai saatleri dışında yetersiz kullanılan kaynakları otomatik olarak kapatarak gereksiz harcamaları önleyebilir.
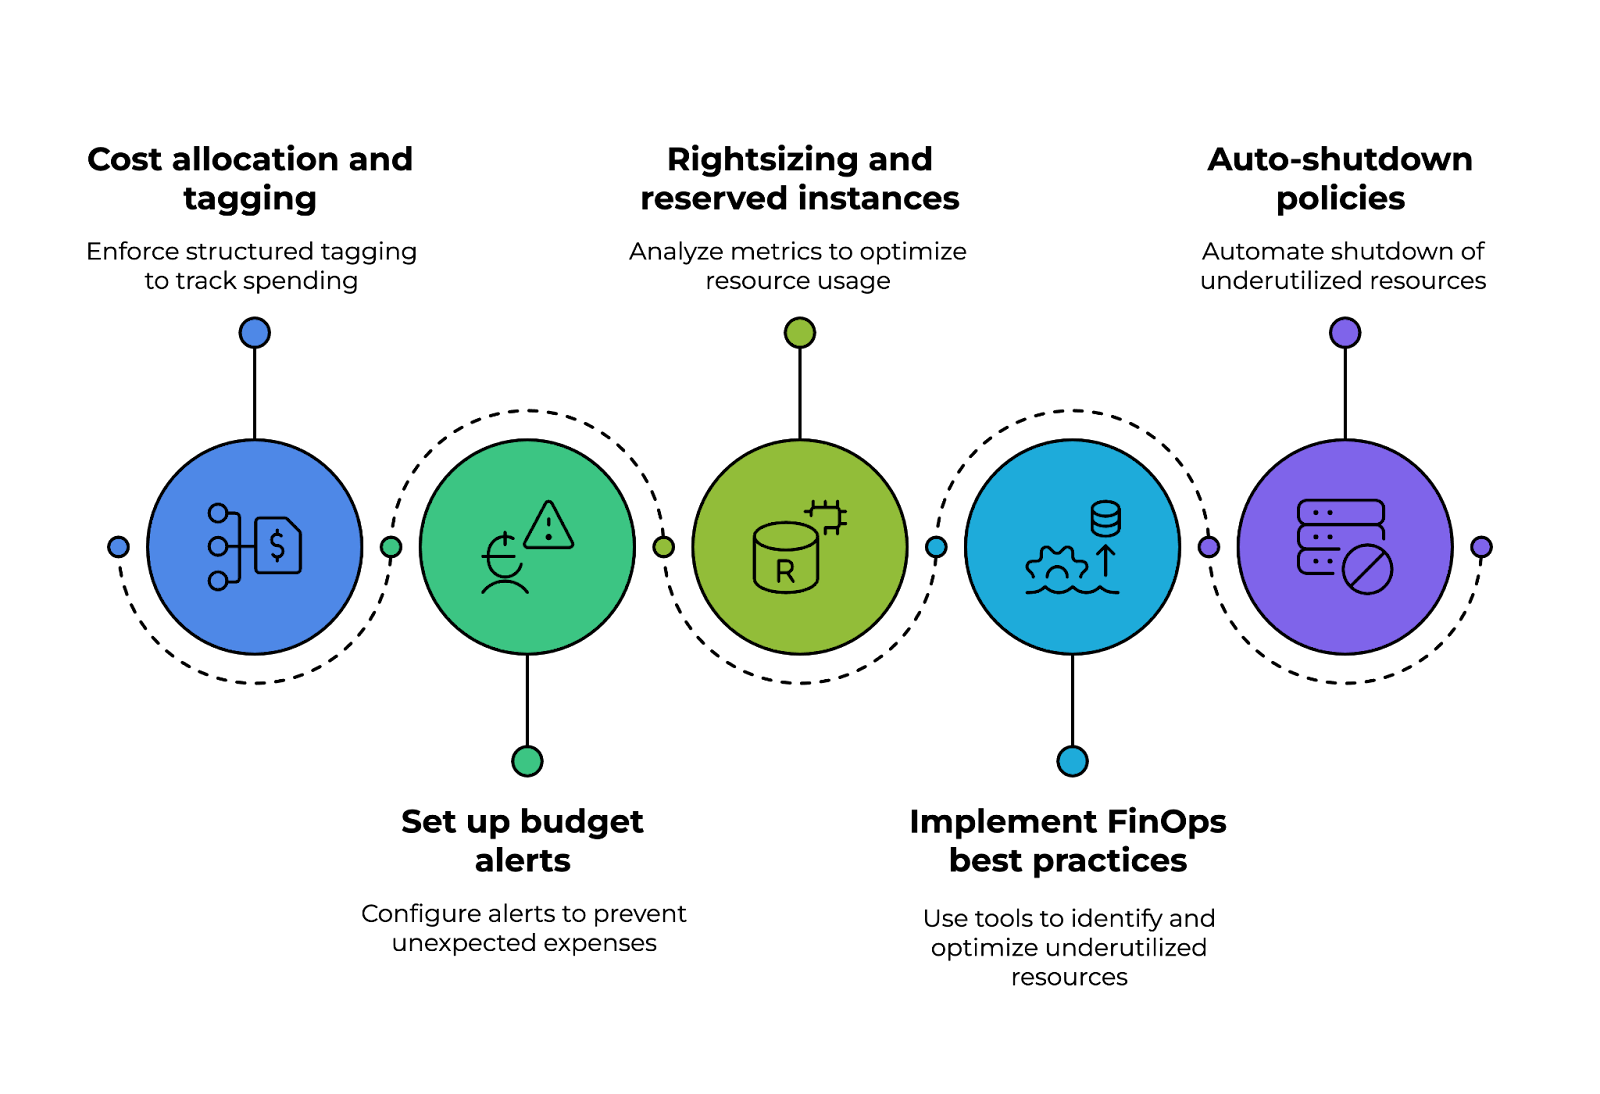
Bulut maliyet yönetişimi stratejisi uygulama sütunları. Görsel: Yazar.
Bir veri gölü, petabayt ölçeğinde verinin verimli depolanmasını, alınmasını ve işlenmesini gerektirir. Bazı optimizasyon stratejileri şunlardır:
Bir CI/CD hattının temel yapı taşlarından biri kod sürümleme ve depo yönetimidir; bu, verimli iş birliği ve değişiklik takibi sağlar. GitHub Actions, AWS CodeCommit veya Azure Repos gibi araçlar kaynak kodunu yönetmeye, dallanma stratejilerini uygulamaya ve çekme isteği iş akışlarını kolaylaştırmaya yardımcı olur.
Derleme otomasyonu ve yapıt (artifact) yönetimi, yazılım derlemelerinde tutarlılık ve güvenilirlik için kritik öneme sahiptir. Docker tabanlı derlemeler, JFrog Artifactory veya AWS CodeArtifact kullanarak ekipler, tekrarlanabilir derlemeler oluşturabilir, yapıtları güvenle saklayabilir ve geliştirme ortamları genelinde sürüm kontrolünü sağlayabilir.
Güvenlik de kritik bir husustur. SAST (statik uygulama güvenlik testi) araçlarının (ör. SonarQube veya Snyk) entegrasyonu, zafiyetlerin kod tabanında erken tespitini sağlar. Ek olarak, imzalı konteyner imajlarını zorunlu kılmak, yalnızca doğrulanmış ve güvenilir yapıtların dağıtılmasını güvence altına alır.
Sağlam bir çok aşamalı dağıtım stratejisi, yazılım sürümleriyle ilişkili riskleri en aza indirmeye yardımcı olur. Kanarya, mavi-yeşil veya yuvarlanan dağıtım yaklaşımları, kademeli yayını mümkün kılar; kesinti süresini azaltır ve gerçek zamanlı performans izlemeyi sağlar. Özellik bayrakları (feature flag) kullanarak ekipler, tam sürümden önce yeni özellikleri hangi kullanıcıların deneyimleyeceğini kontrol edebilir.
Son olarak, Kod Olarak Altyapı (IaC) entegrasyonu, bulut ortamlarını otomatikleştirmek ve standartlaştırmak için gereklidir. Terraform, AWS CloudFormation veya Pulumi kullanarak ekipler altyapıyı kodla tanımlayabilir, dağıtımlar arasında tutarlılığı koruyabilir ve bulut kaynaklarının sağlanmasını etkinleştirebilir.
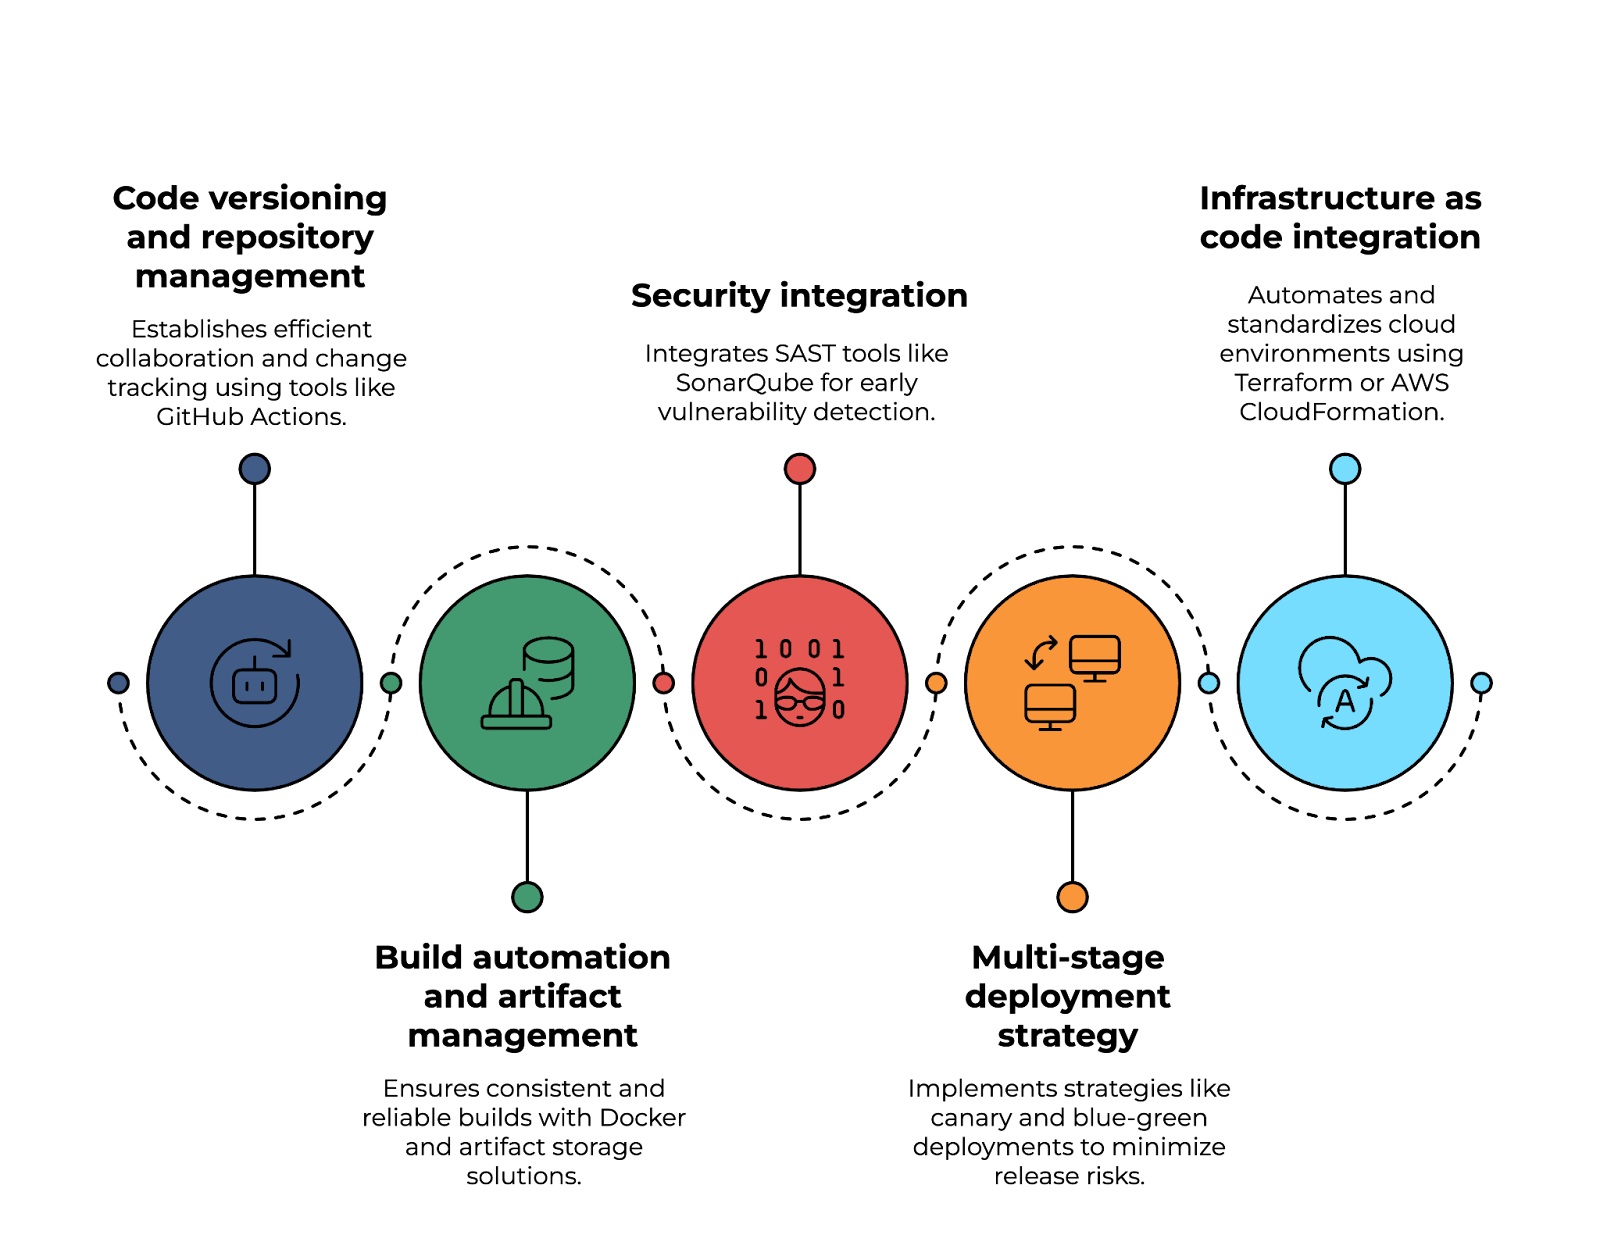
Bulutta yerel bir CI/CD hattının uygulanması. Görsel: Yazar.
Felaket kurtarma (DR), kesintiler, saldırılar veya donanım arızaları durumunda iş sürekliliğini sağlamak için gereklidir. Güçlü bir DR planı şunları içerir:
Büyük ölçekli Kubernetes (K8s) kümelerini yönetmek operasyonel ve performansla ilgili zorluklar sunar. Ele alınması gereken başlıca alanlar şunlardır:
Senaryo tabanlı sorular, gerçek dünya bulut zorluklarını analiz etme, sorun giderme ve farklı kısıtlar altında mimari kararlar alma becerinizi değerlendirir.
Yanıtlarınızın, uygulamalı deneyimi, karar verme sürecini ve bulut problemlerini çözerken yapılan ödünleri göstermesi gerekir. Doğru veya yanlış yanıtlar olmadığı için, düşünme sürecinizi yönlendirmek üzere bazı örnekler ekledim.
Örnek yanıt:
Bulut uygulamasında yüksek gecikme; ağ tıkanıklığı, verimsiz veritabanı sorguları, optimal olmayan örnek konumlandırması veya hatalı yapılandırılmış yük dengeleme gibi çeşitli nedenlerden kaynaklanabilir.
Sorunu teşhis etmek için bulut izleme araçlarını kullanarak darboğazı izole ederek başlarım. İlk adım olarak uygulama yanıt sürelerini ve ağ gecikmesini; günlükleri, istek-yanıt sürelerini ve HTTP durum kodlarını kontrol ederek analiz ederim. Sorun ağla ilgiliyse, kullanıcılar ile uygulama arasındaki gidiş-dönüş sürelerindeki artışı görmek için traceroute veya ping testi yaparım. Sorun varsa, bir CDN etkinleştirmek statik içeriği kullanıcılara daha yakın önbelleğe alarak gecikmeyi azaltabilir.
Eğer gecikmeye veritabanı sorguları neden oluyorsa, yavaş sorguları profilleyip optimize ederim; uygun indeksleme ekler veya tabloları denormalize ederim. Ayrıca, uygulama yüksek trafikteyse, otomatik ölçekleme grupları veya okuma kopyalarıyla yatay ölçekleme etkinleştirmek birincil veritabanındaki yükü azaltabilir.
Gecikme sorunları sürerse, uygulamanın hesaplama kaynaklarını kontrol eder; son kullanıcılara en yakın kullanılabilirlik alanında çalıştığından emin olurum. Gerekirse iş yüklerini çok bölgeli bir kuruluşa taşırım veya istekleri kaynağa yakın işlemek için edge bilişim çözümleri kullanırım.
Örnek yanıt:
İlk adım, uygulamanın olduğu gibi taşınabilir olup olmadığını veya değişiklik gerektirip gerektirmediğini değerlendiren bir buluta hazırlık değerlendirmesi yapmaktır. Yaklaşım olarak “bulut geçişinin 6 R’si” kullanılabilir:
Hızlı ve minimum değişiklikle geçiş hedefleniyorsa lift-and-shift idealdir. Performans optimizasyonu ve maliyet verimliliği öncelikliyse, uygulamayı konteynerlere veya sunucusuz mimariye taşıyarak yeniden platforma geçirmeyi düşünürüm; bu da daha iyi ölçeklenebilirlik sağlar. Monolitik mimariye sahip uygulamalar için, performans ve sürdürülebilirliği artırmak adına mikro hizmetlere yeniden düzenleme gerekebilir.
Veri geçişine de odaklanır, veritabanlarının minimum kesintiyle buluta çoğaltıldığından emin olurum.
Güvenlik ve uyumluluk bir diğer önemli konudur. Dağıtımdan önce, şifreleme, IAM politikaları ve VPC izolasyonu uygulayarak uygulamanın düzenleyici gereklilikleri (ör. HIPAA, GDPR) karşıladığından emin olurum.
Son olarak, canlı trafiği yönlendirmeden önce bir hazırlık ortamında test ve doğrulama yaparım.
Örnek yanıt:
Altyapı düzeyinde Kubernetes kümesini birden çok kullanılabilirlik alanına (AZ) dağıtırım. Bu, bir AZ devre dışı kalırsa trafiğin diğerine yönlendirilebilmesini sağlar. Şirket içi veya hibrit kurulumlar için çoklu küme dağıtımlarını yönetmek amacıyla Kubernetes Federation kullanırım.
Küme içinde, ReplicaSet’ler kurarak ve CPU/bellek kullanımına dayalı olarak iş yüklerini dinamik ölçeklemek için yatay pod otomatik ölçekleyicileri (HPA) ayarlayarak pod düzeyinde dayanıklılık uygularım. Ayrıca, güncellemeler veya bakım sırasında minimum sayıda pod’un erişilebilir kalmasını sağlamak için pod kesinti bütçeleri (PDB) kullanırım.
Ağ iletişimi için, servisler arası iletişimi yönetmek üzere bir hizmet ağı kullanır; yeniden denemeler, devre kesme ve trafik şekillendirme ilkelerini uygularım. Dış trafiği birden çok bölge arasında verimli biçimde dağıtmak için küresel bir yük dengeleyici kullanırım.
Kalıcı depolama da kritik bir konudur. Mikro hizmetlerin veri kalıcılığı gerektirmesi durumunda konteyner-yerel depolama çözümleri kullanırım. Veri kaybını önlemek için bölgeler arası yedeklemeler ve otomatik anlık görüntü ilkeleri yapılandırırım.
Son olarak, yüksek kullanılabilirliği sürdürmek için izleme ve günlükleme şarttır. Gerçek zamanlı performans izleme için Prometheus ve Grafana’yı entegre eder; uygulama sağlığını izlemek ve hataları proaktif olarak tespit etmek için ELK yığını veya AWS CloudWatch Logs kullanırım.
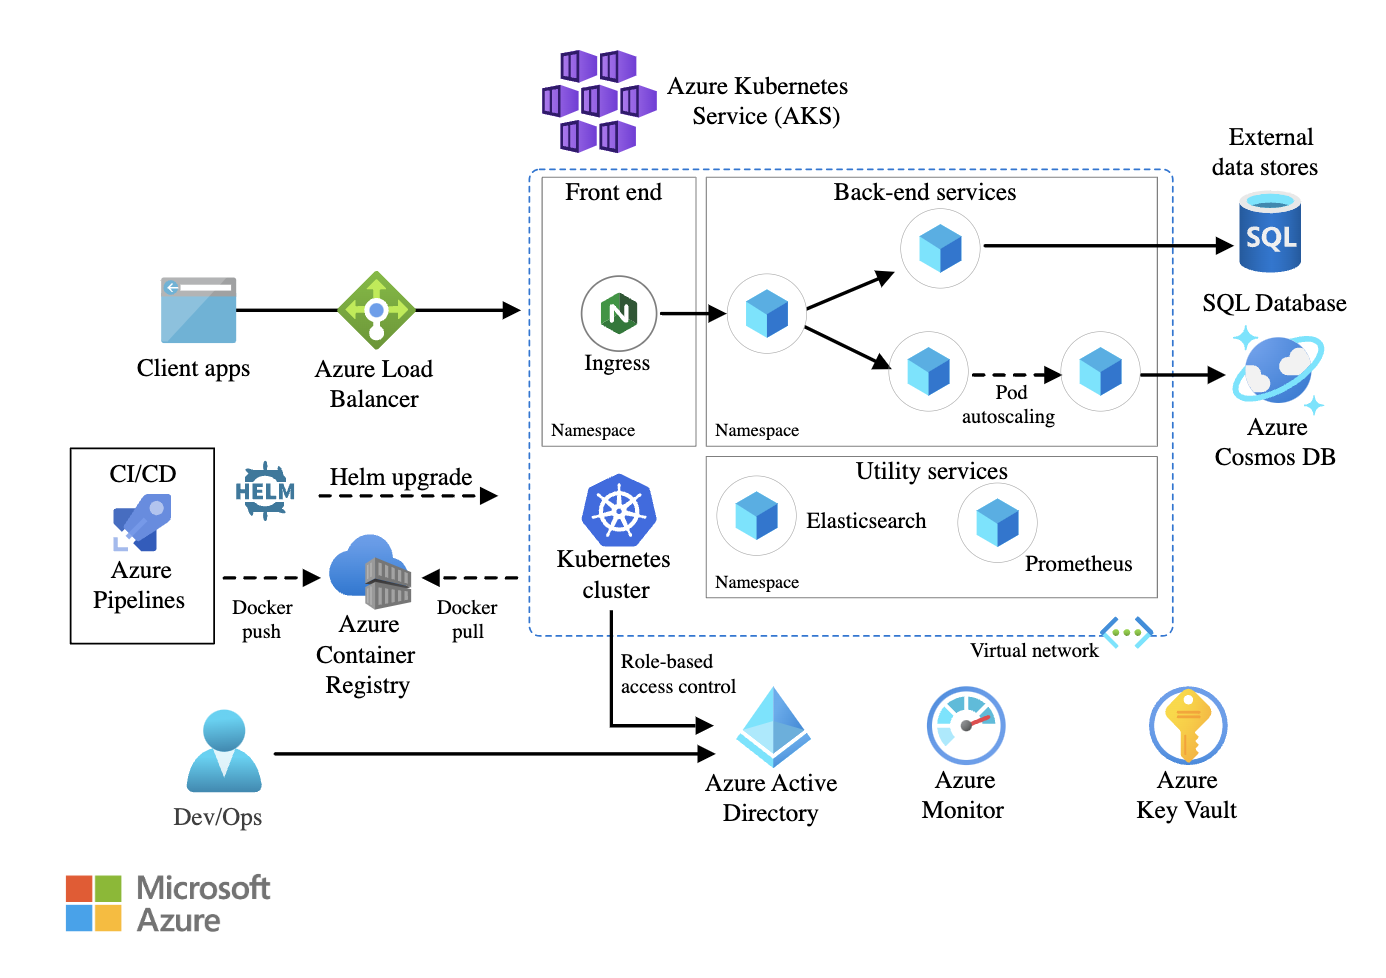
Azure Kubernetes Service (AKS) kullanan bir mikro hizmetler mimarisi örneği. Görsel kaynağı: Microsoft Learn
Örnek yanıt:
Bir güvenlik ihlali tespit edildiğinde, ilk tepki olayın sınırlandırılması, saldırı vektörünün belirlenmesi ve daha fazla istismarın önlenmesi olur. Öncelikle etkilenen sistemleri izole ederek hasarı sınırlarım; ele geçirilen IAM kimlik bilgilerini iptal eder, etkilenen kaynaklara erişimi kısıtlar ve güvenlik grubu kurallarını uygularım.
Sonraki adım günlük analizi ve incelemedir. Denetim günlükleri; yetkisiz erişim girişimleri, ayrıcalık yükseltmeleri veya beklenmedik API çağrıları gibi şüpheli etkinlikleri ortaya çıkarır. Saldırgan yanlış yapılandırılmış bir güvenlik ilkesinden yararlanmışsa, zafiyeti belirler ve yamalarım.
Etkisini azaltmak için kimlik bilgilerini döndürür, ele geçirilen API anahtarlarını iptal eder ve tüm ayrıcalıklı hesaplar için MFA’yı zorunlu kılarım. İhlal veri sızdırmayı içeriyorsa, günlükleri analiz ederek veri hareketini izler ve düzenleyici uyumluluk etkilenmişse ilgili mercileri bilgilendiririm.
Sınırlandırma doğrulandıktan sonra, güvenlik politikalarını güçlendirmek için olay sonrası inceleme yaparım.
Örnek yanıt:
Çoklu bulut mimarisi tasarlamak için, bulutlar arasında kimlik doğrulamayı sağlamak üzere Okta, AWS IAM Federation veya Azure AD gibi ortak bir kimlik ve erişim yönetimi (IAM) çerçevesiyle başlarım. Bu, silo halindeki erişim kontrolünü önler ve kimlik dağılmasını azaltır.
Ağ iletişimi, çoklu bulut ortamlarında önemli bir zorluktur. Bulutlar arası güvenli iletişimi kolaylaştırmak için AWS Transit Gateway, Azure Virtual WAN veya Google Cloud Interconnect gibi ara bağlantı hizmetlerini kullanırım. Ayrıca trafik yönetimini ve güvenlik politikalarını standartlaştırmak için bir hizmet ağı uygularım.
Bulutlar arası veri tutarlılığı da kritik bir faktördür. Spanner, Cosmos DB veya AWS Aurora Global Database gibi küresel veritabanlarıyla bulutlar arası çoğaltmayı sağlarım. Gecikmeye duyarlı uygulamalar veri yakınlığı gerektiriyorsa, bulutlar arası veri aktarımını azaltmak için edge bilişim çözümleri kullanırım.
Son olarak, bulut yayılmasını önlemek için maliyet izleme ve yönetişim şarttır. CloudHealth, AWS Cost Explorer ve Azure Cost Management gibi FinOps araçlarını kullanarak harcamaları izler, bütçe limitlerini uygular ve kaynak tahsisini dinamik olarak optimize ederim.
Bir bulut mühendisi mülakatına hazırlanmak; bulutun temelleri, mimari, güvenlik ve en iyi uygulamalar konusunda sağlam bir anlayış gerektirir. Bulut hizmetlerini keşfetmeye devam edin, sektör trendlerini takip edin ve en önemlisi, AWS, Azure veya GCP üzerinde uygulamalı deneyim kazanın.
AWS Cloud Practitioner öğrenim yolu, AWS hakkında daha fazla bilgi edinmek istiyorsanız harika bir başlangıç noktasıdır. Microsoft Azure’a yeniyseniz, Azure Fundamentals (AZ-900) öğrenim yolu güçlü bir temel oluşturmanıza yardımcı olur. Google Cloud Platform’a (GCP) dalmak isteyenler içinse Introduction to GCP kursu ideal bir başlangıçtır.
Mülakatınızda başarılar!
Bu kurslarla bulut bilişim hakkında daha fazlasını öğrenin!
Kurs
Kurs
Alıştırma and program your progress.
Google Ile Devam Edinblog
Dario Radečić
15 dk.
blog
Abid Ali Awan
14 dk.
Eğitim
Kurtis Pykes
8 dk.
Eğitim
Adel Nehme




