
Khóa học
Hiểu về Điện toán đám mây
2 giờ
260.2K
Luyện tập và Lộ trình tiến trình của bạn.
Tiếp Tục Với GoogleNếu bạn đang chuẩn bị cho một buổi phỏng vấn kỹ sư cloud, bạn đã đến đúng nơi. Bài viết này tổng hợp những câu hỏi thường gặp nhất để giúp bạn luyện tập và xây dựng sự tự tin. Dù bạn nhắm đến vai trò trong kỹ thuật cloud, DevOps hay MLOps, các câu hỏi này sẽ kiểm tra hiểu biết của bạn về các khái niệm cloud, kiến trúc và thực tiễn tốt nhất.
Để hướng dẫn này thực tiễn hơn, tôi đã đưa vào ví dụ về các dịch vụ từ những nhà cung cấp cloud lớn nhất—AWS, Azure và GCP—để bạn thấy cách các nền tảng khác nhau tiếp cận các giải pháp cloud. Cùng bắt đầu nhé!
Những câu hỏi nền tảng này kiểm tra hiểu biết của bạn về khái niệm, dịch vụ và mô hình triển khai điện toán đám mây. Buổi phỏng vấn thường sẽ bắt đầu với một vài câu hỏi tương tự.
Ba mô hình chính của điện toán đám mây là:
Dưới đây là một số lợi ích quan trọng của điện toán đám mây:
Có bốn mô hình chính:
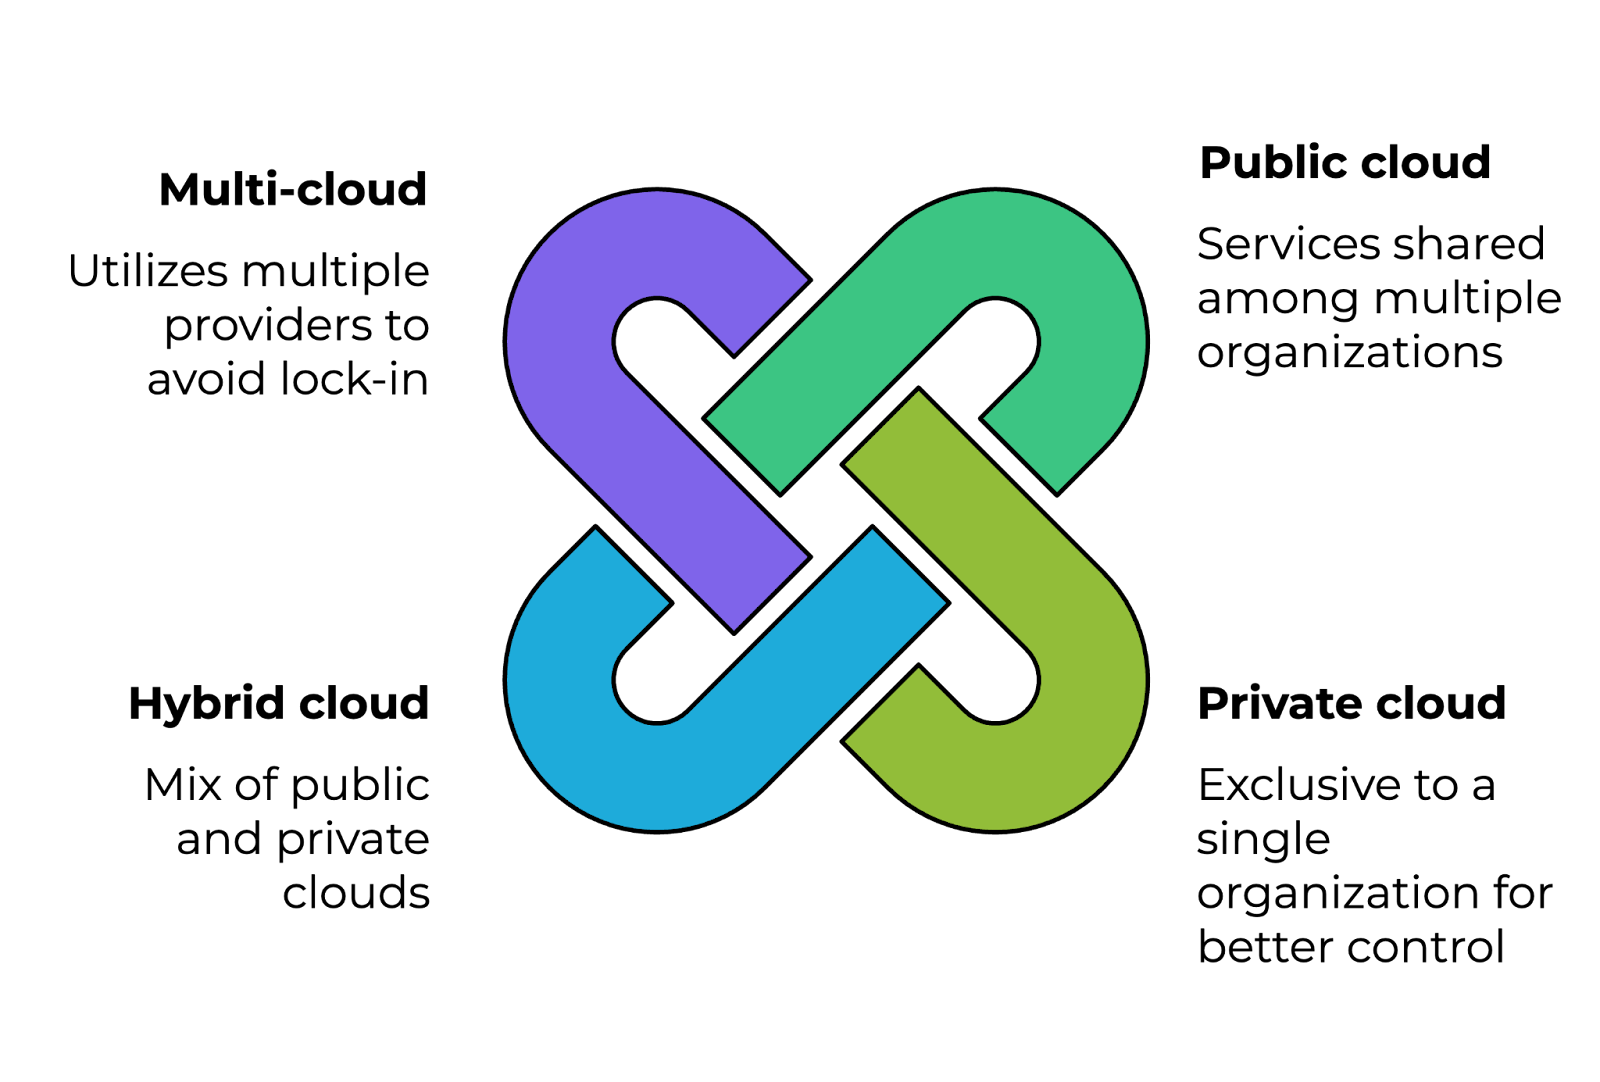
Các mô hình triển khai đám mây. Hình do Tác giả thực hiện.
Ảo hóa là quá trình tạo các phiên bản ảo của tài nguyên tính toán như máy chủ, lưu trữ và mạng trên một máy vật lý. Nó hỗ trợ điện toán đám mây bằng cách cho phép phân bổ tài nguyên hiệu quả, đa thuê (multi-tenancy) và khả năng mở rộng.
Các công nghệ như Hyper-V, VMware và KVM thường được sử dụng cho ảo hóa trong môi trường cloud.
Region là khu vực địa lý riêng biệt nơi nhà cung cấp cloud đặt nhiều trung tâm dữ liệu. Availability zone (AZ) là trung tâm dữ liệu tách biệt vật lý trong một region, được thiết kế để cung cấp dự phòng và tính sẵn sàng cao.
Ví dụ, AWS có nhiều region trên toàn cầu, mỗi region gồm hai AZ trở lên để phục vụ khôi phục thảm họa và chịu lỗi.
Dưới đây là sự khác biệt giữa hai khái niệm này:
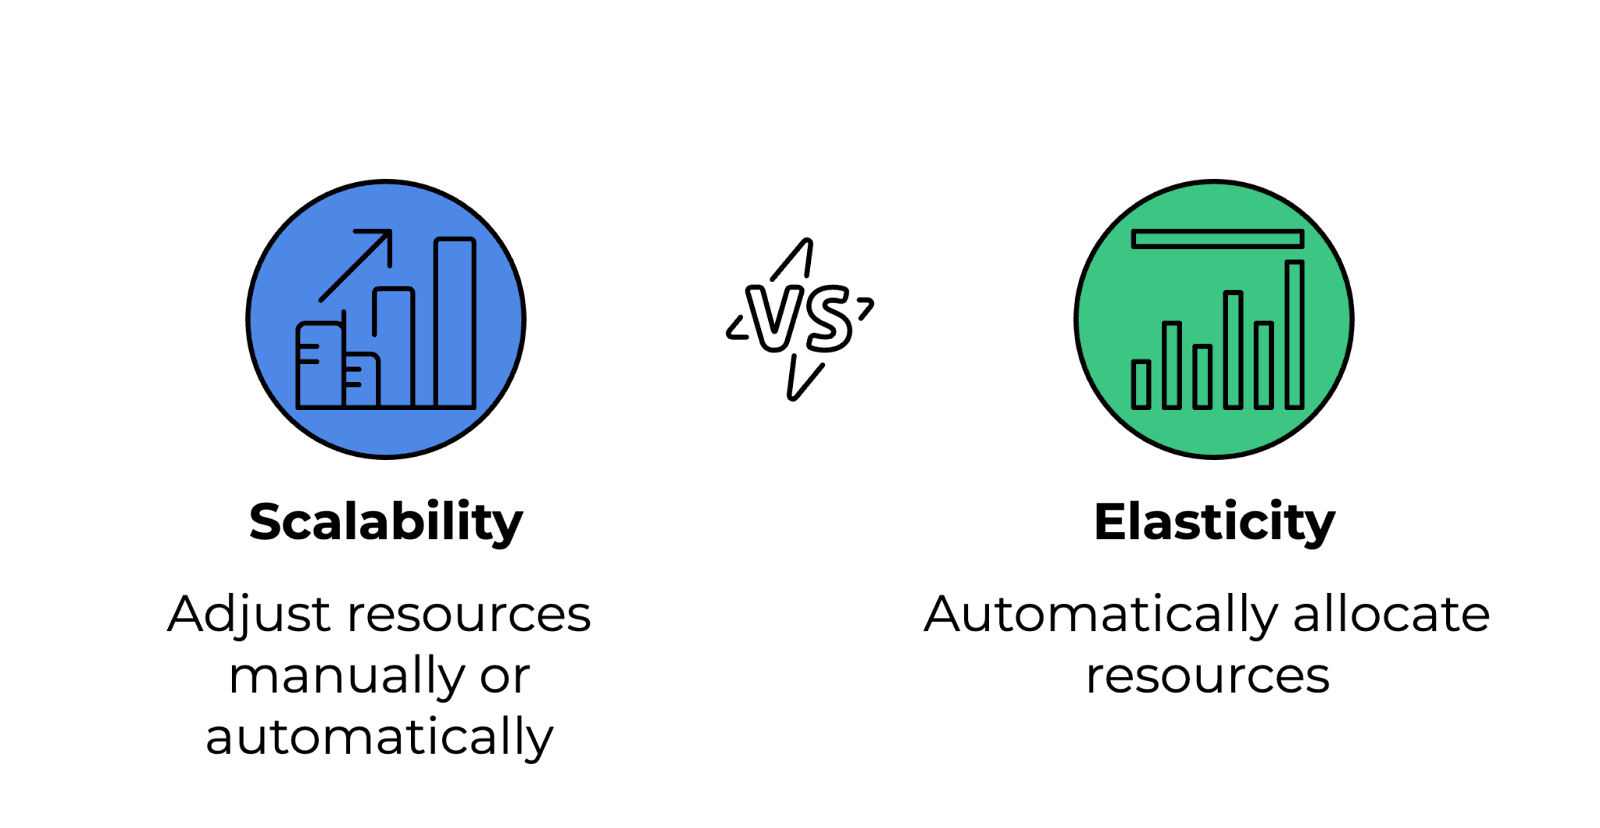
Sự khác nhau giữa khả năng mở rộng và tính co giãn. Hình do Tác giả thực hiện.
Bảng sau liệt kê các nhà cung cấp cloud lớn, điểm mạnh và trường hợp sử dụng:
|
Nhà cung cấp cloud |
Điểm mạnh |
Trường hợp sử dụng |
|
Amazon Web Services (AWS) |
Nhà cung cấp lớn nhất với dải dịch vụ rất rộng. |
Điện toán đám mây mục đích chung, serverless, DevOps. |
|
Microsoft Azure |
Mạnh về giải pháp doanh nghiệp và đám mây lai. |
Ứng dụng doanh nghiệp, đám mây lai, tích hợp hệ sinh thái Microsoft. |
|
Google Cloud Platform (GCP) |
Chuyên về dữ liệu lớn, AI/ML và Kubernetes. |
Machine learning, phân tích dữ liệu, điều phối container. |
|
IBM Cloud |
Tập trung vào AI và giải pháp cloud cho doanh nghiệp. |
Ứng dụng dẫn dắt bởi AI, chuyển đổi cloud cho doanh nghiệp. |
|
Oracle Cloud |
Mạnh về cơ sở dữ liệu và ứng dụng doanh nghiệp. |
Quản trị cơ sở dữ liệu, ứng dụng ERP, tải công việc doanh nghiệp. |
Điện toán không máy chủ là mô hình thực thi trên cloud trong đó nhà cung cấp tự động quản lý hạ tầng, cho phép nhà phát triển tập trung vào viết mã. Người dùng chỉ trả tiền cho thời gian thực thi thực tế thay vì cấp sẵn tài nguyên cố định. Ví dụ gồm:
Lưu trữ đối tượng là kiến trúc lưu trữ dữ liệu trong đó tệp được lưu thành các đối tượng riêng lẻ trong không gian tên phẳng thay vì hệ thống tệp phân cấp. Nó có khả năng mở rộng rất cao và được dùng cho dữ liệu phi cấu trúc, sao lưu và lưu trữ đa phương tiện. Ví dụ gồm:
CDN là mạng các máy chủ phân tán lưu đệm và phân phối nội dung (vd., hình ảnh, video, trang web) đến người dùng dựa trên vị trí địa lý của họ. Điều này giảm độ trễ, cải thiện hiệu năng website và tăng tính sẵn sàng. Các CDN phổ biến gồm:
Những câu hỏi này đi sâu vào mạng, bảo mật, tự động hóa và tối ưu hiệu năng trên cloud, kiểm tra khả năng thiết kế, quản lý và khắc phục sự cố môi trường cloud một cách hiệu quả.
VPC là một phần được cô lập logic trong đám mây công cộng cho phép người dùng triển khai tài nguyên trong môi trường mạng riêng. Nó mang lại khả năng kiểm soát tốt hơn đối với cấu hình mạng, chính sách bảo mật và quản lý truy cập.
Trong VPC, người dùng có thể xác định dải địa chỉ IP bằng các khối CIDR. Có thể tạo subnet để tách tài nguyên công khai và riêng, và security group cùng ACL mạng giúp thực thi chính sách truy cập mạng.
Load balancer phân phối lưu lượng mạng đến nhiều máy chủ để đảm bảo tính sẵn sàng cao, khả năng chịu lỗi và hiệu năng tốt hơn.
Có các loại load balancer khác nhau:
IAM là khung quản trị kiểm soát ai có thể truy cập tài nguyên cloud và họ có thể thực hiện hành động gì. Nó giúp thực thi nguyên tắc đặc quyền tối thiểu và bảo vệ môi trường cloud.
Trong IAM, người dùng và vai trò xác định danh tính với các quyền cụ thể, policy cấp hoặc từ chối truy cập bằng quy tắc JSON, và xác thực đa yếu tố (MFA) thêm lớp bảo mật cho các thao tác quan trọng.
Security group và network ACL (danh sách kiểm soát truy cập) đều kiểm soát lưu lượng vào/ra tài nguyên cloud nhưng hoạt động ở mức khác nhau.
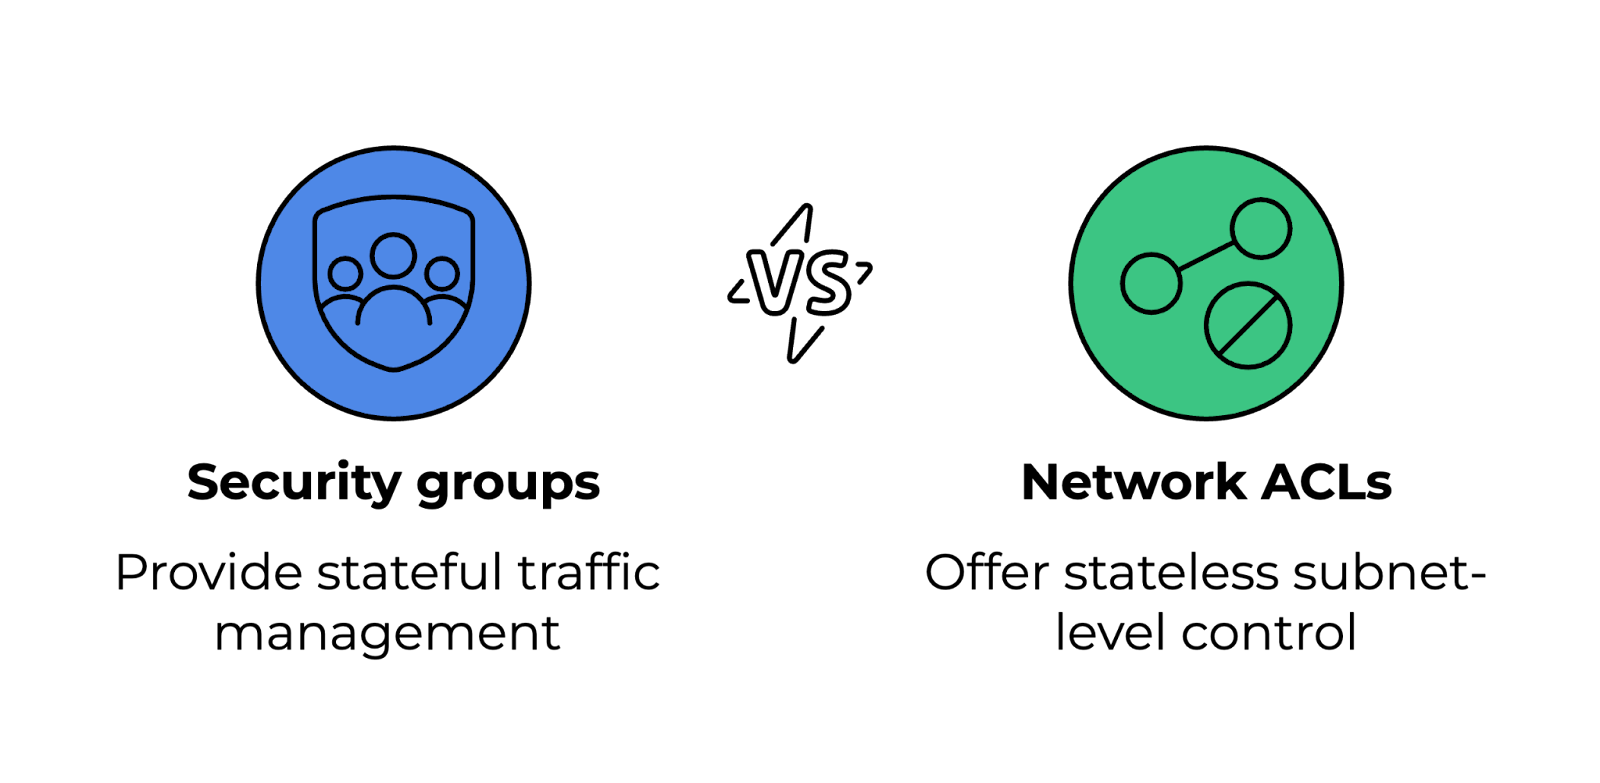
So sánh security group và network ACL. Hình do Tác giả thực hiện.
Bastion host là máy chủ nhảy an toàn để truy cập tài nguyên cloud trong mạng riêng. Thay vì phơi bày tất cả máy chủ ra internet, nó đóng vai trò cổng cho các kết nối từ xa.
Để tăng cường bảo mật, nên có luật tường lửa nghiêm ngặt, chỉ cho phép SSH hoặc RDP từ IP tin cậy. Sử dụng MFA và xác thực khóa để truy cập an toàn, đồng thời bật ghi log và giám sát để theo dõi các lần đăng nhập trái phép.
Autoscaling cho phép môi trường cloud tự động điều chỉnh tài nguyên theo nhu cầu, đảm bảo hiệu quả chi phí và hiệu năng. Có hai cách:
Nhà cung cấp cloud cung cấp nhóm autoscaling, hoạt động cùng load balancer để phân phối lưu lượng hiệu quả.
Quản lý chi phí cloud hiệu quả đòi hỏi giám sát mức sử dụng và chọn mô hình định giá phù hợp. Các chiến lược tối ưu chi phí gồm:
Muốn nắm vững bảo mật AWS và tối ưu chi phí cloud? Hãy xem khóa học AWS Security and Cost Management để học các thực tiễn cốt lõi.
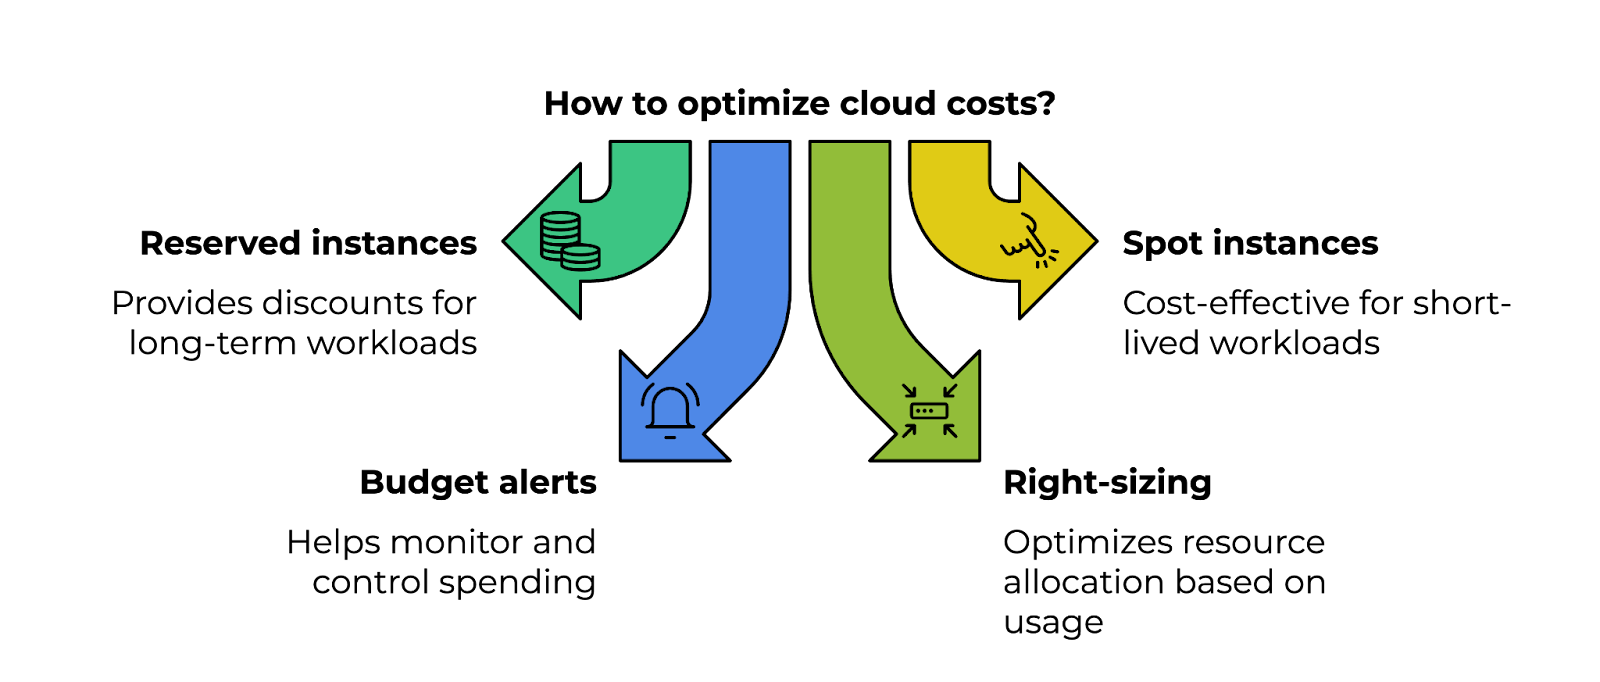
Bốn trụ cột tối ưu chi phí cloud. Hình do Tác giả thực hiện.
Terraform và AWS CloudFormation đều là công cụ hạ tầng dưới dạng mã (IaC), nhưng có một số khác biệt:
|
Tính năng |
Terraform |
AWS CloudFormation |
|
Hỗ trợ đám mây |
Độc lập nhà cung cấp, hỗ trợ AWS, Azure, GCP, và khác. |
Chỉ dành cho AWS, thiết kế riêng cho tài nguyên AWS. |
|
Ngôn ngữ cấu hình |
Dùng ngôn ngữ cấu hình HashiCorp (HCL). |
Dùng mẫu JSON/YAML. |
|
Quản lý trạng thái |
Duy trì tệp trạng thái để theo dõi thay đổi hạ tầng. |
Dùng stack để quản lý và theo dõi triển khai. |
Công cụ giám sát giúp phát hiện nút thắt hiệu năng, mối đe dọa bảo mật và lạm dụng tài nguyên. Các giải pháp phổ biến gồm:
Container đóng gói ứng dụng cùng phụ thuộc, giúp nhẹ, di động và dễ mở rộng. So với máy ảo, container dùng ít tài nguyên hơn vì nhiều container có thể chạy trên cùng một hệ điều hành.
Docker và Kubernetes cho phép triển khai và rollback nhanh hơn. Bên cạnh đó, chúng dễ mở rộng với công cụ điều phối như Kubernetes và Amazon ECS/EKS.
Muốn nâng cao kỹ năng container hóa? Track Containerization and Virtualization bao quát Docker, Kubernetes và nhiều hơn nữa để giúp bạn xây dựng ứng dụng cloud có thể mở rộng.
Service mesh là lớp hạ tầng quản lý giao tiếp giữa các dịch vụ trong ứng dụng cloud dựa trên vi dịch vụ (microservices). Nó cung cấp:
Các giải pháp service mesh phổ biến gồm Istio, Linkerd và AWS App Mesh.
Chiến lược đa đám mây là sử dụng nhiều nhà cung cấp cloud (AWS, Azure, GCP) để tránh phụ thuộc nhà cung cấp và cải thiện khả năng phục hồi.
Doanh nghiệp chọn cách tiếp cận này khi cần dự phòng theo địa lý cho khôi phục thảm họa, muốn tận dụng dịch vụ đặc thù của từng nhà cung cấp (vd., AWS cho compute, GCP cho AI), hoặc phải tuân thủ quy định khu vực hạn chế lựa chọn nhà cung cấp cloud.
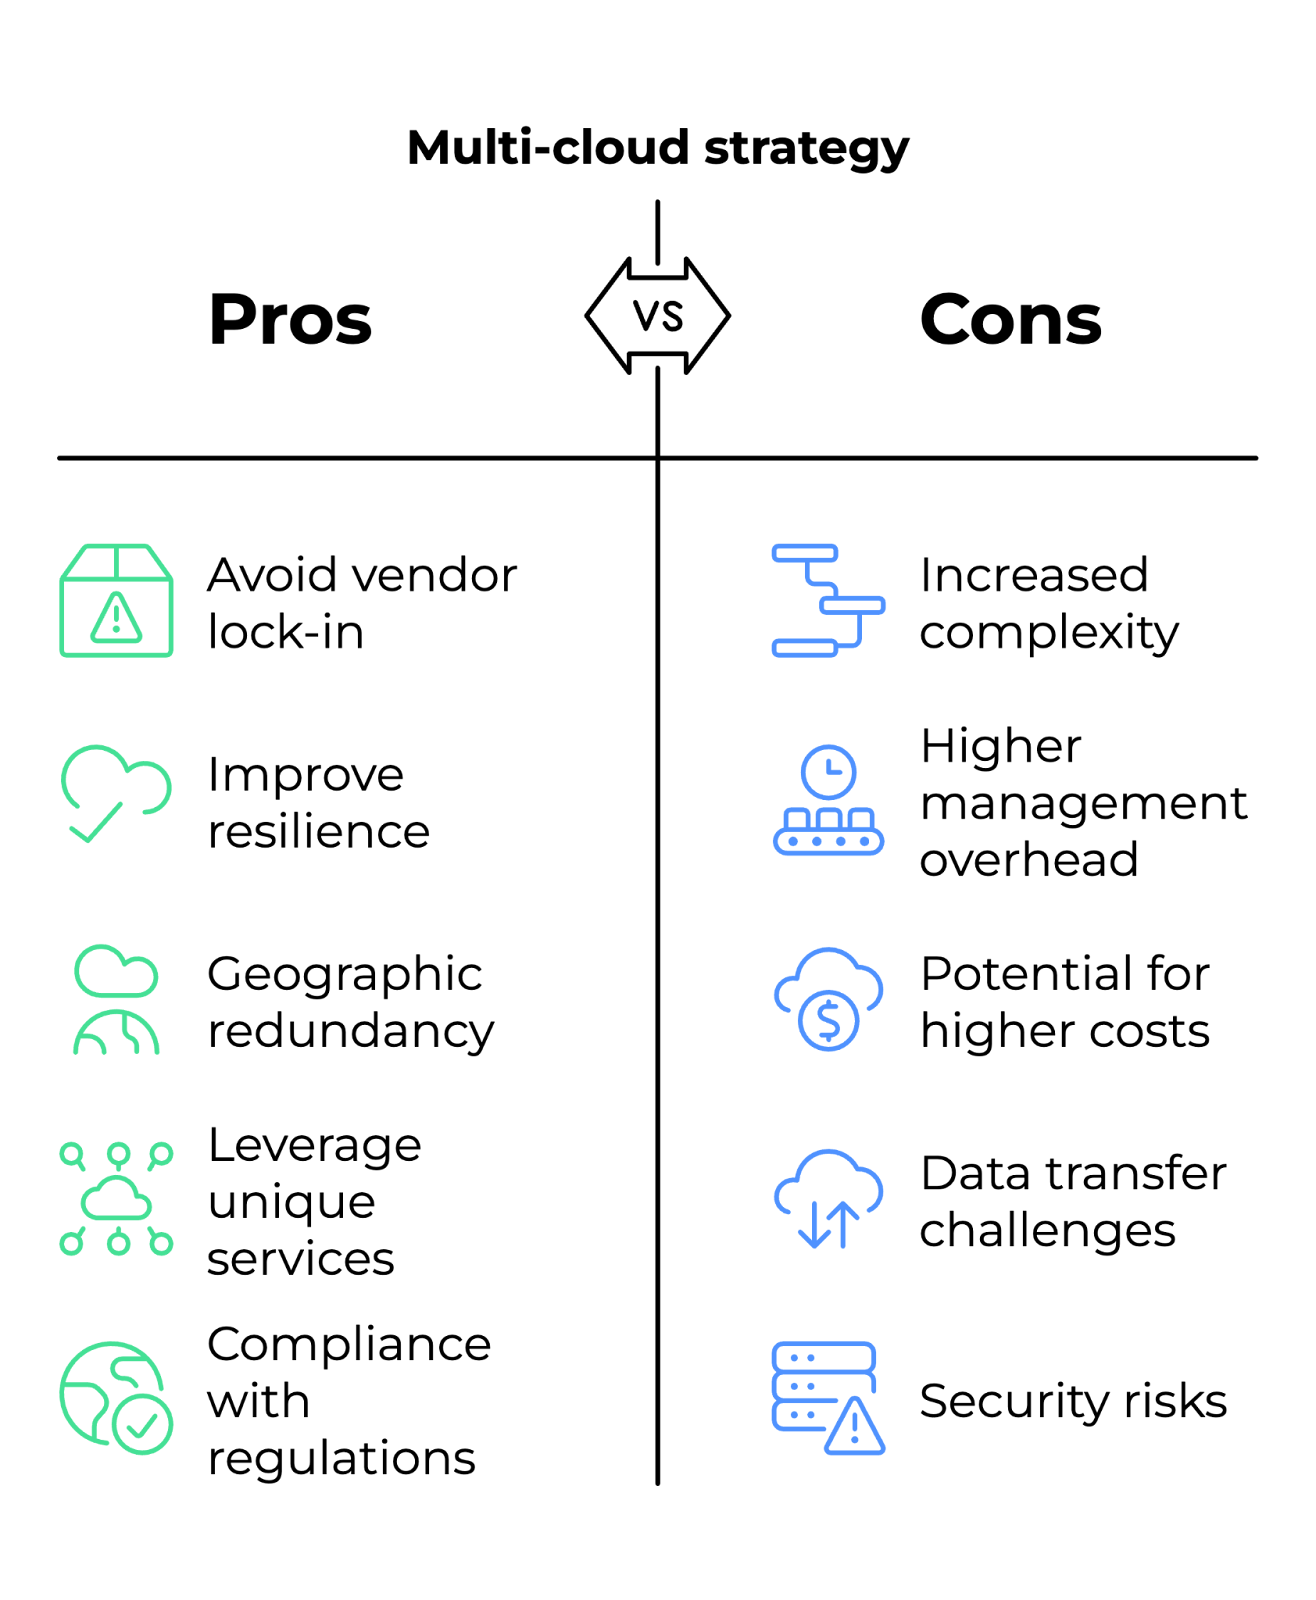
Ưu nhược điểm của chiến lược đa đám mây. Hình do Tác giả thực hiện.
Những câu hỏi này kiểm tra khả năng thiết kế giải pháp có thể mở rộng, quản lý hạ tầng cloud phức tạp và xử lý tình huống quan trọng.
Kiến trúc đa vùng đảm bảo thời gian ngừng hoạt động tối thiểu và liên tục kinh doanh bằng cách phân phối tài nguyên trên nhiều vị trí địa lý.
Khi thiết kế kiến trúc như vậy, cần cân nhắc nhiều yếu tố. Dưới đây là một số yếu tố:
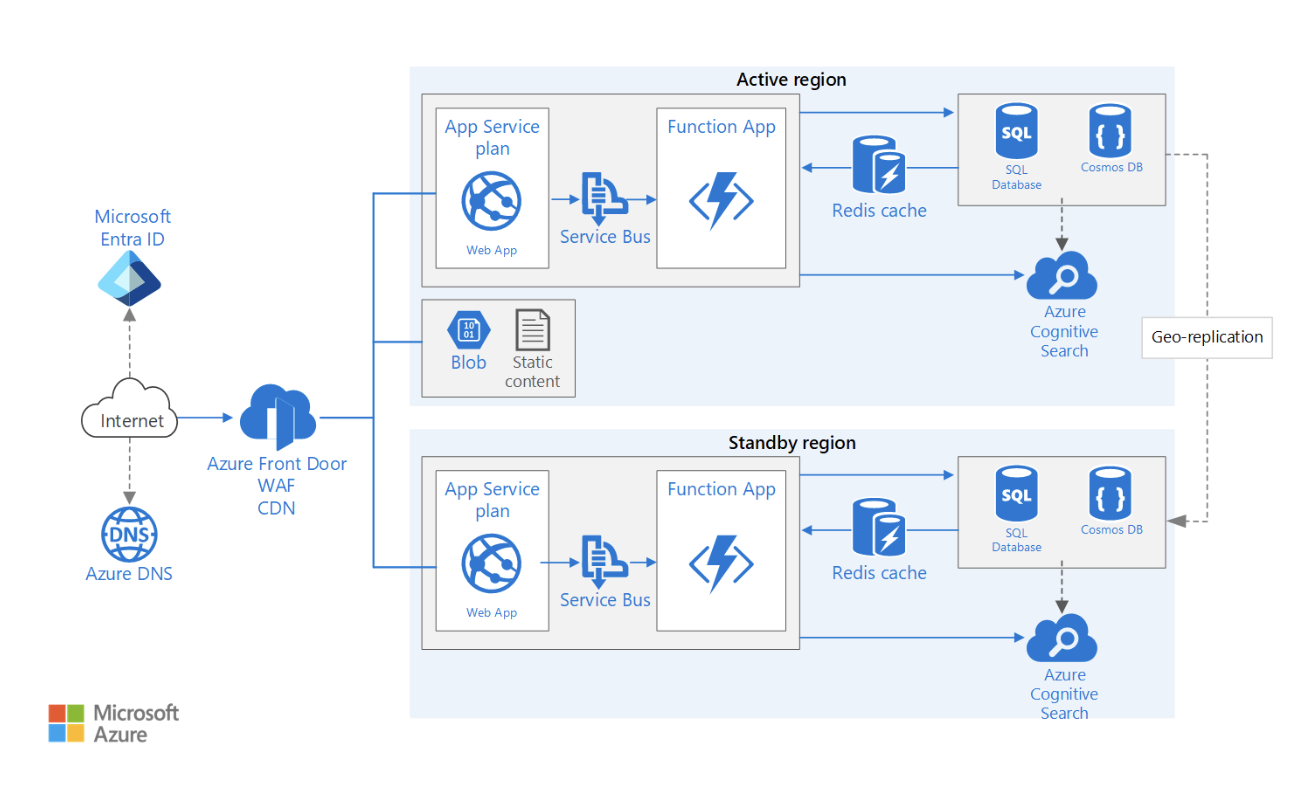
Ví dụ kiến trúc ứng dụng web đa vùng có tính sẵn sàng cao. Nguồn hình: Microsoft Learn
Mô hình zero trust giả định không thực thể nào, dù bên trong hay bên ngoài mạng, được tin cậy mặc định.
Để triển khai zero trust trong môi trường cloud:
Một chiến lược thành công bắt đầu với phân bổ chi phí và gắn thẻ (tagging), trong đó tổ chức thực thi gắn thẻ có cấu trúc (vd., phòng ban, dự án, chủ sở hữu) để theo dõi chi tiêu giữa các nhóm và cải thiện minh bạch tài chính.
Nên thiết lập cảnh báo ngân sách tự động bằng công cụ như AWS Budgets, Azure Cost Management hoặc GCP Billing Alerts để tránh chi phí bất ngờ. Các giải pháp này cung cấp giám sát thời gian thực và thông báo khi mức sử dụng tiến gần ngưỡng định trước.
Một khía cạnh khác là right-sizing và reserved instance. Bằng cách phân tích liên tục metric sử dụng như CPU và bộ nhớ, các nhóm có thể quyết định điều chỉnh khối lượng công việc hoặc chuyển sang reserved/spot instance để tiết kiệm đáng kể.
Triển khai thực tiễn FinOps giúp tăng hiệu quả chi phí. Công cụ phát hiện bất thường chi phí tự động như Kubecost (cho môi trường Kubernetes) và AWS Compute Optimizer hỗ trợ chủ động xác định tài nguyên kém sử dụng và tối ưu chúng.
Cuối cùng, chính sách tự động tắt đóng vai trò quan trọng trong việc giảm lãng phí. Hàm serverless như AWS Lambda hoặc Azure Functions có thể tự động tắt tài nguyên ít sử dụng ngoài giờ làm việc, ngăn chi phí không cần thiết.
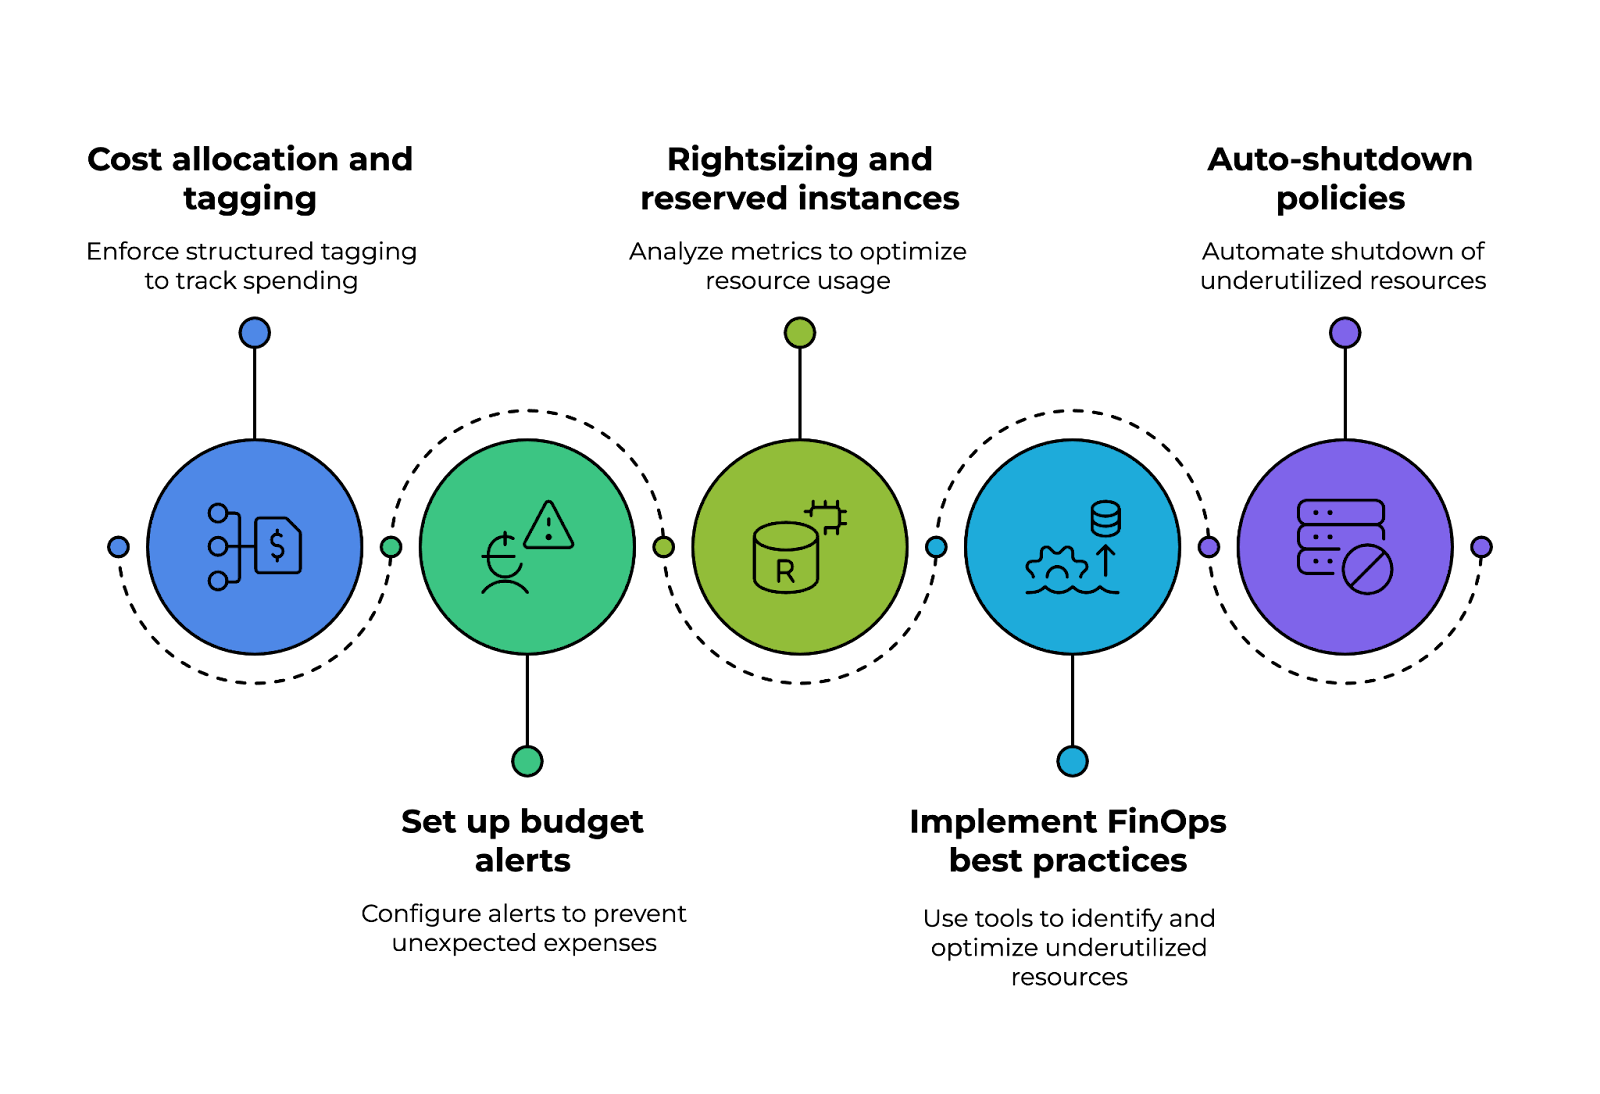
Các trụ cột triển khai chiến lược quản trị chi phí cloud. Hình do Tác giả thực hiện.
Data lake đòi hỏi lưu trữ, truy xuất và xử lý dữ liệu ở quy mô petabyte hiệu quả. Một số chiến lược tối ưu gồm:
Một trong các khía cạnh nền tảng của pipeline CI/CD là quản lý phiên bản mã và kho lưu trữ, cho phép cộng tác hiệu quả và theo dõi thay đổi. Công cụ như GitHub Actions, AWS CodeCommit hoặc Azure Repos giúp quản lý mã nguồn, thực thi chiến lược nhánh và tối ưu quy trình pull request.
Tự động hóa build và quản lý artifact đóng vai trò quan trọng để duy trì tính nhất quán và độ tin cậy của bản build. Sử dụng build dựa trên Docker, JFrog Artifactory hoặc AWS CodeArtifact, các nhóm có thể tạo build có thể tái lập, lưu trữ artifact an toàn và đảm bảo kiểm soát phiên bản trên các môi trường phát triển.
Bảo mật là yếu tố quan trọng khác. Tích hợp công cụ SAST (kiểm thử bảo mật ứng dụng tĩnh) như SonarQube hoặc Snyk cho phép phát hiện sớm lỗ hổng trong mã nguồn. Ngoài ra, thực thi ký số image container đảm bảo chỉ artifact đã được xác minh và tin cậy mới được triển khai.
Một chiến lược triển khai đa giai đoạn vững chắc giúp giảm thiểu rủi ro khi phát hành phần mềm. Các cách như canary, blue-green hoặc rolling cho phép phát hành dần dần, giảm downtime và cho phép giám sát hiệu năng thời gian thực. Sử dụng feature flag, các nhóm có thể kiểm soát nhóm người dùng trải nghiệm tính năng mới trước khi phát hành toàn bộ.
Cuối cùng, tích hợp Hạ tầng dưới dạng Mã (IaC) là thiết yếu để tự động hóa và tiêu chuẩn hóa môi trường cloud. Bằng cách dùng Terraform, AWS CloudFormation hoặc Pulumi, các nhóm có thể định nghĩa hạ tầng bằng mã, duy trì nhất quán giữa các lần triển khai và cho phép cấp phát tài nguyên cloud.
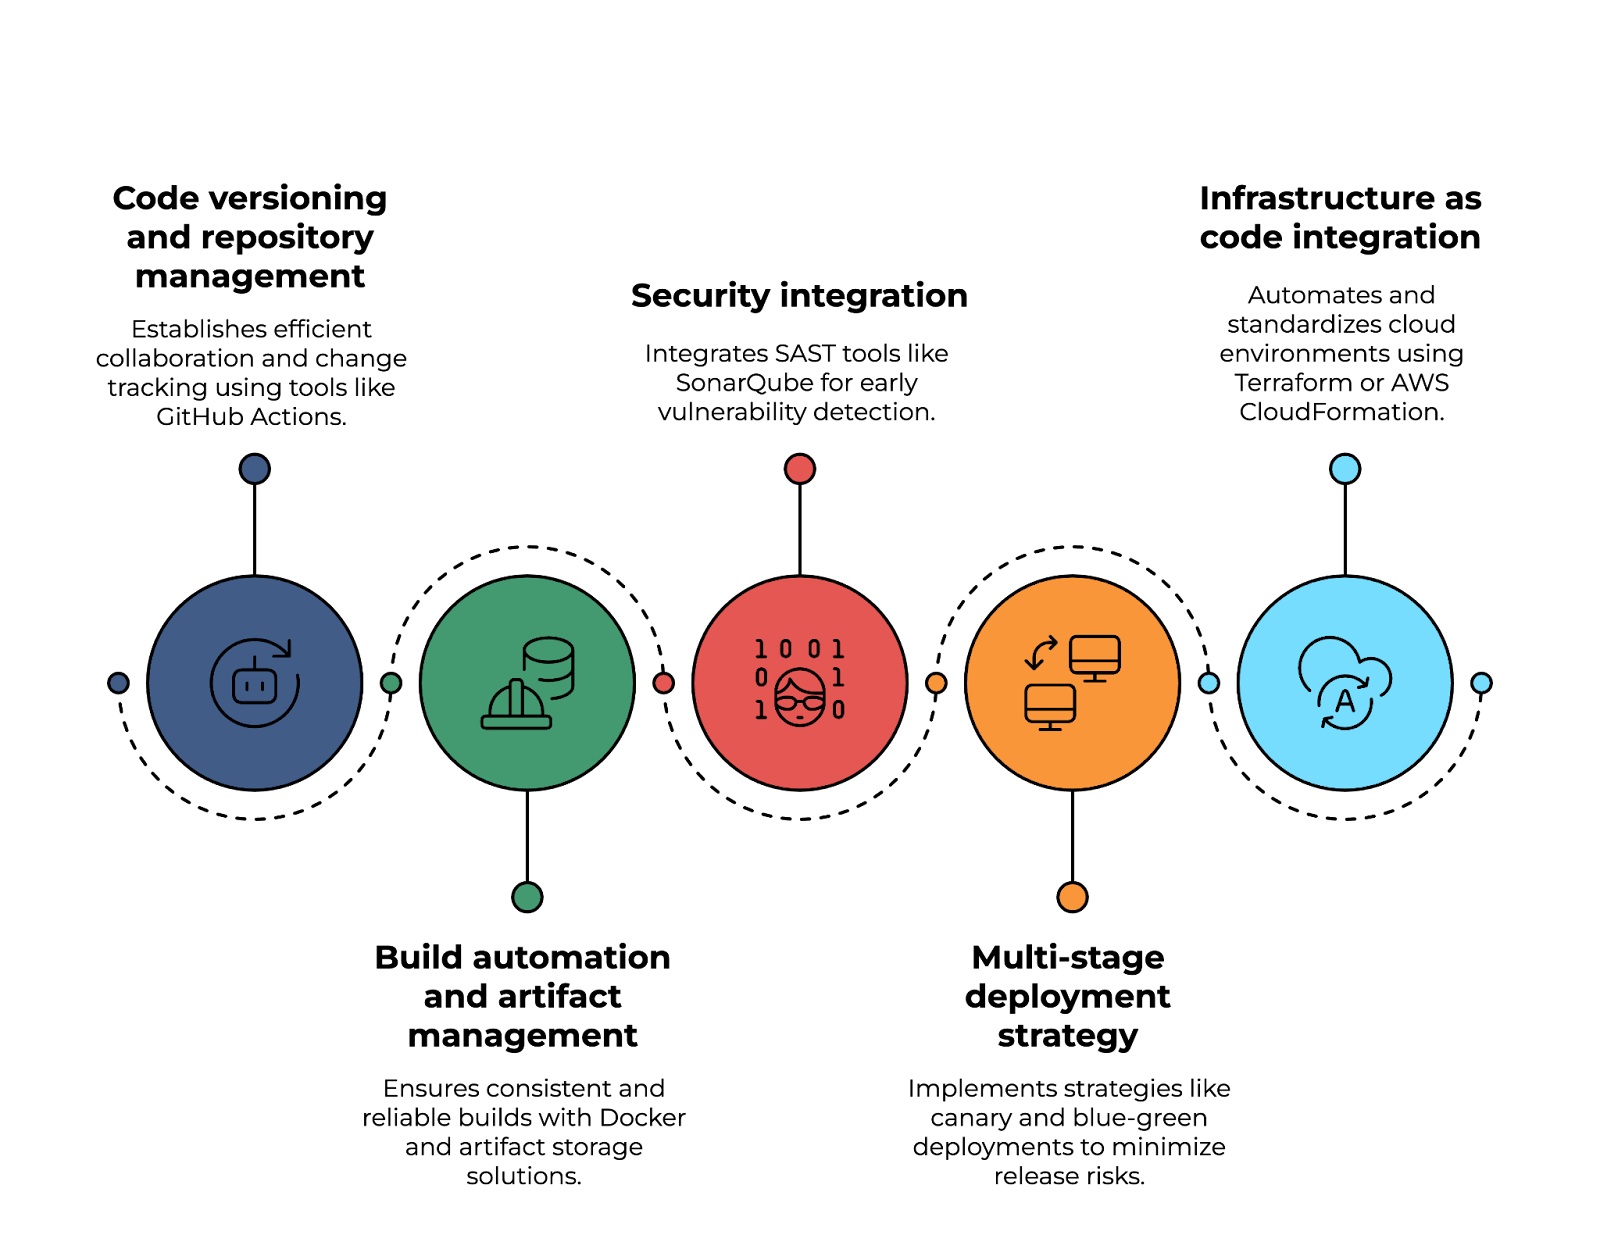
Triển khai pipeline CI/CD cloud-native. Hình do Tác giả thực hiện.
Khôi phục thảm họa (DR) rất quan trọng để đảm bảo liên tục kinh doanh khi xảy ra sự cố, tấn công hoặc hỏng hóc phần cứng. Kế hoạch DR mạnh mẽ bao gồm:
Quản lý cụm Kubernetes (K8s) lớn đặt ra thách thức vận hành và hiệu năng. Các lĩnh vực chính cần xử lý gồm:
Câu hỏi theo tình huống đánh giá khả năng phân tích thách thức cloud thực tế, khắc phục sự cố và đưa ra quyết định kiến trúc trong các ràng buộc khác nhau.
Câu trả lời của bạn nên thể hiện kinh nghiệm thực tiễn, ra quyết định và đánh đổi khi giải quyết vấn đề cloud. Vì không có đúng sai tuyệt đối, tôi đưa vào một số ví dụ để định hướng cách tư duy.
Câu trả lời mẫu:
Độ trễ cao trong ứng dụng cloud có thể do nhiều yếu tố, gồm tắc nghẽn mạng, truy vấn cơ sở dữ liệu kém hiệu quả, đặt phiên bản không tối ưu hoặc cấu hình load balancer sai.
Để chẩn đoán, tôi sẽ bắt đầu cô lập nút thắt cổ chai bằng công cụ giám sát cloud. Bước đầu là phân tích thời gian phản hồi ứng dụng và độ trễ mạng bằng cách kiểm tra log, thời gian yêu cầu–phản hồi và mã trạng thái HTTP. Nếu vấn đề liên quan mạng, tôi sẽ dùng traceroute hoặc ping để kiểm tra thời gian khứ hồi tăng giữa người dùng và ứng dụng. Nếu có vấn đề, bật CDN có thể giúp lưu đệm nội dung tĩnh gần người dùng và giảm độ trễ.
Nếu truy vấn cơ sở dữ liệu gây chậm, tôi sẽ phân tích các truy vấn chậm và tối ưu chúng bằng cách thêm chỉ mục phù hợp hoặc phi chuẩn hóa bảng. Ngoài ra, nếu ứng dụng chịu tải cao, bật mở rộng ngang với autoscaling group hoặc bản sao đọc có thể giảm tải cho cơ sở dữ liệu chính.
Nếu độ trễ vẫn còn, tôi sẽ kiểm tra tài nguyên tính toán của ứng dụng, đảm bảo chạy trong AZ phù hợp và gần người dùng cuối. Nếu cần, tôi sẽ di chuyển khối lượng công việc sang thiết lập đa vùng hoặc dùng giải pháp điện toán biên (edge) để xử lý yêu cầu gần nguồn hơn.
Câu trả lời mẫu:
Bước đầu là đánh giá mức độ sẵn sàng lên cloud, xem ứng dụng có thể di chuyển nguyên trạng hay cần chỉnh sửa. Một cách là dùng “6R của di chuyển lên cloud”:
Lift-and-shift phù hợp nếu mục tiêu là di chuyển nhanh với thay đổi tối thiểu. Nếu ưu tiên tối ưu hiệu năng và chi phí, tôi sẽ cân nhắc re-platforming bằng cách đưa ứng dụng lên container hoặc serverless để mở rộng tốt hơn. Với ứng dụng kiến trúc nguyên khối, refactor sang microservices có thể cần thiết để tăng hiệu năng và khả năng bảo trì.
Tôi cũng tập trung vào di chuyển dữ liệu, đảm bảo cơ sở dữ liệu được nhân bản lên cloud với downtime tối thiểu.
Bảo mật và tuân thủ là mối quan tâm lớn khác. Trước triển khai, tôi đảm bảo ứng dụng đáp ứng yêu cầu quy định (vd., HIPAA, GDPR) bằng cách triển khai mã hóa, policy IAM và cô lập VPC.
Cuối cùng, tôi sẽ kiểm thử và xác thực trong môi trường staging trước khi chuyển lưu lượng production.
Câu trả lời mẫu:
Ở tầng hạ tầng, tôi sẽ triển khai cụm Kubernetes trên nhiều AZ. Điều này đảm bảo nếu một AZ gặp sự cố, lưu lượng có thể được định tuyến sang AZ khác. Tôi sẽ dùng Kubernetes Federation để quản lý triển khai đa cụm cho on-prem hoặc hybrid.
Trong cụm, tôi thiết lập khả năng chịu lỗi ở cấp pod bằng ReplicaSet và HPA để mở rộng khối lượng công việc linh hoạt dựa trên CPU/bộ nhớ. Thêm vào đó, PDB đảm bảo số lượng tối thiểu pod luôn sẵn sàng trong quá trình cập nhật hoặc bảo trì.
Về mạng, tôi dùng service mesh để quản lý giao tiếp giữa dịch vụ, áp dụng retry, circuit breaking và chính sách điều tiết lưu lượng. Load balancer toàn cầu sẽ phân phối lưu lượng bên ngoài hiệu quả qua nhiều vùng.
Lưu trữ bền vững là yếu tố quan trọng khác. Nếu microservices cần lưu dữ liệu, tôi sẽ dùng giải pháp lưu trữ gốc cho container. Tôi cấu hình sao lưu chéo vùng và snapshot tự động để ngăn mất dữ liệu.
Cuối cùng, giám sát và logging là thiết yếu để duy trì tính sẵn sàng cao. Tôi tích hợp Prometheus và Grafana cho giám sát hiệu năng thời gian thực và dùng ELK stack hoặc AWS CloudWatch Logs để theo dõi sức khỏe ứng dụng và chủ động phát hiện lỗi.
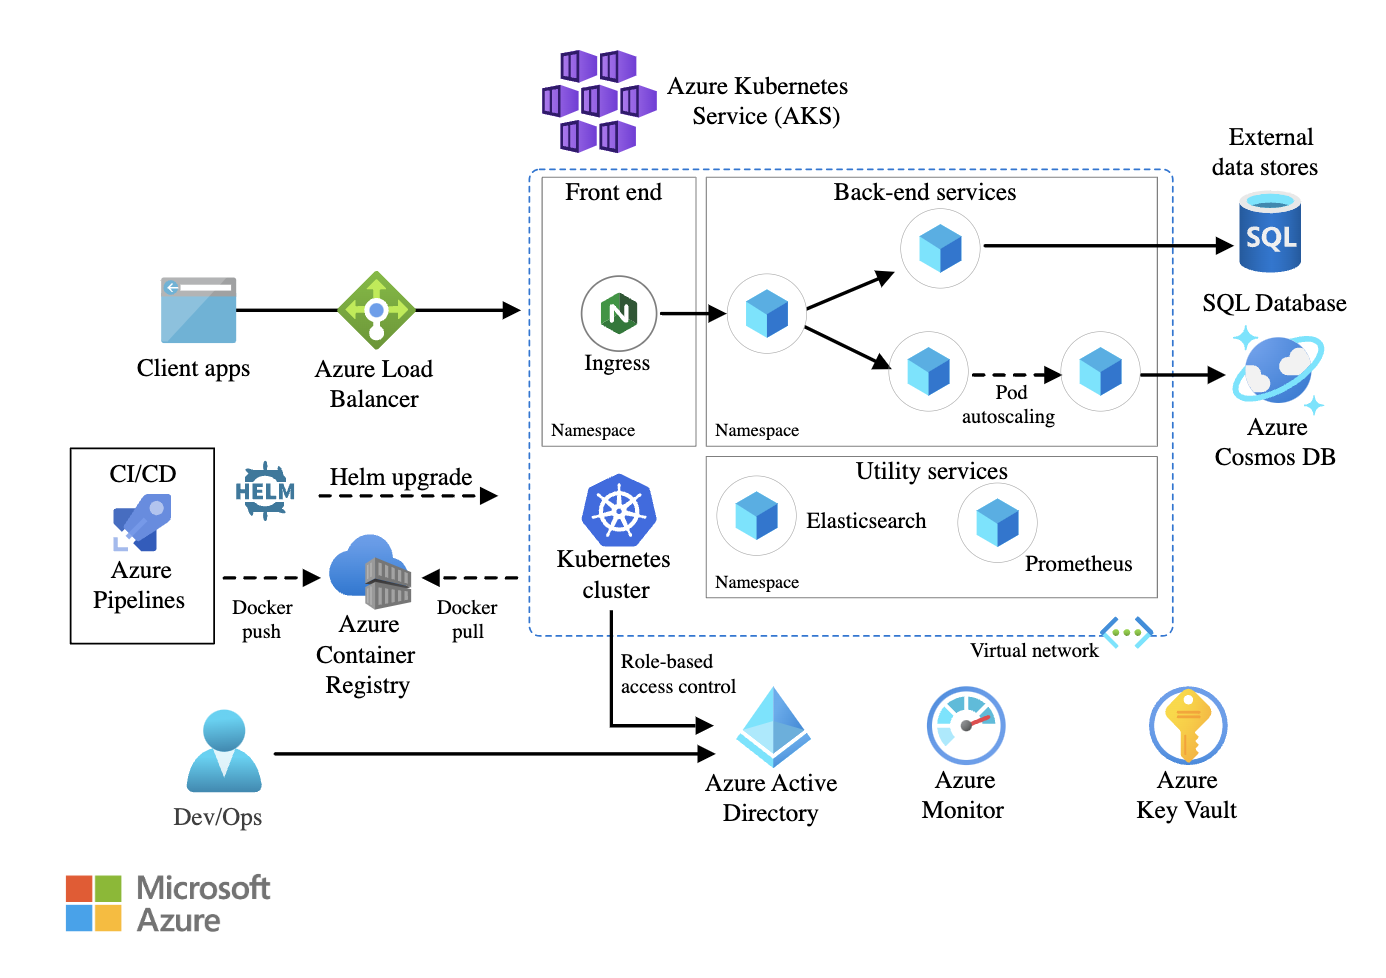
Ví dụ kiến trúc microservices dùng Azure Kubernetes Service (AKS). Nguồn hình: Microsoft Learn
Câu trả lời mẫu:
Ngay khi phát hiện vi phạm bảo mật, phản ứng tức thời của tôi là cô lập sự cố, xác định vector tấn công và ngăn khai thác thêm. Tôi sẽ cách ly hệ thống bị ảnh hưởng để giới hạn thiệt hại bằng cách thu hồi thông tin xác thực IAM bị xâm phạm, hạn chế truy cập tài nguyên bị ảnh hưởng và siết chặt rule của security group.
Bước tiếp theo là phân tích log và điều tra. Log kiểm toán cho thấy hoạt động đáng ngờ như nỗ lực truy cập trái phép, leo thang đặc quyền hoặc API call bất thường. Nếu kẻ tấn công lợi dụng policy bảo mật cấu hình sai, tôi sẽ xác định và vá lỗ hổng.
Để giảm tác động, tôi sẽ xoay vòng thông tin xác thực, thu hồi khóa API bị lộ và áp dụng MFA cho mọi tài khoản đặc quyền. Nếu vi phạm liên quan đến rò rỉ dữ liệu, tôi sẽ phân tích log để truy vết chuyển động dữ liệu và thông báo cơ quan liên quan nếu ảnh hưởng đến tuân thủ quy định.
Khi đã khống chế, tôi tiến hành rà soát sau sự cố để củng cố chính sách bảo mật.
Câu trả lời mẫu:
Để thiết kế kiến trúc đa đám mây, tôi bắt đầu với khung quản lý danh tính và truy cập chung (IAM), như Okta, AWS IAM Federation hoặc Azure AD, để đảm bảo xác thực xuyên suốt các cloud. Điều này ngăn kiểm soát truy cập bị chia cắt và giảm phân mảnh danh tính.
Mạng là thách thức then chốt trong môi trường đa cloud. Tôi sẽ dùng các dịch vụ liên kết như AWS Transit Gateway, Azure Virtual WAN hoặc Google Cloud Interconnect để hỗ trợ giao tiếp liên cloud an toàn. Thêm vào đó, tôi triển khai service mesh để chuẩn hóa quản lý lưu lượng và chính sách bảo mật.
Tính nhất quán dữ liệu giữa các cloud là yếu tố quan trọng khác. Tôi sẽ đảm bảo nhân bản liên cloud bằng cơ sở dữ liệu toàn cầu như Spanner, Cosmos DB hoặc AWS Aurora Global Database. Nếu ứng dụng nhạy cảm độ trễ cần dữ liệu cục bộ, tôi sẽ dùng giải pháp điện toán biên để giảm truyền dữ liệu giữa các cloud.
Cuối cùng, giám sát chi phí và quản trị là thiết yếu để ngăn phình to tài nguyên cloud. Dùng công cụ FinOps như CloudHealth, AWS Cost Explorer và Azure Cost Management, tôi sẽ theo dõi chi tiêu, áp hạn mức ngân sách và tối ưu phân bổ tài nguyên linh hoạt.
Chuẩn bị cho phỏng vấn kỹ sư cloud đòi hỏi hiểu vững nền tảng cloud, kiến trúc, bảo mật và thực tiễn tốt nhất. Hãy tiếp tục khám phá các dịch vụ cloud, cập nhật xu hướng ngành và quan trọng nhất là thực hành trực tiếp với AWS, Azure hoặc GCP.
Lộ trình AWS Cloud Practitioner là điểm khởi đầu tuyệt vời nếu bạn muốn tìm hiểu thêm về AWS. Nếu bạn mới với Microsoft Azure, lộ trình Azure Fundamentals (AZ-900) sẽ giúp bạn xây dựng nền tảng vững chắc. Và nếu muốn tìm hiểu Google Cloud Platform (GCP), khóa học Introduction to GCP là điểm khởi đầu hoàn hảo.
Chúc bạn may mắn trong buổi phỏng vấn!
Tìm hiểu thêm về điện toán đám mây với các khóa học này!
Khóa học
Khóa học
Luyện tập và Lộ trình tiến trình của bạn.
Tiếp Tục Với Google