कोर्स
क्लाउड कंप्यूटिंग को समझना
2 घंटा
256.3K
यदि आप क्लाउड इंजीनियरिंग इंटरव्यू की तैयारी कर रहे हैं, तो आप सही जगह पर हैं। इस लेख में कुछ सबसे सामान्य पूछे जाने वाले प्रश्न शामिल हैं, जो आपको अभ्यास करने और आत्मविश्वास बढ़ाने में सहायता करेंगे। चाहे आपका लक्ष्य क्लाउड इंजीनियरिंग, DevOps, या MLOps में भूमिका पाना हो, ये प्रश्न क्लाउड अवधारणाओं, आर्किटेक्चर, और सर्वोत्तम प्रथाओं की आपकी समझ को परखेंगे।
इस गाइड को और व्यावहारिक बनाने के लिए, मैंने सबसे बड़े क्लाउड प्रदाताओं—AWS, Azure, और GCP—की सेवाओं के उदाहरण शामिल किए हैं ताकि आप देख सकें कि अलग-अलग प्लेटफ़ॉर्म क्लाउड सॉल्यूशंस को कैसे अपनाते हैं। आइए शुरू करें!
ये बुनियादी प्रश्न क्लाउड कंप्यूटिंग की अवधारणाओं, सेवाओं और डिप्लॉयमेंट मॉडलों की आपकी समझ को जाँचते हैं। आपका इंटरव्यू आम तौर पर कुछ इसी तरह के प्रश्नों से शुरू होगा।
क्लाउड कंप्यूटिंग के तीन मुख्य मॉडल हैं:
क्लाउड कंप्यूटिंग के कुछ सबसे महत्वपूर्ण लाभ ये हैं:
मुख्य रूप से चार मॉडल हैं:
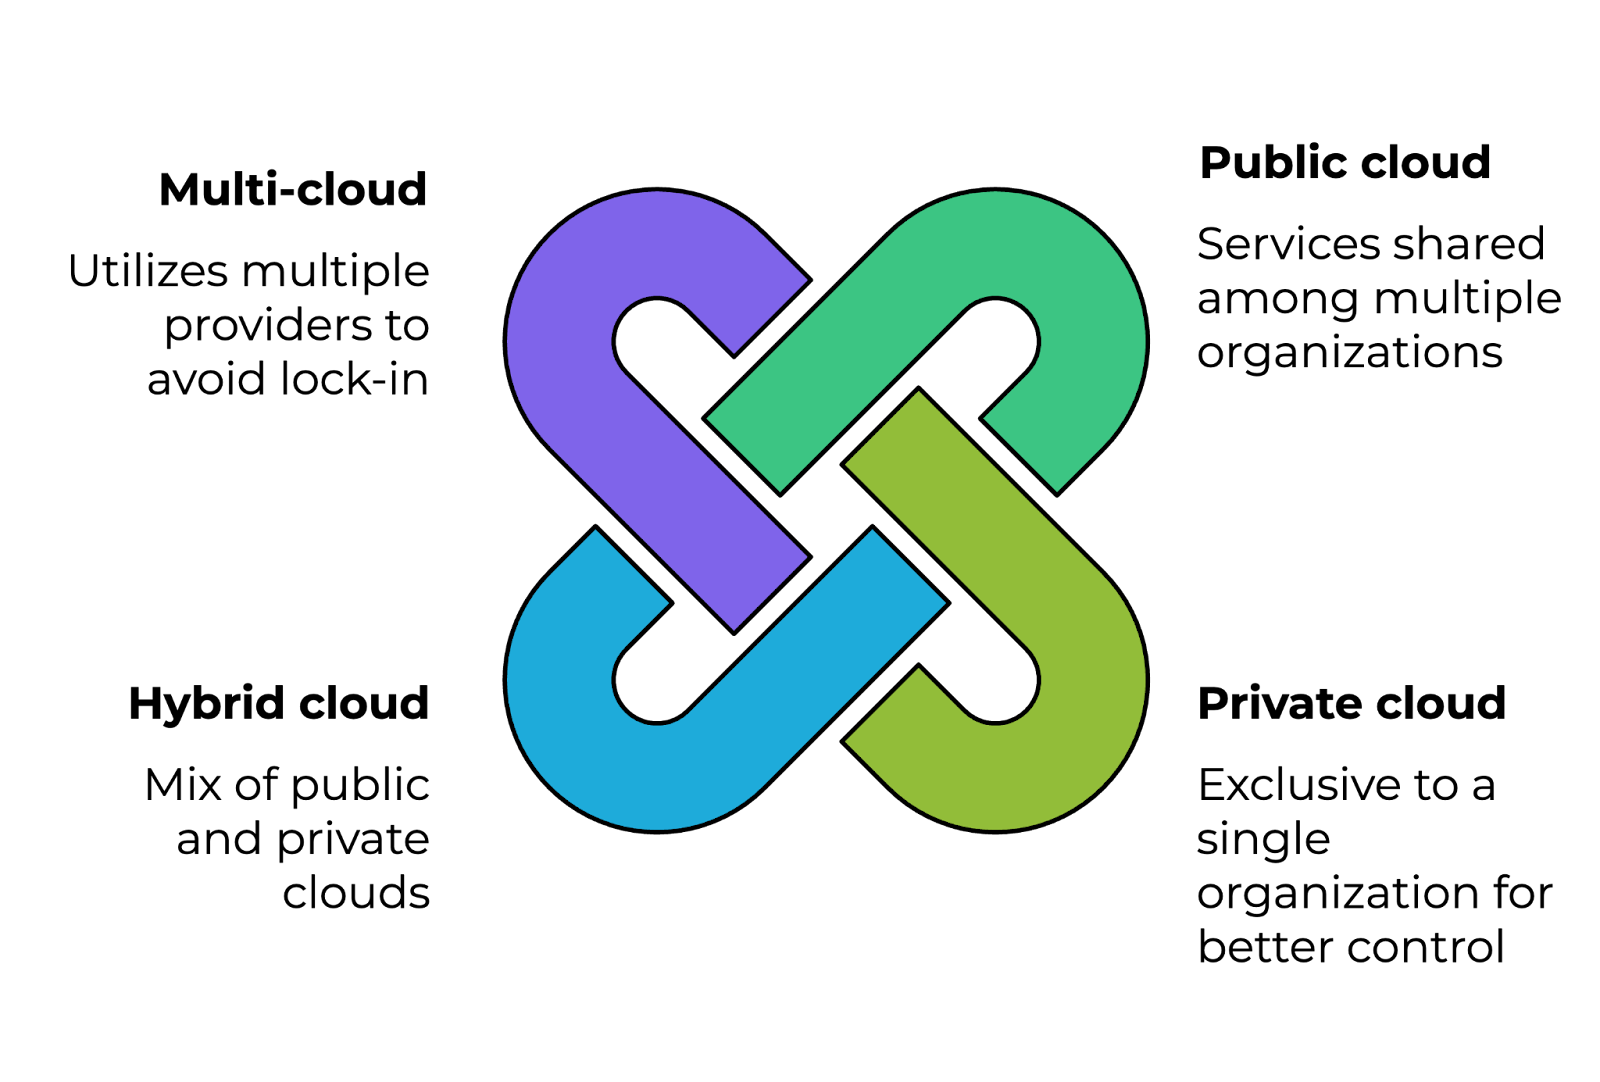
क्लाउड डिप्लॉयमेंट मॉडल। चित्र: लेखक द्वारा।
वर्चुअलाइजेशन वह प्रक्रिया है जिसमें एक ही फिजिकल मशीन पर सर्वर, स्टोरेज और नेटवर्क जैसे कंप्यूटिंग संसाधनों के वर्चुअल इंस्टेंसेज़ बनाए जाते हैं। यह संसाधनों के कुशल आवंटन, मल्टी-टेनेंसी और स्केलेबिलिटी को सक्षम बनाकर क्लाउड कंप्यूटिंग को संभव बनाता है।
Hyper-V, VMware, और KVM जैसी तकनीकें क्लाउड वातावरण में वर्चुअलाइजेशन के लिए आमतौर पर उपयोग की जाती हैं।
क्लाउड रीजन एक भौगोलिक रूप से अलग क्षेत्र होता है जहाँ क्लाउड प्रदाता कई डेटा सेंटर्स होस्ट करते हैं। एक अवेलेबिलिटी जोन (AZ) किसी रीजन के भीतर एक भौतिक रूप से अलग डेटा सेंटर होता है, जिसे रेडंडेंसी और उच्च उपलब्धता प्रदान करने के लिए डिज़ाइन किया गया है।
उदाहरण के लिए, AWS के दुनिया भर में कई रीजन हैं, जिनमें से प्रत्येक में आपदा-उन्मूलन और फ़ॉल्ट टॉलरेंस के लिए दो या अधिक AZ शामिल हैं।
इन दोनों अवधारणाओं के बीच अंतर इस प्रकार हैं:
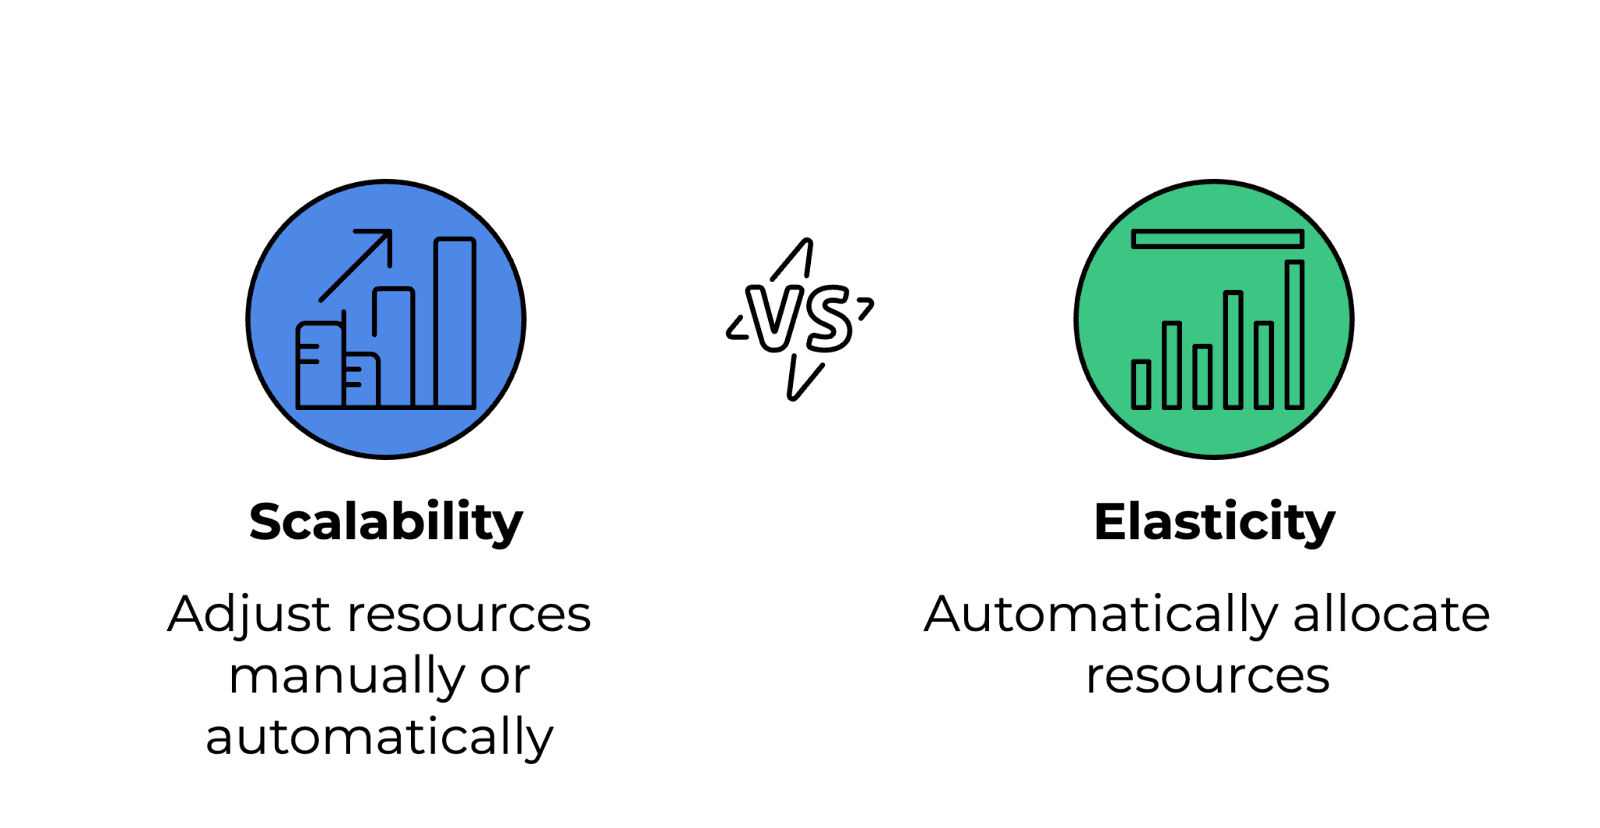
स्केलेबिलिटी और इलास्टिसिटी के बीच अंतर। चित्र: लेखक द्वारा।
निम्नलिखित तालिका प्रमुख क्लाउड प्रदाताओं, उनकी खूबियों और उपयोग परिदृश्यों को सूचीबद्ध करती है:
|
क्लाउड प्रदाता |
खूबियाँ |
उपयोग परिदृश्य |
|
Amazon Web Services (AWS) |
सबसे बड़ा क्लाउड प्रदाता, व्यापक सेवाओं के साथ। |
जनरल-पर्पज़ क्लाउड कंप्यूटिंग, सर्वरलेस, DevOps। |
|
Microsoft Azure |
एंटरप्राइज़ और हाइब्रिड क्लाउड समाधानों में मज़बूत। |
एंटरप्राइज़ एप्लिकेशन, हाइब्रिड क्लाउड, Microsoft इकोसिस्टम इंटीग्रेशन। |
|
Google Cloud Platform (GCP) |
बिग डेटा, AI/ML और Kubernetes में विशेषज्ञता। |
मशीन लर्निंग, डेटा एनालिटिक्स, कंटेनर ऑर्केस्ट्रेशन। |
|
IBM Cloud |
AI और एंटरप्राइज़ क्लाउड समाधानों पर केंद्रित। |
AI-चालित एप्लिकेशन, एंटरप्राइज़ क्लाउड ट्रांसफॉर्मेशन। |
|
Oracle Cloud |
डेटाबेस और एंटरप्राइज़ एप्लिकेशन में मज़बूत। |
डेटाबेस प्रबंधन, ERP एप्लिकेशन, एंटरप्राइज़ वर्कलोड्स। |
सर्वरलेस कंप्यूटिंग एक क्लाउड निष्पादन मॉडल है जिसमें क्लाउड प्रदाता इन्फ्रास्ट्रक्चर का स्वचालित रूप से प्रबंधन करता है, जिससे डेवलपर्स को केवल कोड लिखने पर ध्यान केंद्रित करने की सुविधा मिलती है। उपयोगकर्ता तय संसाधन प्रोविज़न करने के बजाय केवल वास्तविक निष्पादन समय के लिए भुगतान करते हैं। उदाहरण:
ऑब्जेक्ट स्टोरेज एक डेटा स्टोरेज आर्किटेक्चर है, जहाँ फाइलें हायरार्किकल फाइल सिस्टम के बजाय फ्लैट नेमस्पेस में डिस्क्रीट ऑब्जेक्ट्स के रूप में संग्रहीत होती हैं। यह अत्यधिक स्केलेबल है और असंरचित डेटा, बैकअप और मल्टीमीडिया स्टोरेज के लिए उपयोग होती है। उदाहरण:
CDN वितरित सर्वरों का एक नेटवर्क है जो उपयोगकर्ताओं के भौगोलिक स्थान के आधार पर कंटेंट (जैसे, इमेज, वीडियो, वेब पेज) को कैश करता है और डिलीवर करता है। यह विलंबता घटाता है, वेबसाइट के प्रदर्शन में सुधार करता है और उपलब्धता बढ़ाता है। लोकप्रिय CDN में शामिल हैं:
ये प्रश्न क्लाउड नेटवर्किंग, सुरक्षा, ऑटोमेशन और प्रदर्शन अनुकूलन में गहराई तक जाते हैं, और यह परखते हैं कि आप क्लाउड वातावरण को प्रभावी ढंग से डिजाइन, प्रबंधित और ट्रबलशूट कर सकते हैं या नहीं।
वर्चुअल प्राइवेट क्लाउड (VPC) पब्लिक क्लाउड का एक तार्किक रूप से आइसोलेटेड सेक्शन है, जो उपयोगकर्ताओं को एक प्राइवेट नेटवर्क वातावरण में संसाधन लॉन्च करने की अनुमति देता है। यह नेटवर्किंग कॉन्फ़िगरेशन, सुरक्षा नीतियों और एक्सेस मैनेजमेंट पर अधिक नियंत्रण प्रदान करता है।
VPC में, उपयोगकर्ता CIDR ब्लॉक्स का उपयोग करके IP एड्रेस रेंज परिभाषित कर सकते हैं। पब्लिक और प्राइवेट संसाधनों को अलग करने के लिए सबनेट बनाए जा सकते हैं, और सिक्योरिटी ग्रुप्स तथा नेटवर्क ACLs नेटवर्क एक्सेस नीतियों को लागू करने में मदद करते हैं।
लोड बैलेंसर इनकमिंग नेटवर्क ट्रैफ़िक को कई सर्वरों में वितरित करते हैं ताकि उच्च उपलब्धता, फ़ॉल्ट टॉलरेंस और बेहतर प्रदर्शन सुनिश्चित हो सके।
लोड बैलेंसर के विभिन्न प्रकार हैं:
IAM एक फ़्रेमवर्क है जो नियंत्रित करता है कि क्लाउड संसाधनों तक किसकी पहुँच हो और वे कौन-सी क्रियाएँ कर सकते हैं। यह न्यूनतम विशेषाधिकार के सिद्धांत को लागू करने में मदद करता है और क्लाउड वातावरण को सुरक्षित बनाता है।
IAM में, यूज़र्स और रोल्स विशिष्ट परमिशन वाली पहचानें परिभाषित करते हैं, पॉलिसीज़ JSON-आधारित नियमों से एक्सेस प्रदान या अस्वीकार करती हैं, और मल्टी-फ़ैक्टर ऑथेंटिकेशन (MFA) महत्वपूर्ण ऑपरेशनों के लिए अतिरिक्त सुरक्षा परत जोड़ता है।
सिक्योरिटी ग्रुप्स और नेटवर्क ACLs (एक्सेस कंट्रोल लिस्ट्स) क्लाउड संसाधनों के इनबाउंड और आउटबाउंड ट्रैफ़िक को नियंत्रित करते हैं, लेकिन अलग स्तरों पर काम करते हैं।
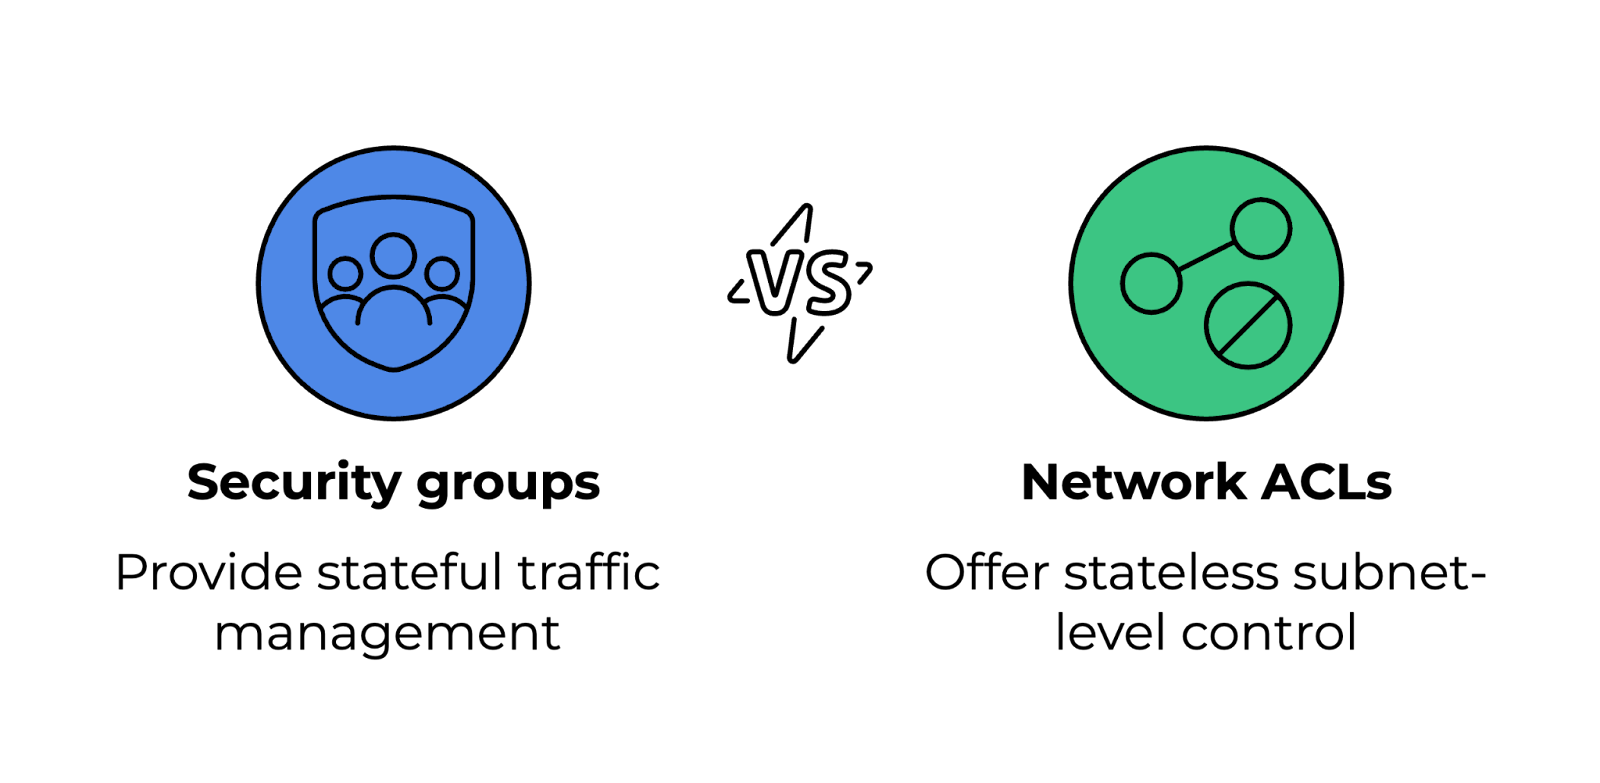
सिक्योरिटी ग्रुप्स और नेटवर्क ACLs की तुलना। चित्र: लेखक द्वारा।
बैस्टियन होस्ट एक सुरक्षित जंप सर्वर होता है, जिसका उपयोग प्राइवेट नेटवर्क में क्लाउड संसाधनों तक पहुँचने के लिए किया जाता है। सभी सर्वरों को इंटरनेट पर उजागर करने के बजाय, यह रिमोट कनेक्शनों के लिए गेटवे के रूप में कार्य करता है।
सुरक्षा बढ़ाने के लिए इसमें कड़े फ़ायरवॉल नियम होने चाहिए, जिससे केवल विश्वसनीय IPs से ही SSH या RDP एक्सेस की अनुमति हो। सुरक्षित एक्सेस के लिए MFA और की-आधारित ऑथेंटिकेशन का उपयोग होना चाहिए, और अनधिकृत लॉगिन प्रयासों को ट्रैक करने के लिए लॉगिंग और मॉनिटरिंग सक्षम होनी चाहिए।
ऑटोस्केलिंग मांग के आधार पर संसाधनों को गतिशील रूप से समायोजित करने की अनुमति देता है, जिससे लागत दक्षता और प्रदर्शन सुनिश्चित होता है। यह दो तरीकों से काम करता है:
क्लाउड प्रदाता ऑटोस्केलिंग ग्रुप्स प्रदान करते हैं, जो ट्रैफ़िक को प्रभावी रूप से वितरित करने के लिए लोड बैलेंसर के साथ काम करते हैं।
क्लाउड लागतों का प्रभावी प्रबंधन उपयोग की मॉनिटरिंग और सही प्राइसिंग मॉडल चुनने पर निर्भर करता है। लागत अनुकूलन रणनीतियाँ शामिल हैं:
AWS सुरक्षा में महारत हासिल करना और क्लाउड लागतों को अनुकूलित करना चाहते हैं? AWS Security and Cost Management कोर्स देखें और आवश्यक सर्वोत्तम प्रथाएँ सीखें।
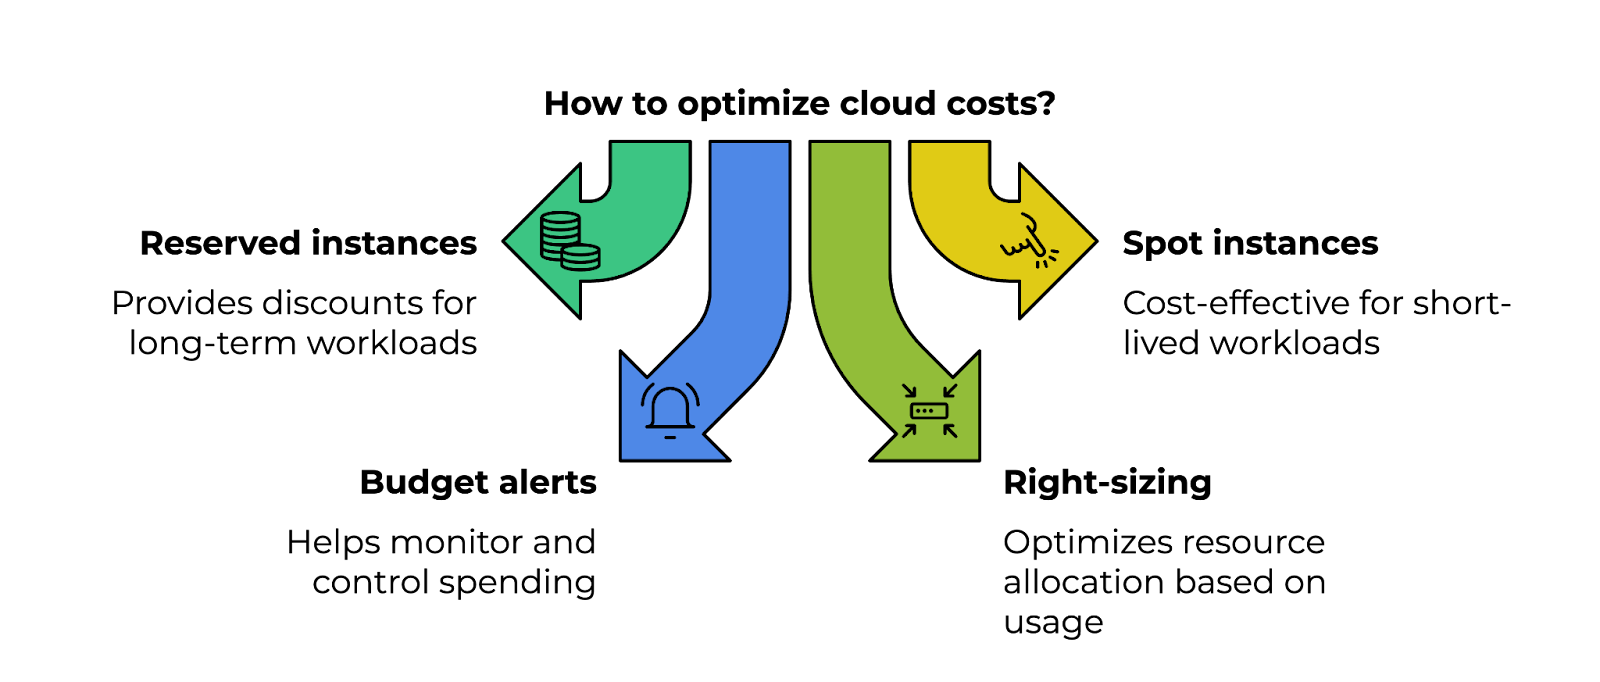
क्लाउड लागत अनुकूलन के चार स्तंभ। चित्र: लेखक द्वारा।
Terraform और AWS CloudFormation दोनों इंफ्रास्ट्रक्चर-एज़-कोड (IaC) टूल हैं, लेकिन इनमें कुछ अंतर हैं:
|
फ़ीचर |
Terraform |
AWS CloudFormation |
|
क्लाउड सपोर्ट |
क्लाउड-एग्नॉस्टिक, AWS, Azure, GCP और अन्य को सपोर्ट करता है। |
AWS-विशिष्ट, केवल AWS संसाधनों के लिए डिज़ाइन किया गया। |
|
कॉन्फ़िगरेशन भाषा |
HashiCorp Configuration Language (HCL) का उपयोग करता है। |
JSON/YAML टेम्पलेट्स का उपयोग करता है। |
|
स्टेट मैनेजमेंट |
इन्फ्रास्ट्रक्चर परिवर्तनों को ट्रैक करने के लिए एक स्टेट फ़ाइल बनाए रखता है। |
डिप्लॉयमेंट्स को प्रबंधित और ट्रैक करने के लिए स्टैक्स का उपयोग करता है। |
मॉनिटरिंग टूल्स प्रदर्शन बाधाओं, सुरक्षा खतरों और संसाधनों के अति-उपयोग का पता लगाने में मदद करते हैं। सामान्य मॉनिटरिंग समाधान शामिल हैं:
कंटेनर एप्लिकेशनों को उनकी निर्भरताओं सहित पैकेज करते हैं, जिससे वे हल्के, पोर्टेबल और स्केलेबल बनते हैं। वर्चुअल मशीनों की तुलना में, कंटेनर कम संसाधन उपयोग करते हैं क्योंकि कई कंटेनर एक ही OS पर चल सकते हैं।
Docker और Kubernetes तेज़ डिप्लॉयमेंट और रोलबैक की सुविधा देते हैं। इसके अलावा, वे Kubernetes और Amazon ECS/EKS जैसे ऑर्केस्ट्रेशन टूल्स के साथ आसानी से स्केल होते हैं।
कंटेनराइज़ेशन कौशल निखारना चाहते हैं? Containerization and Virtualization ट्रैक Docker, Kubernetes, और अन्य को कवर करता है ताकि आप स्केलेबल क्लाउड एप्लिकेशन बना सकें।
सर्विस मेष एक इन्फ्रास्ट्रक्चर परत है जो माइक्रोसर्विस-आधारित क्लाउड एप्लिकेशन में सर्विस-टू-सर्विस संचार का प्रबंधन करती है। यह निम्नलिखित प्रदान करता है:
लोकप्रिय सर्विस मेष समाधान Istio, Linkerd, और AWS App Mesh हैं।
मल्टी-क्लाउड रणनीति का अर्थ है वेंडर लॉक-इन से बचने और लचीलापन बढ़ाने के लिए कई क्लाउड प्रदाताओं (AWS, Azure, GCP) का उपयोग करना।
कंपनियाँ इस दृष्टिकोण को तब चुनती हैं जब उन्हें आपदा पुनर्प्राप्ति के लिए भौगोलिक रेडंडेंसी चाहिए, अलग-अलग प्रदाताओं की विशिष्ट सेवाओं का लाभ उठाना हो (जैसे, कंप्यूट के लिए AWS, AI के लिए GCP), या क्षेत्रीय विनियमों के अनुपालन के लिए जो क्लाउड प्रदाता विकल्पों को सीमित करते हैं।
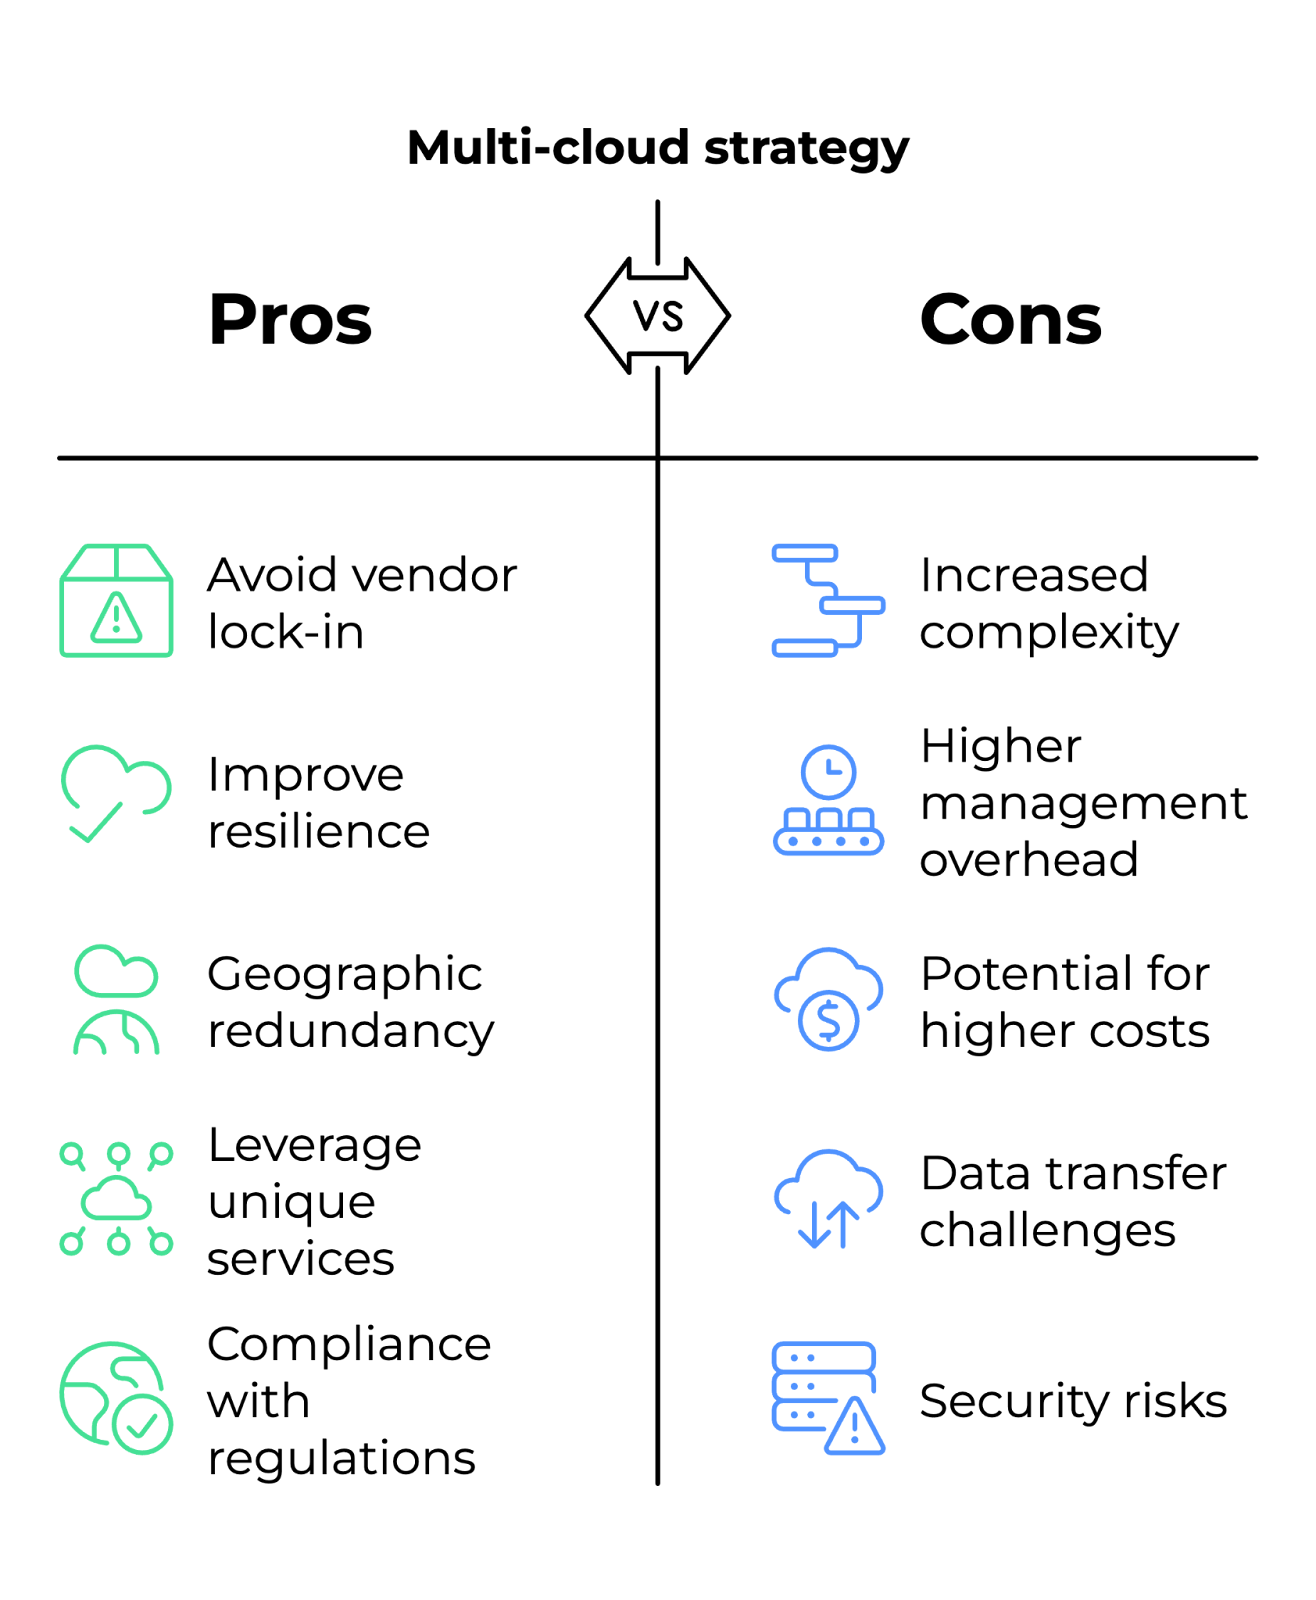
मल्टी-क्लाउड रणनीति के फायदे और नुकसान। चित्र: लेखक द्वारा।
ये प्रश्न आपकी स्केलेबल समाधान डिजाइन करने, जटिल क्लाउड इन्फ्रास्ट्रक्चर प्रबंधित करने, और महत्वपूर्ण परिदृश्यों को संभालने की क्षमता का परीक्षण करते हैं।
मल्टी-रीजन आर्किटेक्चर संसाधनों को कई भौगोलिक स्थानों में वितरित करके न्यूनतम डाउनटाइम और बिज़नेस कंटीन्यूटी सुनिश्चित करता है।
ऐसी आर्किटेक्चर डिजाइन करते समय कई कारकों पर विचार करना चाहिए। इनमें से कुछ हैं:
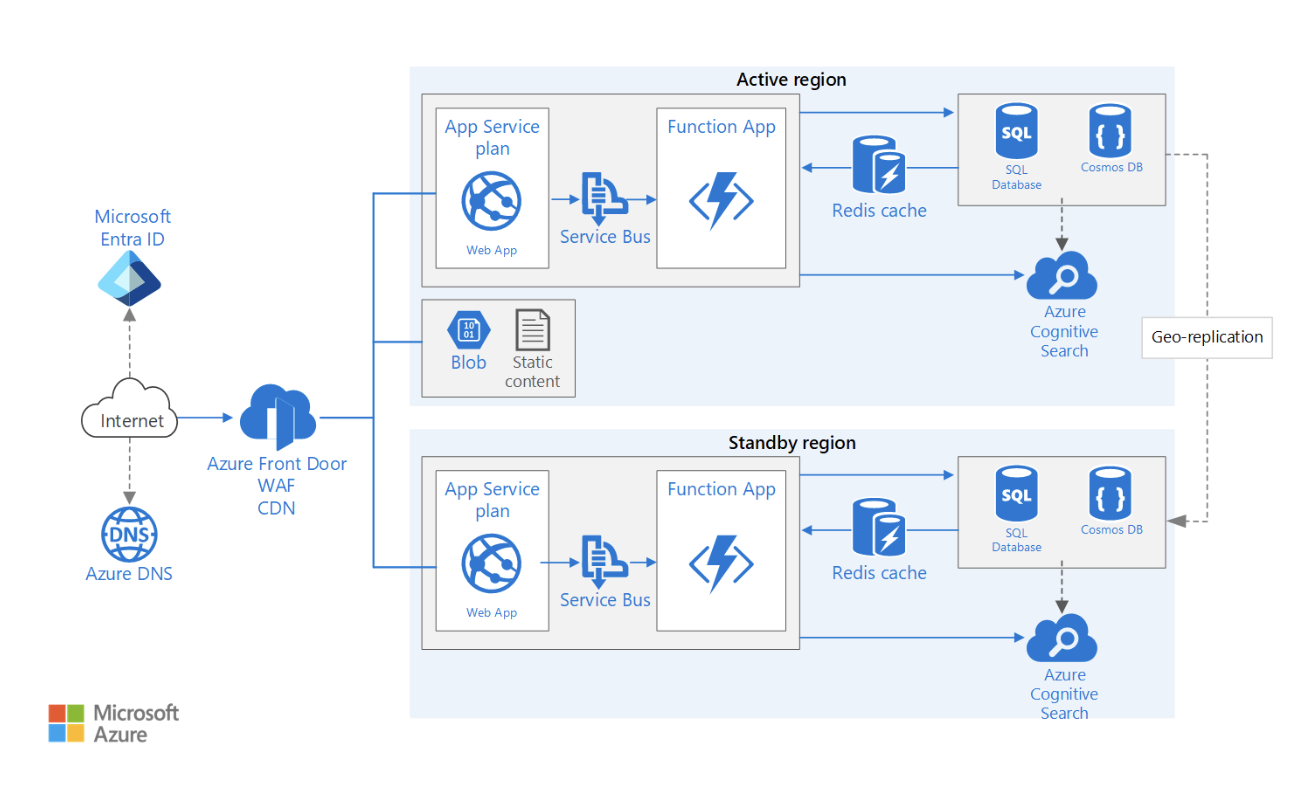
उच्च उपलब्धता वाली मल्टी-रीजन वेब एप्लिकेशन आर्किटेक्चर उदाहरण। चित्र स्रोत: Microsoft Learn
ज़ीरो ट्रस्ट मॉडल मानता है कि नेटवर्क के अंदर या बाहर कोई भी इकाई डिफ़ॉल्ट रूप से विश्वसनीय नहीं होनी चाहिए।
क्लाउड वातावरण में ज़ीरो ट्रस्ट लागू करने के लिए:
एक सफल रणनीति की शुरुआत कॉस्ट एलोकेशन और टैगिंग से होती है, जहाँ संगठन संरचित टैगिंग (जैसे, विभाग, प्रोजेक्ट, ओनर) लागू करते हैं ताकि टीमों के बीच खर्च को ट्रैक किया जा सके और वित्तीय दृश्यता में सुधार किया जा सके।
स्वचालित बजट अलर्ट AWS Budgets, Azure Cost Management, या GCP Billing Alerts जैसे टूल्स से सेट किए जाने चाहिए ताकि अप्रत्याशित खर्चों को रोका जा सके। ये समाधान रियल-टाइम मॉनिटरिंग और नोटिफ़िकेशन प्रदान करते हैं जब उपयोग पूर्व-निर्धारित सीमाओं के करीब पहुँचता है।
एक अन्य पहलू है राइटसाइजिंग और रिज़र्व्ड इंस्टेंसेज़। CPU और मेमोरी जैसे इंस्टेंस उपयोग मेट्रिक्स का निरंतर विश्लेषण करके, टीमें यह निर्धारित कर सकती हैं कि वर्कलोड्स को समायोजित किया जाए या उन्हें रिज़र्व्ड या स्पॉट इंस्टेंसेज़ में माइग्रेट किया जाए, जो पर्याप्त लागत बचत प्रदान करते हैं।
FinOps सर्वोत्तम प्रथाओं को लागू करना लागत दक्षता को और बढ़ाता है। Kubecost (Kubernetes वातावरण के लिए) और AWS Compute Optimizer जैसे स्वचालित लागत विसंगति पहचान टूल्स निष्क्रिय संसाधनों की सक्रिय पहचान और अनुकूलन में मदद करते हैं।
अंततः, ऑटो-शटडाउन नीतियाँ अपव्यय कम करने में महत्वपूर्ण भूमिका निभाती हैं। AWS Lambda या Azure Functions जैसी सर्वरलेस फ़ंक्शन, बिज़नेस घंटों के बाहर कम उपयोग वाले संसाधनों को स्वचालित रूप से बंद कर सकती हैं, जिससे अनावश्यक खर्च रोका जा सकता है।
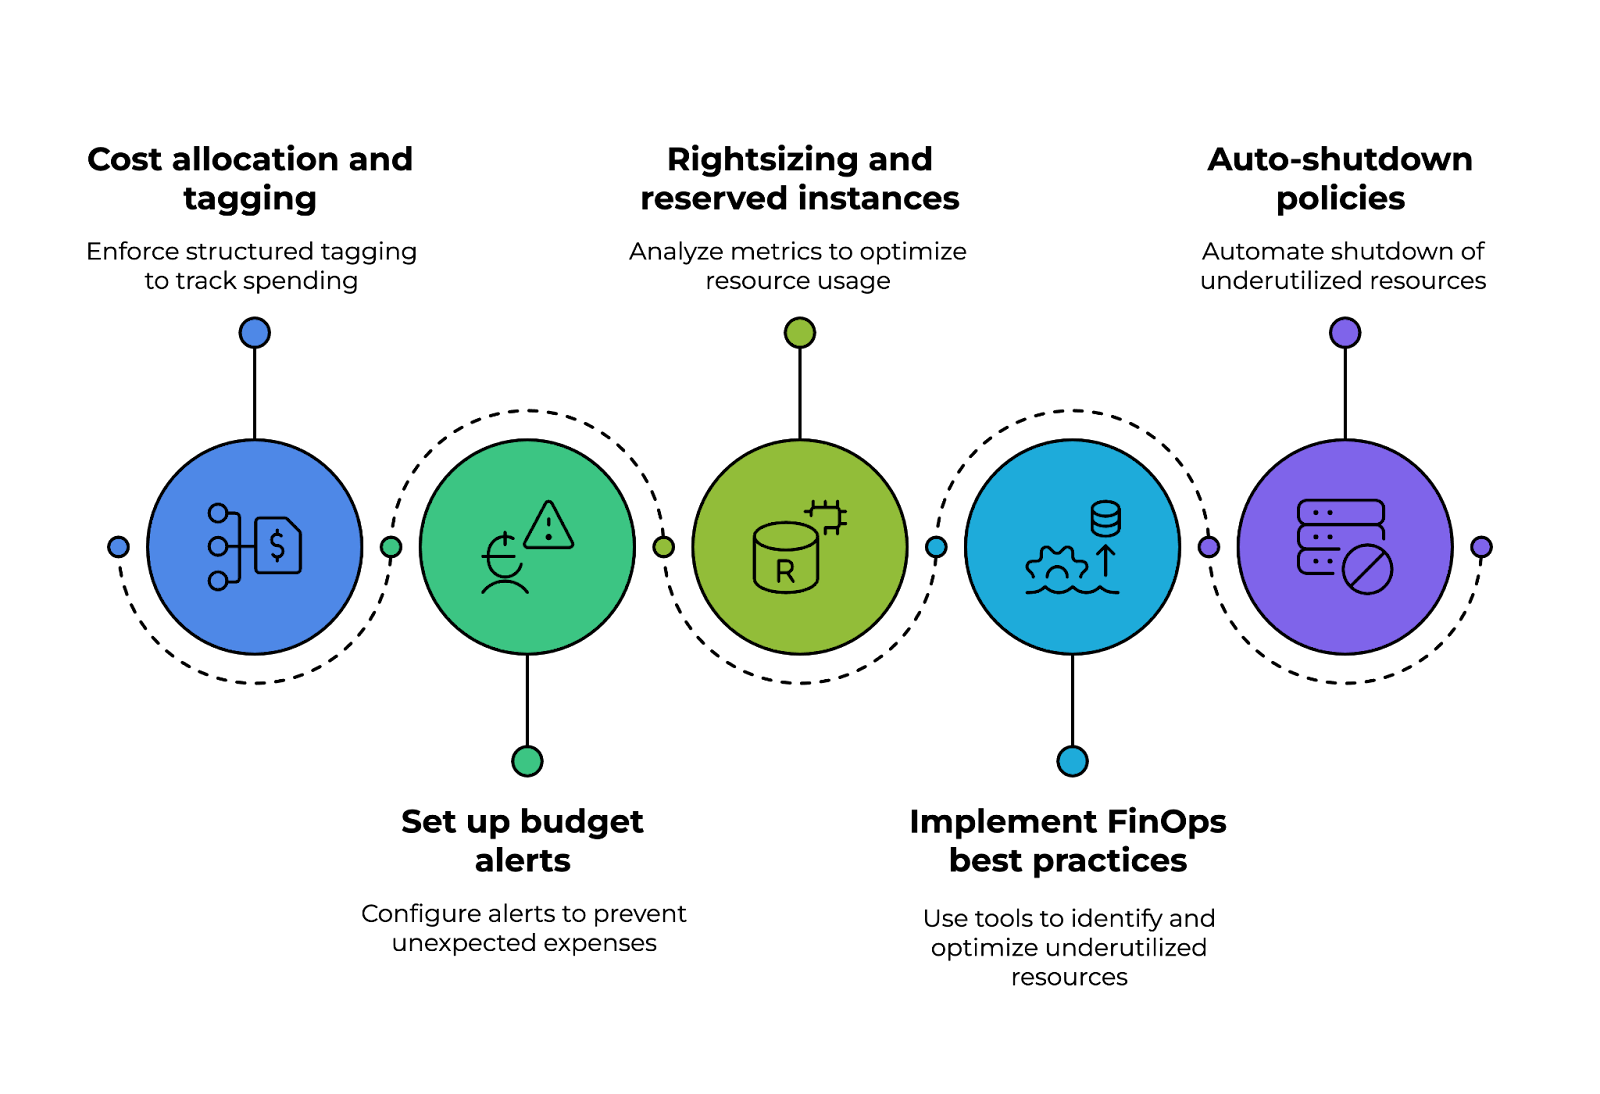
क्लाउड लागत गवर्नेंस रणनीति के कार्यान्वयन के स्तंभ। चित्र: लेखक द्वारा।
डेटा लेक में पेटाबाइट-स्तर के डेटा का कुशल स्टोरेज, रिट्रीवल और प्रोसेसिंग आवश्यक होती है। कुछ अनुकूलन रणनीतियाँ:
CI/CD पाइपलाइन का एक बुनियादी पहलू CI/CD पाइपलाइन है कोड वर्ज़निंग और रिपॉज़िटरी मैनेजमेंट, जो कुशल सहयोग और बदलाव ट्रैकिंग सक्षम करता है। GitHub Actions, AWS CodeCommit, या Azure Repos जैसे टूल्स सोर्स कोड प्रबंधित करने, ब्रांचिंग रणनीतियाँ लागू करने और पुल रिक्वेस्ट वर्कफ़्लोज़ को सुव्यवस्थित करने में मदद करते हैं।
बिल्ड ऑटोमेशन और आर्टिफ़ैक्ट मैनेजमेंट सॉफ़्टवेयर बिल्ड्स में स्थिरता और विश्वसनीयता बनाए रखने में महत्वपूर्ण भूमिका निभाते हैं। Docker-आधारित बिल्ड्स, JFrog Artifactory, या AWS CodeArtifact का उपयोग करके टीमें पुनरुत्पादनीय बिल्ड्स बना सकती हैं, आर्टिफ़ैक्ट्स को सुरक्षित रूप से स्टोर कर सकती हैं, और डेवलपमेंट वातावरणों में वर्ज़न कंट्रोल सुनिश्चित कर सकती हैं।
सुरक्षा एक और महत्वपूर्ण विचार है। SAST (स्टैटिक एप्लिकेशन सिक्योरिटी टेस्टिंग) टूल्स, जैसे SonarQube या Snyk, को एकीकृत करने से कोडबेस में कमजोरियों का शुरुआती पता चलता है। अतिरिक्त रूप से, साइन किए गए कंटेनर इमेजेज़ लागू करना सुनिश्चित करता है कि केवल सत्यापित और विश्वसनीय आर्टिफ़ैक्ट्स ही डिप्लॉय हों।
एक मज़बूत मल्टी-स्टेज डिप्लॉयमेंट रणनीति सॉफ़्टवेयर रिलीज़ से जुड़ी जोखिमों को कम करने में मदद करती है। कैनरी, ब्लू-ग्रीन, या रोलिंग डिप्लॉयमेंट जैसे दृष्टिकोण क्रमिक रोलआउट सक्षम करते हैं, डाउनटाइम घटाते हैं और रियल-टाइम प्रदर्शन मॉनिटरिंग की अनुमति देते हैं। फीचर फ्लैग्स का उपयोग करके टीमें पूरे रिलीज़ से पहले चुनिंदा उपयोगकर्ताओं के लिए नए फीचर्स नियंत्रित कर सकती हैं।
अंत में, Infrastructure as Code (IaC) इंटीग्रेशन क्लाउड वातावरणों को स्वचालित और मानकीकृत करने के लिए आवश्यक है। Terraform, AWS CloudFormation, या Pulumi का उपयोग करके टीमें इन्फ्रास्ट्रक्चर को कोड में परिभाषित कर सकती हैं, डिप्लॉयमेंट्स में स्थिरता बनाए रख सकती हैं, और क्लाउड संसाधनों के प्रोविज़निंग सक्षम कर सकती हैं।
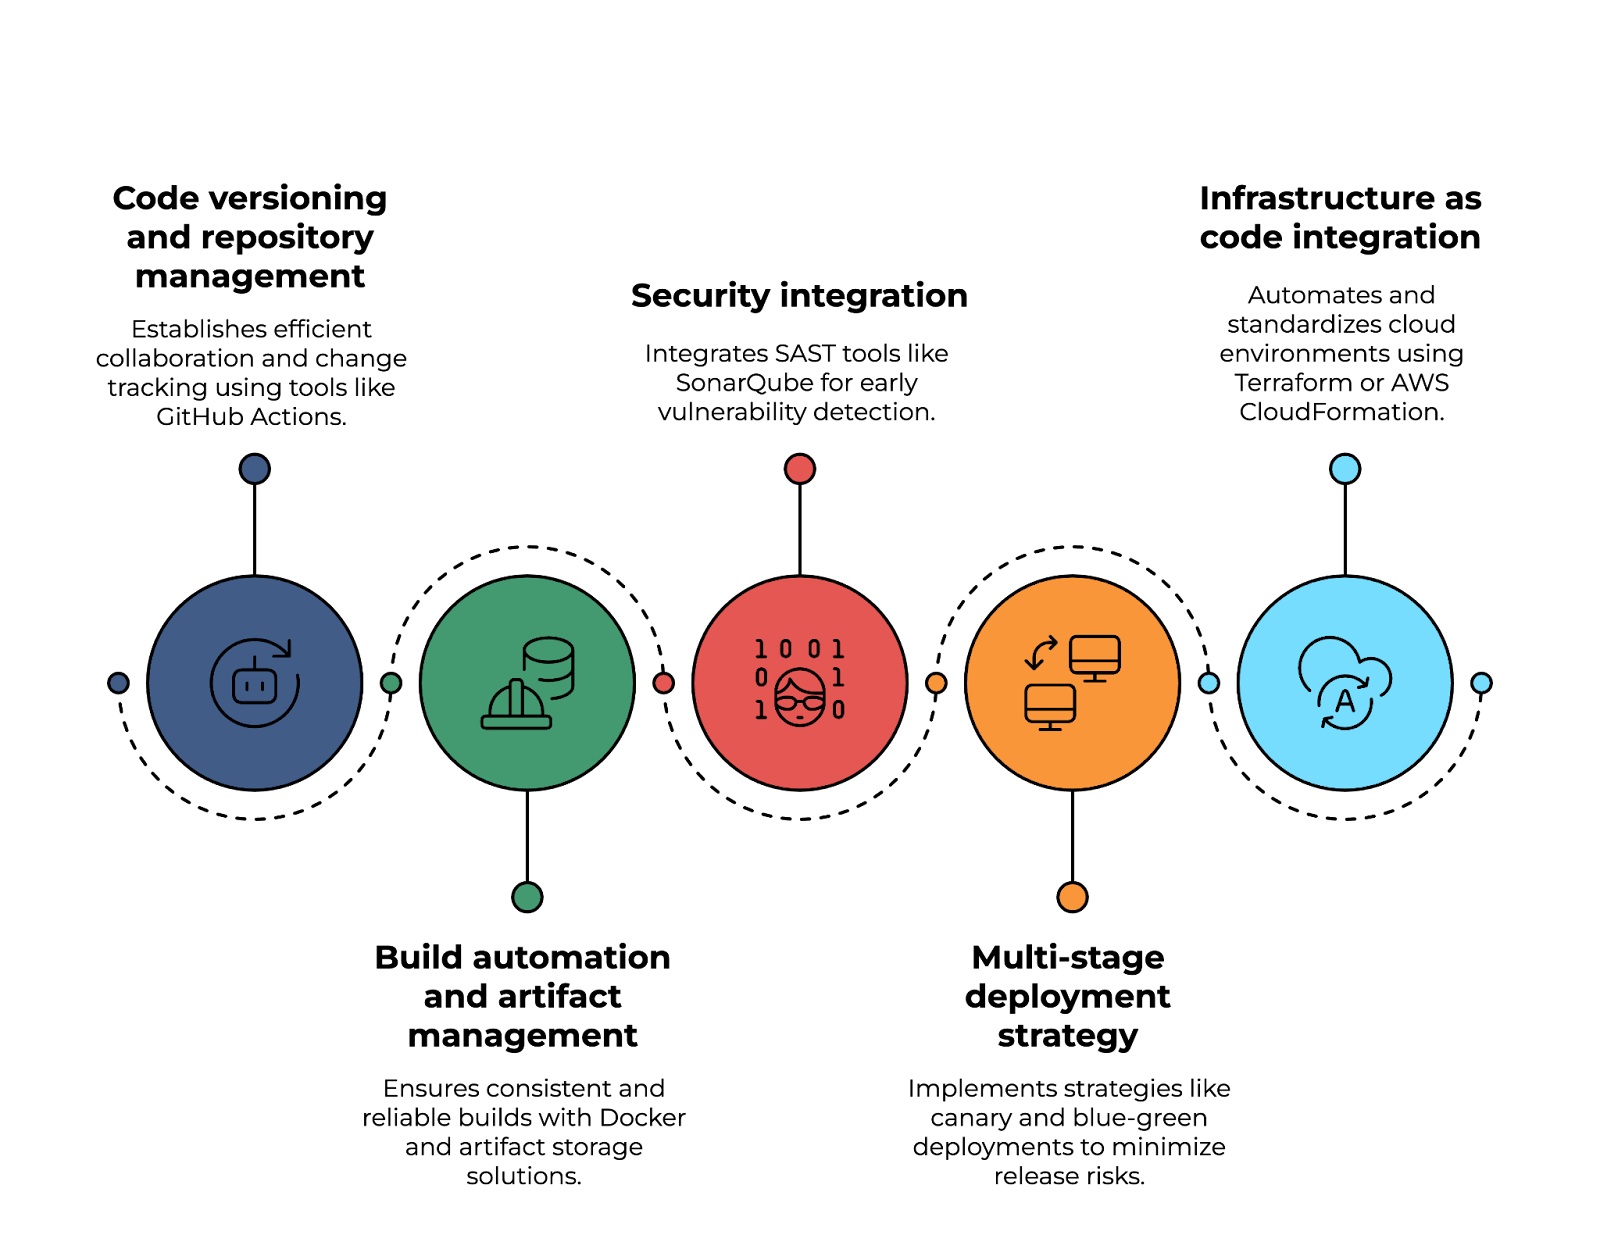
क्लाउड-नेटिव CI/CD पाइपलाइन लागू करना। चित्र: लेखक द्वारा।
डिजास्टर रिकवरी (DR) आउटेज, हमलों या हार्डवेयर विफलताओं की स्थिति में बिज़नेस कंटीन्यूटी सुनिश्चित करने के लिए आवश्यक है। एक मज़बूत DR योजना में शामिल हैं:
बड़े पैमाने के Kubernetes (K8s) क्लस्टर्स का प्रबंधन परिचालन और प्रदर्शन चुनौतियाँ प्रस्तुत करता है। ध्यान देने के प्रमुख क्षेत्र:
परिदृश्य-आधारित प्रश्न वास्तविक दुनिया की क्लाउड चुनौतियों का विश्लेषण करने, समस्याओं का समाधान करने और विभिन्न बाधाओं के तहत आर्किटेक्चरल निर्णय लेने की आपकी क्षमता का मूल्यांकन करते हैं।
आपके उत्तरों में व्यावहारिक अनुभव, निर्णय-निर्माण, और ट्रेड-ऑफ़्स का प्रदर्शन होना चाहिए। चूँकि सही या गलत उत्तर नहीं होते, मैंने आपके सोचने की प्रक्रिया का मार्गदर्शन करने के लिए कुछ उदाहरण शामिल किए हैं।
उदाहरण उत्तर:
क्लाउड एप्लिकेशन में उच्च लेटेंसी कई कारकों से हो सकती है, जिनमें नेटवर्क कंजेशन, अक्षम डेटाबेस क्वेरी, उप-इष्टतम इंस्टेंस प्लेसमेंट, या लोड बैलेंसिंग मिसकॉन्फ़िगरेशन शामिल हैं।
समस्या का निदान करने के लिए, मैं क्लाउड मॉनिटरिंग टूल्स का उपयोग करके बॉटलनेक को अलग करने से शुरू करूँगा। पहला कदम एप्लिकेशन रिस्पॉन्स टाइम्स और नेटवर्क लेटेंसी का विश्लेषण करना होगा—लॉग्स, रिक्वेस्ट-रिस्पॉन्स टाइम्स और HTTP स्टेटस कोड्स की जाँच करके। यदि समस्या नेटवर्क-संबंधित है, तो मैं उपयोगकर्ताओं और एप्लिकेशन के बीच राउंड-ट्रिप टाइम्स में वृद्धि की जाँच के लिए ट्रेसरूट या पिंग टेस्ट का उपयोग करूँगा। यदि समस्या है, तो CDN सक्षम करने से स्थिर कंटेंट को उपयोगकर्ताओं के निकट कैश करके लेटेंसी घटाई जा सकती है।
यदि डेटाबेस क्वेरी देरी का कारण हैं, तो मैं धीमी क्वेरीज़ की प्रोफाइलिंग करूँगा और उन्हें अनुकूलित करूंगा, उचित इंडेक्सिंग जोड़कर या टेबल्स को डीनॉर्मलाइज़ करके। साथ ही, यदि एप्लिकेशन पर उच्च ट्रैफ़िक है, तो ऑटोस्केलिंग ग्रुप्स या रीड रेप्लिकाज़ सक्षम करने से प्राथमिक डेटाबेस पर लोड कम हो सकता है।
यदि लेटेंसी की समस्या बनी रहती है, तो मैं एप्लिकेशन के कंप्यूट संसाधनों की जाँच करूँगा, यह सुनिश्चित करते हुए कि यह एंड-यूज़र्स के सबसे नज़दीकी अवेलेबिलिटी जोन में चलता हो। आवश्यकता होने पर, मैं वर्कलोड्स को मल्टी-रीजन सेटअप में माइग्रेट करूँगा या सोर्स के नज़दीक रिक्वेस्ट प्रोसेस करने के लिए एज कंप्यूटिंग समाधान अपनाऊँगा।
उदाहरण उत्तर:
पहला कदम क्लाउड रेडीनेस असेसमेंट करना है, यह मूल्यांकन करना कि एप्लिकेशन को यथावत माइग्रेट किया जा सकता है या संशोधनों की आवश्यकता है। एक दृष्टिकोण है “क्लाउड माइग्रेशन के 6 R”:
यदि लक्ष्य न्यूनतम बदलावों के साथ शीघ्र माइग्रेशन है, तो लिफ्ट-एंड-शिफ्ट उपयुक्त होगा। यदि प्रदर्शन अनुकूलन और लागत दक्षता प्राथमिकताएँ हैं, तो मैं एप्लिकेशन को कंटेनर्स या सर्वरलेस कंप्यूटिंग में ले जाकर री-प्लेटफ़ॉर्मिंग पर विचार करूँगा, जिससे बेहतर स्केलेबिलिटी मिलती है। मोनोलिथिक आर्किटेक्चर वाले एप्लिकेशनों के लिए, प्रदर्शन और मेंटेनबिलिटी बढ़ाने हेतु माइक्रोसर्विसेज़ में रिफैक्टरिंग आवश्यक हो सकती है।
मैं डेटा माइग्रेशन पर भी ध्यान दूँगा, यह सुनिश्चित करते हुए कि डेटाबेस न्यूनतम डाउनटाइम के साथ क्लाउड में रेप्लिकेट हों।
सुरक्षा और अनुपालन एक अन्य बड़ा मुद्दा होगा। डिप्लॉयमेंट से पहले, मैं सुनिश्चित करूँगा कि एप्लिकेशन नियामक आवश्यकताओं (जैसे, HIPAA, GDPR) को पूरा करता हो—एन्क्रिप्शन, IAM नीतियाँ और VPC आइसोलेशन लागू करके।
अंत में, प्रोडक्शन ट्रैफ़िक स्विच करने से पहले मैं स्टेजिंग वातावरण में टेस्टिंग और वैलिडेशन करूँगा।
उदाहरण उत्तर:
इन्फ्रास्ट्रक्चर स्तर पर, मैं Kubernetes क्लस्टर को कई अवेलेबिलिटी जोन्स (AZs) में डिप्लॉय करूँगा। इससे, यदि कोई एक AZ डाउन हो जाए, तो ट्रैफ़िक दूसरे जोन में रूट किया जा सकता है। ऑन-प्रिम या हाइब्रिड सेटअप्स के लिए मैं मल्टी-क्लस्टर डिप्लॉयमेंट्स प्रबंधित करने हेतु Kubernetes Federation का उपयोग करूँगा।
क्लस्टर के भीतर, मैं ReplicaSets और Horizontal Pod Autoscalers (HPA) सेटअप करके पोड-स्तरीय स्थायित्व लागू करूँगा, जो CPU/मेमोरी उपयोग के आधार पर वर्कलोड्स को गतिशील रूप से स्केल करेंगे। इसके अतिरिक्त, Pod Disruption Budgets (PDBs) यह सुनिश्चित करेंगे कि अपडेट्स या रखरखाव के दौरान न्यूनतम संख्या में पोड्स उपलब्ध रहें।
नेटवर्किंग के लिए, मैं सर्विस मेष का उपयोग करूँगा ताकि सर्विस-टू-सर्विस संचार प्रबंधित किया जा सके—रीट्राईज़, सर्किट ब्रेकिंग और ट्रैफ़िक शेपिंग नीतियाँ लागू करते हुए। एक ग्लोबल लोड बैलेंसर बाहरी ट्रैफ़िक को कई रीजन में कुशलतापूर्वक वितरित करेगा।
पर्सिस्टेंट स्टोरेज एक और महत्वपूर्ण पहलू है। यदि माइक्रोसर्विसेज़ को डेटा स्थायित्व चाहिए, तो मैं कंटेनर-नेटिव स्टोरेज समाधान उपयोग करूँगा। डेटा हानि रोकने के लिए मैं क्रॉस-रीजन बैकअप्स और स्वचालित स्नैपशॉट नीतियाँ कॉन्फ़िगर करूँगा।
अंत में, उच्च उपलब्धता बनाए रखने के लिए मॉनिटरिंग और लॉगिंग आवश्यक हैं। मैं रियल-टाइम प्रदर्शन मॉनिटरिंग के लिए Prometheus और Grafana को एकीकृत करूँगा, और ELK स्टैक या AWS CloudWatch Logs का उपयोग एप्लिकेशन स्वास्थ्य को ट्रैक करने और विफलताओं का सक्रियता से पता लगाने के लिए करूँगा।
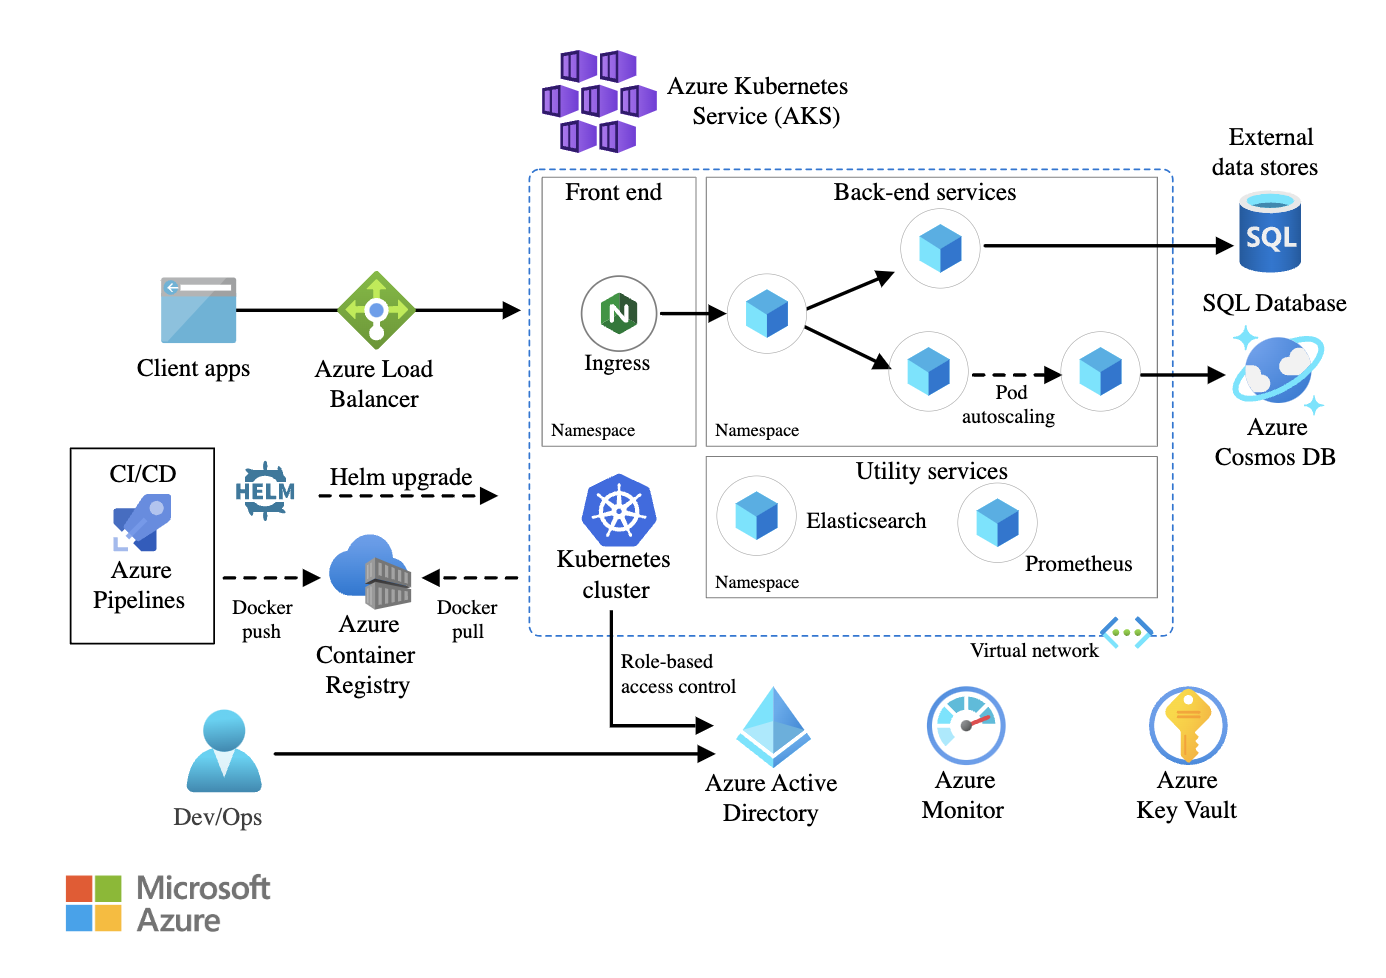
Azure Kubernetes Service (AKS) का उपयोग करते हुए माइक्रोसर्विसेज़ आर्किटेक्चर का उदाहरण। चित्र स्रोत: Microsoft Learn
उदाहरण उत्तर:
सुरक्षा उल्लंघन का पता चलते ही, मेरी त्वरित प्रतिक्रिया घटना को सीमित करना, हमले के वेक्टर की पहचान करना और आगे के दुरुपयोग को रोकना होगी। सबसे पहले, मैं प्रभावित प्रणालियों को आइसोलेट करूँगा—समझौता किए गए IAM क्रेडेंशियल्स को रद्द करके, प्रभावित संसाधनों तक पहुँच सीमित करके, और सिक्योरिटी ग्रुप नियम लागू करके—ताकि नुकसान सीमित किया जा सके।
अगला कदम लॉग विश्लेषण और जाँच होगा। ऑडिट लॉग अनधिकृत एक्सेस प्रयास, प्रिविलेज एस्केलेशंस, या अप्रत्याशित API कॉल्स जैसी संदिग्ध गतिविधियों का खुलासा करेंगे। यदि हमलावर ने किसी मिसकॉन्फ़िगर सुरक्षा नीति का दुरुपयोग किया है, तो मैं उस भेद्यता की पहचान कर उसे पैच करूँगा।
प्रभाव को कम करने के लिए, मैं क्रेडेंशियल्स रोटेट करूँगा, समझौता किए गए API कीज़ रद्द करूँगा, और सभी प्रिविलेज्ड अकाउंट्स पर MFA लागू करूँगा। यदि उल्लंघन में डेटा एक्सफ़िल्ट्रेशन शामिल है, तो मैं लॉग्स का विश्लेषण करके डेटा मूवमेंट का पता लगाऊँगा और यदि नियामक अनुपालन प्रभावित हुआ है तो संबंधित अधिकारियों को सूचित करूँगा।
एक बार नियंत्रण की पुष्टि हो जाने पर, मैं सुरक्षा नीतियों को मज़बूत करने के लिए पोस्ट-इंसिडेंट समीक्षा करूँगा।
उदाहरण उत्तर:
मल्टी-क्लाउड आर्किटेक्चर डिजाइन करने के लिए, मैं एक कॉमन आइडेंटिटी और एक्सेस मैनेजमेंट (IAM) फ़्रेमवर्क से शुरुआत करूँगा, जैसे Okta, AWS IAM Federation, या Azure AD, ताकि क्लाउड्स के बीच प्रमाणीकरण सुनिश्चित हो सके। इससे सिलो-आधारित एक्सेस कंट्रोल रोका जा सकेगा और पहचान का बिखराव घटेगा।
मल्टी-क्लाउड वातावरण में नेटवर्किंग एक प्रमुख चुनौती है। मैं AWS Transit Gateway, Azure Virtual WAN, या Google Cloud Interconnect जैसी इंटरकनेक्ट सेवाओं का उपयोग करूँगा ताकि क्लाउड्स के बीच सुरक्षित संचार सुगम हो। अतिरिक्त रूप से, मैं ट्रैफ़िक मैनेजमेंट और सुरक्षा नीतियों को मानकीकृत करने के लिए सर्विस मेष लागू करूँगा।
क्लाउड्स के बीच डेटा स्थिरता एक और महत्वपूर्ण कारक है। मैं Spanner, Cosmos DB, या AWS Aurora Global Database जैसे ग्लोबल डेटाबेस का उपयोग करके क्रॉस-क्लाउड रेप्लिकेशन सुनिश्चित करूँगा। यदि लेटेंसी-संवेदी एप्लिकेशनों को डेटा लोकैलिटी चाहिए, तो मैं इंटर-क्लाउड डेटा ट्रांसफर घटाने के लिए एज कंप्यूटिंग समाधान अपनाऊँगा।
अंत में, क्लाउड स्प्रॉल रोकने के लिए लागत मॉनिटरिंग और गवर्नेंस आवश्यक होंगे। CloudHealth, AWS Cost Explorer, और Azure Cost Management जैसे FinOps टूल्स का उपयोग कर, मैं खर्च को ट्रैक करूँगा, बजट सीमाएँ लागू करूँगा और संसाधन आवंटन को गतिशील रूप से अनुकूलित करूँगा।
क्लाउड इंजीनियर इंटरव्यू की तैयारी के लिए क्लाउड की बुनियादी बातें, आर्किटेक्चर, सुरक्षा, और सर्वोत्तम प्रथाओं की ठोस समझ आवश्यक है। क्लाउड सेवाओं का अन्वेषण करते रहें, उद्योग रुझानों से अपडेट रहें, और सबसे महत्वपूर्ण—AWS, Azure, या GCP के साथ हाथों-हाथ अनुभव प्राप्त करें।
यदि आप AWS के बारे में अधिक जानना चाहते हैं, तो AWS Cloud Practitioner ट्रैक शुरू करने के लिए एक बढ़िया जगह है। यदि आप Microsoft Azure में नए हैं, तो Azure Fundamentals (AZ-900) ट्रैक एक मजबूत नींव बनाने में मदद करेगा। और जो Google Cloud Platform (GCP) में गहराई से जाना चाहते हैं, उनके लिए Introduction to GCP कोर्स एकदम उपयुक्त शुरुआती बिंदु है।
आपके इंटरव्यू के लिए शुभकामनाएँ!
इन कोर्सेज़ के साथ क्लाउड कंप्यूटिंग के बारे में और जानें!
कोर्स
कोर्स
कोर्स