Kurs
Microsoft Azure'ı Anlamak
3 sa
50.7K
Daha fazla iş yükü buluta taşındıkça, PostgreSQL’i verimli ve güvenli biçimde yönetmenin veri profesyonelleri için temel bir yetkinlik haline geldiğini görüyorum.
PostgreSQL uzun süredir başvurduğum ilişkisel veritabanlarından biri. Güvenilir, genişletilebilir ve açık kaynak topluluğu tarafından destekleniyor.
Ancak bunu bulutta—özellikle ölçekli olarak—çalıştırmak; yüksek erişilebilirlik, performans ayarı, maliyet optimizasyonu ve katı güvenlik gereksinimlerini karşılama gibi kendine özgü zorluklar getiriyor.
Azure Database for PostgreSQL, tamamen yönetilen, ölçeklenebilir ve güvenli bir platform sunarak bu sorunların çoğunu çözüyor. Deneyimlerime göre, dağıtım ve işletimi basitleştirirken hızlı oluşturma ve gelişen taleplere uyum sağlama esnekliği veriyor. Bu nedenle, bu eğitimde bir Azure PostgreSQL veritabanını dağıtma konusunda bilmeniz gereken her şeyi ele alacağım.
> PostgreSQL’in temelleri ve nasıl çalıştığıyla tanışmak için, PostgreSQL Nedir? Nasıl Çalışır, Kullanım Alanları ve Kaynaklar yazısına göz atın.
Azure Database for PostgreSQL, Microsoft tarafından sunulan bulut yerel, tamamen yönetilen bir PostgreSQL hizmetidir.
Hem küçük ölçekli hem kurumsal düzeyde iş yükleri için tasarlanmıştır; veritabanı altyapısının manuel sağlanması, yapılandırılması, yamalanması ve bakımı ihtiyacını ortadan kaldırır.
Güvenilir Azure platformu üzerine kurulu olup, farklı iş yükleri ve uygulama mimarilerine uyacak şekilde tek sunucu, esnek sunucu ve Hyperscale (Citus) olmak üzere üç ayrı dağıtım modelini destekler.
Azure PostgreSQL’in başlıca avantajlarından bazıları şunlardır:
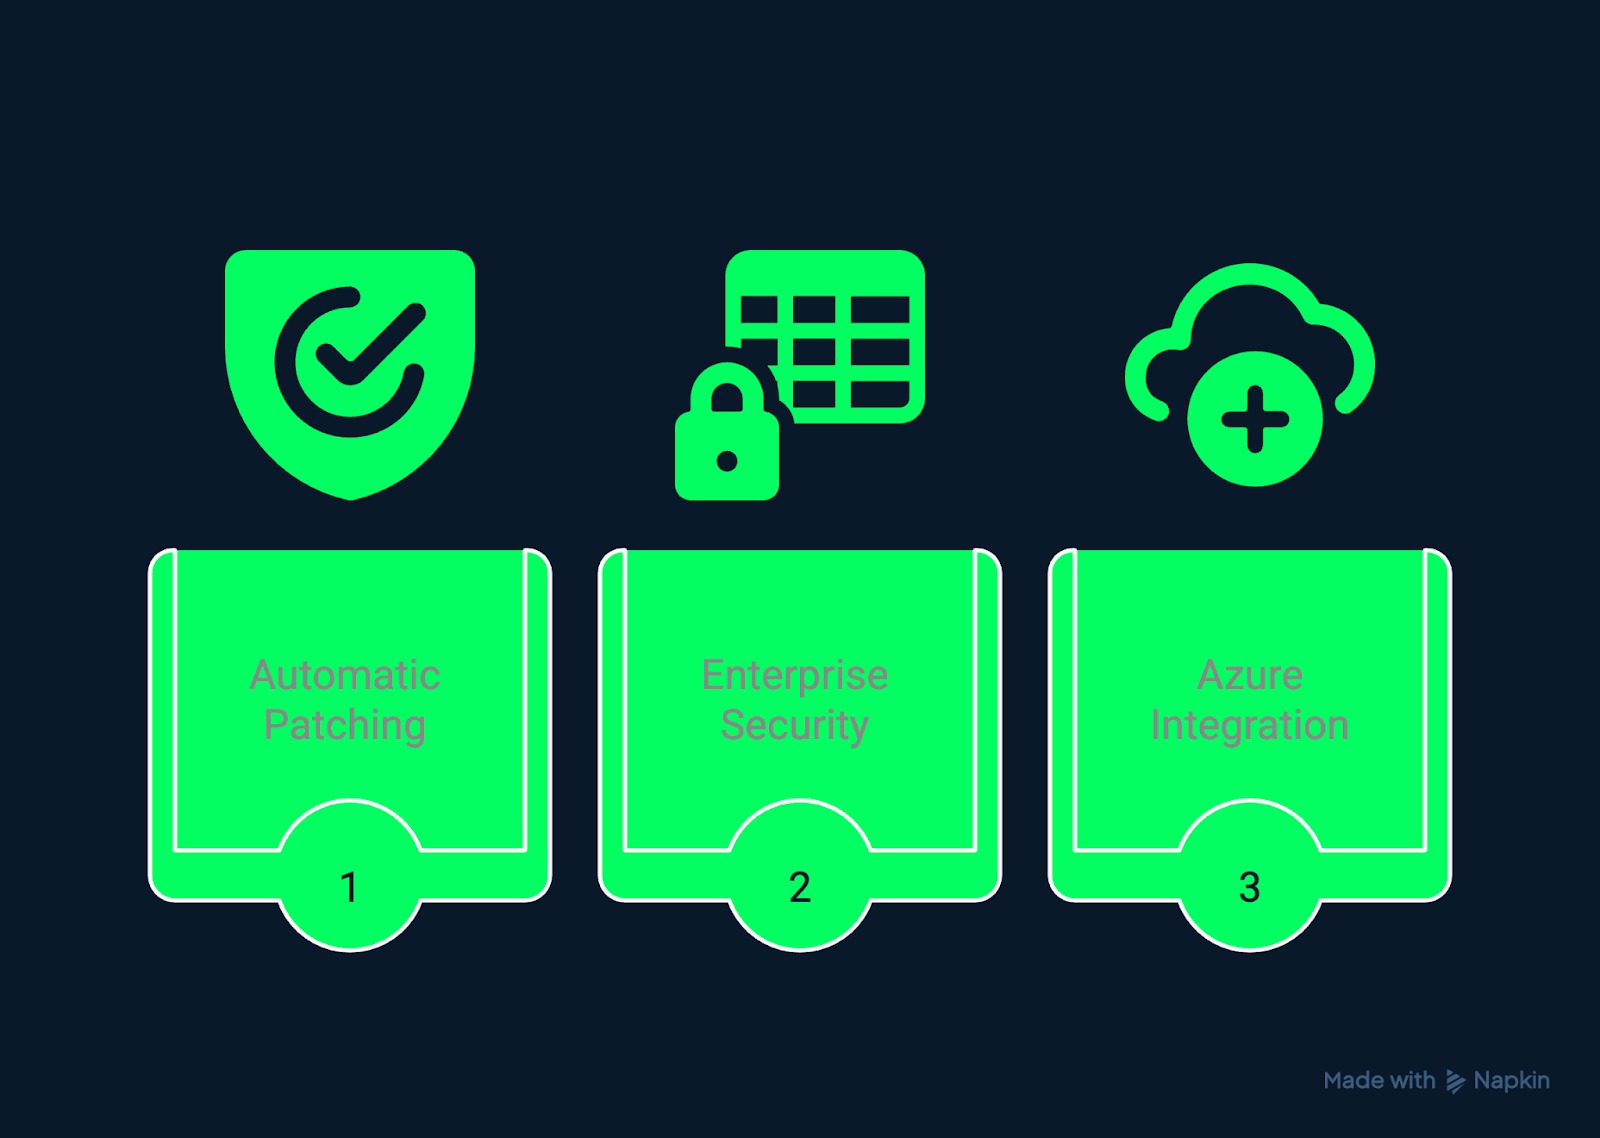
Azure PostgreSQL’in başlıca avantajlarını gösteren görsel. Napkin AI kullanılarak oluşturuldu.
Azure Database for PostgreSQL, uygulamanızın ölçeklenebilirlik, kullanılabilirlik ve performans ihtiyaçlarına en uygun mimariyi seçmenizi sağlayan birden fazla dağıtım modelini destekler.
Esnek sunucu dağıtım modeli, kaynak yapılandırması, kullanılabilirlik ve performans ayarı üzerinde ince ayar kontrolü sunan en esnek seçenektir.
Yüksek çalışma süresi ve öngörülebilir performans gerektiren kritik uygulamalar için uygundur.
Hizmet sürekliliğini sağlamak ve kesintiyi en aza indirmek için aşağıdaki yüksek erişilebilirlik yapılandırmalarını göz önünde bulundurmalısınız:
Performans ve maliyet verimliliğini sağlamak için dinamik kaynak yönetimi ve iş yükü ayarı için şu stratejileri uygulayın:
Yüksek Erişilebilirlik (HA) etkin bir ‘esnek sunucu’ dağıtmak için şu adımları izleyin:
01: Azure Portal’a gidin, Azure Database for PostgreSQL esnek sunucuları açın ve ‘oluştur’a tıklayın.
Aşağıdaki görseller bu adımı göstermektedir.
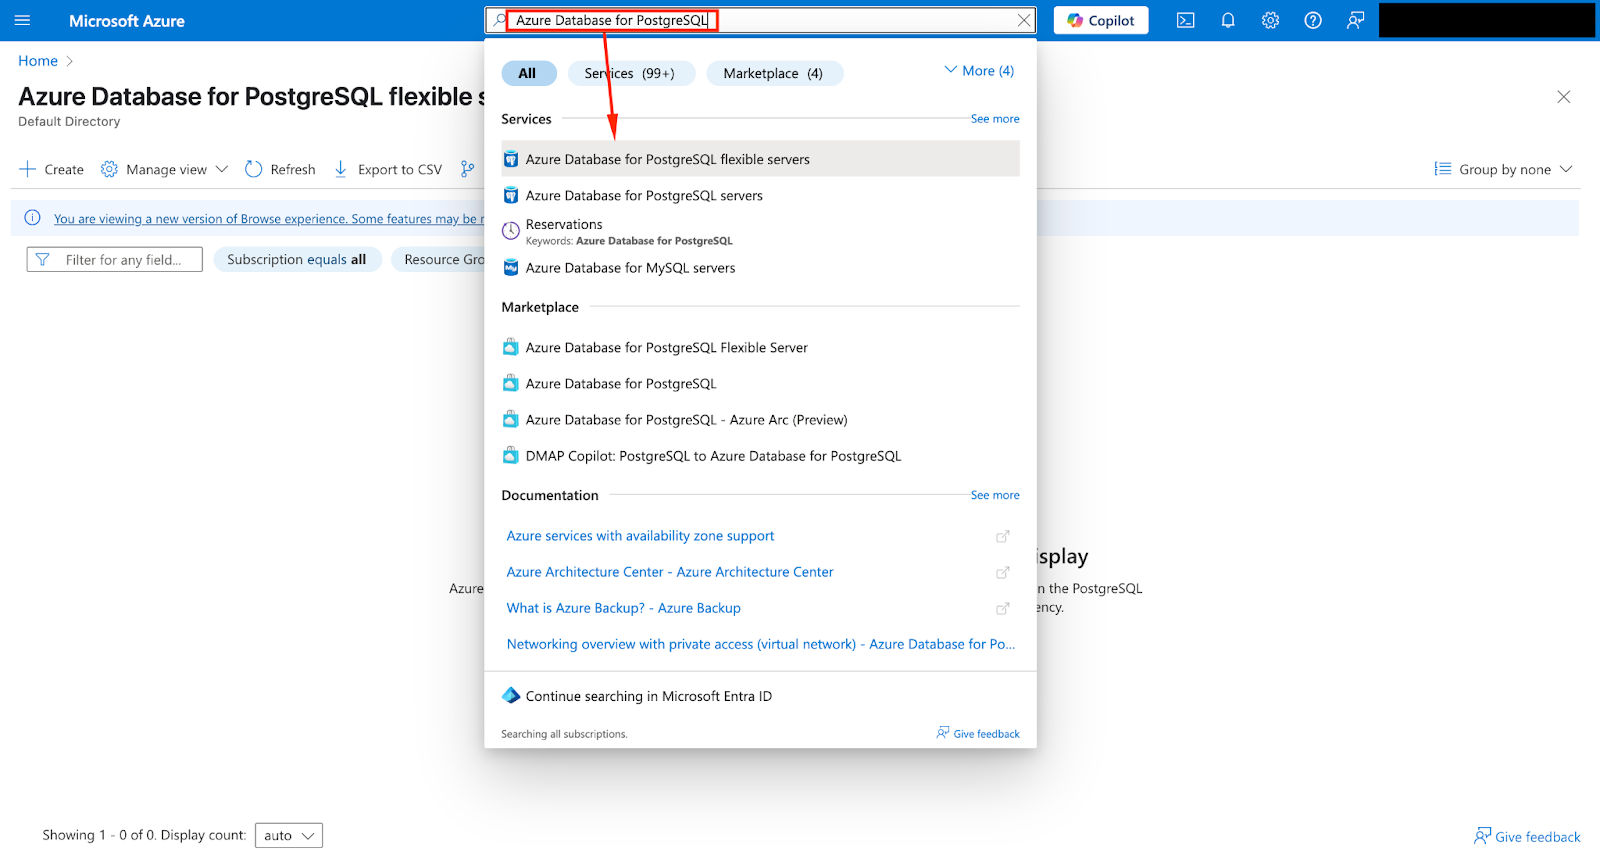 Azure Portal arayüzünde yeni bir PostgreSQL esnek sunucu oluşturma adımlarını gösteren ekran görüntüsünü içeren görsel (01).
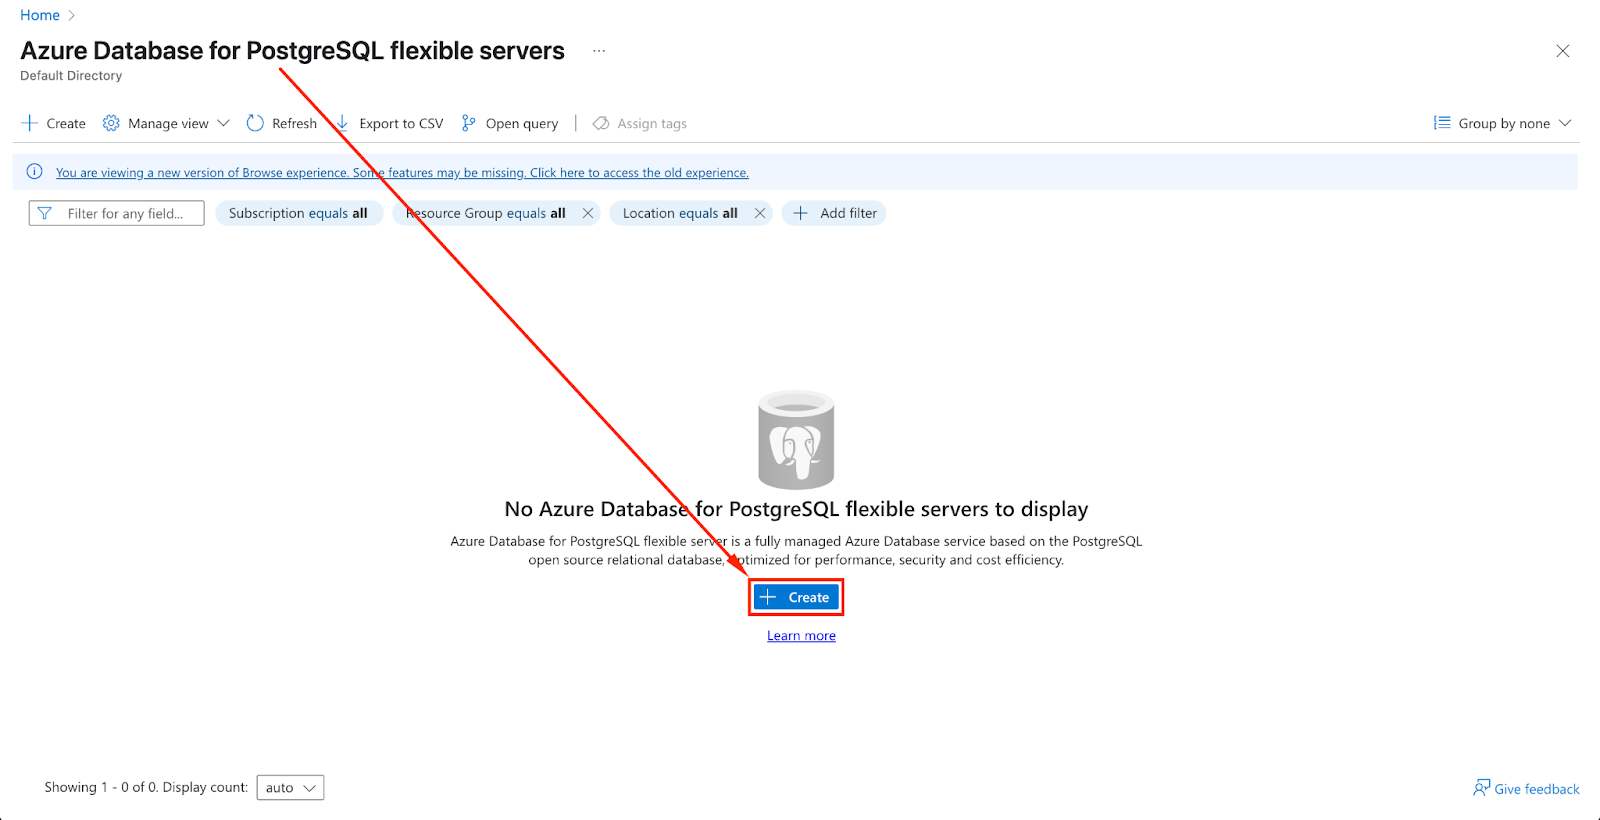 Azure Portal arayüzünde yeni bir PostgreSQL esnek sunucu oluşturma adımlarını gösteren ekran görüntüsünü içeren görsel (02).
02: ‘Yüksek erişilebilirlik’ altında ‘Aynı bölge’ veya ‘Bölgeye dayanıklı’yı seçin.
Aşağıdaki görsel bu adımı göstermektedir.
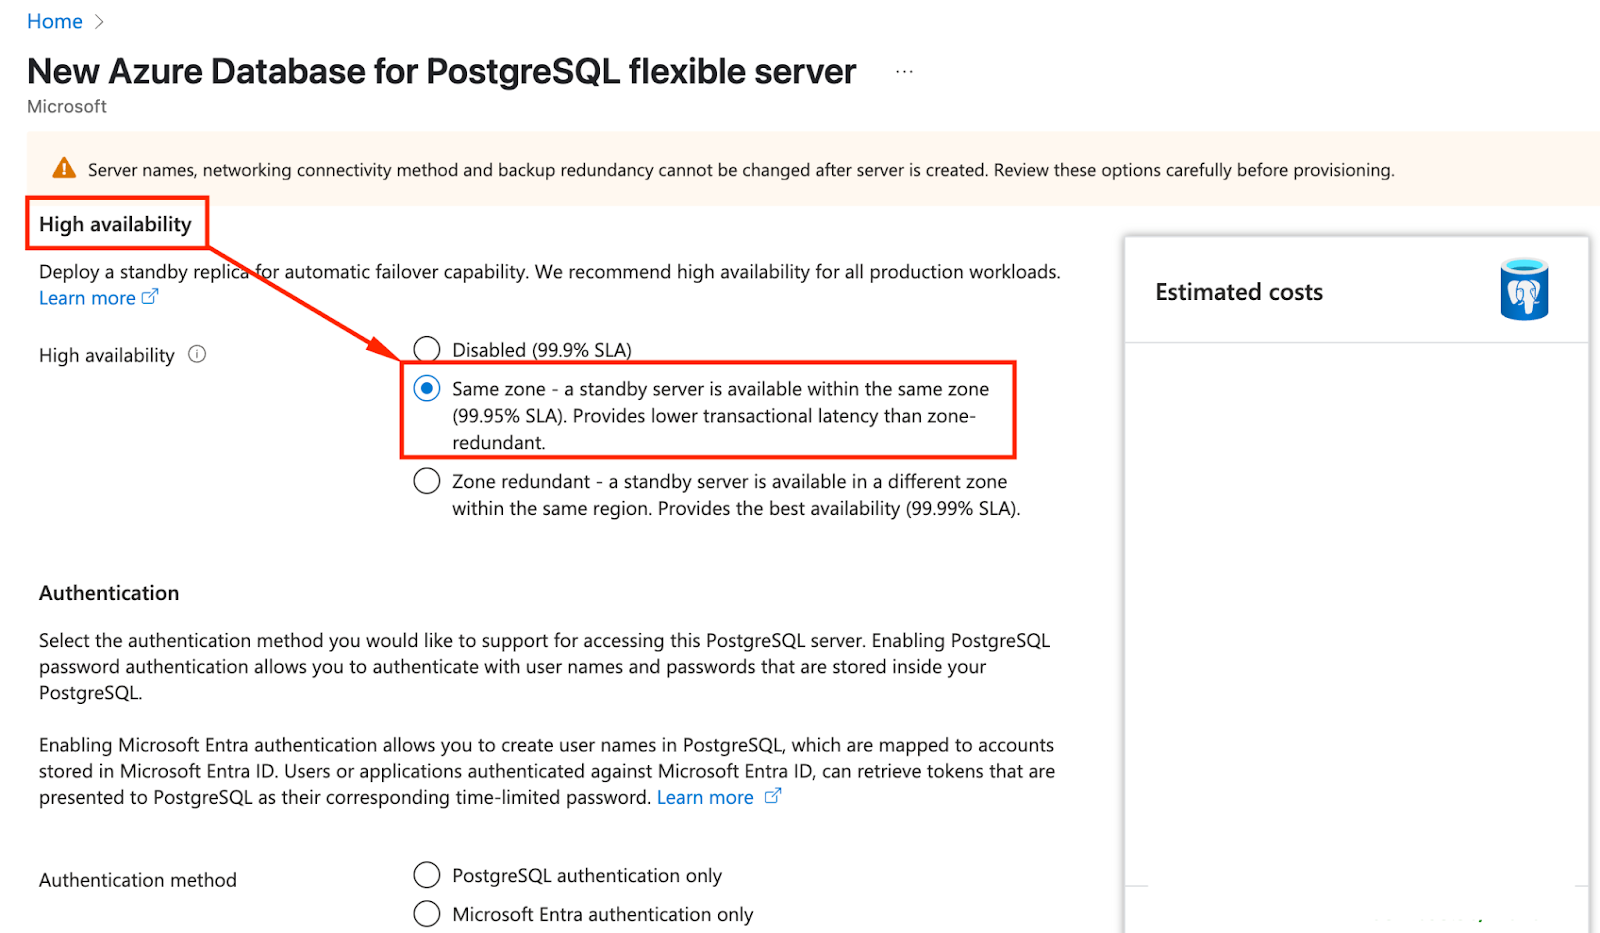 Esnek sunucu oluşturma ekran görüntüsünü içeren ve ‘Aynı bölge’ ile ‘Bölgeye dayanıklı’ seçeneklerini gösteren görsel.
03: vCore, depolama boyutu ve IOPS ayarlarını yapılandırın.
04: Ağ yapılandırmasını tamamlayın (örn. VNet veya genel erişim) ve dağıtın.
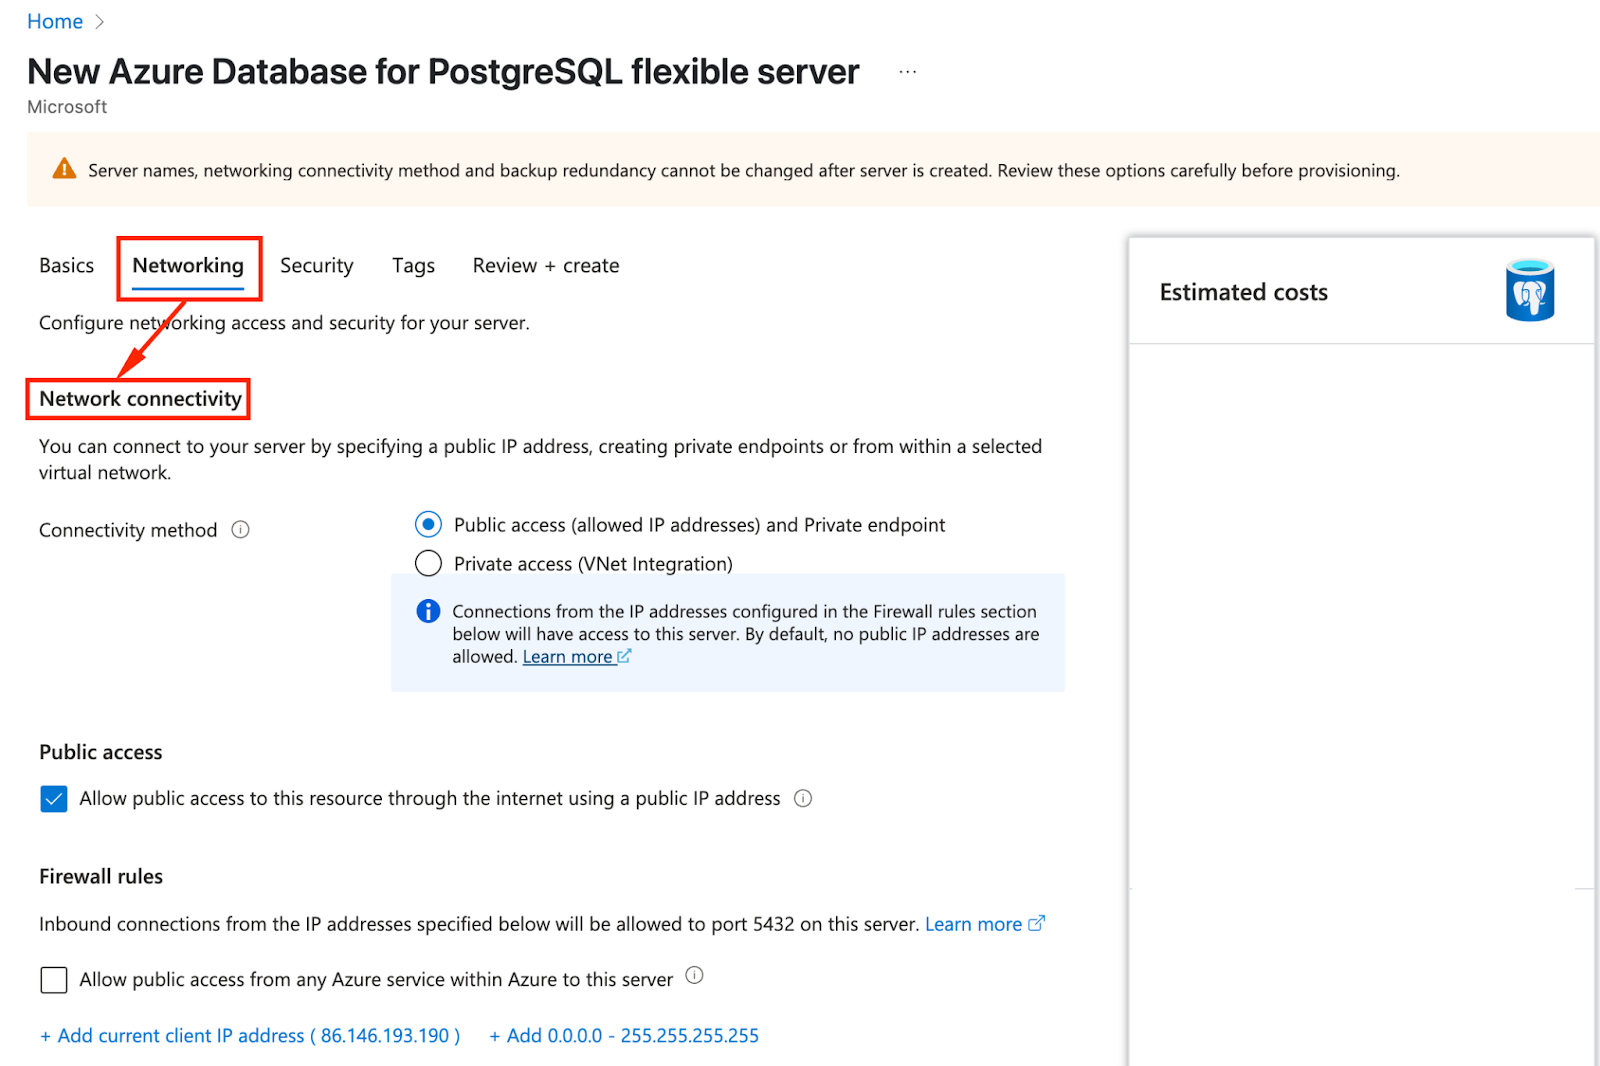 ‘Ağ’ yapılandırma sayfasının ekran görüntüsünü içeren görsel.
Tek sunucu modeli sadelik ve hızlı kurulum için tasarlanmıştır.
Otomatik yedeklemeler, temel performans ayarları ve minimum yapılandırma yükü sağlar.
Geliştirme, test veya daha küçük üretim iş yükleri için idealdir.
Mevcut katmanlardan bazıları şunlardır:
01: Azure Portal’da Azure Database for PostgreSQL sunucularına gidin ve ‘oluştur’a tıklayın.
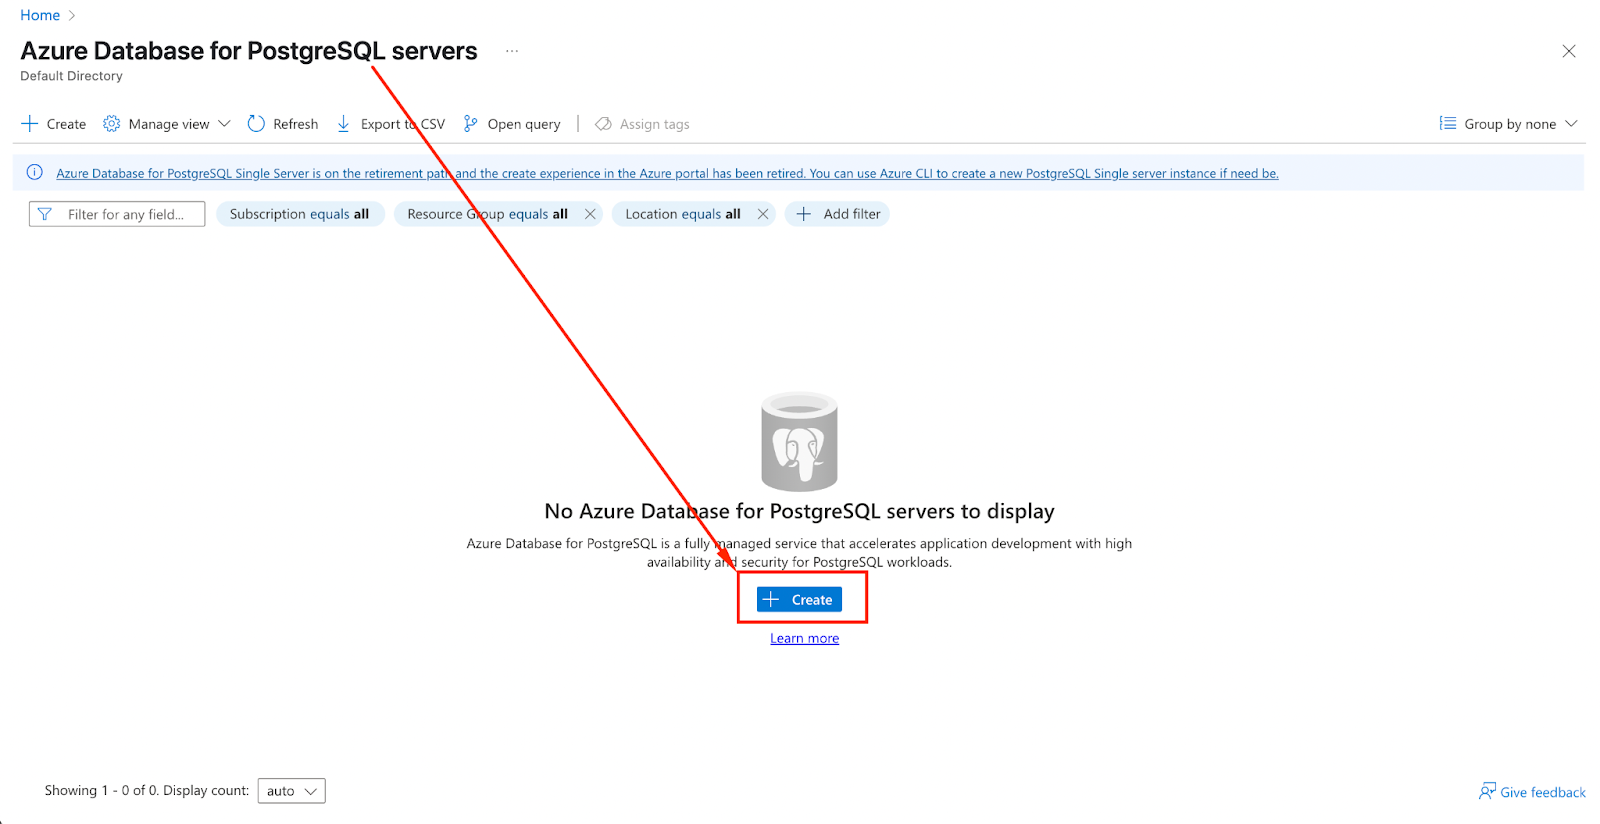 Azure Portal arayüzünde yeni bir PostgreSQL tek sunucu oluşturma adımlarını gösteren ekran görüntüsünü içeren görsel.
02: İş yükü gereksinimlerine göre bir fiyatlandırma katmanı seçin.
En güncel katmanlar ve fiyatlandırma bilgileri için Azure fiyatlandırma sayfasına bakın.
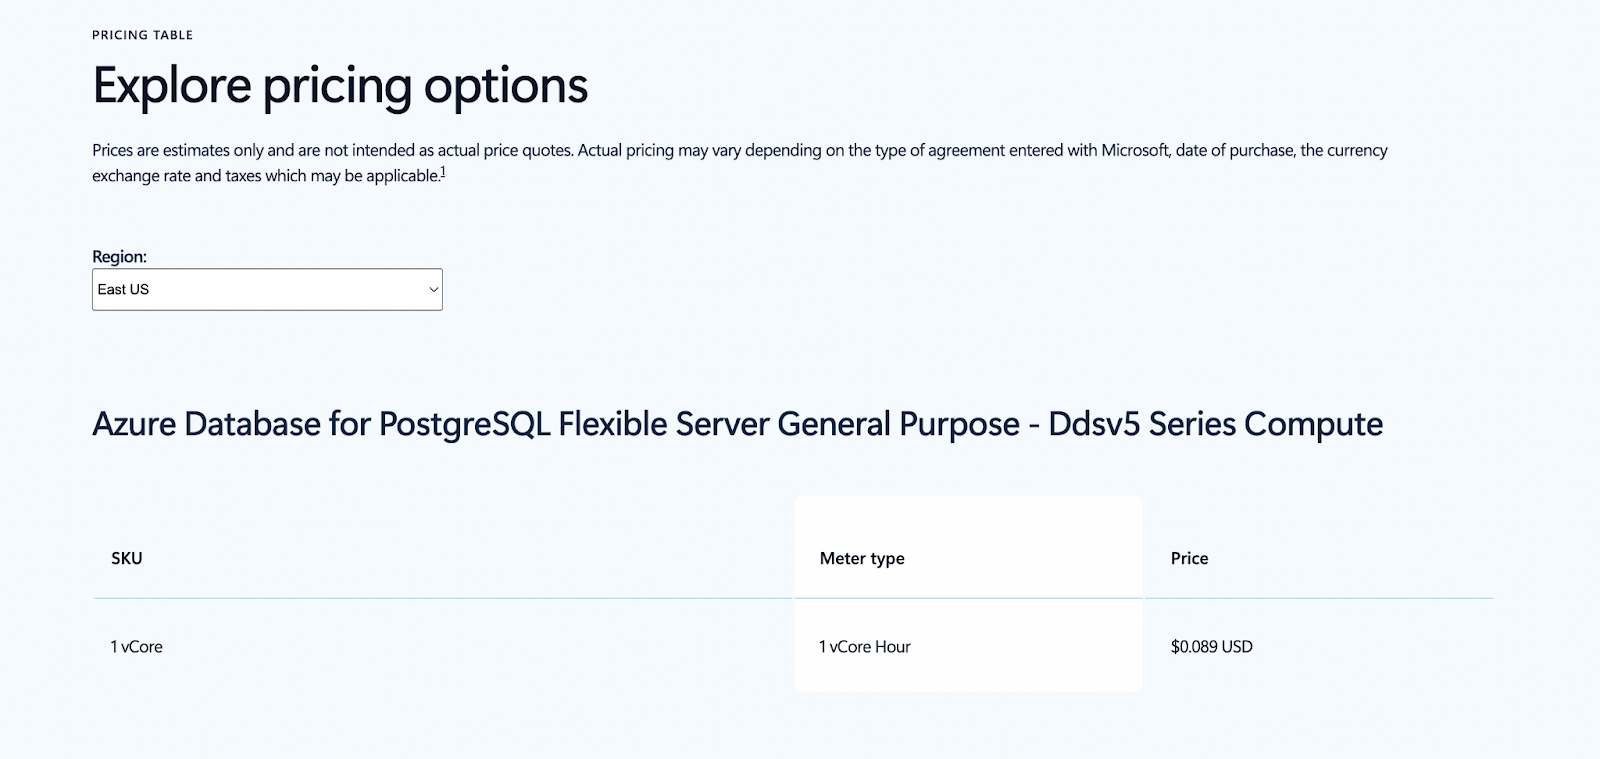 Azure fiyatlandırma sayfasının ekran görüntüsü.
03: Yönetici kimlik bilgilerini ayarlayın, güvenlik duvarı kurallarını yapılandırın ve dağıtın.
> PostgreSQL’e yeniyseniz, buluta dağıtmadan önce veritabanlarıyla çalışmaya başlamak için PostgreSQL’e Başlangıç Rehberi iyi bir başlangıç noktasıdır.
Hyperscale (Citus) dağıtım modeli, dağıtık PostgreSQL kullanım senaryoları için tasarlanmıştır.
Verileri işçi düğümleri arasında parçalayarak ve sorguları verimli biçimde koordine ederek tek düğümlü bir veritabanını yatay olarak ölçeklenebilir bir kümeye dönüştürür.
Başlıca kullanım örneklerinden bazıları şunlardır:
01: Azure Portal’da bir Hyperscale (Citus) sunucu grubu oluşturun. Bu, Citus uzantısını kullanarak dağıtık bir PostgreSQL kümesi kurar.
02: psql veya Azure Data Studio gibi bir araçla koordinatör düğüme bağlanın.
Dağıtık tablo komutları koordinatörden çalıştırılması gerektiğinden bir işçiye değil, koordinatör düğüme bağlandığınızdan emin olun.
03: SQL ile tabloyu oluşturun (zaten yoksa):
CREATE TABLE your_table_name (
  id SERIAL PRIMARY KEY,
  distribution_column INT,
  ... other columns ...
);
04: Tabloyu şu komutla dağıtın:
SELECT create_distributed_table('your_table_name', 'distribution_column');'your_table_name' ifadesini gerçek tablo adınızla ve 'distribution_column' ifadesini iyi bir kardinaliteye sahip ve sorgularda sık kullanılan bir sütunla değiştirin.
Aşağıdaki tablo yaygın kullanım durumlarına göre önerilen dağıtım modellerini özetler.
| Kullanım Durumu | Önerilen Model |
|---|---|
| Düşük maliyetli geliştirme/test | Tek sunucu |
| Büyük ölçekli, çok kiracılı analitik | Hyperscale (Citus) |
| Değişken yükte genel amaçlı uygulamalar | Esnek sunucu |
Doğru dağıtım modelini seçmek, uygulamanızın iş yükü özelliklerine, yüksek erişilebilirlik ihtiyaçlarına ve performans beklentilerine bağlıdır.
> PostgreSQL’in projeniz için doğru seçim olup olmadığından emin değilseniz, PostgreSQL vs. MySQL: Projeniz İçin Doğru Veritabanını Seçmek ve SQLite vs PostgreSQL: Ayrıntılı Karşılaştırma yazılarına göz atın.
Azure Database for PostgreSQL örneğinizi güvence altına almak; hassas verileri korumak, iş sürekliliğini sağlamak ve düzenleyici uyumluluğu sürdürmek için kritik önemdedir.
Azure, kimlik yönetimini uygulamaya, ağ erişimini güvenceye almaya ve sektör standartlarıyla uyumu sağlamaya yardımcı olan güçlü yerleşik yetenekler sunar.
Kimlik doğrulama, PostgreSQL veritabanınıza erişimi güvence altına almanın ilk savunma hattıdır.
Azure AD, PostgreSQL dahil Azure kaynaklarına erişimi ve kullanıcıları merkezi olarak yönetmenizi sağlar.
Yerel sunucu kullanıcılarını yönetmekten daha güvenlidir ve çok faktörlü kimlik doğrulama, koşullu erişim ve kullanıcı yaşam döngüsü yönetimini etkinleştirir.
Bir örnek mimariye bakalım:
Mevcut kimlik altyapınızı buluta genişletmek için şirket içi Active Directory etki alanınızı Azure AD ile entegre edebilirsiniz.
Aşağıdaki görsel tipik bir hibrit kimlik mimarisini göstermektedir:
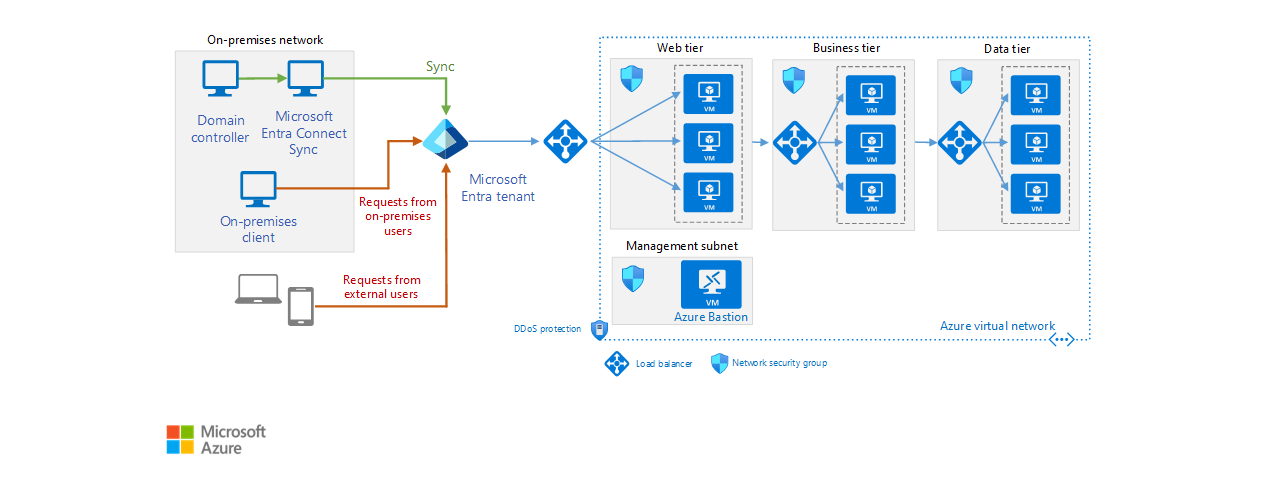 Şirket içi Active Directory’nin Azure Active Directory (Azure AD) ile entegre edildiği hibrit kimlik mimarisini gösteren görsel. Kaynak: Microsoft Azure Architecture
AAD kimlik doğrulamayı etkinleştirmek için:
01: PostgreSQL sunucusunu AAD ile kaydedin:
02: Azure CLI ile AAD yöneticisi ayarlayın (isteğe bağlı):
az postgres flexible-server ad-admin create \
  --resource-group <your-resource-group> \
  --server-name <your-server-name> \
  --display-name <aad-user-name> \
  --object-id <aad-user-object-id>
03: psql ile bağlanın:
psql "host=<your-postgres-host> dbname=<your-db> user=<aad-user>@<tenant>.onmicrosoft.com sslmode=require"Azure PostgreSQL, artık geçerliliğini yitirmiş MD5’i geride bırakan, modern ve güvenli bir parola tabanlı kimlik doğrulama mekanizması olan SCRAM-SHA-256’yı destekler.
Bunu PostgreSQL sunucu parametrelerinde etkinleştirin:
password_encryption ifadesini arayın ve scram-sha-256 olarak ayarlayın.RLS’yi kullanarak, belirli kullanıcıların yalnızca bir tablonun belirli satırlarını görmesine veya değiştirmesine izin veren ayrıntılı erişim denetimi ilkeleri tanımlayın.
RLS nasıl etkinleştirilir:
01: Veritabanınıza bağlanın ve şunu çalıştırın:
ALTER TABLE employees ENABLE ROW LEVEL SECURITY;02: Bir ilke oluşturun:
CREATE POLICY employee_policy
ON employees
USING (user_email = current_user);Azure Database for PostgreSQL’inizi ağ düzeyinde korumak; yetkisiz erişimi önlemek ve saldırı yüzeyini azaltmak için esastır.
Azure, trafiği izole etmek ve erişim denetimini uygulamak için çeşitli yerleşik ağ özellikleri sağlar.
Özel uç noktalar, PostgreSQL sunucunuza yalnızca Azure Sanal Ağınız içinde erişilmesini sağlar; genel erişimi ortadan kaldırır.
Özel bir uç nokta yapılandırmak için:
01: Azure portalına gidin ve PostgreSQL esnek sunucunuzu seçin
02: ‘Ayarlar’ altında ‘Ağ’a tıklayın.
03: ‘Özel erişim (VNet entegrasyonu)’nu seçin.
04: ‘Özel Uç Nokta Ekle’ye tıklayın.
05: Bir ad verin ve kaynak grubunuzu ile VNet/alt ağınızı seçin.
06: Özel DNS Entegrasyonunu seçin (önerilir).
07: Özel uç noktayı gözden geçirin ve oluşturun.
Aşağıdaki görseller, özel uç nokta kurulumunun Azure portalındaki başlıca adımlarından bazılarını göstermektedir.
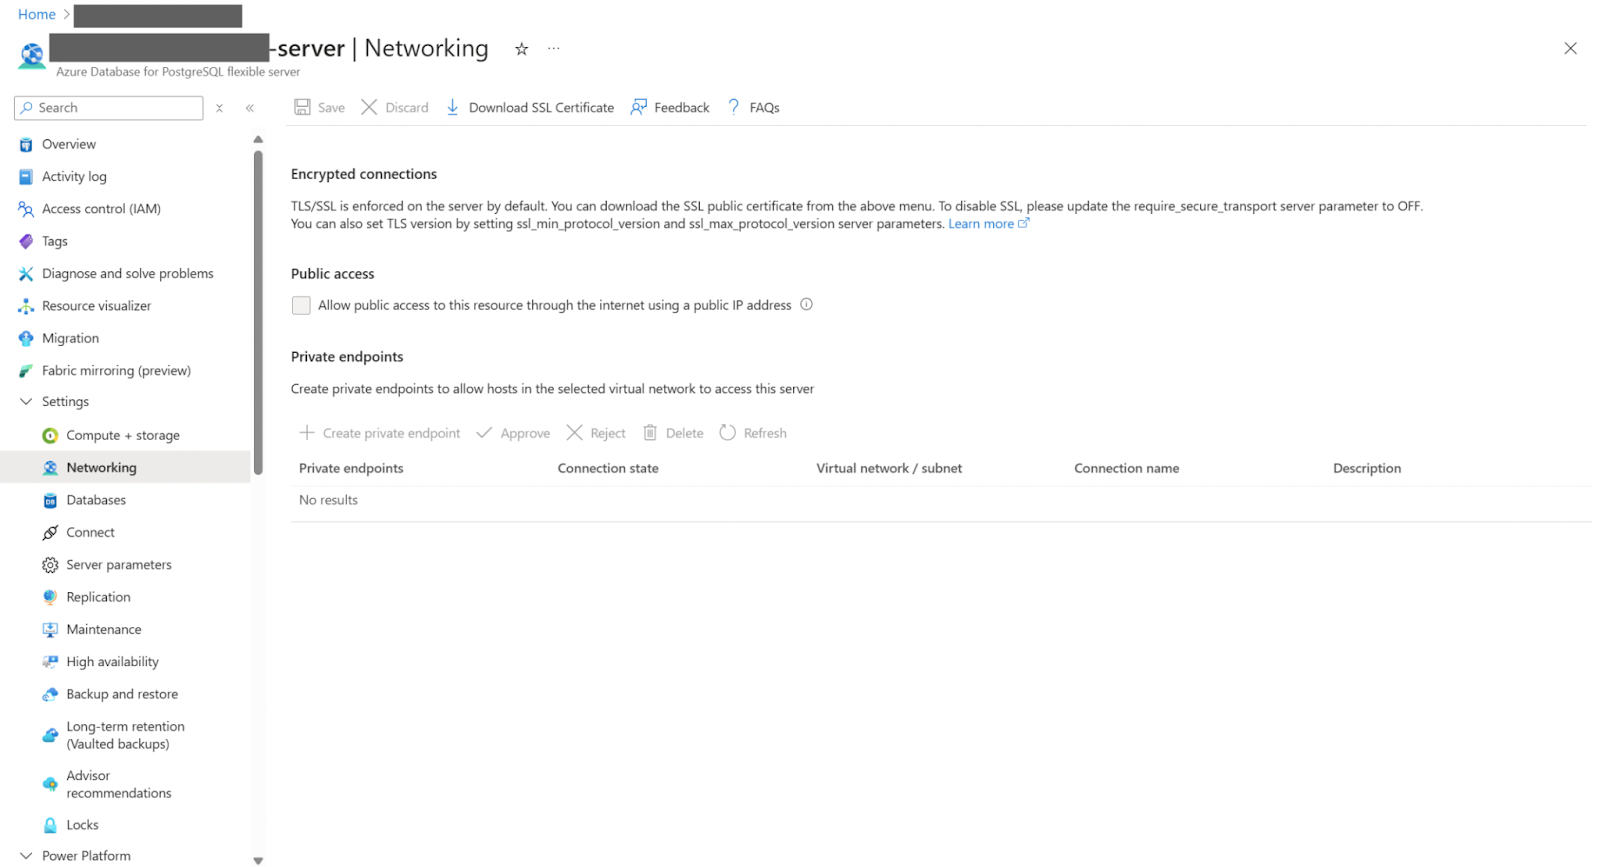 Özel uç noktayı yapılandırma adımlarını gösteren Azure portal ekran görüntüsünü içeren görsel (01).
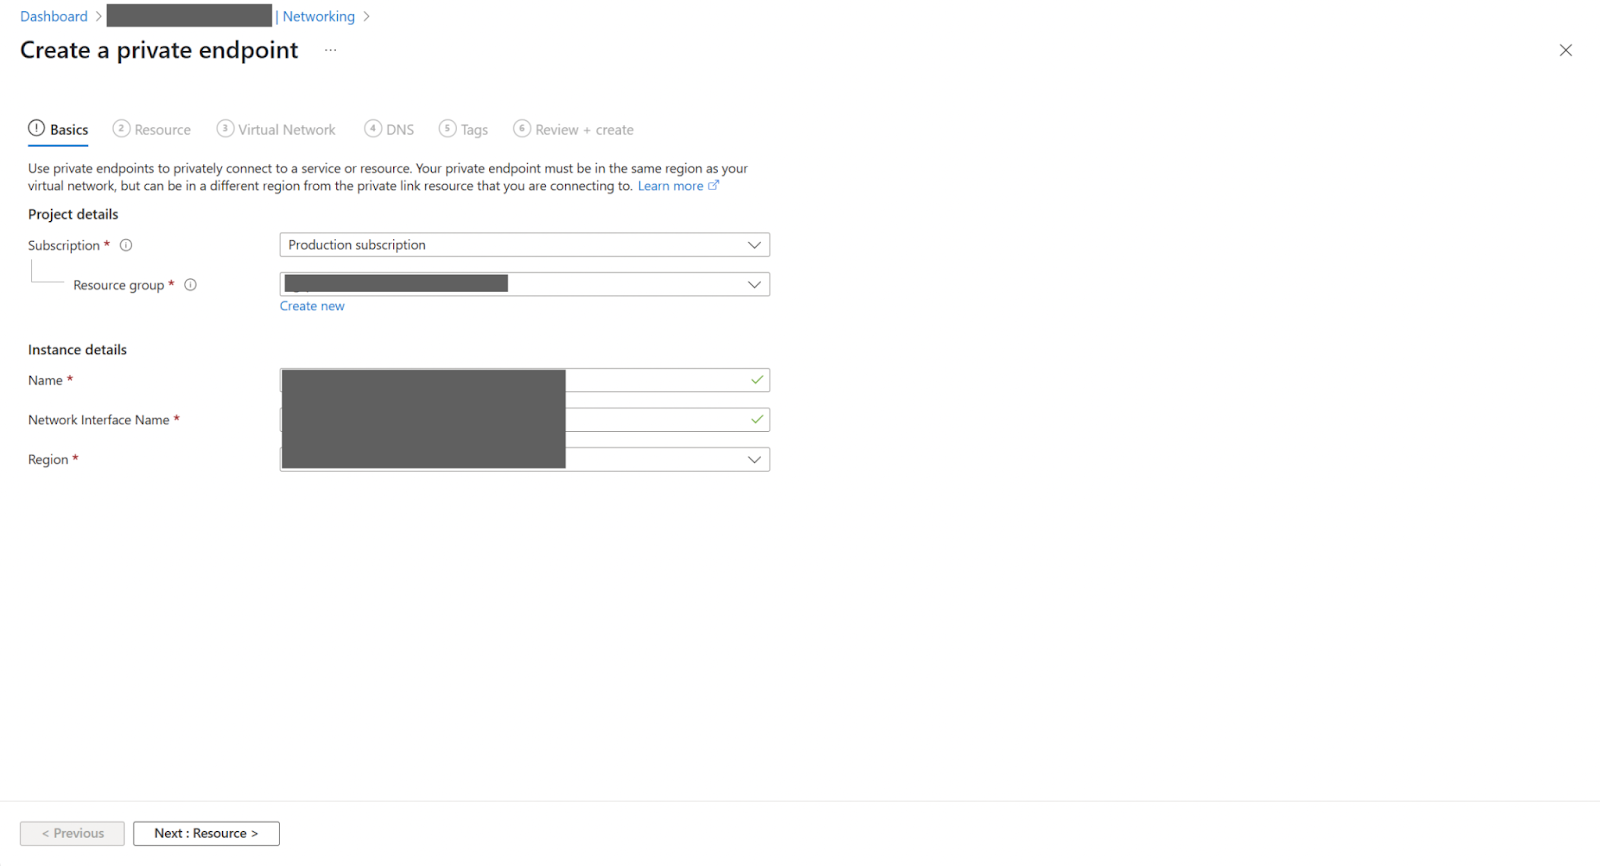 Özel uç noktayı yapılandırma adımlarını gösteren Azure portal ekran görüntüsünü içeren görsel (02).
NSG’ler, ağ arayüzlerine ve alt ağlara gelen ve giden trafiği denetler. Yalnızca güvenilen IP’lerin bağlantı kurmasına izin vermek için kullanın.
Özel uç noktanız için NSG’leri yapılandırmak üzere:
01: Özel uç noktanızın bulunduğu alt ağa gidin.
02: Bir NSG ekleyin ve şu kuralları tanımlayın:
Küresel uygulamalar için, sanal ağlar arasında trafiği güvenli şekilde yönlendirmek üzere Azure bölgeleri arasında VNet Eşlemesi kullanın.
Azure portalında bölgeler arası eşlemeyi ayarlamak için:
01: Azure portalında ‘Sanal ağlar’a gidin ve ‘Eşlemeler’i seçin.
02: ‘Ekle’ye tıklayın ve uzak sanal ağı (VNet) seçin.
03: ‘Bölgeler arası bağlantı için uzak ağ geçitlerini kullan’ı etkinleştirin.
Azure Database for PostgreSQL, geniş bir sektör ve kamu standardı yelpazesiyle uyumludur; bu da veri korumasını ve yasal uyumu güvence altına alır:
Sertifikalardan bazıları şunlardır:
Uyumluluk durumunu Microsoft Trust Center üzerinden görüntüleyebilir ve bölgeniz veya sektörünüzle ilgili uyumluluk raporlarını indirebilirsiniz.
Üretim iş yükleri için performansı ve güvenilirliği en üst düzeye çıkarmak kritiktir.
Azure, PostgreSQL sunucunuzun en iyi şekilde çalışmasını sağlamak için akıllı ayar, gerçek zamanlı izleme ve uyarı araçları sağlar.
Azure, yerleşik analitik ve optimizasyon araçlarıyla proaktif performans iyileştirmesi sağlar.
Kullanım örnekleri arasında otomatik ölçekleme, iş yükü dağıtımı ve depolama performansı iyileştirmesi bulunur.
Azure Advisor telemetri verilerini analiz eder ve en iyi uygulamaları önerir.
Performans önerilerini uygulamak için:
01: Azure Portal’a gidin ve ‘Azure Advisor’ı seçin.
02: ‘Öneriler’e, ardından ‘Performans’a tıklayın.
03: PostgreSQL esnek sunucunuzu bulun.
04: Şu önerileri uygulayın:
Okuma ağırlıklı iş yüklerini kopyalara yönlendirerek hafifletin. Bunu yapmak için:
01: Azure portalında PostgreSQL sunucunuzu seçin.
02: ‘Ayarlar’ altında ‘Kopyalar’ı seçin.
03: ‘Kopya Ekle’ye tıklayın, bölgeyi seçin ve oluşturun.
04: Uygulamanızda salt okunur uç noktaları kullanın.
Azure Monitor, PostgreSQL kaynaklarınızın sağlık ve kullanımına derin görünürlük sağlar.
Metrikleri görüntülemek için:
Adım 01: Azure portalına gidin ve Monitor’ü açın.
Adım 02: ‘Metrikler’e tıklayın ve PostgreSQL esnek sunucunuzu seçin.
Adım 03: Bir metrik seçin (örn., CPU %).
Adım 04: Filtreler uygulayın ve birleştirme türünü ayarlayın (örn., ortalama, maksimum).
Adım 05: Görsel grafikler oluşturun veya panolara sabitleyin.
Uyarılar, kullanıcıları etkilemeden önce performans anormalliklerine müdahale etmenize yardımcı olur.
Uyarı oluşturmak için:
Adım 01: Azure portalında Monitor’e gidin ve ‘Uyarılar’ı seçin.
Adım 02: ‘Yeni Uyarı Kuralı’na tıklayın.
Adım 03: PostgreSQL kaynağınızı seçin.
Adım 04: Bir koşul seçin, örn., CPU usage > 80%.
Adım 05: Değerlendirme süresini ve sıklığını ayarlayın.
Adım 06: Bir eylem grubu tanımlayın (e-posta, webhook, Logic App).
Adım 07: Uyarıya ad verin ve oluşturun.
KPI’leri izlemek, sisteminizin sağlıklı olduğunu ve SLA’leri karşıladığını güvence altına alır:
|
KPI |
Açıklama |
|
CPU Kullanımı |
En iyi performans için %75’in altında kalmalıdır |
|
Bellek kullanımı |
Yüksek kullanım yavaş sorgulara veya OOM sonlandırmalarına yol açabilir |
|
Sorgu süresi |
Sorgu performans günlüklerini kullanarak yavaş sorguları izleyin |
|
Aktif bağlantılar |
Eşzamanlı kullanıcı yükünü gösterir |
|
Depolama kullanımı |
Otomatik ölçekleme tetiklenme zamanını öngörmeye yardımcı olur |
Bu KPI’leri Azure Monitor Metrics üzerinden görüntüleyip analiz edebilirsiniz.
Doğru araçlar ve stratejiyle Azure Database for PostgreSQL’e veritabanı geçişleri sorunsuz olabilir.
Azure, çevrimiçi ve çevrimdışı geçişi, birden çok kaynak sistemi ve yapay zekâ ile geliştirme araçlarıyla entegrasyonu destekler.
> PostgreSQL ile gerçek dünya geliştirme ortamlarında çalışmaya yönelik uygulamalı bir eğitim isterseniz, Python’da PostgreSQL Kullanımı yazısını okuyun.
Azure Database Migration Service (DMS), çeşitli veritabanı platformlarından (şirket içi veya bulut) Azure PostgreSQL’e güvenli ve yönlendirmeli geçişi kolaylaştırır.
Aşağıdaki görsel, desteklenen geçiş senaryolarını ve platformları göstermektedir:
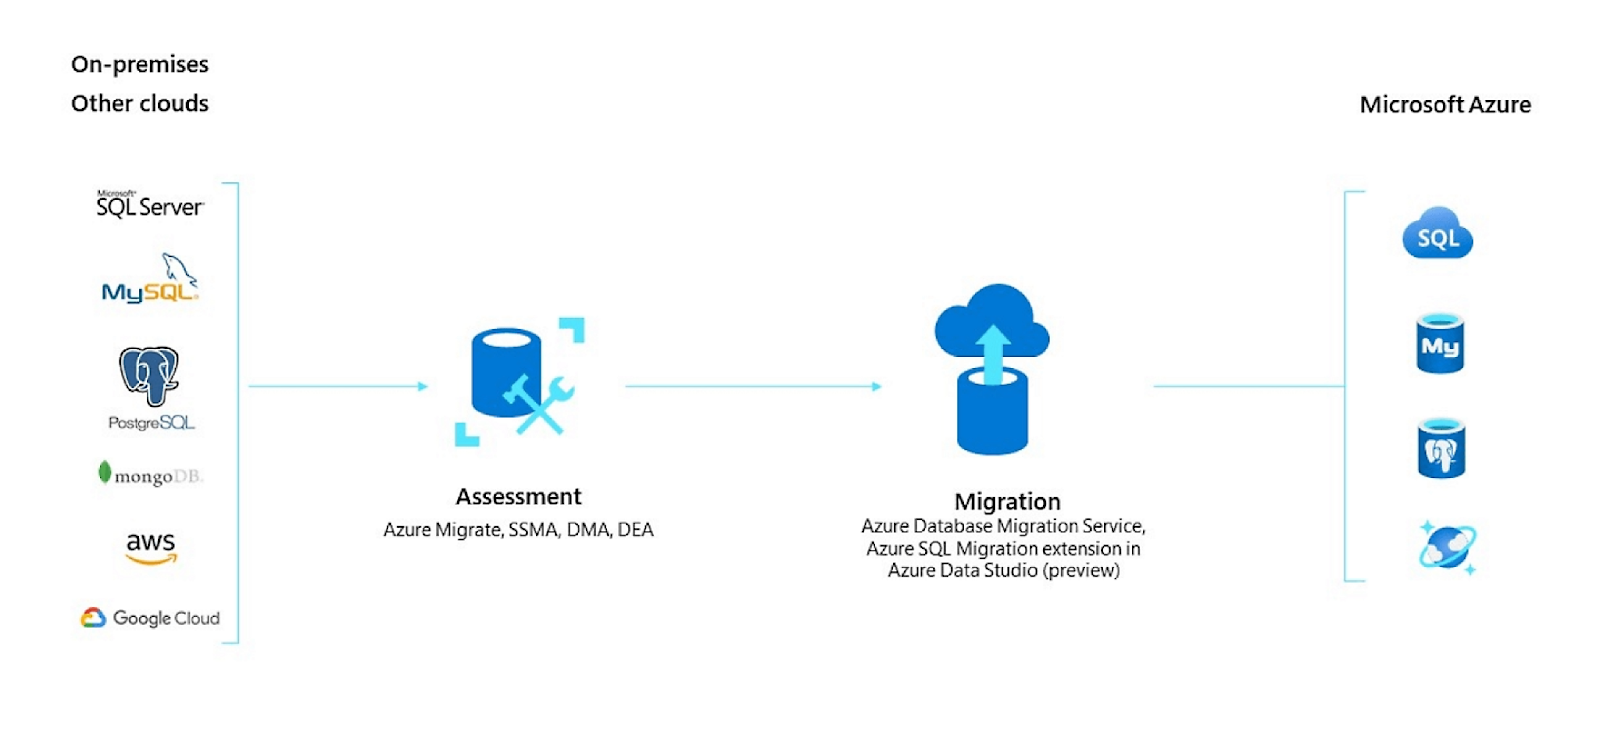 Azure Database Migration Service (DMS) diyagramı. Kaynak: Microsoft Products
01: Bir DMS örneği oluşturun:
02: Bir geçiş projesi oluşturun:
03: Kaynak ve hedef sunucuları tanımlayın:
04: Geçişi çalıştırın ve izleyin:
Daha küçük veya tek seferlik geçişler için, PostgreSQL’in yerel araçları olan pg_dump ve pg_restore’u kullanabilirsiniz.
Şirket içi veya diğer bulut PostgreSQL veritabanından Azure’a çevrimdışı bir geçiş yapmak için şu adımları izleyin:
01: Veritabanını kaynaktan dışa aktarın:
pg_dump -Fc --no-acl --no-owner -h <source-host> -U <source-user> dbname > db.dump02: Azure PostgreSQL’e içe aktarın:
pg_restore -h <azure-host> -U <azure-user> -d <target-db> db.dumpBüyük veritabanlarında daha hızlı performans için pg_restore ile --jobs bayrağını kullanmanızı öneririz.
Oracle’dan PostgreSQL’e geçmek için, Oracle şemalarını PostgreSQL uyumlu sözdizimine dönüştürmek üzere Ora2Pg kullanabilirsiniz. Şu adımları izleyin:
01: Ora2Pg’yi kurun.
02: ora2pg.conf dosyasını Oracle kimlik bilgilerinizle yapılandırın.
03: Şu komutları çalıştırın:
ora2pg -c ora2pg.conf -o schema.sql
psql -h <azure-host> -U <user> -d <dbname> -f schema.sql
> Geçiş sonrası veritabanlarını yönetme becerinizi güçlendirmek için PostgreSQL’de Veritabanı Yönetimi yazısına göz atın.
Azure PostgreSQL, pgvector uzantısını kullanarak yapay zekâ iş yüklerini etkinleştirir ve Azure Cognitive Services ile entegre olabilir.
pgvector’ü etkinleştirmek ve kullanmak için:
CREATE EXTENSION IF NOT EXISTS vector;02: Vektör sütunları oluşturup kullanın:
CREATE TABLE embeddings (
  id SERIAL PRIMARY KEY,
  description TEXT,
  embedding vector(1536)
);
03: Vektörleri ekleyin ve arayın:
INSERT INTO embeddings (description, embedding)
VALUES ('example', '[0.1, 0.2, 0.3, 0.4]');

SELECT * FROM embeddings
ORDER BY embedding <-> '[0.1, 0.2, 0.3, 0.4]'
LIMIT 5;
04: Yapay zekâ hizmetleriyle entegre edin:
Azure, PostgreSQL altyapı ve operasyon maliyetlerini azaltmak için çeşitli stratejiler sunar.
Esnek sunucu fiyatlandırma seçenekleriyle maliyetleri optimize etmek için şu yönergeleri izleyin:
01: Geliştirme veya düşük CPU’lu iş yükleri için Patlamalı SKU’ları (örn., B1ms) kullanın.
02: Rezerve kapasite:
Hyperscale, verimi artırmak için yatay parçalamayı kullanır.
Faydaları şunlardır:
Hyperscale’i etkinleştirmek için Azure portalında ‘Kaynak Oluştur’u seçin ve ‘Azure Database for PostgreSQL (Hyperscale, Citus)’ seçeneğini seçin.
Depolama ve yedekleme maliyetlerini etkin biçimde yönetmek için şu adımları göz önünde bulundurun:
Anlık görüntü saklamayı gözden geçirin:
Azure Fiyatlandırma Hesaplayıcısı ile maliyetleri tahmin edin:
Ortamınızı düzenli olarak güncellemeler uygulayarak güvenli ve destekli tutun.
Desteklenen PostgreSQL sürümlerini ve yaşam döngüsü politikasını anlamak, güvenli ve destekli bir ortam sürdürmek için önemlidir:
PostgreSQL esnek sunucunuzu yükseltme ve yamalama; güncelleme türüne bağlı olarak otomatik ve manuel süreçler içerir:
Yükseltme adımları:
01: Mevcut veritabanını yedekleyin:
pg_dumpall -h <current-host> -U <user> > backup.sql02: Azure Portal’dan istediğiniz PostgreSQL sürümünde yeni bir sunucu oluşturun.
03: Yedeği yeni sunucuya geri yükleyin:
psql -h <new-host> -U <user> -f backup.sql04: Uygulamanızda veya ortam değişkenlerinizde bağlantı dizelerini güncelleyin.
Azure PostgreSQL, modern DevOps ve konumsal iş yüklerini destekler.
Tekrarlanabilir, otomatik sağlama için Terraform kullanın. İşte Azure PostgreSQL esnek sunucusu oluşturmak için örnek bir Terraform betiği:
resource "azurerm_postgresql_flexible_server" "example" {
  name                   = "mypgflexserver"
  resource_group_name    = "myrg"
  location               = "East US"
  administrator_login    = "pgadmin"
  administrator_password = "password123!"
  sku_name               = "Standard_B1ms"
  version                = "14"
}
Kaynağı oluşturmak için terraform init → terraform plan → terraform apply komutlarını çalıştırın.
> Daha fazla bilgi için Azure ile Terraform kullanma konulu kapsamlı rehberimize göz atın.
PostGIS, PostgreSQL’i mekânsal ve coğrafi sorgular için genişletir.
PostGIS’i etkinleştirmek için:
CREATE EXTENSION postgis;Konum tabanlı uygulamalar, haritalama, rota optimizasyonu ve sanal çit (geofencing) için kullanın.
Gözlemlenebilirliği ve zamanlamayı iyileştirmek için güçlü PostgreSQL uzantılarını etkinleştirin:
|
Uzantı |
Amaç |
|
pg_stat_statements |
Sorgu performansını izleyin ve analiz edin |
|
uuid-ossp |
UUID üretin |
|
postgis |
Coğrafi sorgular |
|
pg_cron |
SQL içinde arka plan işleri zamanlayın |
İstediğiniz uzantıları etkinleştirmek için Azure Portal’a gidin ve PostgreSQL esnek sunucunuza geçin.
Buradan Sunucu Parametreleri bölümüne erişin, azure.extensions ayarını bulun, gerekli uzantıları virgülle ayrılmış bir liste olarak ekleyin ve değişiklikleri kaydedin.
Azure Database for PostgreSQL, bulutta PostgreSQL’i kurumsal düzeyde güvenilirlik, güvenlik ve performansla dağıtmanıza, ölçeklendirmenize ve yönetmenize olanak tanır.
Bulut talepleri geliştikçe, Azure’un güçlü ekosisteminden ve PostgreSQL’in kanıtlanmış güvenilirliğinden yararlanmak uygulamalarınızın çevik, uyumlu ve maliyet etkin kalmasını sağlayacaktır.
Bilginizi derinleştirmek isterseniz, Azure Fundamentals beceri yoluna göz atmanızı şiddetle öneririm. İyi öğrenmeler!
Bu kurslarla Azure hakkında daha fazla bilgi edinin!
Kurs
Kurs
Kurs
blog
Abid Ali Awan
14 dk.
blog
Dario Radečić
15 dk.
Eğitim
Kurtis Pykes
8 dk.
Eğitim
Adel Nehme



