
Ana içeriğe atla

Dolandırıcılık Analitiği Nedir? Teknikler, İş Akışları ve Araçlar

Sektörler genelinde işletmelerin gerçek zamanlı olarak sahtekârlık faaliyetlerini tespit edip önlemesine yardımcı olan dolandırıcılık analitiği teknikleri, iş akışları ve araçları hakkında bilgi edinin.
Güncel 2 Eki 2026  · 15 dk. oku

Yapay Zeka ile Keşfedin

ChatGPTClaudePerplexity

Sağlıklı bir ekonomik sistem, mal ve hizmetlerin alıcılarıyla satıcıları arasındaki güvene dayanır. Bu güven bozulduğunda, iş yapma maliyeti artar. Dürüst olmayan aktörler, işletmeleri dolandırmak için aldatıcı işlemler yapar. Belirli sektörleri hedef alan sofistike dolandırıcı grupları da vardır.

Bu yazıda, analitik yoluyla tespit edilen farklı dolandırıcılık türlerini ve dolandırıcılığı tespit etmek için kullanılan teknikleri ele alıyoruz. Ayrıca tipik dolandırıcılık tespit iş akışlarını ve dolandırıcılık analitiğinde yaygın olarak kullanılan yazılım araçlarını da inceliyoruz.

Yapay zekânın kuruluşunuzu nasıl etkileyebileceğini ve başarılı yapay zekâ stratejilerinin nasıl uygulanacağını beyaz bültenimiz Öğrenme Liderinin Yapay Zekâ Okuryazarlığı Rehberi ile keşfedin.

Dolandırıcılık Analitiği Nedir?

Dolandırıcılık analitiği, genellikle gerçek zamanlı olarak potansiyel olarak sahtekârlık içeren işlemleri belirlemek ve işaretlemek için istatistiksel ve makine öğrenimi tekniklerini ifade eder. 

Sahtekârlık faaliyetlerini ortaya çıkarmak zordur çünkü: 

  • Dolandırıcılar işlemlerini meşru gibi göstermek için çeşitli teknikler kullanır. Bu nedenle, satıcının potansiyel olarak sahtekârlık içeren işlemleri tespit etmek için teknolojik ve istatistiksel araçlara ihtiyacı vardır. 
  • Sahtekârlık içeren işlemler toplam işlemlerin küçük bir yüzdesini oluşturur. Bu nedenle, potansiyel olarak dürüst olmayan işlemleri işaretlemek için otomatik bir yaklaşım gereklidir. 

İşletmelerin bu özellikleri barındıran dolandırıcılık tespit araçlarını kullanması gerekir. Bu araçlar, sahtekârlık olasılığı yüksek işlemleri işaretler. Ardından insan araştırmacılar işaretlenen işlemleri manuel olarak inceler ve nihai kararı verir. 

Potansiyel dolandırıcılığı tespit etmek, şu tür davranışları keşfetmeyi içerir: 

  • Bilinen sahtekârlık faaliyetleriyle eşleşen davranışlar.
  • Normal aralıktan önemli ölçüde sapan davranışlar.

Analitik Yoluyla Tespit Edilen Yaygın Dolandırıcılık Türleri

Bu bölümde, geniş dolandırıcılık işlem kategorilerini inceliyor, her kategorideki yaygın sahtekârlık örneklerini ve bunları tespit edip önlemek için analitik araçların nasıl kullanılacağını tartışıyoruz.

Finansal dolandırıcılık

Finansal dolandırıcılık, muhtemelen en bilinen ve en yaygın dolandırıcılık türüdür. Mağdurlar genellikle finans kuruluşları ve müşterileridir. Fail taraf ise çoğunlukla kendini müşteri ya da finans kuruluşu temsilcisi gibi gösteren dolandırıcılardır. 

Kredi kartı dolandırıcılığı, bir kartın izinsiz olarak mal satın almak veya ATM’den para çekmek amacıyla kullanılmasıdır. Çoğu durumda bu, çalıntı kart bilgileriyle yapılır. Dolandırıcılık analitiği, şu ortak kalıplara bakarak kart dolandırıcılığını tespit etmeye yardımcı olabilir:

  • İşlem sıklığı ve hacminde ani artışlar.
  • Birden fazla konumda ardışık işlemler.

Kimlik hırsızlığı, birinin kişisel bilgilerinin (banka hesap numaraları, devlet tarafından verilen kimlik numaraları, e-posta şifreleri vb.) çalınmasıyla gerçekleşir. Bu bilgiler, kişi kılığında kredi çekmek, ek hesaplar açmak ve diğer büyük finansal işlemlere girişmek için kullanılabilir. Dolandırıcılık analitiği, aşağıdaki gibi şüpheli davranışları işaretleyerek bu tür durumlarda yardımcı olur:

  • Kısa sürede birden fazla hesap açılması.
  • Kişinin bilinen geçmiş davranışından sapmalar.

Ödeme dolandırıcılığı, bir kişi ya da işletmeyi, aslında satın almadıkları bir şey için ödeme yapmaya ikna etmek amacıyla aldatıcı yolların kullanılmasını ifade eder. Şunları içerir:

  • Şirketlere sahte faturalar gönderme.
  • Bekleyen bir ödemeyi onaylatmak için sahte çok faktörlü kimlik doğrulama mesajları gönderme.
  • Banka personeli gibi davranarak gizli hesap bilgilerini elde etme.

Analitik, şu özellikleri taşıyan işlemleri izleyip işaretleyerek ödeme dolandırıcılığına karşı yardımcı olabilir:

  • Hesabın olağan davranış ve ödeme faaliyetlerinden belirgin şekilde sapan işlemler.
  • Şüpheli IP adresleri ve cihaz kimliklerinden kaynaklanan işlemler.

Sigorta dolandırıcılığı

Sigorta dolandırıcılığı, küçük olaylar için büyük tazminatlar talep etmeyi ve riskli poliçeler için düşük primler ödemeyi içerir. Mağdur genellikle sigorta şirketidir; failler ise müşteri ya da sigorta acentesi gibi davranır. 

Sahte talepler, hiç yaşanmamış kazalarla ilgilidir. Bu tür talepleri tespit etmek için analitik araçlar şunları yapar:

  • Doğal afet veya trafik kazası gibi bildirilen olayları, raporun doğruluğunu teyit etmek üzere diğer kaynaklarla çapraz kontrol etmek.
  • Belirli kişilerin veya belirli konumların taleplerindeki kalıpları analiz etmek.

Şişirilmiş talepler, küçük olaylarda meydana gelen hasarı ve talep edilen tazminatı abartır. Dolandırıcılık analitiği araçları, şişirilmiş talepleri azaltmada şu yollarla yardımcı olabilir:

  • Geçmiş verilere dayanarak çeşitli kaza türleri için tipik talep tutarlarını tahmin etmek.
  • Bildirilen kazayı, o kaza türü için tipik talep tutarlarıyla eşleştirmek. 

Sigorta eksperleri, potansiyel olarak şişirilmiş talepleri manuel olarak doğrular.

Prim kaçırma, belirli bir poliçe için risk profilini yapay olarak düşürmek ve daha düşük prim ödemek amacıyla sigorta şirketine yanlış bilgi verilmesini içerir. Dolandırıcılık analitiği araçları şunlara yardımcı olabilir:

  • Poliçe başvurusunda verilen bilgileri diğer kaynaklarla doğrulamak. 
  • Prim kaçırmada kullanılan yaygın kalıpları tespit etmek. Örneğin, ticari faaliyetlerde yaygın olarak kullanılan bir araç modelinin bireysel kullanım için sigortalanması durumunda, analitik araçlar bunu daha fazla inceleme için işaretler.

Sahte poliçeler, sigorta acentesi gibi davranan dolandırıcılar tarafından oluşturulup satılan geçersiz poliçelerdir. Müşteri bunu, talepte bulunmak üzere başvurduğunda fark eder. Dolandırıcılık analitiği yazılımı, sahte poliçeleri şu şekilde tespit eder:

  • Sistemde saklanan poliçe ayrıntılarını müşterinin sunduklarıyla çapraz kontrol etmek. 

Sigorta şirketlerinin ayrıca kendi adlarına düzenlenen sahte poliçe kalıplarını belirleme konusunda topluma karşı bir sorumluluğu vardır. Bu analizlerin kolluk kuvvetlerine sunulması, sahte poliçe çetelerinin yakalanmasına yardımcı olur.

Sağlık hizmetlerinde dolandırıcılık

Sağlık hizmetlerinde dolandırıcılık, kamu sağlık sigortacıları dahil olmak üzere sağlık sisteminin herhangi bir bölümünde meydana gelebilir. Mağdur, aşağıdaki gruplardan biri veya birkaçı olabilen ödeyicidir:

  • Hasta
  • Müşterek ödeme planında hastanın işvereni
  • Kamu tarafından finanse edilen sağlık sistemlerinde hükümet
  • Sigorta şirketi

Failler genellikle sağlık hizmeti sağlayıcıları veya hastalardır. Sağlık hizmetlerinde dolandırıcılık, genellikle sunulmayan hizmetler için faturalandırma ve yanlış kodlama (upcoding) gibi sahte talepler yoluyla işlenir. 

Sunulmayan hizmetler için faturalandırma, hastaya uygulanmayan hizmetler (ör. testler ve tedaviler) için ödeyicilere ücret yansıtılmasını ifade eder. Bu tür dolandırıcılığı tespit etmek için analitik araçlar şunları yapabilir:

  • Faturaları, benzer şikayetler için sektördeki emsaller tarafından tipik olarak faturalandırılan tutar ve kalemlerle karşılaştırmak üzere örüntü tanıma kullanmak.
  • Faturalanan hizmetleri, sağlık hizmeti sağlayıcısının hizmet günlükleri ve hasta tedavi kayıtlarıyla çapraz kontrol etmek.
  • Olağandışı derecede yüksek faturalandırma geçmişi olan sağlayıcıları belirlemek ve beyanlarını mercek altına almak. 

Yanlış kodlama (upcoding), sağlanandan daha pahalı bir hizmet kategorisi için faturalandırma uygulamasını ifade eder. Dolandırıcılık analitiği araçları, yanlış kodlamayı tespit etmek için şu yöntemleri uygular:

  • Rutin testler ile pahalı testler (veya tedaviler) arasındaki oranı sektör standartlarıyla karşılaştırmak için istatistiksel analiz. Örneğin, çoğunlukla kapsamlı muayene ve az sayıda rutin kontrol için fatura kesen bir sağlayıcı şüphelidir.
  • Faturaları, genellikle uygulanan prosedür veya testin ayrıntılarını içeren hasta ve hastane kayıtlarıyla karşılaştırmak.
  • Belirli yanlış kodlanmış kategorilerdeki ani artışları kontrol etmek için faturalandırılan tutarları sağlayıcının geçmiş verileriyle karşılaştırmak.

E-ticaret ve perakende dolandırıcılığı

Birçok e-ticaret satıcısı, mutlaka teknolojiye hâkim olmayan küçük ve orta ölçekli işletmelerdir. Bu nedenle, sahtekârlık faaliyetlerini tespit edip engelleme sorumluluğu e-ticaret platformlarına düşer. E-ticaret ve perakende dolandırıcılığı çeşitli biçimlerde gerçekleşebilir: 

Hesap ele geçirme, bir kullanıcının hesabının kontrolünü kaybetmesi ve dolandırıcıların bu hesabı yetkisiz alışverişlerde kullanmasıdır. Bu genellikle, parolalar ve kimlik avı saldırıları gibi güvenlik hususlarına yönelik kullanıcı hatası veya dikkatsizlik nedeniyle olur. 

E-ticaret platformları, şu tekniklerle hesap ele geçirmeyi tespit edebilir:

  • Giriş zamanları, satın alma kategorileri, gezinme geçmişi vb. tipik davranışlardan sapmaları kontrol etmek için davranış analizi.
  • Hesap ayarlarında değişikliklerle (ör. e-posta kimlikleri ve teslimat adresleri) birleşen anormal faaliyetler (ör. çoklu başarısız giriş denemeleri). 

Sahte iade, kötü niyetli aktörlerin satın alınan üründen farklı ürünleri iade etmesi durumunda meydana gelir; örneğin, pahalı bir ürün sipariş edilip sahtesinin iade edilmesi gibi. Yeniden satılamayacak kullanılmış ürünlerin iadesi de buna dahildir. Sahte iadelerden korunmak için dolandırıcılık analitiği şunları yapabilir:

  • İade kalıplarını analiz ederek sık iade yapan alıcıları tespit etmek.
  • İade edilen ürünün satın alınan ürünle aynı olup olmadığını doğrulamak için orijinal satın alımı karşılaştırmak.
  • İade edilen ürünün kullanılmamış durumda olduğunu teyit etmek. 

Sahtekârlık içeren alışverişler, çalıntı veya sahte ödeme bilgileri ve ele geçirilmiş hesaplar kullanılarak yapılan yetkisiz işlemleri içerir. Hem satıcılar hem de habersiz alıcılar için kayıplara yol açabilir. Dolandırıcılık analitiği, işlemleri izleyerek şu kalıpları tespit edip potansiyel sahtekârlık içeren alışverişleri işaretlemeye yardımcı olabilir:

  • Aynı IP adresi kullanılarak birden fazla hesaptan sık giriş yapılması.
  • Kısa sürede arka arkaya farklı kredi kartı numaralarının denenmesi.
  • Hesabın geçmişi dikkate alındığında olağandışı derecede büyük alışverişler.

Ters ibraz dolandırıcılığı, kredi kartının ters ibraz politikasının kötüye kullanılarak meşru alışverişler için iade talep edilmesini içerir. Dolandırıcılık analitiği, şu yöntemlerle ters ibraz dolandırıcılığına karşı koruma sağlayabilir:

  • Sık ters ibraz yapan kullanıcıları tespit etmek için örüntü tanıma.
  • Özellikle yeni hesaplarda ve yakın zamanda güncellenen ödeme bilgileriyle art arda yapılan çoklu alışverişler gibi şüpheli davranışları tespit etmek için makine öğrenimi. 

Dolandırıcılık Analitiğinde Kullanılan Teknikler

Dolandırıcılık analitiği araçları, farklı bağlamlara, veri kümelerine ve o alandaki dolandırıcıların davranışlarına uyarlayarak ortak bir teknik yelpazesi kullanır. 

Tüm dolandırıcılık analitiği yöntemlerinin iki temel hedefi vardır: 

  • Dolandırıcılığı tespit etmek ve önlemek
  • Gerçek müşterilerin işlemlerini kolaylaştırmak

Anomali tespiti

Dolandırıcılar, meşru müşterilere kıyasla sıklıkla önemli ölçüde farklı davranışlar sergiler. Anomali tespiti, potansiyel sahtekârlığa işaret eden olağandışı davranışları belirlemeye yardımcı olur. Aşağıdaki yöntemleri kapsar: 

  • İstatistiksel aykırı değer tespiti, dağılımın geri kalanından önemli ölçüde farklı veri noktalarını belirlemeye yardımcı olur. Şu metriklerdeki aykırı değerler genellikle şüpheli davranışa işaret eder:
    • Saat başına işlem sıklığı.
    • Bir günde kartın çekildiği posta kodu sayısı. 
  • Isolation forest, birden çok izolasyon ağacından oluşur. Her izolasyon ağacı şu şekilde çalışır:
    • Verinin bir özniteliğini rastgele seçer ve veri noktalarını o öznitelik değerine göre rastgele böler. 
    • Her bölüm için başka bir rastgele öznitelik seçer ve daha da böler.
    • Bu süreç, her bir veri noktası yalnızca o noktayı içeren bir bölüme izole edilene kadar yinelemeli olarak devam eder.
    • Aşırı değerlere sahip anormal noktaların, normal veri noktalarına kıyasla daha az yinelemede izole edildiği (tekil bölümlere ayrıldığı) gözlemlenir.
  • Yerel aykırı değer faktörü (Local Outlier Factor), dağılımın çeşitli bölgelerindeki nokta yoğunluğunu hesaplayarak anormal davranışı belirleme yöntemidir. 
    • Bir müşteri davranışı veri kümesi grafiksel olarak temsil edildiğinde, her biri bir müşteri grubuna karşılık gelen yoğun kümeler oluşturur.
    • Bir kümedeki her veri noktası (müşteri) benzer ama aynı olmayan davranış sergiler. Dolandırıcılık verilerinin de genellikle normal müşteri kümelerinden ayrışmış bir küme oluşturduğu gözlemlenir.

Bu tekniği daha iyi anlamak için Python ile Anomali Tespiti kursuna göz atın.
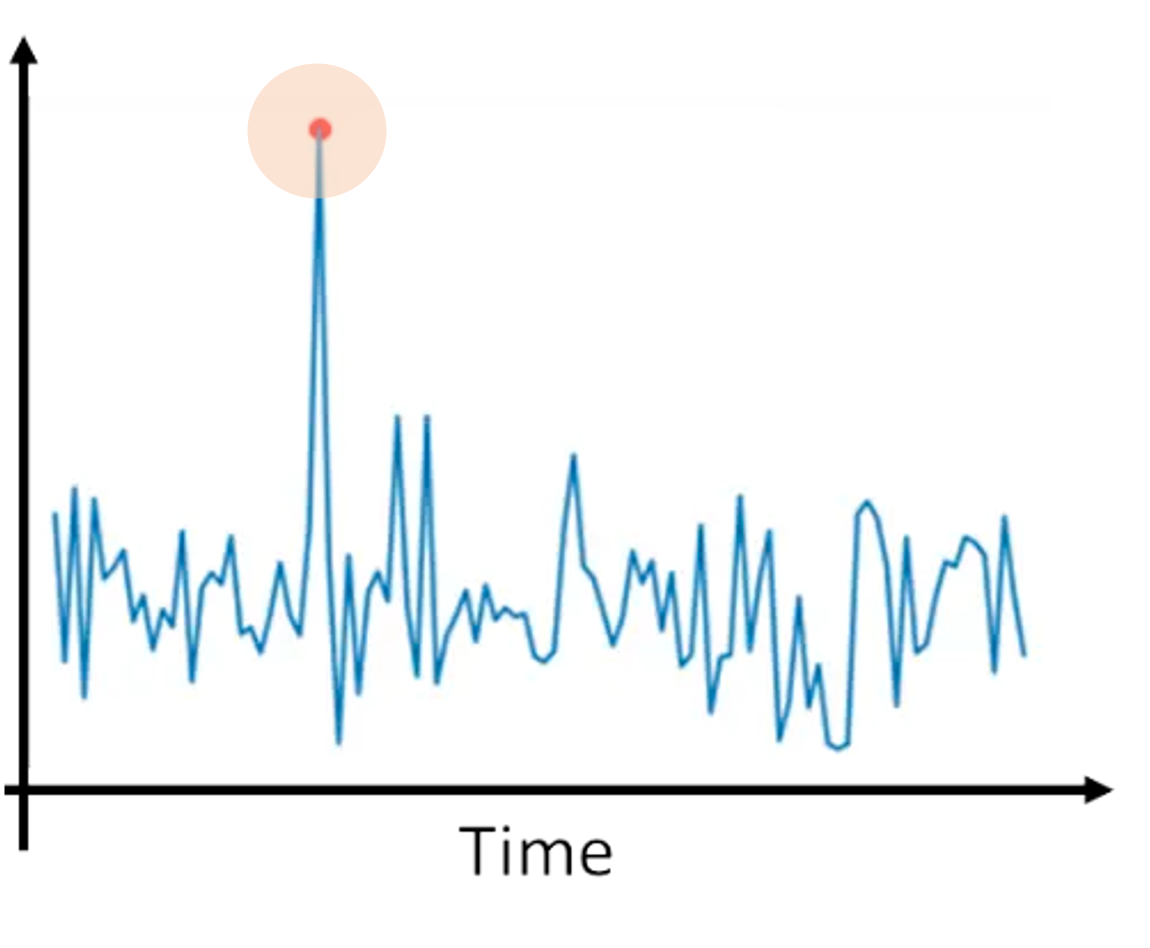
Anomali tespitinin illüstrasyonu

Anomali tespitinin illüstrasyonu. Görsel kaynağı: Yapay Zekâyı Anlamak

Denetimli makine öğrenimi

Denetimli makine öğrenimi, anomali tespitinde kanıtlanmış bir yöntemdir. İnsanlar, geçmişteki bilinen dolandırıcılık örneklerine dayanarak veri kümelerini etiketler. Ardından, makine öğrenimi algoritmaları, yeni bir işlemin sahtekârlık içerme olasılığını tahmin etmek üzere etiketli veri kümeleri üzerinde eğitilir.
  • Lojistik regresyon, bir veri noktasının iki gruptan birine (örneğin, gerçek ve potansiyel olarak sahtekârlık içeren) ait olma olasılığını tahmin eder. 
    • Eğitim veri kümesindeki her nokta dolandırıcılık veya gerçek olarak etiketlenir. 
    • Eğitim sırasında, model sahtekârlık içeren işlemlere işaret eden özelliklerdeki kalıpları öğrenir. 
    • Yeni veriler sunulduğunda, model veri noktasının sahtekârlık içerme olasılığını tahmin edebilir.
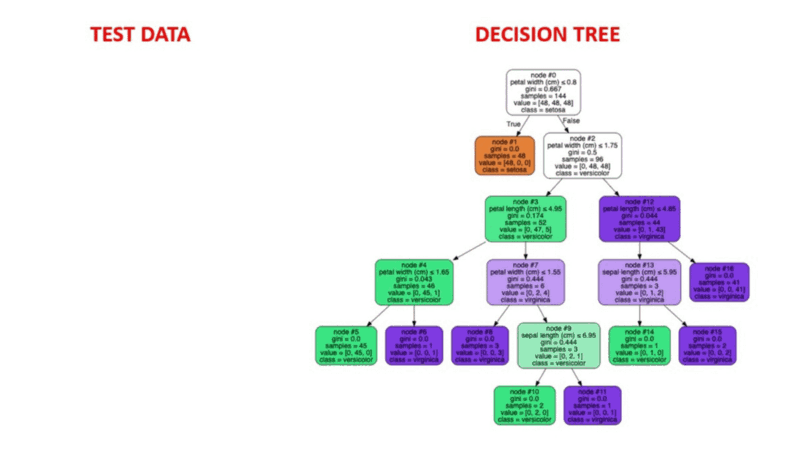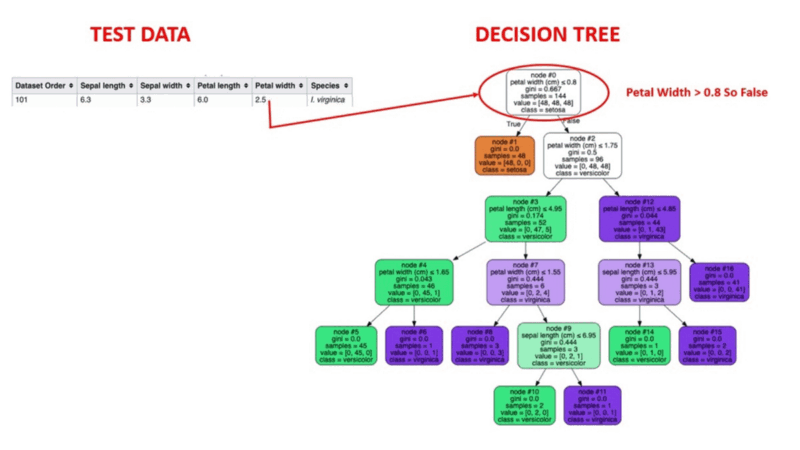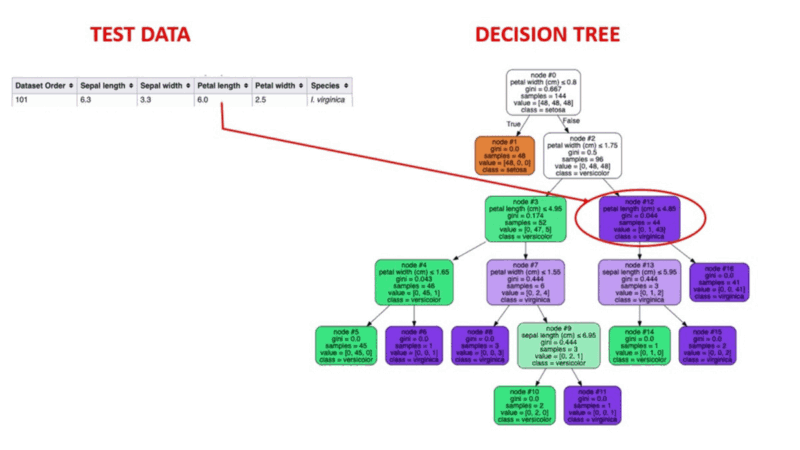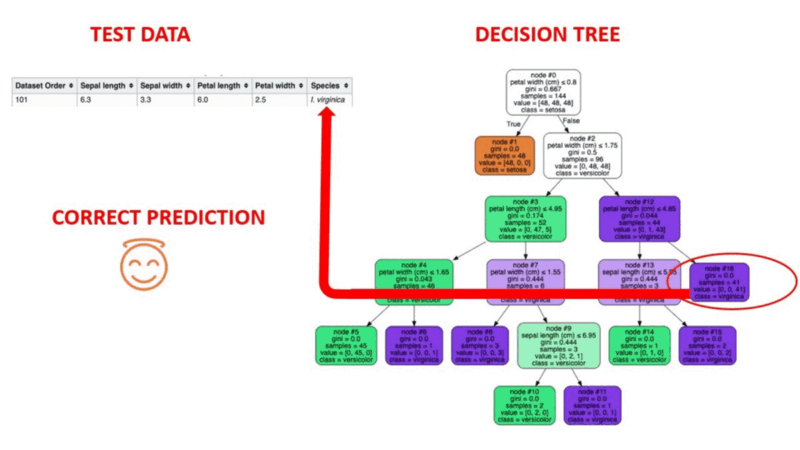
  • Karar ağaçları, veri kümesini yinelemeli olarak alt kümelere ayırır. Her düğüm, veri noktalarını belirli bir özniteliğin (ör. işlem sıklığı veya aylık işlem hacmi) değerlerine göre iki dala ayırır. 
    • Bir dizi böyle ayrımdan sonra, her dal iki yaprak düğümde sonlanır: sahtekârlık ve gerçek. 
    • Eğitim sırasında model, veri kümesini her düğümde ayırma kurallarını öğrenir. 
    • Model, yeni her işlemi bu kurallara göre sınıflandırır ve sahtekârlık içerme olasılığını tahmin eder. 
  • Rastgele ormanlar (Random Forests), birden çok karar ağacından oluşur. Bir karar ağacı, bir işlemin sahtekârlık içerip içermediğine karar vermek için bir dizi if…else koşulu uygular. Bu if…else koşulları, veri kümesinin özelliklerine dayanır. 
    • Rastgele ormandaki her ağaç, sahtekârlık içeren işlemleri tahmin etmek için özelliklerin rastgele bir alt kümesini kullanacak şekilde bağımsız olarak eğitilir. 
    • Ormanın tahmini, tüm bireysel ağaçların çıktılarının birleştirilmesine dayanır. 
    • Bu yaklaşım, özellik kümesinin alt kümelerini dikkate alarak karar ağaçlarına özgü aşırı uyum (overfitting) sorununu önler. 

Karar ağaçlarının nasıl çalıştığına dair animasyonlu illüstrasyon

Karar ağaçlarının nasıl çalıştığına dair animasyonlu illüstrasyon. Görsel kaynağı: Denetimli Makine Öğrenimi

Bu teknikler hakkında daha fazla bilgi edinmek için Python ile Denetimli Makine Öğrenimi eğitim yolunu inceleyin.

Denetimsiz makine öğrenimi

Geçmiş davranışlara dayanarak tahmin yapan denetimli makine öğrenimi algoritmaları, dolandırıcılar yeni yöntemler benimsedikçe daha az etkili hâle gelir.

Denetimsiz makine öğrenimi, verideki bilinmeyen kalıpları tahmin etmede faydalıdır. Denetimsiz yöntemlerin bir diğer avantajı, büyük veri kümelerini etiketlemek için insan kaynağı gerektirmemesidir. Algoritma kalıpları kendisi keşfeder.
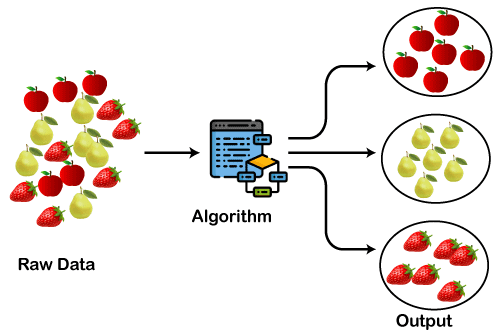
  • K-ortalama kümeleme (K-means), tüm işlem veri kümesini, veri noktalarının farklı öznitelikler boyunca sahip olduğu değerlere göre farklı kümelere ayırır. 
    • Her kümedeki veri noktaları, işlem sıklığı gibi benzer özniteliklere sahiptir. Sahtekârlık içeren işlemlerin, diğer ana kümelere dâhil olmadığı gözlemlenir. 
    • Görsel olarak, diğer kümelerden oldukça uzakta olma eğilimindedirler. Bu aykırı kümeler analiz edilerek potansiyel sahtekârlık içeren işlemler belirlenebilir. 
  • Gürültü ile Uygulamaların Yoğunluk Tabanlı Uzamsal Kümelemesi (DBSCAN), işlem veri kümelerinin bir özellik alanında temsil edilmesini içerir. Bu temsilde veri noktaları, yüksek yoğunluklu ve düşük yoğunluklu bölgelere ayrışır. 
    • Daha yüksek yoğunluklu bölgeler kümeler olarak, seyrek bölgeler ise aykırı olarak kabul edilir. 
    • Seyrek bölgelere düşen veri noktaları potansiyel sahtekârlık olarak işaretlenir. Ardından şüpheli faaliyetlere ilişkin daha fazla kanıt için analiz edilirler.

Makine öğreniminde kümelemenin illüstrasyonu

Kümelemenin nasıl çalıştığı. Görsel kaynağı: Makine Öğreniminde Kümeleme

Bahsedilen teknikler hakkında daha fazla bilgi için Python ile Denetimsiz Öğrenme kursuna göz atın.

Ağ analizi

Şüpheli davranışlara yönelik desen eşleme ile yapılan geleneksel dolandırıcılık tespit yöntemleri bireysel hesaplar için etkilidir. Ancak dolandırıcılar, bir dizi cihaz, e-posta hesabı ve fiziksel adres kullanan birey grupları olarak faaliyet gösterdiklerinden, söz konusu hesap tek başına ele alındığında şüpheli davranışları takip etmek zorlaşır. 

  • Dolandırıcılık çeteleri, koordineli saldırılar gerçekleştiren kişi gruplarıdır. Örneğin, çete üyeleri on farklı cihaz ve IP adresi kullanarak art arda on işlem yapabilir. Ağ analizi, çeşitli varlıklar arasındaki ilişkileri tespit ederek varlık ilişki haritaları oluşturabilir ve dolandırıcılık çetelerini belirleyebilir. 
  • Varlık ilişki haritaları, düğümlerin varlıkları, kenarların ise aralarındaki ilişkileri temsil ettiği grafik benzeri yapılardır. Varlıklar; kişiler, hesaplar, e-posta kimlikleri, cihaz kimlikleri, IP adresleri, fiziksel adresler ve daha fazlası olabilir. Varlıklar arasındaki ilişkiler, aşağıdaki gibi ortaklık veya benzer davranışları ifade eder:
    • Aynı çalıntı ödeme bilgilerini kullanan çeşitli IP adresleri.
    • Aynı fiziksel adrese sahtekârlık içeren siparişler veren çeşitli hesaplar.

Bu teknikleri daha derinlemesine anlamak için Python ile Ağ Analizine Giriş kursuna göz atın. 

Metin madenciliği ve doğal dil işleme (NLP)

Sahte sigorta talepleri, sahte müşteri yorumları, kimlik avı e-postaları ve benzer birçok dolandırıcılık türü metin bloklarına dayanır. Metin içeriklerini analiz etmek, gerçek müşteri faaliyeti ile dolandırıcılık girişimlerini ayırt etmeye yönelik ipuçları verir. 

  • Doğal dil işleme (NLP), duygu analizi ve adlandırılmış varlık tanıma (NER) gibi tekniklerden oluşur. NLP şu uygulamalarda kullanılır:
    • Sahte sigorta taleplerinde talep açıklamasında tutarsızlıklar sık görülür. NLP çelişkili ifadeleri ve alışılmadık dili belirleyebilirken, NER yerler, tarihler ve kişiler arasındaki ilişkileri gösterebilir. 
    • Sahte müşteri yorumları, aynı ürün için çeşitli hesaplar tarafından ya da aynı hesap tarafından çeşitli ürünler için gönderilir. Bu yorumlar benzer bir dil içerme eğilimindedir; bu da duygu analizi ve ton tespitiyle belirlenebilir. 
    • Kimlik avı e-postaları ve sosyal mühendisliğe dayalı diğer saldırılar, alıcıdan hassas bilgi elde etmeyi amaçlayan benzer dil kalıplarını sıklıkla takip eder. Standart NLP yöntemleri bu kalıpları tanımlamak ve alıcıyı uyarmak için faydalıdır. 
  • Metin madenciliği algoritmaları, e-postalar, talepler ve yorumlar gibi büyük hacimli yapılandırılmamış metinleri işleyerek şüpheli dil kalıplarının ve dolandırıcılık faaliyetlerinde yaygın olan belirli terminolojilerin sık görülen örneklerini tespit eder.
    • Metin madenciliğinin ardındaki temel varsayım, çoğu dolandırıcılık faaliyeti sayıca sınırlı kategorilere girdiği ve küçük bir kişi grubu tarafından icra edildiğidir. Dolayısıyla, metin içeriğindeki kalıplara bakarak ortak noktaları belirlemek, potansiyel dolandırıcılık girişimlerini işaretlemek için uygun bir yöntemdir. 

Konuya daha derinlemesine bir giriş için Python ile Doğal Dil İşleme yetkinlik yolunu inceleyin.
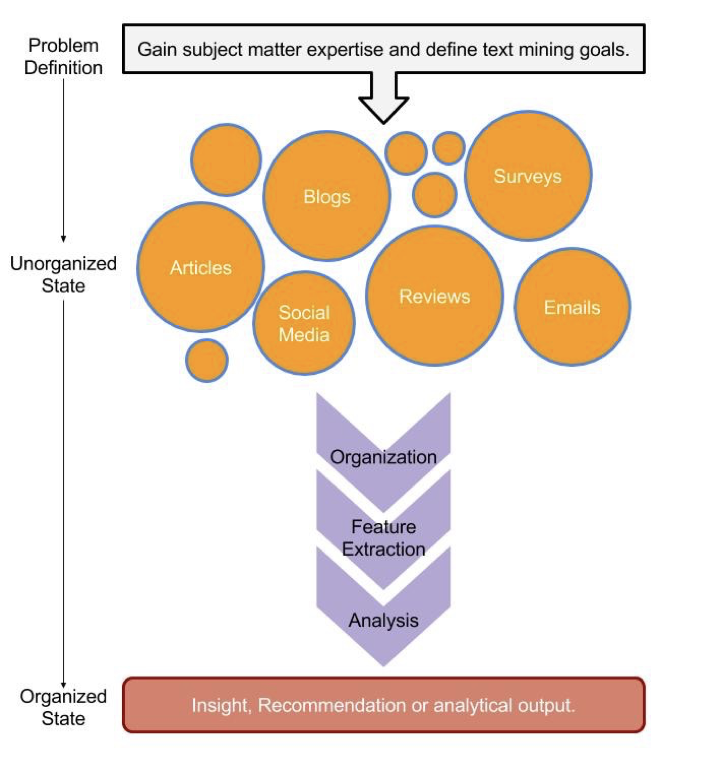
Metin madenciliği iş akışının illüstrasyonu

Metin madenciliği iş akışının illüstrasyonu. Görsel kaynağı: R ile Bag-of-Words Kullanarak Metin Madenciliği

Dolandırıcılık Tespit İş Akışı

Bu bölümde, dolandırıcılık tespit iş akışlarının uygulanmasına ilişkin pratik ilkelerin üst düzey bir özetini sunuyoruz.

Veri toplama

Tüm dolandırıcılık tespit algoritmaları, büyük veri kümelerinde gözlemlenen kalıpları analiz etmeye ve belirlemeye dayanır. Bu nedenle, işlem günlükleri ve müşteri profilleri gibi yüksek kaliteli, ilgili ve kürasyonlu veri kümeleri bu algoritmaları eğitmek için kritik önemdedir. 

  • İşlem günlükleri, tutarlar, hacimler, sıklık, IP adresleri, zaman damgaları ve daha fazlası gibi ayrıntılara dayanarak geçmiş işlemleri analiz edip kalıpları ortaya çıkarmak için kullanılır. 
  • Müşteri veritabanları; adresler, ödeme bilgileri, gezinme geçmişleri, satın alma geçmişleri, bırakılan yorumlar, iadeler ve daha fazlasını içerir.
  • Üçüncü taraf veri kaynakları, dahili veri kümelerine dayalı gözlemleri teyit etmek ve veri kalitesini artırmak için kullanışlıdır.

Veri ön işleme

Veri toplandıktan sonra bir sonraki mantıklı adım, bunu dolandırıcılık tespit modellerini eğitmek için kullanmaktır. Ham veri genellikle model eğitimi için uygun değildir. Bu nedenle, eğitim veri kümesi olarak kullanmadan önce veriyi temizlemek ve normalleştirmek gerekir. Veri ön işleme, özellik mühendisliğiyle birlikte bu adımları kapsar.

  • Veri temizleme; eksik değerler, yanlış biçimlendirilmiş değerler (örneğin, metin olarak biçimlendirilmiş sayılar), yinelenen kayıtlar, hatalı değerler ve daha fazlasıyla ilgilenir. Bu tür değerlerin veri kümesinde bırakılması, kötü eğitilmiş bir modele yol açar. Dolayısıyla, kullanılabilir bir veri kümesine giden ilk adım veri temizlemedir. 
  • Veri normalleştirme, sayısal değerlerin tekdüze bir ölçekte ifade edilmesini içerir. Harf tabanlı derecelerin sayısal değerlere çevrilmesini de içerebilir. Veri kaynakları birleştirilerek daha büyük bir veri kümesi oluşturulduğunda özellikle önemlidir.
  • Özellik mühendisliği, mevcut bilgileri daha kullanışlı biçimlere dönüştürür.

Model eğitimi ve değerlendirme

Dolandırıcılık analitiği algoritmaları özünde makine öğrenimi tekniklerine dayanır. Geçmiş veriler, makine öğrenimi algoritmalarını eğitmenin temelidir. Veriyi topladıktan ve temizledikten sonra, bir sonraki adım modelleri eğitmektir. Eğitim sırasında model, hangi işlemlerin veya kullanıcı profillerinin sahtekârlık içermeye daha yatkın olduğunu tahmin etmeyi öğrenir. 

Potansiyel sahtekârlık içeren davranışları işaretlemenin yanı sıra, normal kullanıcıları engellememek de aynı derecede önemlidir. Modelin gerçek bir işlemi sahtekârlık olarak işaretlemesine yanlış pozitif denir. Yanlış pozitifleri en aza indirmek, iyi bir müşteri deneyimini sürdürmek için önemlidir. Bunu sağlamak için eğitilen model çeşitli metriklerle değerlendirilir.

Gerçek zamanlı dolandırıcılık tespiti

Dolandırıcılık gerçekleştikten sonra, çalınan para veya malları dolandırıcıdan geri almak giderek zorlaşır. Bu nedenle amaç, işlem gerçekleştirilmeden önce dolandırıcılığı gerçek zamanlı olarak tespit etmek ve önlemektir. Dolandırıcılık analitiğinin işlem işleme hattına entegre edilmesi, gerçek zamanlı tespiti mümkün kılar. Bunu yapmanın iki yolu vardır: 

  • İşlem hattından gerçek zamanlı dolandırıcılık analitiği sistemine veri akışı sağlamak: Olay akış araçları örneğin Apache Kafka gerçek zamanlı işlem verilerinin dolandırıcılık analitiği sistemlerine iletilmesini mümkün kılar. Gerçek zamanlı dolandırıcılık analitiği platformu, şüpheli işlemleri insan doğrulaması için işaretler. İşlem işleme hattı ayrıca işlemi sonuçlandırmadan önce dolandırıcılık analitiği sisteminden onay alır.
  • Dolandırıcılık analitiğini doğrudan işlem işleme hattı içinde uygulamak: Bu, Apache Flink gibi araçlarla yapılır. Flink, veri akışlarında olay zamanı işleme yetenekleri sunar; dolandırıcılık analitiği bağlamında bu, işlem verilerinin gerçek zamanlı akış işlemesi olarak adlandırılır. Ayrıca makine öğrenimi modelleriyle entegre olur.

Raporlama ve izleme

Şirket yönetimi, veri bilimciler, uyum görevlileri, dolandırıcılık analistleri ve güvenlik ekipleri gibi paydaşlar, devam eden dolandırıcılık tespit çalışmalarının sonuçlarını izler. Panolar, gerçek zamanlı uyarılar ve otomatik raporlar gibi araçlar izleme ve gözetimi kolaylaştırır. 

  • Panolar, sahtekârlık içeren işlem sayısı, dolandırıcılık analitiği araçlarının başarı ve başarısızlık oranları, maruz kalınan parasal kayıplar ve daha fazlası gibi önemli metrikleri görsel olarak sunar. Panolar, ayrıntılı raporlara dalmadan önemli bilgileri vurgulamayı kolaylaştırır. 
  • Yazılım sahtekârlık faaliyeti şüphesi duyduğunda, gerçek zamanlı uyarılar göndererek işlem izleme sorumlularını bilgilendirir. Tüm algoritmik tahminlerin belli bir güven düzeyi vardır—birçok durumda karar alma için insan yargısı esastır. Ayrıca bazı durumlarda, çalıntı olduğu düşünülen bir karttaki işlemleri engellemek gibi daha fazla zararı önlemek için düzeltici önlemler gerekir. Gerçek zamanlı güncellemeler bu süreçleri hızlandırır. 
  • Otomatik raporlar, dolandırıcılık analitiği araçlarının faaliyetlerine ilişkin bilgileri periyodik olarak derler. Performanslarının izlenmesini ve gerekli durumlarda müdahale edilmesini kolaylaştırırlar.
  • Müşteri bildirimleri, hesaplarında sahtekârlık faaliyeti şüphesi olduğunda müşterileri bilgilendirir. Bazen analitik yazılımı, meşru müşteri faaliyetini yanlışlıkla potansiyel sahtekârlık olarak algılar. Bu tür işlemleri işlemeye başlamadan önce müşteriden manuel onay almak gerekir. Diğer durumlarda ise, hesaplarının şüpheli faaliyet nedeniyle askıya alındığını ve yeniden etkinleştirmeleri gerektiğini müşteriye bildirmek kritik önemdedir. 

Dolandırıcılık Analitiği için Araçlar ve Platformlar

Dolandırıcılık analitiğinin önemi ve yaygın uygulama alanları göz önüne alındığında, bu alanda kullanılan birçok yazılım programı vardır. Bunlar açık kaynak araçların yanı sıra tescilli sistemleri de içerir. Bu bölümde, dolandırıcılık analitiğinde en yaygın kullanılan araç ve platformlara genel bir bakış sunuyoruz.

Python, SQL ve R

Müşteri verileri ve işlem günlükleri genellikle ilişkisel veri depolarında saklanır. 

  • SQL, ilgili veri kümelerini çıkarmak için güçlü ve esnek bir araçtır. Geliştiricilerin çeşitli kriterleri karşılayan veri kümelerini getirmek için sorgular yazmasına ve optimize etmesine olanak tanır. Bu veri kümeleri, potansiyel sahtekârlık faaliyetine işaret eden eğilim ve kalıpları keşfetmek için analiz edilir. 
  • Geniş kütüphane ekosistemi ve büyük geliştirici topluluğu sayesinde Python, çeşitli analitik algoritmaları oluşturup test etmek için sıklıkla tercih edilen araçtır. Daha genel olarak, Python, birçok finans temelli uygulamada da kullanılır. 
  • İstatistiksel analiz, birçok dolandırıcılık tespit yönteminin temelindedir. Bu nedenle, geniş istatistiksel fonksiyon kütüphanesine sahip R, dolandırıcılığı tespit etmek için çeşitli türde ad hoc veri analizleri için idealdir. 

Dolayısıyla Python, SQL ve R, geliştiricilere özel dolandırıcılık analitiği sistemleri kurmak için mükemmel bir araç seti sunar. Ancak bu araçlar, büyük veri kümelerini verimli bir şekilde işleme konusunda zorlanabilir. Analitik sistemlerinin uygulanmasında sıklıkla Apache Spark gibi diğer uzman yazılımlar kullanılır (aşağıda ele alınmıştır).

Ek olarak, Python ve SQL üzerine kurulu araçlar, dolandırıcılık analistleri ve uyum görevlileri gibi teknik olmayan kitleler için uygun olmayabilir. SAS gibi (ileride ele alınacak) üçüncü taraf araçlarla oluşturulan entegre çözümlerin sunulması yaygındır.

Apache Spark

Birçok dolandırıcılık analitiği tekniği, işlem günlükleri ve müşteri veri kümeleri üzerinde eğitilen makine öğrenimi algoritmalarına dayanır. Kalıpları gerçek zamanlı olarak tespit etmek, büyük miktarda verinin işlenmesini gerektirir. Örneğin, kredi kartı işlemcileri günde milyonlarca işlemi yönetir. Bir dolandırıcılık çetesini tespit etmek için analitik sisteminin, çok sayıda günün işlem verisini verimli bir şekilde işlemesi gerekir.

Apache Spark, kümeler genelinde yatay olarak ölçeklenen açık kaynaklı bir veri işleme motorudur. Bellek içi hesaplama yeteneği sayesinde, toplu işlemeye başvurmadan büyük veri kümelerini kaldırabilir. 

Cassandra ve Amazon S3 gibi birden çok veri kaynağından girdi verisi alır. Ayrıca Python ve Java dahil birçok dilde API sunar. Bu nedenle, dolandırıcılık analitiği gibi büyük veri kullanım senaryoları için benzersiz şekilde uygundur. 

Bu güçlü veri işleme dilini bugün öğrenmek için PySpark’a Giriş kursuna göz atın.

Tableau ve Power BI

Dolandırıcılık analitiği büyük veri kümeleri ve karmaşık analizleri içerir. Görselleştirmeler, insanların bu bilgileri daha kolay ve hızlı kavramasını sağlar. Tableau ve Power BI, çeşitli veri kaynaklarıyla arayüz kurabilen veri görselleştirme araçlarıdır. Hem raporlama hem de analiz görevlerinde kullanılırlar. 

  • Bu araçlar, eğilimler, başarı ve başarısızlık oranları, kayıp tutarları ve işlem hacimleri gibi önemli metrikleri raporlamak için etkileşimli panolar oluşturur. Görselleştirmeler, bu bilgileri farklı dolandırıcılık türleri ve coğrafi bölgeler bazında da kategorize edebilir. 
  • Raporlamanın yanı sıra Power BI ve Tableau, potansiyel dolandırıcılık çetelerine, ağ analizlerine ve çeşitli olasılıklara ilişkin bilgileri görsel olarak sunarak dolandırıcılık analizini de kolaylaştırır.
  • Bu araçlar ayrıca analistlerin çeşitli filtreleri, tespit ölçütlerini ve güven düzeylerini görsel olarak kontrol etmesine olanak tanır. Bu, bir işlemin gerçek mi yoksa sahtekârlık içerip içermediği konusunda hızlı kararlar verilmesine yardımcı olur. 

Bu araçlar, dolandırıcılık analitiğine yönelik belirli modüller ve kullanıcı arayüzleri olan genel amaçlı görselleştirme araçları olarak tasarlanmıştır. PowerBI’yi öğrenmeye bugün PowerBI Temelleri yetkinlik yolunu takip ederek başlayabilirsiniz.

SAS Fraud Management

SAS, SAS Enstitüsü tarafından geliştirilen istatistiksel bir yazılım paketidir. Enstitü, dolandırıcılık analitiği de dâhil olmak üzere çeşitli uygulamalar için alanlara özgü paketler de üretir. 

SAS Fraud Management, dolandırıcılığı tahmin etmek ve önlemek için istatistiksel teknikler ve makine öğrenimi algoritmaları kullanır. Bu algoritmalar, makine öğrenimi geçmişi olmayan dolandırıcılık analistleri ve uyum görevlileri gibi kişilerin de ML ve istatistiksel yöntemleri dolandırıcılık tespitinde kullanabilmesi için ürünleştirilmiştir.

H2O.ai

H2O.ai, otomatikleştirilmiş bulut tabanlı bir makine öğrenimi hizmeti sunar. H2O.ai’nin yazılımı, potansiyel sahtekârlık faaliyetlerini işaretler, dolandırıcılık olasılığını puanlar ve algoritmanın neden dolandırıcılıktan şüphelendiğini belirtmek için bir gerekçe kodu atar. 

Bu yönergeler, insan araştırmacıların işlemi doğrulamak için daha derine inmesine yardımcı olur. Birçok durumda, gerçek işlemlerin onaylanarak daha hızlı işlenmesine de katkı sağlar. 

IBM Safer Payments

IBM Safer Payments, özellikle ödeme endüstrisini hedefleyen bir dolandırıcılık tespit sistemidir. 

NoSQL bellek içi veritabanı kullandığından, ödemeleri gerçek zamanlı olarak izleyebilir. Kredi kartı ödemeleri gibi nakitsiz ödeme sistemlerindeki dolandırıcılığı, işlem akışlarını gerçek zamanlı analiz ederek ve potansiyel sahtekârlık içeren işlemleri gerçekleştirilmeden önce engelleyerek önler.

Sonuç

Bu makale, farklı dolandırıcılık türlerine ve bunların tespit edilip önlenmesinde dolandırıcılık analitiğinin rolüne genel bir bakış sundu. Potansiyel dolandırıcılık vakalarını tespit etmek için yaygın olarak kullanılan teknikleri ve dolandırıcılık tespit iş akışını tartıştı. Son olarak, bu alanda yaygın olarak kullanılan bazı yazılım uygulamalarını tanıttı.

Python kullanarak dolandırıcılık tespit sistemlerinin nasıl kurulacağını öğrenmek için Python ile Dolandırıcılık Tespiti kursunu inceleyin. Finans uygulamalarına yönelik kapsamlı bir Python girişini edinmek için Finans için Python’a Giriş kursunu takip edin. Dolandırıcılık tespiti uygulamalarında kullanılan R istatistik fonksiyonları hakkında daha fazla bilgi için R ile Dolandırıcılık Tespiti kursuna göz atın.

SSS

Dolandırıcılık analitiği sahtekârlığı tamamen ortadan kaldırabilir mi?

Hayır, dolandırıcılık analitiği sahtekârlığı önemli ölçüde azaltır ancak tamamen ortadan kaldıramaz. Yüksek riskli işlemleri işaretlemeye yardımcı olur, ancak insan denetimi hâlâ gereklidir.

İşletmeler gerçek zamanlı olarak işaretlenen işlemleri nasıl yönetir?

İşaretlenen işlemler genellikle insan araştırmacılar tarafından incelenir. Otomatik sistemler, daha fazla inceleme yapılana kadar şüpheli işlemleri engelleyebilir.

Etkili dolandırıcılık tespiti için hangi veriler kritik önemdedir?

Temel veriler; işlem günlükleri, müşteri profilleri, üçüncü taraf doğrulama kaynakları ve cihaz verilerini içerir. Yüksek kaliteli, temiz veri tespit doğruluğunu artırır.

Denetimsiz makine öğrenimi modelleri yeni dolandırıcılık kalıplarıyla nasıl evrilir?

Denetimsiz modeller, bilinmeyen kalıpları ve anomalileri belirleyerek yeni davranışlara sürekli uyum sağlar; bu da ortaya çıkan dolandırıcılık yöntemlerini tespit etmede daha etkili olmalarını sağlar.

Dolandırıcılık tespit sistemleri hız ve doğruluğu nasıl dengeler?

Sistemler, Apache Flink gibi gerçek zamanlı veri işleme araçlarını kullanarak işlemleri anında analiz eder; zaman içinde algoritmaları iyileştirerek yanlış pozitifleri en aza indirir.


Arun Nanda's photo
Author
Arun Nanda
LinkedIn

Arun, yeni şeyler inşa etmekten keyif alan, eski bir girişim kurucusudur. Şu anda Yapay Zekânın teknik ve matematiksel temellerini keşfediyor. Öğrendiklerini paylaşmayı sevdiği için bu konuda yazılar yazıyor.

DataCamp’in yanı sıra, yazılarını Medium, Airbyte ve Vultr üzerinde okuyabilirsiniz.

Konular
Veri Analizi
Makine Öğrenimi

Bu kurslarla analitik ve makine öğrenimi hakkında daha fazla bilgi edinin!

Kurs

Machine Learning'i Anlamak

2 sa
310.7K
Kodlama gerektirmeyen makine öğrenimine giriş.
Ayrıntıları GörüntüleRight Arrow
Kursa Başla
Devamını GörRight Arrow
İlgili

blog

Hızlı Sevkiyat İçin Pratik Vibe Kodlama Teknoloji Yığını

Ön uç, arka uç, veritabanları, kimlik doğrulama, depolama, e-posta, test, dağıtım ve izleme için en iyi araçları keşfedin.
Abid Ali Awan's photo

Abid Ali Awan

14 dk.

blog

2026’da En Popüler 40 Yazılım Mühendisi Mülakat Sorusu

Algoritmalar, sistem tasarımı ve davranışsal senaryoları kapsayan bu temel sorularla teknik mülakat sürecine hakim olun. Uzman cevapları, kod örnekleri ve kanıtlanmış hazırlık stratejileri edinin.
Dario Radečić's photo

Dario Radečić

15 dk.

Eğitim

.gitignore Nasıl Kullanılır: Örneklerle Pratik Bir Giriş

Git deponuzu temiz tutmak için .gitignore’u nasıl kullanacağınızı öğrenin. Bu eğitim; temelleri, yaygın kullanım durumlarını ve başlamanıza yardımcı olacak pratik örnekleri kapsar!
Kurtis Pykes 's photo

Kurtis Pykes

8 dk.

Eğitim

Python'da Listeyi String'e Nasıl Dönüştürürsünüz

Bu hızlı eğitimde, Python'da bir listeyi string'e nasıl dönüştüreceğinizi öğrenin.
Adel Nehme's photo

Adel Nehme

Devamını GörDevamını Gör

