
Kurs
AI Agent'lere Giriş
1 sa 30 dk
142.5K
Tekrar hoş geldiniz! ikinci eğitimin sonunda pastel temalı bir fp-ts oyun alanımız, NestJS + PostgreSQL bir backend’imiz ve anonim UUID ilerleme takibimiz vardı.
Devin serisindeki tüm eğitimlere buradan erişebilirsiniz:
Şimdiye kadar yaptıklarımız tek başına geliştirme için harika, ancak artık Devin’in ekip iş akışlarıyla ne kadar iyi entegre olduğunu görmenin zamanı geldi. Bu üçüncü eğitimde şunlara bakacağız:
Henüz kimlik doğrulama ve üretim dağıtımları yok; onlar Bölüm 4’te!
Devin’i iletişim ve talep akışınıza bağlama işlemi tamamen manuel ve Devin arayüzü üzerinden yapılıyor.
Devin ayarlarının entegrasyon sekmesinden Slack’e bağlanabilir veya Slack’in Uygulama Dizini’nden “Devin AI” uygulamasını kurabilirsiniz.
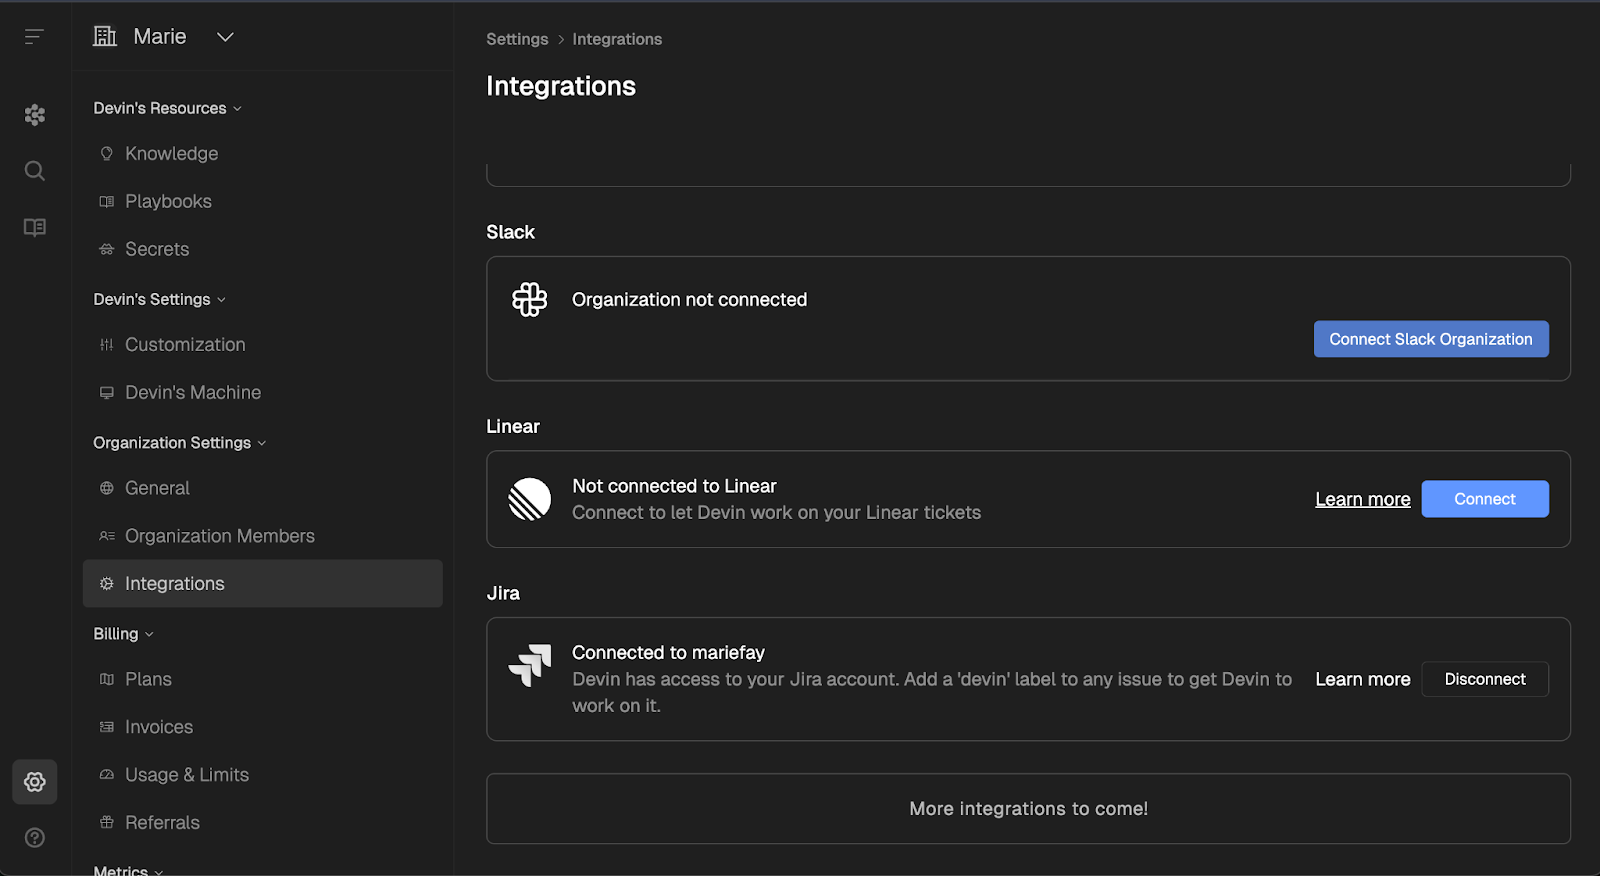
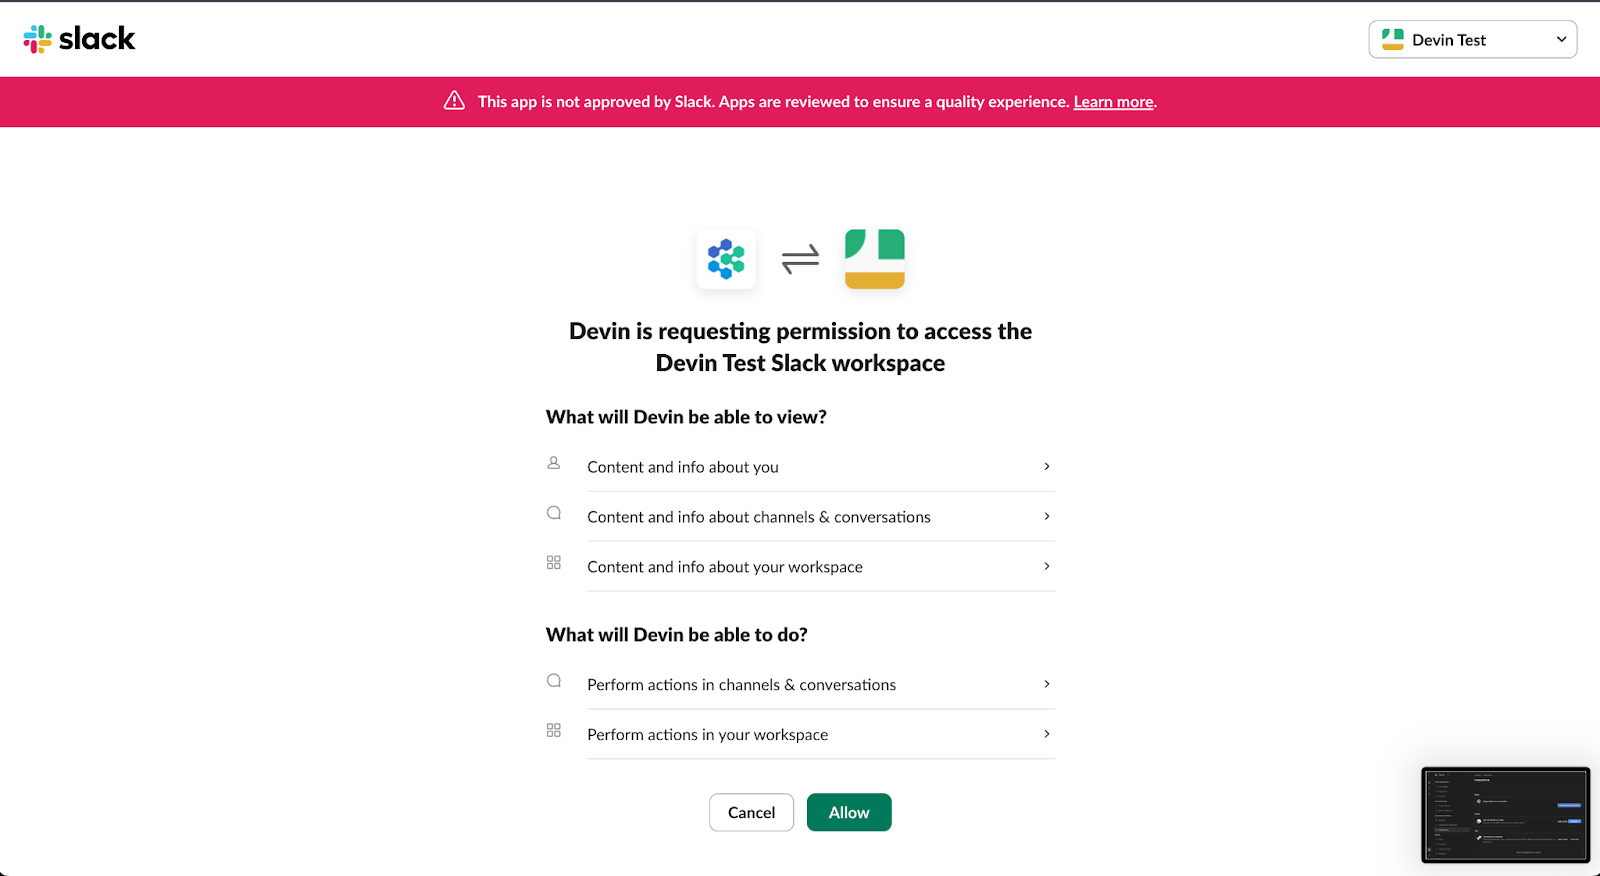
Uygulama hâlâ OAuth iletişim kutusunda “Slack tarafından onaylanmadı” gösteriyor. Cognition, güvenlik incelemelerinin beklemede olduğunu ve işlevselliğin etkilenmediğini söylüyor.
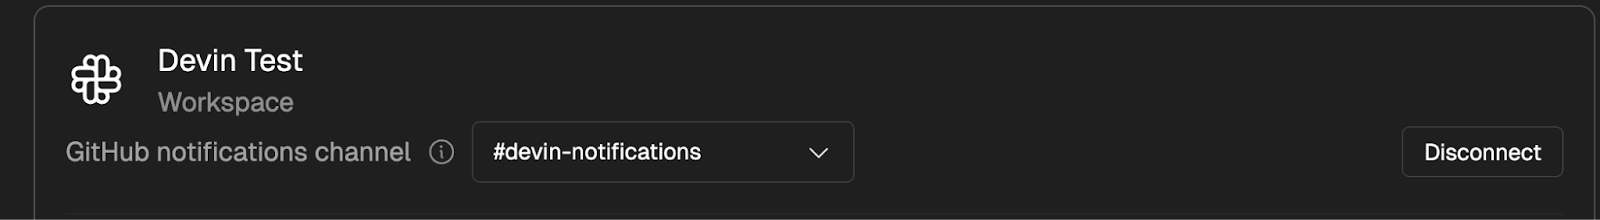
Ardından bir kanal seçin:
Sadece bahsederek Devin ile sohbet edebilirsiniz:
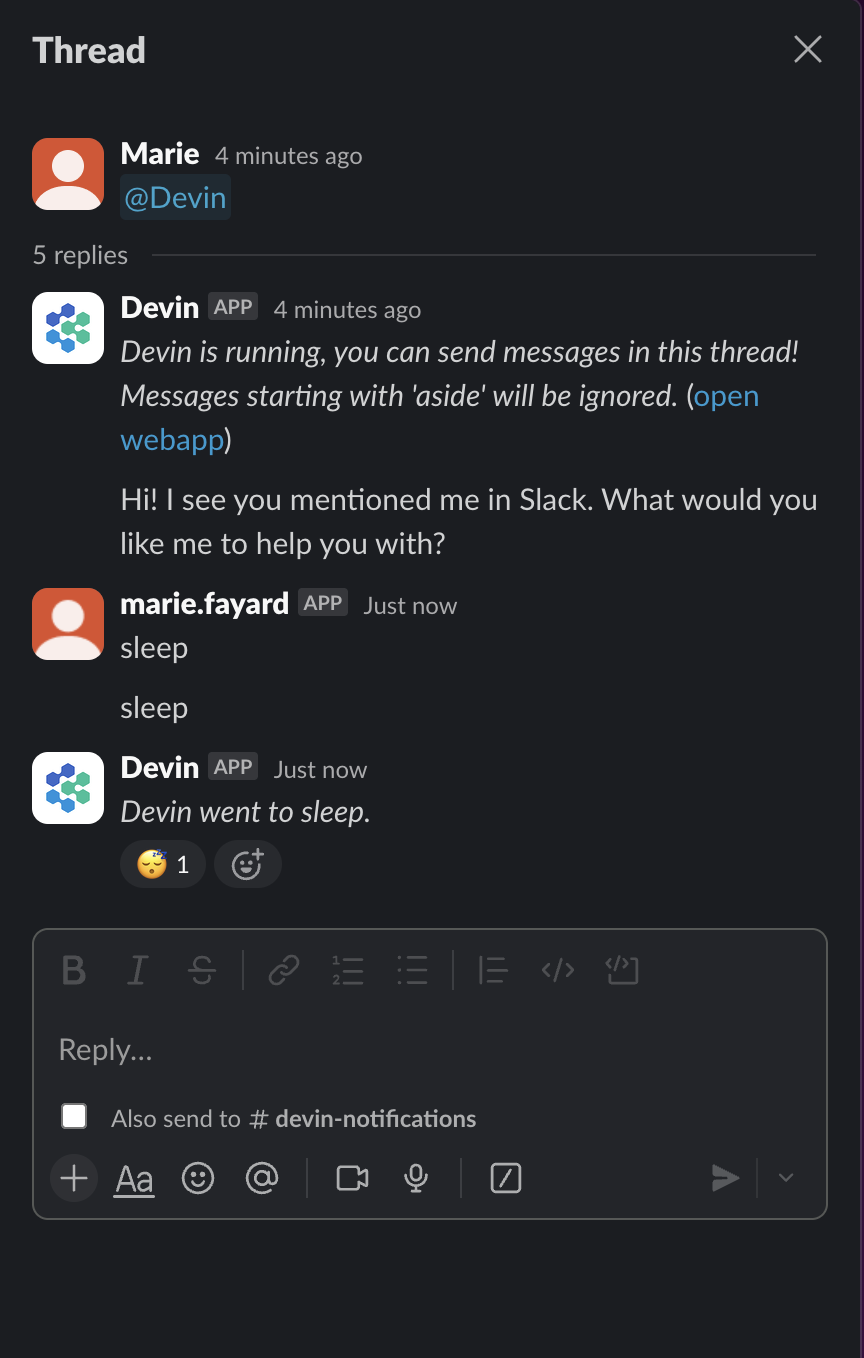
Ve UI’da erişebileceğiniz bir oturum başlatır:
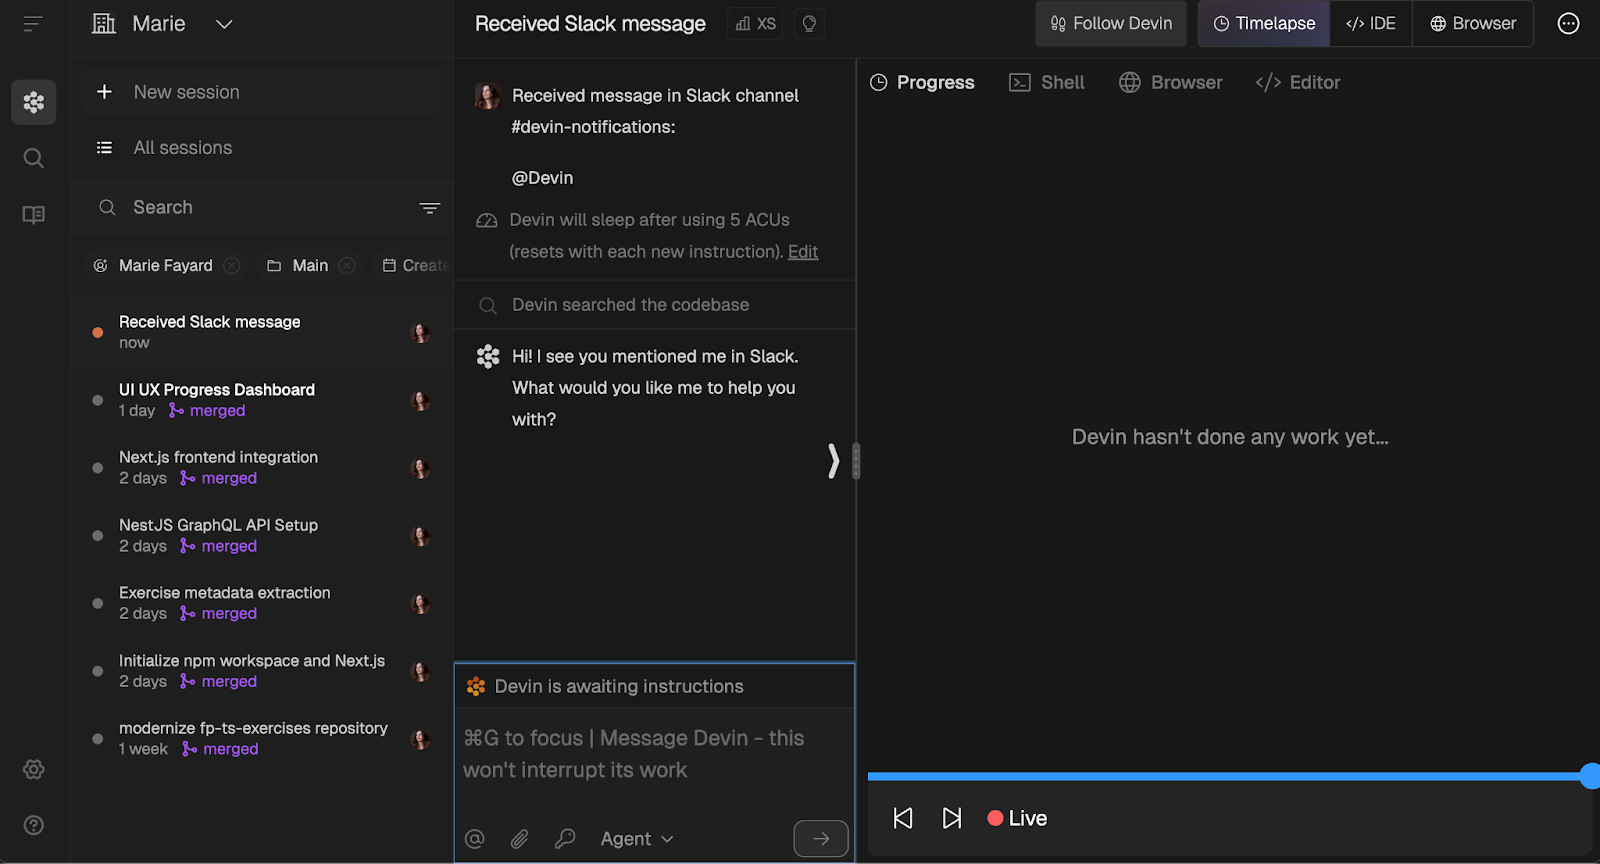
Varsayılan olarak, seçtiğiniz kanalda PR güncellemeleri hakkında bildirim alırsınız; ancak her oturumun parametrelerinde özelleştirebileceğiniz birkaç farklı bildirim ayarı vardır.
Jira ile entegre olmak için adanmış bir bot kullanıcısı (örn., devin-bot@…) hesabı oluşturmanız ve bu kimlik bilgilerini Devin → Team ▸ Integrations ▸ Jira altında bağlamanız gerekir.
Kişisel hesabınızdan yeni bir talep oluşturabilir ve devin etiketini ekleyebilirsiniz.
Devin, plan taslağı içeren bir analiz yorumu ve “Oturum başlatılsın mı?” istemi paylaşır. Kod yazmasına izin vermek için “yes” yazın veya etiketi kaldırarak talebi yalnızca insanlara bırakın.
Not: Devin, kartlarınızı panoda otomatik olarak taşımayacaktır. Yine de siz veya PM’iniz onları In Progress ya da Done sütununa sürüklemelisiniz. Bu, iş akışı kontrolünü insanlarda tutar.
Slack ve Jira bağlandıktan sonra, gerçek talepleri Devin’e atıp “ekip arkadaşı olarak ajan” deneyini denedim; bakıcılık yapmadan uygulayabilir mi görmek istedim.
İş akışım şöyleydi:
devin etiketini eklemek; bu, Devin’in analiz etmesi için işaretidir.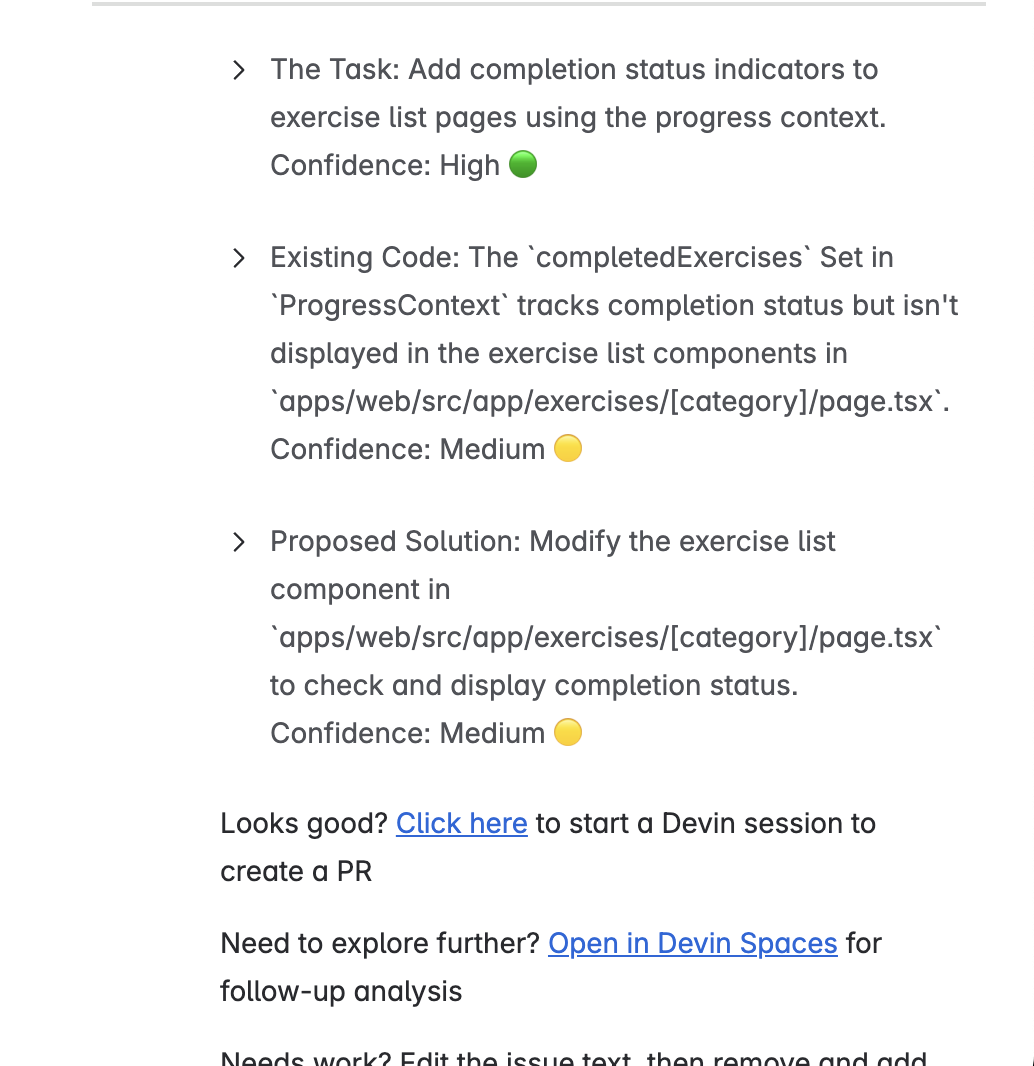
Beş gerçek talep için olanların özeti şöyle:
İyileştirilmesi gerekenler şunlardı:
Jira üzerinde Devin umut veriyor: iki talep kusursuz kapandı, biri hafif yönlendirmeyle bitti, en kötü durumda bile geri alma gerektirmedi, sadece zaman kaybettirdi. Ancak tutarlılık şimdilik yok; bu yüzden dar kapsam ve açık kısıtlar en iyi dostunuz.
Sohbet ve talepler akarken, sıradaki adım bozuk kodun sızamadığından emin olmaktı. Devin’den iki şey istedim: backend birim testleri ve bir öğrenenin tarayıcıda bir alıştırmayı düzenlemesini taklit eden uçtan uca Playwright testleri.
GraphQL çözücüsü, servis katmanı ve Prisma modellerini kapsayan Jest test paketleri istedim. ACU tahmini sorduğumda 20 ACU!! diye yanıtladı.
Bunun bir hata olduğunu düşündüm ve yine de görevi başlattım. 1.1 ACU tuttu ve şimdiye kadarki en iyi icra edilen görev oldu.
Bu biraz daha pahalıydı ve 2.3 ACU tuttu.
Kayıtlı akış: /learn/option-01 aç → kodu düzenle → ✓ bekle → sayfayı yenile → ✓ kalıcı.
İlk çalıştırmada, doğrulamaların yaklaşık %70’i başarısız oldu. Birçok yeniden boyutlandırma sorunu, bayat kontrol paneli sayımları ve mutlu yolun bile kararsızlığı vardı.
İstemimdeki “Başarısız testleri yok say, sonra düzeltiriz” komutuna rağmen, Devin paket çoğunlukla yeşile dönene kadar kodu yamamaya devam etti (faydalı ama istediğim bu değildi).
Sistemde epey hata olduğu için hâlâ başarısız bazı testlerimiz var. Ama sorun değil, hepsinin yeşil olduğundan emin olmak için bunları daha sonra düzenleyeceğiz.
Birim ve uçtan uca testler yerindeyken, son adım her pull request’in bu kontrolleri otomatik olarak çalıştırmasını sağlamaktı. Devin’den yalın bir iş akışı istedim; artefakt yok, kapsama kapıları yok; sadece lint → tip kontrolü → testler.
Devin beklenmedik derecede cilalı bir boru hattını tek seferde teslim etti; ek yönlendirme gerekmedi:
Devin iş akışını itti, GitHub’daki kontrolün tamamlanmasını bekledi ve ancak o zaman bittiğine karar verdi. Şunu söylemeliyim: Tam çalışan bir boru hattı için 0.4 ACU, zor geçilir. YAML açıkça Devin’in mutlu alanı.
Bu iş akışı birleştirildiğinde, herkesin yeşil düğmeye basmasından önce her PR’ın lint, derleme ve her iki test paketinden de geçmesi gerekir!
Devin, kodunuzun yanında yaşayabilen yerleşik bir “Viki” ile gelir. Ajanın çalışırken hem okuyabildiği hem de yazabildiği hafif, otomatik oluşturulan bir bilgi tabanıdır. Slack, Jira ve CI bağlandıktan sonra bu Viki, mimari notlar için iyi bir yerdir. Göz atmaya değer!
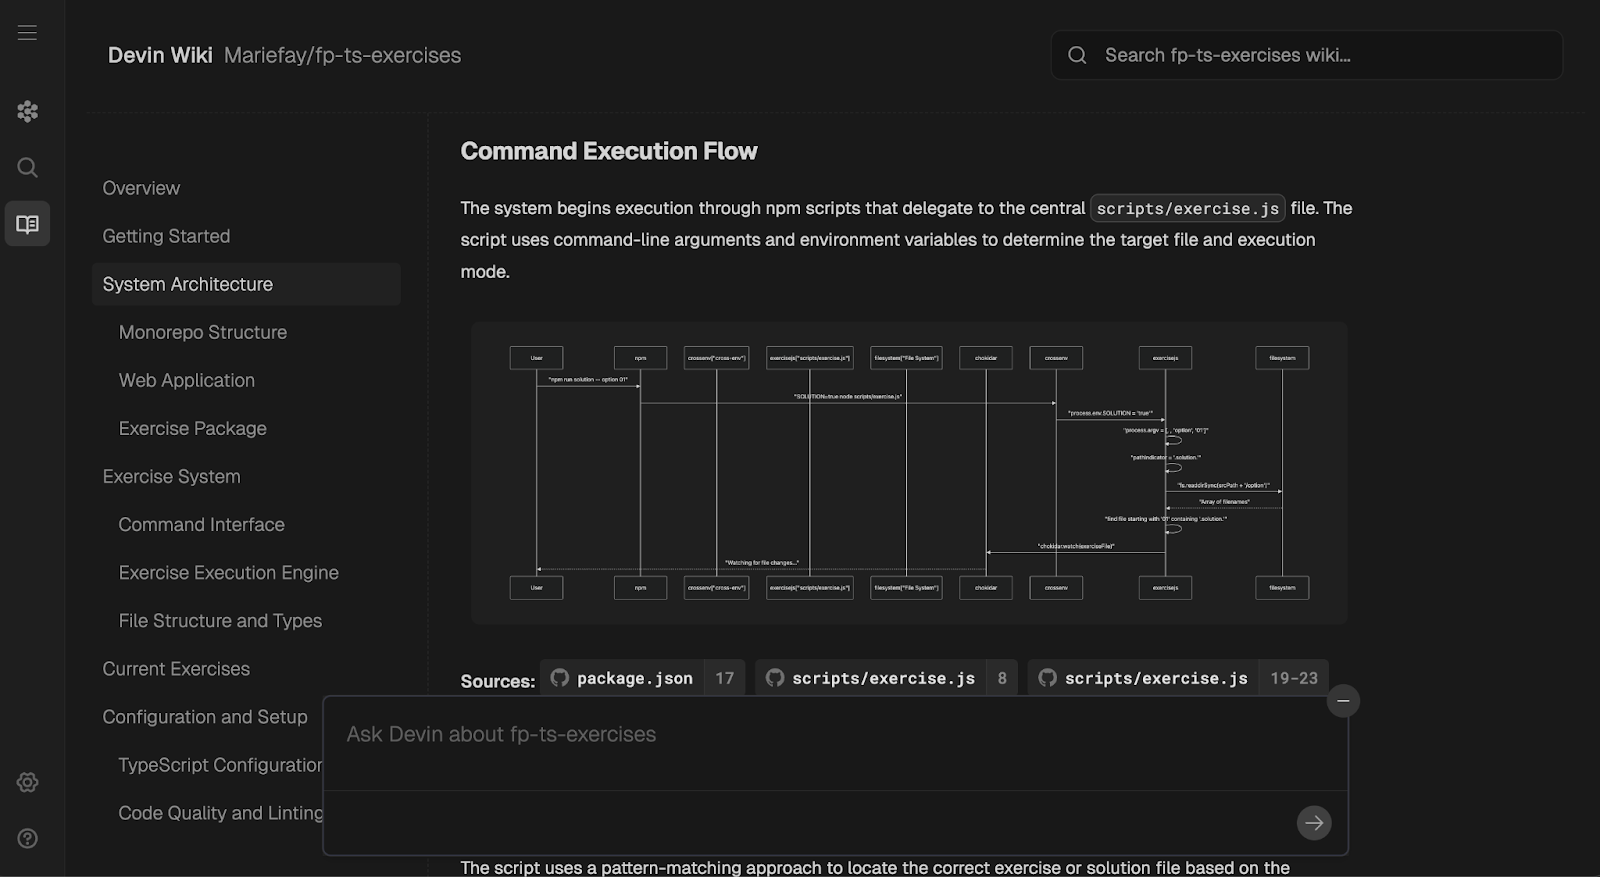
Bildiğim kadarıyla bu manuel olarak düzenlenemiyor ve Viki’yi güncel tutmak için Devin’e güvenmeniz gerekiyor.
Tüm entegrasyonlar, testler ve boru hattı canlı hale geldikten sonra faturayı ve süreyi topladım:
Yani talepleri, testleri ve CI’ı itmek için yaklaşık 2 saatlik insan emeği. Benim kendimin yapacağından kesinlikle daha hızlı.
Bu noktada yine de kararsızım. Hâlâ çok sayıda hata var ve tüm kod tabanını kendim yazmış olsaydım muhtemelen sorunları, Devin kredileri yakarken olduğundan daha hızlı düzeltebilirdim.
Ama uygulamanın çoğunu Devin yazdı; yani ajan aslında yapının benden daha iyi “farkında”. Yine de sabit değerleri dinamik olanlarla değiştirmekte zorlanıyor, her dosyada uçları açık bırakıyor ve yaptığı tüm işlemleri gözetlemem için dizüstümün başında olmam gerekiyor.
Süreci biraz sinir bozucu da buldum; ancak anlayamadığım bir hatayı kovalamakla aynı şekilde değil. Kodun çalışmamasından duyulan hayal kırıklığıyla, bir yapay zekâ ajanının bazı temel talimatları takip edememesinden duyulan hayal kırıklığı arasında (en azından bana göre) dünya kadar fark var. İkincisi düpedüz çileden çıkarıcı.
Bence Devin doğru kullanıldığında çok yardımcı olabilir; ancak diğer tüm yapay zekâ ajanları gibi bir yazılım mühendisi yerine geçemez. Bazı görevlerde kullanmak kabul edilebilir; fakat her talep için kullanmanın çok uygun veya sürdürülebilir olduğunu düşünmüyorum.
Slack ve Jira’ya bağlıyız, testler yeşil ve CI kapısı özensiz her PR’ı engelliyor. Ancak gerçek bir üretim lansmanı için hâlâ dört sütun eksik:
GqlAuthGuard; böylece ilerleme gerçek kullanıcılara bağlanır.prod’a terfi eden bir Vercel (web) boru hattı.Gündem bu; Bölüm 4’te, son düzlükte Devin’in neredeyse hiç insan müdahalesi olmadan uygulamayı güvene alıp dağıtabileceğini ve göz kulak olabileceğini göreceğiz. Veritabanınızı tekrar Postgres’e sabitleyin, ACU’ları sınırlayın ve son bölümde görüşmek üzere.
Devam etmeye hazırsanız, dördüncü eğitime gitmek için aşağıdaki listedeki son öğeye tıklayın:
Bu kurslarla yapay zekâ ajanları oluşturun:
Kurs
Kurs
Kurs
blog
Abid Ali Awan
14 dk.
blog
Dario Radečić
15 dk.
Eğitim
Kurtis Pykes
8 dk.
Eğitim
Adel Nehme



