Amazon Web Services (AWS) क्लाउड में एप्लिकेशन बनाने और प्रबंधित करने के लिए अनेक टूल्स प्रदान करता है।
डेटा प्रैक्टिशनर्स के लिए सबसे उपयोगी सेवाओं में से एक Amazon Relational Database Service (RDS) है, जो पूरी तरह से मैनेज्ड सॉल्यूशन है और लोकप्रिय डेटाबेस इंजन जैसे MySQL, PostgreSQL, MariaDB, Oracle और SQL Server को सपोर्ट करता है।
चाहे आप शुरुआत कर रहे हों और इंफ्रास्ट्रक्चर मैनेज किए बिना डेटाबेस डिप्लॉय करना चाहते हों, या आप एक अनुभवी प्रोफेशनल हों जो परफॉर्मेंस और लागत को फाइन-ट्यून करना चाहते हों—RDS इसे आसान बनाता है।
इस ट्यूटोरियल में, मैं RDS की प्रमुख विशेषताओं को समझाऊंगा और आपको चरणबद्ध तरीके से शुरुआत करना दिखाऊंगा।
AWS RDS क्या है?
AWS RDS क्लाउड में रिलेशनल डेटाबेस की सेटअप, संचालन और स्केलिंग को सरल बनाता है। इंफ्रास्ट्रक्चर, पैचिंग, बैकअप और स्केलिंग को मैन्युअल रूप से मैनेज करने के बजाय, RDS इस कार्य का अधिकांश भाग ऑटोमेट कर देता है ताकि आप अपने एप्लिकेशन और डेटा पर फोकस कर सकें।
यह MySQL, PostgreSQL, Oracle, SQL Server और Amazon Aurora जैसे कई डेटाबेस इंजन को सपोर्ट करता है। आपको निम्न फीचर्स का लाभ मिलता है:
ये फीचर्स आपको न्यूनतम मैन्युअल हस्तक्षेप के साथ महत्वपूर्ण प्रोडक्शन वर्कलोड्स को आत्मविश्वास के साथ चलाने देते हैं।
AWS RDS इंस्टेंस सेट अप करना
RDS के साथ शुरुआत करने के लिए, आपको सबसे पहले AWS कंसोल के माध्यम से एक नया इंस्टेंस बनाना होगा। यदि आपका AWS खाता नहीं है, तो आप मुफ़्त में साइन अप कर सकते हैं।
> व्यापक AWS इकोसिस्टम के बारे में अधिक जानने के लिए, AWS Cloud Technology and Services कोर्स देखें।
नया RDS इंस्टेंस बनाना
1. AWS सर्च कंसोल में “RDS” खोजें और Aurora and RDS सर्विस पर क्लिक करें।
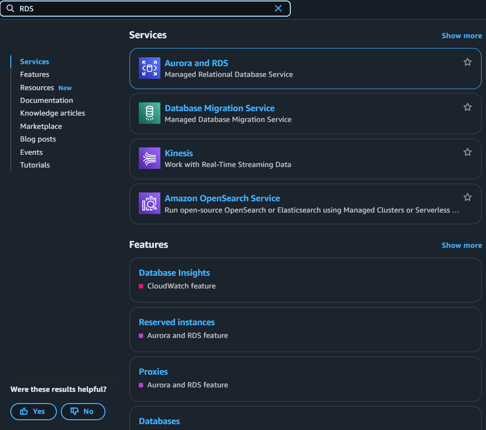
2. बाएं मेनू में Databases पर क्लिक करें।
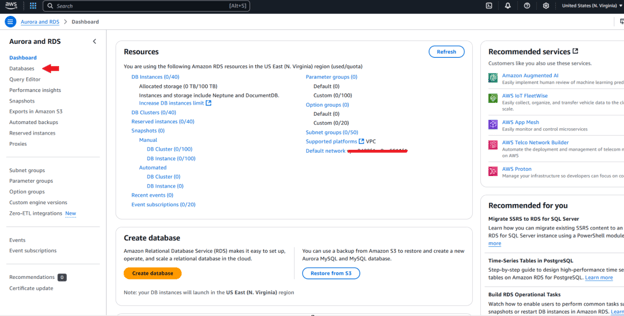
3. ऊपर दाईं ओर Create database पर क्लिक करें.
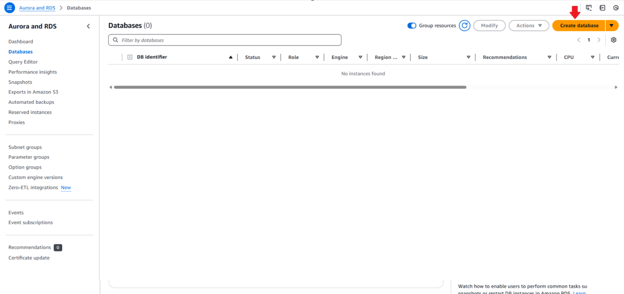
4. कॉन्फ़िगरेशन पर पूर्ण नियंत्रण के लिए Standard Create चुनें।
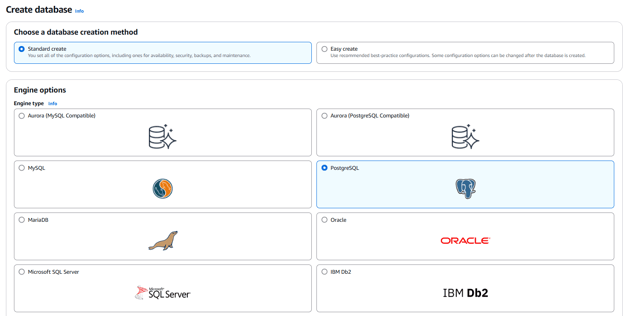
Engine options के अंतर्गत, अपना पसंदीदा डेटाबेस इंजन चुनें। अधिकांश उपयोग मामलों के लिए PostgreSQL बढ़िया विकल्प है।
5. इंजन चुनने के बाद, सेटअप पूरा करने के लिए बाकी विकल्प कॉन्फ़िगर करें।
हम शेष सेटिंग्स को देखेंगे ताकि आप यह चरण सफलतापूर्वक पूरा कर सकें।
इंजन संस्करण
इंजन संस्करण यह निर्धारित करता है कि आपके चयनित डेटाबेस इंजन (उदा., PostgreSQL, MySQL) का कौन सा संस्करण उपयोग होगा। यह आपके डेटाबेस की विशेषताओं, परफॉर्मेंस और संगतता को प्रभावित करता है।
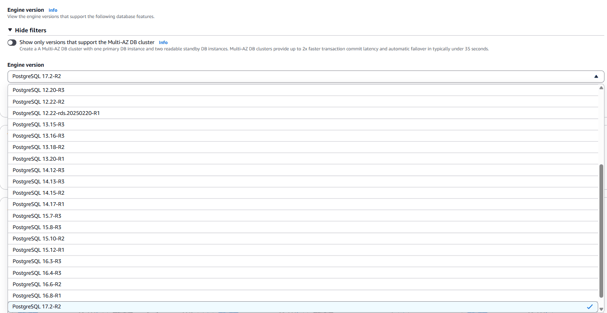
जब तक आपके पास कोई विशिष्ट कारण (उदा., ऐप संगतता) न हो, नवीनतम स्थिर संस्करण चुनें। AWS आमतौर पर नवीनतम मेजर वर्जन जैसे PostgreSQL 17.2 को प्री-सेलेक्ट करता है, जो अधिकांश यूज़र्स के लिए सुरक्षित विकल्प है।
टेम्पलेट्स
टेम्पलेट्स आपके उपयोग के मामले—प्रोडक्शन, डेवलपमेंट, या फ्री-टियर टेस्टिंग—के आधार पर आपकी डेटाबेस इंस्टेंस के लिए प्री-कॉन्फ़िगर्ड सेटअप प्रदान करते हैं। ये परफॉर्मेंस, उपलब्धता और बैकअप रिटेंशन जैसी डिफ़ॉल्ट सेटिंग्स को प्रभावित करते हैं।
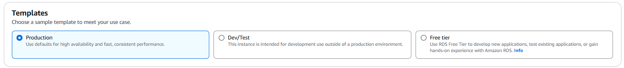
- यदि आप लाइव ऐप चला रहे हैं और उच्च उपलब्धता चाहिए, तो Production चुनें।
- यदि यह आंतरिक डेवलपमेंट या प्रयोग के लिए है, तो Dev/Test चुनें।
- यदि आप पात्र हैं और पहली बार RDS आज़मा रहे हैं तथा शुल्क से बचना चाहते हैं, तो Free Tier चुनें।
उपलब्धता और दृढ़ता
यह निर्धारित करता है कि आपका डेटाबेस फेल्योर को कैसे हैंडल करता है और उपलब्धता जोन्स में ट्रैफ़िक कैसे वितरित करता है। यह अपटाइम, रिडंडेंसी और समस्याओं से रिकवरी की गति को प्रभावित करता है।
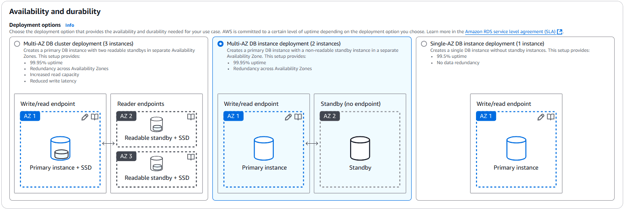
- उच्च रीड वर्कलोड्स और अधिकतम रेज़िलियंस (दो रीडेबल रेप्लिका) के लिए Multi-AZ DB cluster (3 इंस्टेंस) चुनें।
- अधिकांश प्रोडक्शन सेटअप्स के लिए Multi-AZ DB instance (2 इंस्टेंस) चुनें—यह फेलओवर के लिए स्टैंडबाय इंस्टेंस जोड़ता है, अतिरिक्त रीड कैपेसिटी के बिना।
- केवल डेवलपमेंट/टेस्टिंग या गैर-महत्वपूर्ण एप्लिकेशन के लिए Single-AZ चुनें—न फेलओवर, न रिडंडेंसी।
सेटिंग्स
यह सेक्शन आपके DB इंस्टेंस की पहचान और क्रेडेंशियल्स कैसे संभाले जाएंगे, यह परिभाषित करता है। आप अपने इंस्टेंस का नाम रखेंगे, मास्टर यूज़रनेम सेट करेंगे और तय करेंगे कि सीक्रेट्स (पासवर्ड) कैसे स्टोर और एन्क्रिप्ट होंगे।
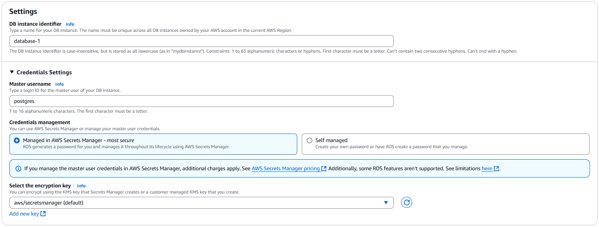
- एक यूनीक DB इंस्टेंस आइडेंटिफायर दर्ज करें (उदा., app-name-db)।
- एक master username सेट करें (उदा., postgres)।
- सुरक्षित, ऑटो-जनरेटेड क्रेडेंशियल्स के लिए Managed in AWS Secrets Manager चुनें। केवल तब सेल्फ-मैनेज्ड चुनें जब आप पासवर्ड्स पर पूर्ण नियंत्रण चाहते हों।
- यदि आवश्यक हो तो आप कस्टम KMS एन्क्रिप्शन की चुन सकते हैं, लेकिन डिफ़ॉल्ट विकल्प अधिकांश यूज़र्स के लिए पर्याप्त है।
इंस्टेंस कॉन्फ़िगरेशन
यह आपके डेटाबेस को आवंटित कंप्यूट संसाधनों (CPU, RAM, नेटवर्क) के प्रकार को परिभाषित करता है। इंस्टेंस क्लास परफॉर्मेंस, स्केलेबिलिटी और लागत निर्धारित करता है।
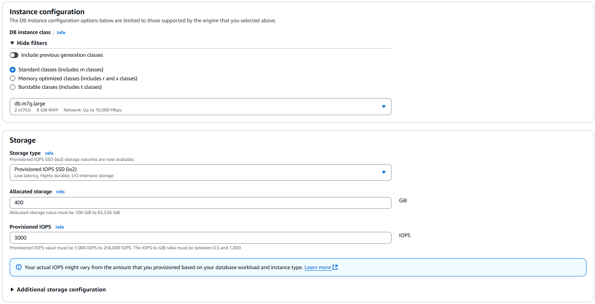
- अधिकांश उपयोग मामलों के लिए, Standard classes (m क्लासेज) एक अच्छा शुरुआती बिंदु हैं।
- एनालिटिक्स या बड़े इन-मेमाेरी ऑपरेशंस के लिए Memory optimized (r या x क्लासेज) चुनें।
- यदि आप डेवलपमेंट में हैं या लो-कॉस्ट सेटअप चाहिए, तो Burstable (t क्लासेज) चुनें।
- उदाहरण:
db.m7g.large आपको दो vCPU और 8 GiB RAM देता है, जो मध्यम वर्कलोड्स के लिए उपयुक्त है।
स्टोरेज कॉन्फ़िगरेशन
यह सेक्शन डेटाबेस स्टोरेज के प्रकार, आकार और परफॉर्मेंस को नियंत्रित करता है। आप सामान्य उपयोग या हाई-परफॉर्मेंस वर्कलोड्स के लिए ऑप्टिमाइज़्ड स्टोरेज चुन सकते हैं।
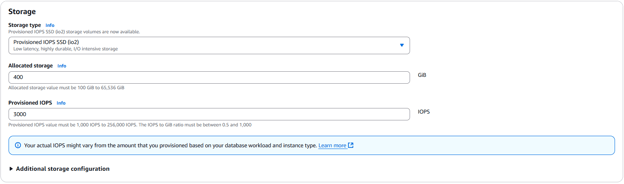
- लो-लेटेंसी, हाई-थ्रूपुट एप्लिकेशंस के लिए Provisioned IOPS (io2) चुनें। OLTP या राइट-हेवी सिस्टम्स के लिए आदर्श।
- अपेक्षित डेटा मात्रा के आधार पर Allocated Storage सेट करें (न्यूनतम 100 GiB)।
- अपने परफॉर्मेंस की जरूरतों के अनुसार Provisioned IOPS कॉन्फ़िगर करें (IOPS से स्टोरेज का अनुपात 0.5 से 1,000 के बीच होना चाहिए)।
कनेक्टिविटी
यह सेक्शन आपके डेटाबेस के बाहरी दुनिया से कनेक्शन को परिभाषित करता है, जिसमें नेटवर्क सेटिंग्स, VPC, पब्लिक एक्सेस और सिक्योरिटी ग्रुप्स शामिल हैं।
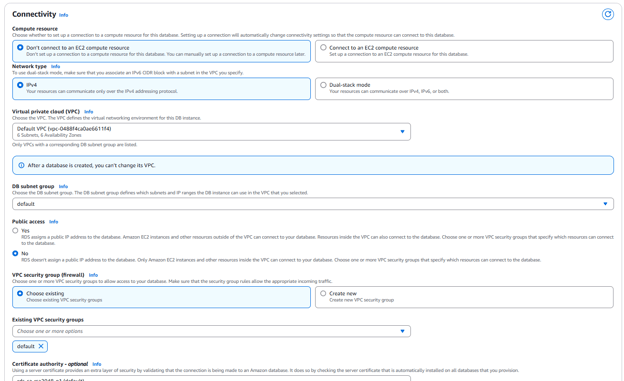
- जब तक आपको EC2 एक्सेस की आवश्यकता न हो, Don’t connect to an EC2 compute resource चयनित रखें।
- अधिकांश मानक सेटअप्स के लिए IPv4 का उपयोग करें।
- अपना VPC सावधानी से चुनें। इसे निर्माण के बाद बदला नहीं जा सकता।
- सुरक्षित, निजी डेटाबेस के लिए Public access: No चुनें (प्रोडक्शन के लिए अनुशंसित)।
- एक मौजूदा या नया VPC security group उपयोग करें। एक्सेस की अनुमति देने के लिए सुनिश्चित करें कि पोर्ट 5432 (PostgreSQL) या 3306 (MySQL) खुला हो।
- जब तक कोई कस्टम आवश्यकता न हो, Certificate Authority को डिफ़ॉल्ट पर ही छोड़ सकते हैं।
डेटाबेस प्रमाणीकरण
यह सेटिंग नियंत्रित करती है कि यूज़र्स आपके डेटाबेस में कैसे ऑथेंटिकेट करेंगे। आप पारंपरिक पासवर्ड्स का उपयोग कर सकते हैं या AWS सेवाओं जैसे IAM या Kerberos के साथ इंटीग्रेट कर सकते हैं ताकि अधिक उन्नत एक्सेस कंट्रोल मिल सके।
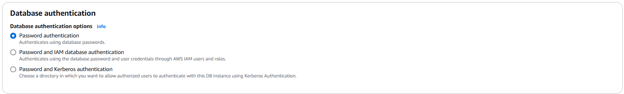
- मानक, सरल लॉगिन के लिए Password ऑथेंटिकेशन चुनें (नई सेटअप्स में सबसे आम)।
- यदि आप DB एक्सेस को AWS IAM रोल्स और पॉलिसीज़ से मैनेज करना चाहते हैं, तो IAM ऑथेंटिकेशन चुनें।
- केवल तब Kerberos ऑथेंटिकेशन का उपयोग करें जब आपके पास एंटरप्राइज़ डायरेक्टरी इंटीग्रेशन हो।
मॉनिटरिंग
यह सेक्शन Database Insights, Enhanced Monitoring और DevOps Guru जैसे टूल्स का उपयोग करके आपके RDS इंस्टेंस के परफॉर्मेंस और एक्टिविटी ट्रैकिंग को सक्षम करता है। ये बॉटलनेक्स का पता लगाने, लोड का विश्लेषण करने और समस्याओं का समाधान करने में मदद करते हैं।
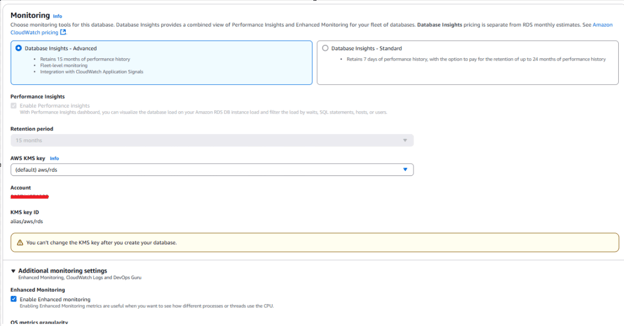
- गहरी विज़िबिलिटी और लंबा इतिहास (15 महीने) के लिए Database Insights – Advanced चुनें। यदि लागत संवेदनशील हैं, तो Standard 7 दिनों के मेट्रिक्स प्रदान करता है।
- Enhanced Monitoring सक्षम करें ताकि OS-लेवल मेट्रिक्स (उदा., CPU, मेमोरी) 60s जैसे सूक्ष्म अंतराल पर मिलें।
- आप DevOps Guru को इंटेलिजेंट अलर्ट्स के लिए सक्षम कर सकते हैं, लेकिन यह वैकल्पिक है और अलग से बिल होता है। प्रोडक्शन के लिए बढ़िया है, पर dev/test के लिए आवश्यक नहीं।
डेटाबेस इंजन सेटिंग्स कॉन्फ़िगर करना
जब आप सभी इंफ्रास्ट्रक्चर-संबंधित सेटिंग्स चुन लेते हैं, तब आप Additional configuration (या समान, इंजन/वर्ज़न पर निर्भर) नामक सेक्शन पर पहुंचेंगे। यहीं आप अपने RDS डेटाबेस इंजन के व्यवहार और क्षमताओं को कॉन्फ़िगर करते हैं।
आमतौर पर आप यहां यह कॉन्फ़िगर करेंगे:
1. प्रारंभिक डेटाबेस नाम
यह उस पहले डेटाबेस का नाम है जो इंस्टेंस प्रोविज़न होने पर स्वचालित रूप से बनाया जाएगा।
- आप बाद में कभी भी और डेटाबेस बना सकते हैं।
- यदि आप इसे खाली छोड़ते हैं, तो RDS डिफ़ॉल्ट डेटाबेस नहीं बनाएगा। आपको इंस्टेंस तैयार होने के बाद इसे मैन्युअल रूप से बनाना होगा।
2. डेटाबेस पोर्ट
प्रत्येक डेटाबेस इंजन एक मानक TCP पोर्ट का उपयोग करता है:
- PostgreSQL: 5342
- MySQL / MariaDB: 3306
- Oracle: 1521
- SQL Server: 1433
जब तक कोई विशिष्ट नेटवर्किंग आवश्यकता न हो (उदा., आपका एप्लिकेशन अलग पोर्ट की अपेक्षा करता है), डिफ़ॉल्ट पर ही रहें।
3. पैरामीटर ग्रुप्स
पैरामीटर ग्रुप्स डेटाबेस इंजन के लिए कॉन्फ़िगरेशन टेम्पलेट्स जैसे होते हैं। ये लो-लेवल सेटिंग्स परिभाषित करते हैं जो व्यवहार और परफॉर्मेंस को प्रभावित करती हैं।
उदाहरण के लिए, PostgreSQL में, आप यह कॉन्फ़िगर कर सकते हैं:
work_mem: आंतरिक सॉर्ट ऑपरेशंस के लिए कितनी मेमोरी उपयोग होगीmax_connections: DB कितने समवर्ती क्लाइंट कनेक्शंस स्वीकार कर सकता हैlog_min_duration_statement: उन क्वेरीज़ को लॉग करना जो एक निश्चित निष्पादन समय से अधिक लेती हैं
प्रत्येक इंजन के अपने ट्यून करने योग्य पैरामीटर्स होते हैं, और AWS एक डिफ़ॉल्ट ग्रुप प्रदान करता है। त्वरित सेटअप के लिए आप डिफ़ॉल्ट का उपयोग कर सकते हैं या यदि आपके वर्कलोड को विशिष्ट ट्यूनिंग चाहिए, तो किसी ग्रुप को क्लोन कर कस्टमाइज़ कर सकते हैं।
4. ऑप्शन ग्रुप्स
ऑप्शन ग्रुप्स आपको कुछ डेटाबेस इंजनों के लिए डिफ़ॉल्ट रूप से उपलब्ध न होने वाली उन्नत सुविधाएँ जोड़ने देते हैं।
कुछ उदाहरण:
- Oracle: Transparent Data Encryption (TDE), Oracle XML DB
- SQL Server: SQL Server Agent, Full-Text Search
- MySQL/PostgreSQL: आम तौर पर ऑप्शन ग्रुप्स की आवश्यकता नहीं होती जब तक कि आप ऑडिट प्लगइन्स जैसी सुविधाएँ सक्षम न कर रहे हों
यदि आप मानक वर्कलोड्स के लिए PostgreSQL या MySQL का उपयोग कर रहे हैं, तो सामान्यतः आपको ऑप्शन ग्रुप्स की चिंता करने की आवश्यकता नहीं होती। लेकिन यदि आप Oracle या SQL Server के साथ कार्य कर रहे हैं, तो आवश्यक फीचर्स सक्षम करने के लिए डॉक्यूमेंटेशन जांचें।
AWS RDS से कनेक्ट करना
एक बार आपका डेटाबेस इंस्टेंस चालू हो जाए, तो आप कई तरीकों से उससे कनेक्ट कर सकते हैं।
1. AWS कंसोल से कनेक्ट करना
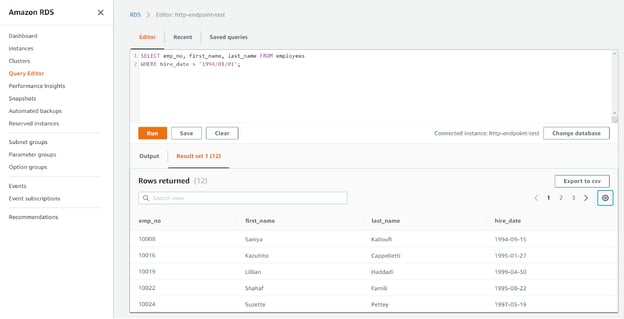
AWS MySQL और PostgreSQL के लिए बिल्ट-इन क्वेरी एडिटर प्रदान करता है। अपने इंस्टेंस पर जाएं, Query Editor चुनें, और सीधे ब्राउज़र से SQL कमांड चलाने के लिए अपने डेटाबेस क्रेडेंशियल्स दर्ज करें।
यह किसी लोकल SQL क्लाइंट की आवश्यकता के बिना त्वरित जाँच या छोटे-स्तरीय क्वेरीज़ के लिए आदर्श है।
2. लोकल मशीन से कनेक्ट करना
लोकल क्लाइंट जैसे pgAdmin या MySQL Workbench से कनेक्ट करने के लिए।
- AWS कंसोल से एंडपॉइंट कॉपी करें
- सुनिश्चित करें कि इंस्टेंस सार्वजनिक रूप से सुलभ है या VPC के माध्यम से पहुंच योग्य है
- सही मान प्रदान करें:
- Host (एंडपॉइंट)
- Port (5432 या 3306)
- Username और password
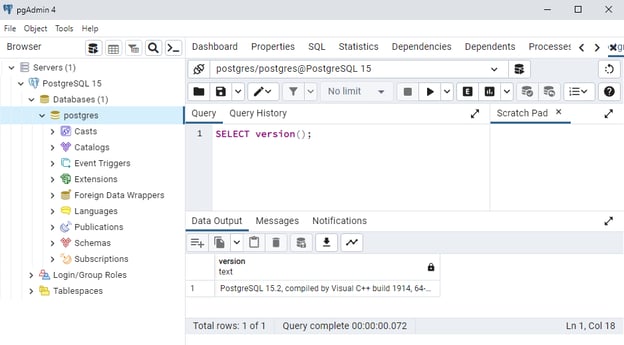
सुनिश्चित करें कि आपकी लोकल मशीन का IP डेटाबेस के सिक्योरिटी ग्रुप में श्वेतसूचीबद्ध (whitelisted) है।
3. सुरक्षा और एक्सेस नियंत्रण
RDS इंस्टेंसेज़ तक पहुंच Security Groups के माध्यम से नियंत्रित की जाती है। आपको यह करना होगा:
- डेटाबेस पोर्ट (5432 या 3306) पर इनबाउंड एक्सेस की अनुमति दें
- EC2 कंसोल में सिक्योरिटी ग्रुप संशोधित करें
- एक्सेस को विशिष्ट IPs या प्रोडक्शन में VPCs तक सीमित करें।
आप पहचान और एक्सेस मैनेजमेंट (IAM) रोल्स और पॉलिसीज़ का उपयोग करके एक्सेस कंट्रोल को और मजबूत कर सकते हैं।
AWS RDS का प्रबंधन और स्केलिंग
एक बार आपका डेटाबेस चालू हो जाए, तो यह सोचना महत्वपूर्ण है कि आप समय के साथ उसका मेंटेनेंस, स्केलिंग और बैकअप कैसे करेंगे। AWS RDS में बिल्ट-इन फीचर्स हैं जो इन कार्यों को आसान बनाते हैं—चाहे आप बढ़ते हुए एप्लिकेशन का समर्थन कर रहे हों या अप्रत्याशित विफलताओं के लिए तैयारी कर रहे हों।
1. अपने डेटाबेस इंस्टेंस को स्केल करना
जैसे-जैसे आपका एप्लिकेशन बढ़ता है, आपको मांग के अनुरूप अपना डेटाबेस स्केल करने की आवश्यकता हो सकती है। AWS RDS दो प्रकार की स्केलिंग सपोर्ट करता है: वर्टिकल और हॉरिज़ॉन्टल।
वर्टिकल स्केलिंग में अधिक CPU, मेमोरी और नेटवर्क क्षमता के लिए आपकी इंस्टेंस क्लास को अपग्रेड करना शामिल है। जब आपका वर्कलोड बढ़ रहा हो लेकिन अभी भी एक नोड पर प्रबंधनीय हो, तब यह उपयोगी है।
रीड-हेवी एप्लिकेशनों के लिए, हॉरिज़ॉन्टल स्केलिंग बेहतर विकल्प है। आप रीड रेप्लिका जोड़कर रीड ट्रैफ़िक वितरित कर सकते हैं। फेलओवर या माइग्रेशन की स्थिति में इन रेप्लिका को स्टैंडअलोन इंस्टेंस में प्रमोट भी किया जा सकता है।
2. उच्च उपलब्धता के लिए मल्टी-AZ कॉन्फ़िगर करना
दोष सहनशीलता बढ़ाने और डाउनटाइम कम करने के लिए, आप Multi-AZ डिप्लॉयमेंट सक्षम कर सकते हैं। यह कॉन्फ़िगरेशन एक अलग उपलब्धता जोन में स्टैंडबाय रेप्लिका बनाता है और सिंक्रोनस रेप्लिकेशन का उपयोग करके इसे प्राइमरी इंस्टेंस के साथ सिंक में रखता है।
यदि प्राइमरी इंस्टेंस फेल हो जाता है, तो RDS स्वतः स्टैंडबाय पर फेलओवर कर देता है—आपको कोई कार्रवाई करने की आवश्यकता नहीं होती। चूंकि डेटाबेस एंडपॉइंट समान रहता है, आपके एप्लिकेशन को पुन: कनेक्ट या रीकॉन्फ़िगर करने की जरूरत नहीं होती।
उच्च उपलब्धता की आवश्यकता वाले प्रोडक्शन सिस्टम्स के लिए Multi-AZ कड़ाई से अनुशंसित है।
3. बैकअप और स्नैपशॉट्स को ऑटोमेट करना
RDS स्वचालित और मैन्युअल बैकअप सेट करना आसान बनाता है। स्वचालित बैकअप डिफ़ॉल्ट रूप से सक्षम होते हैं और आपको अपनी निर्दिष्ट रिटेंशन अवधि (1 से 35 दिन) के भीतर किसी भी समय पर डेटाबेस को रिस्टोर करने देते हैं।
स्वचालित बैकअप के अलावा, आप मैन्युअल स्नैपशॉट भी ले सकते हैं। ये प्रमुख बदलावों—जैसे स्कीमा अपडेट्स या इंजन अपग्रेड—से पहले उपयोगी होते हैं। स्नैपशॉट्स अनिश्चितकाल तक रखे जा सकते हैं और आवश्यकता होने पर नए इंस्टेंस शुरू करने में काम आते हैं।
एहतियात के तौर पर प्रमुख डिप्लॉयमेंट्स से पहले स्नैपशॉट शेड्यूल करना अच्छा अभ्यास है।
AWS RDS की उन्नत विशेषताएँ
बुनियादी बातों से आगे, AWS RDS परफॉर्मेंस, सुरक्षा और ऑपरेशनल एफिशिएंसी को बेहतर बनाने के लिए कई उन्नत फीचर्स प्रदान करता है। ये टूल्स आपको डेटाबेस हेल्थ मॉनिटर करने, मेंटेनेंस वर्कफ़्लो मैनेज करने और सुरक्षा के सर्वोत्तम अभ्यास लागू करने में मदद करते हैं—जो प्रोडक्शन-ग्रेड सिस्टम्स चलाने के लिए आवश्यक हैं।
1. Amazon CloudWatch के साथ परफॉर्मेंस मॉनिटरिंग
RDS स्वाभाविक रूप से Amazon CloudWatch के साथ इंटीग्रेट होता है, जिससे आप CPU उपयोग, डिस्क I/O, स्टोरेज स्पेस और डेटाबेस कनेक्शंस जैसी महत्वपूर्ण परफॉर्मेंस मेट्रिक्स ट्रैक कर सकते हैं। ये मेट्रिक्स रियल टाइम में उपलब्ध हैं और अलार्म्स या डैशबोर्ड्स सेटअप करने में उपयोग किए जा सकते हैं।
CloudWatch का AWS S3 और EFS वर्कफ़्लोज़ में भी व्यापक उपयोग होता है, जैसा कि Datacamp के AWS Storage Tutorial में दिखाया गया है।
और गहन जानकारी के लिए, आप Performance Insights सक्षम कर सकते हैं, जो समय के साथ क्वेरी परफॉर्मेंस का विज़ुअलाइज़ेशन करता है। यह टूल धीमी या संसाधन-गहन क्वेरीज़ की पहचान करने, डेटाबेस लोड में रुझान देखने और बॉटलनेक्स का निवारण करने में मदद करता है। क्वेरी ट्यूनिंग और इंडेक्सिंग रणनीतियों के साथ मिलकर, यह दबाव में आपके डेटाबेस के परफॉर्मेंस को ऑप्टिमाइज़ करने का एक शक्तिशाली तरीका है।
2. RDS मेंटेनेंस और पैचिंग
AWS आपके RDS इंस्टेंसेज़ के लिए सॉफ्टवेयर पैचिंग और मेंटेनेंस मैनेज करता है। आप एक मेंटेनेंस विंडो परिभाषित कर सकते हैं जिसके दौरान अपडेट्स लागू किए जाते हैं। यदि कोई क्रिटिकल पैच जारी होता है, तो AWS उसे तुरंत इंस्टॉल कर सकता है, या आप उसे कुछ समय के लिए टालने का विकल्प चुन सकते हैं।
आप सभी निर्धारित और पूर्व में किए गए मेंटेनेंस इवेंट्स RDS कंसोल में पाएंगे। अपने डेटाबेस को अपडेटेड रखना सुनिश्चित करता है कि आपको नवीनतम परफॉर्मेंस सुधार, बग फिक्स और सुरक्षा पैच का लाभ मिले—वह भी बिना अपडेट्स को मैन्युअल रूप से मैनेज किए।
3. एन्क्रिप्शन और सुरक्षा के सर्वोत्तम अभ्यास
RDS स्थिर (at rest) और ट्रांज़िट—दोनों में एन्क्रिप्शन सपोर्ट करता है। At-rest एन्क्रिप्शन AWS Key Management Service (KMS) द्वारा हैंडल किया जाता है और इंस्टेंस क्रिएशन के दौरान सक्षम किया जा सकता है। ट्रांज़िट में डेटा के लिए, RDS क्लाइंट्स और डेटाबेस के बीच SSL/TLS कनेक्शन सपोर्ट करता है।
सुरक्षा को और मजबूत करने के लिए, हार्डकोडेड यूज़रनेम और पासवर्ड के बजाय अल्पकालिक डेटाबेस क्रेडेंशियल्स के लिए IAM ऑथेंटिकेशन सक्षम करने पर विचार करें। सभी AWS यूज़र्स के लिए मल्टी-फैक्टर ऑथेंटिकेशन (MFA) लागू करना, IAM पॉलिसीज़ के साथ न्यूनतम विशेषाधिकार (least privilege) सिद्धांत अपनाना, और AWS CloudTrail का उपयोग करके सभी एक्सेस को लॉग करना भी अच्छा विचार है। ये सर्वोत्तम अभ्यास आपके डेटा को सुरक्षित और ऑडिटेबल बनाए रखने में मदद करते हैं।
लागत प्रबंधन और अनुकूलन
लागत प्रबंधन, AWS सेवाओं के साथ काम करते समय एक प्रमुख हिस्सा है, और RDS भी इसका अपवाद नहीं है। यद्यपि यह पूरी तरह मैनेज्ड ऑफ़रिंग है, फिर भी RDS की कीमत कॉन्फ़िगरेशन पर निर्भर करते हुए तेजी से बढ़ सकती है। लागत संरचना को समझना और शुरू में ही अनुकूलन रणनीतियाँ लागू करना, उपयोग बढ़ने पर बजट के भीतर रहने में मदद करता है।
1. AWS RDS प्राइसिंग को समझना
RDS लागत इन पर आधारित है:
- इंस्टेंस क्लास और उपयोग के घंटे
- स्टोरेज आकार और प्रकार (
gp3 या io1)
- बैकअप रिटेंशन और स्नैपशॉट स्टोरेज
- डेटा ट्रांसफर (विशेषकर क्षेत्रों या AZs के बीच)
अपेक्षित लागत का अनुमान लगाने और मॉडल करने के लिए AWS Pricing Calculator का उपयोग करें।
यदि आप सर्टिफिकेशन की तैयारी कर रहे हैं, तो प्राइसिंग को समझना AWS Cloud Practitioner (CLF-C02) लर्निंग पाथ का एक प्रमुख हिस्सा है।
2. लागत अनुकूलन के सर्वोत्तम अभ्यास
RDS लागत को कम करने या नियंत्रित करने के कई तरीके हैं। यदि आप लंबे समय तक चलने वाले प्रोडक्शन डेटाबेस चला रहे हैं, तो Reserved Instances खरीदने पर विचार करें—जो एक या तीन साल की प्रतिबद्धता के बदले ऑन-डिमांड प्राइसिंग की तुलना में महत्वपूर्ण छूट प्रदान करते हैं।
ओवरप्रोविज़निंग से बचने के लिए, स्टोरेज ऑटो-स्केलिंग सक्षम करें ताकि आपका आवंटित स्पेस केवल आवश्यकता के अनुसार बढ़े। ऐसे डेटा के लिए जिनका कम उपयोग होता है लेकिन उन्हें बनाए रखना आवश्यक है, आप पुराने बैकअप्स या एक्सपोर्ट्स को S3 या Glacier में ऑफ़लोड कर सकते हैं, जो कहीं सस्ते स्टोरेज विकल्प हैं।
आप संसाधन उपयोग को AWS Trusted Advisor के माध्यम से मॉनिटर भी कर सकते हैं, जो कम उपयोग किए जा रहे इंस्टेंस को फ्लैग कर सकता है और राइटसाइज़िंग की सिफारिश कर सकता है। इसे AWS Cost Explorer और बजट अलर्ट्स के साथ जोड़ें ताकि आप समय के साथ अपने उपयोग पैटर्न का ट्रैक रख सकें और खर्च की सीमा के पास पहुंचने पर सूचनाएं प्राप्त कर सकें।
AWS RDS की समस्याओं का निवारण
RDS जैसी पूरी तरह मैनेज्ड सर्विस के बावजूद, कनेक्टिविटी समस्याओं से लेकर परफॉर्मेंस धीमा होने तक मुद्दे सामने आ सकते हैं। यह जानना कि कहां देखें और कैसे प्रतिक्रिया दें, आपको समस्याओं को जल्दी सुलझाने और आपके एप्लिकेशन पर प्रभाव को कम करने में मदद कर सकता है।
1. कनेक्शन समस्याओं की पहचान और समाधान
कनेक्शन समस्याएं अक्सर गलत कॉन्फ़िगर की गई नेटवर्क सेटिंग्स के कारण होती हैं। सबसे आम कारणों में सिक्योरिटी ग्रुप नियमों की कमी या त्रुटि शामिल है, जैसे पोर्ट बंद होना या IP रेंज पर प्रतिबंध। एक अन्य सामान्य समस्या गलत एंडपॉइंट या पोर्ट नंबर का उपयोग करना है, खासकर जब आप एनवायरनमेंट्स के बीच स्विच कर रहे हों।
आपको DNS रेज़ोल्यूशन समस्याओं की भी जांच करनी चाहिए, विशेष रूप से यदि आपका एप्लिकेशन किसी अलग VPC या क्षेत्र में चलता है। बेसिक कनेक्टिविटी सत्यापित करने के लिए ping या telnet जैसे टूल्स सहायक हो सकते हैं। यदि आप अब भी अटके हैं, तो RDS कंसोल के माध्यम से उपलब्ध इंजन लॉग्स अक्सर उपयोगी संकेत देते हैं; ऐसी ऑथेंटिकेशन विफलताएं या टाइमआउट देखें जो मूल कारण की ओर संकेत कर सकती हैं।
2. परफॉर्मेंस समस्याओं का निवारण
जब परफॉर्मेंस में गिरावट आने लगे, तो संरचित दृष्टिकोण अपनाना महत्वपूर्ण है। अपने डेटाबेस के पैरामीटर ग्रुप सेटिंग्स के माध्यम से क्वेरी लॉगिंग सक्षम करके शुरू करें। यह अपेक्षा से अधिक समय लेने वाली क्वेरीज़ की पहचान करने में मदद करता है।
इसके बाद, Performance Insights का उपयोग करके समय के साथ क्वेरी लोड, वेट इवेंट्स और यूज़र एक्टिविटी को विज़ुअलाइज़ करें। ये इनसाइट्स अक्सर इंडेक्सिंग समस्याएं, अक्षम क्वेरी स्ट्रक्चर या हाई कंकरेन्सी को उजागर करते हैं। छोटे बदलाव—जैसे इंडेक्स जोड़ना या जटिल जॉइन को फिर से लिखना—अक्सर उल्लेखनीय लाभ दे सकते हैं।
यदि ट्यूनिंग मदद न करे, तो अपनी इंस्टेंस क्लास अपग्रेड करने या हॉरिज़ॉन्टल रूप से स्केल करने के लिए रीड रेप्लिकाज़ जोड़ने पर विचार करें। हमेशा की तरह, प्रोडक्शन में लागू करने से पहले स्टेजिंग एनवायरनमेंट में परफॉर्मेंस बदलावों का परीक्षण सुनिश्चित करें।
3. फेलओवर और रिकवरी से निपटना
एक Multi-AZ डिप्लॉयमेंट में, RDS स्वतः फेलओवर संभालता है। यदि प्राइमरी इंस्टेंस अनुपलब्ध हो जाता है, तो AWS स्टैंडबाय को प्राइमरी में प्रोमोट करता है और DNS रिकॉर्ड अपडेट करता है, आमतौर पर कुछ ही मिनटों में। यह प्रक्रिया निर्बाध है, और आपके एप्लिकेशन को मैन्युअल हस्तक्षेप के बिना संचालन जारी रखने देती है।
Single-AZ इंस्टेंसेज़ के लिए, फेलओवर स्वचालित नहीं होता। विफलता की स्थिति में, आपको हालिया स्नैपशॉट से डेटाबेस को मैन्युअल रूप से रिस्टोर करना होगा। रिकवरी समय कम करने के लिए, CloudWatch अलार्म्स और SNS नोटिफिकेशंस सेट करना अच्छा विचार है ताकि कुछ गलत होते ही आपको अलर्ट मिल जाए। यह आपकी टीम को जल्दी प्रतिक्रिया देने और डाउनटाइम को न्यूनतम करने देता है।
निष्कर्ष
Amazon RDS आपको क्लाउड में रिलेशनल डेटाबेस को डिप्लॉय, मैनेज और स्केल करना आसान बनाता है—बिना इंफ्रास्ट्रक्चर प्रोविज़निंग या मैन्युअल मेंटेनेंस के झंझट के। एकाधिक इंजनों के सपोर्ट, स्वचालित बैकअप्स, उच्च उपलब्धता और परफॉर्मेंस मॉनिटरिंग टूल्स के साथ, RDS हॉबी प्रोजेक्ट्स से लेकर मिशन-क्रिटिकल एप्लिकेशंस तक के लिए उपयुक्त है।
इस ट्यूटोरियल ने शुरुआत करने के लिए व्यावहारिक चरण और बुनियादी ज्ञान प्रदान किया।
यदि आप और गहराई से जानने के लिए तैयार हैं, तो AWS Cloud Practitioner (CLF-C02) लर्निंग पाथ सर्टिफिकेशन और क्लाउड विशेषज्ञता की दिशा में अगला बेहतरीन कदम है।


Amazon Web Services (AWS) क्लाउड में एप्लिकेशन बनाने और प्रबंधित करने के लिए अनेक टूल्स प्रदान करता है।
डेटा प्रैक्टिशनर्स के लिए सबसे उपयोगी सेवाओं में से एक Amazon Relational Database Service (RDS) है, जो पूरी तरह से मैनेज्ड सॉल्यूशन है और लोकप्रिय डेटाबेस इंजन जैसे MySQL, PostgreSQL, MariaDB, Oracle और SQL Server को सपोर्ट करता है।
चाहे आप शुरुआत कर रहे हों और इंफ्रास्ट्रक्चर मैनेज किए बिना डेटाबेस डिप्लॉय करना चाहते हों, या आप एक अनुभवी प्रोफेशनल हों जो परफॉर्मेंस और लागत को फाइन-ट्यून करना चाहते हों—RDS इसे आसान बनाता है।
इस ट्यूटोरियल में, मैं RDS की प्रमुख विशेषताओं को समझाऊंगा और आपको चरणबद्ध तरीके से शुरुआत करना दिखाऊंगा।
AWS RDS क्या है?
AWS RDS क्लाउड में रिलेशनल डेटाबेस की सेटअप, संचालन और स्केलिंग को सरल बनाता है। इंफ्रास्ट्रक्चर, पैचिंग, बैकअप और स्केलिंग को मैन्युअल रूप से मैनेज करने के बजाय, RDS इस कार्य का अधिकांश भाग ऑटोमेट कर देता है ताकि आप अपने एप्लिकेशन और डेटा पर फोकस कर सकें।
यह MySQL, PostgreSQL, Oracle, SQL Server और Amazon Aurora जैसे कई डेटाबेस इंजन को सपोर्ट करता है। आपको निम्न फीचर्स का लाभ मिलता है:
ये फीचर्स आपको न्यूनतम मैन्युअल हस्तक्षेप के साथ महत्वपूर्ण प्रोडक्शन वर्कलोड्स को आत्मविश्वास के साथ चलाने देते हैं।
AWS RDS इंस्टेंस सेट अप करना
RDS के साथ शुरुआत करने के लिए, आपको सबसे पहले AWS कंसोल के माध्यम से एक नया इंस्टेंस बनाना होगा। यदि आपका AWS खाता नहीं है, तो आप मुफ़्त में साइन अप कर सकते हैं।
> व्यापक AWS इकोसिस्टम के बारे में अधिक जानने के लिए, AWS Cloud Technology and Services कोर्स देखें।
नया RDS इंस्टेंस बनाना
1. AWS सर्च कंसोल में “RDS” खोजें और Aurora and RDS सर्विस पर क्लिक करें।
2. बाएं मेनू में Databases पर क्लिक करें।
3. ऊपर दाईं ओर Create database पर क्लिक करें.
4. कॉन्फ़िगरेशन पर पूर्ण नियंत्रण के लिए Standard Create चुनें।
Engine options के अंतर्गत, अपना पसंदीदा डेटाबेस इंजन चुनें। अधिकांश उपयोग मामलों के लिए PostgreSQL बढ़िया विकल्प है।
5. इंजन चुनने के बाद, सेटअप पूरा करने के लिए बाकी विकल्प कॉन्फ़िगर करें।
हम शेष सेटिंग्स को देखेंगे ताकि आप यह चरण सफलतापूर्वक पूरा कर सकें।
इंजन संस्करण
इंजन संस्करण यह निर्धारित करता है कि आपके चयनित डेटाबेस इंजन (उदा., PostgreSQL, MySQL) का कौन सा संस्करण उपयोग होगा। यह आपके डेटाबेस की विशेषताओं, परफॉर्मेंस और संगतता को प्रभावित करता है।
जब तक आपके पास कोई विशिष्ट कारण (उदा., ऐप संगतता) न हो, नवीनतम स्थिर संस्करण चुनें। AWS आमतौर पर नवीनतम मेजर वर्जन जैसे PostgreSQL 17.2 को प्री-सेलेक्ट करता है, जो अधिकांश यूज़र्स के लिए सुरक्षित विकल्प है।
टेम्पलेट्स
टेम्पलेट्स आपके उपयोग के मामले—प्रोडक्शन, डेवलपमेंट, या फ्री-टियर टेस्टिंग—के आधार पर आपकी डेटाबेस इंस्टेंस के लिए प्री-कॉन्फ़िगर्ड सेटअप प्रदान करते हैं। ये परफॉर्मेंस, उपलब्धता और बैकअप रिटेंशन जैसी डिफ़ॉल्ट सेटिंग्स को प्रभावित करते हैं।
उपलब्धता और दृढ़ता
यह निर्धारित करता है कि आपका डेटाबेस फेल्योर को कैसे हैंडल करता है और उपलब्धता जोन्स में ट्रैफ़िक कैसे वितरित करता है। यह अपटाइम, रिडंडेंसी और समस्याओं से रिकवरी की गति को प्रभावित करता है।
सेटिंग्स
यह सेक्शन आपके DB इंस्टेंस की पहचान और क्रेडेंशियल्स कैसे संभाले जाएंगे, यह परिभाषित करता है। आप अपने इंस्टेंस का नाम रखेंगे, मास्टर यूज़रनेम सेट करेंगे और तय करेंगे कि सीक्रेट्स (पासवर्ड) कैसे स्टोर और एन्क्रिप्ट होंगे।
इंस्टेंस कॉन्फ़िगरेशन
यह आपके डेटाबेस को आवंटित कंप्यूट संसाधनों (CPU, RAM, नेटवर्क) के प्रकार को परिभाषित करता है। इंस्टेंस क्लास परफॉर्मेंस, स्केलेबिलिटी और लागत निर्धारित करता है।
db.m7g.largeआपको दो vCPU और 8 GiB RAM देता है, जो मध्यम वर्कलोड्स के लिए उपयुक्त है।स्टोरेज कॉन्फ़िगरेशन
यह सेक्शन डेटाबेस स्टोरेज के प्रकार, आकार और परफॉर्मेंस को नियंत्रित करता है। आप सामान्य उपयोग या हाई-परफॉर्मेंस वर्कलोड्स के लिए ऑप्टिमाइज़्ड स्टोरेज चुन सकते हैं।
कनेक्टिविटी
यह सेक्शन आपके डेटाबेस के बाहरी दुनिया से कनेक्शन को परिभाषित करता है, जिसमें नेटवर्क सेटिंग्स, VPC, पब्लिक एक्सेस और सिक्योरिटी ग्रुप्स शामिल हैं।
डेटाबेस प्रमाणीकरण
यह सेटिंग नियंत्रित करती है कि यूज़र्स आपके डेटाबेस में कैसे ऑथेंटिकेट करेंगे। आप पारंपरिक पासवर्ड्स का उपयोग कर सकते हैं या AWS सेवाओं जैसे IAM या Kerberos के साथ इंटीग्रेट कर सकते हैं ताकि अधिक उन्नत एक्सेस कंट्रोल मिल सके।
मॉनिटरिंग
यह सेक्शन Database Insights, Enhanced Monitoring और DevOps Guru जैसे टूल्स का उपयोग करके आपके RDS इंस्टेंस के परफॉर्मेंस और एक्टिविटी ट्रैकिंग को सक्षम करता है। ये बॉटलनेक्स का पता लगाने, लोड का विश्लेषण करने और समस्याओं का समाधान करने में मदद करते हैं।
डेटाबेस इंजन सेटिंग्स कॉन्फ़िगर करना
जब आप सभी इंफ्रास्ट्रक्चर-संबंधित सेटिंग्स चुन लेते हैं, तब आप Additional configuration (या समान, इंजन/वर्ज़न पर निर्भर) नामक सेक्शन पर पहुंचेंगे। यहीं आप अपने RDS डेटाबेस इंजन के व्यवहार और क्षमताओं को कॉन्फ़िगर करते हैं।
आमतौर पर आप यहां यह कॉन्फ़िगर करेंगे:
1. प्रारंभिक डेटाबेस नाम
यह उस पहले डेटाबेस का नाम है जो इंस्टेंस प्रोविज़न होने पर स्वचालित रूप से बनाया जाएगा।
2. डेटाबेस पोर्ट
प्रत्येक डेटाबेस इंजन एक मानक TCP पोर्ट का उपयोग करता है:
जब तक कोई विशिष्ट नेटवर्किंग आवश्यकता न हो (उदा., आपका एप्लिकेशन अलग पोर्ट की अपेक्षा करता है), डिफ़ॉल्ट पर ही रहें।
3. पैरामीटर ग्रुप्स
पैरामीटर ग्रुप्स डेटाबेस इंजन के लिए कॉन्फ़िगरेशन टेम्पलेट्स जैसे होते हैं। ये लो-लेवल सेटिंग्स परिभाषित करते हैं जो व्यवहार और परफॉर्मेंस को प्रभावित करती हैं।
उदाहरण के लिए, PostgreSQL में, आप यह कॉन्फ़िगर कर सकते हैं:
work_mem: आंतरिक सॉर्ट ऑपरेशंस के लिए कितनी मेमोरी उपयोग होगीmax_connections: DB कितने समवर्ती क्लाइंट कनेक्शंस स्वीकार कर सकता हैlog_min_duration_statement: उन क्वेरीज़ को लॉग करना जो एक निश्चित निष्पादन समय से अधिक लेती हैंप्रत्येक इंजन के अपने ट्यून करने योग्य पैरामीटर्स होते हैं, और AWS एक डिफ़ॉल्ट ग्रुप प्रदान करता है। त्वरित सेटअप के लिए आप डिफ़ॉल्ट का उपयोग कर सकते हैं या यदि आपके वर्कलोड को विशिष्ट ट्यूनिंग चाहिए, तो किसी ग्रुप को क्लोन कर कस्टमाइज़ कर सकते हैं।
4. ऑप्शन ग्रुप्स
ऑप्शन ग्रुप्स आपको कुछ डेटाबेस इंजनों के लिए डिफ़ॉल्ट रूप से उपलब्ध न होने वाली उन्नत सुविधाएँ जोड़ने देते हैं।
कुछ उदाहरण:
यदि आप मानक वर्कलोड्स के लिए PostgreSQL या MySQL का उपयोग कर रहे हैं, तो सामान्यतः आपको ऑप्शन ग्रुप्स की चिंता करने की आवश्यकता नहीं होती। लेकिन यदि आप Oracle या SQL Server के साथ कार्य कर रहे हैं, तो आवश्यक फीचर्स सक्षम करने के लिए डॉक्यूमेंटेशन जांचें।
AWS RDS से कनेक्ट करना
एक बार आपका डेटाबेस इंस्टेंस चालू हो जाए, तो आप कई तरीकों से उससे कनेक्ट कर सकते हैं।
1. AWS कंसोल से कनेक्ट करना
AWS MySQL और PostgreSQL के लिए बिल्ट-इन क्वेरी एडिटर प्रदान करता है। अपने इंस्टेंस पर जाएं, Query Editor चुनें, और सीधे ब्राउज़र से SQL कमांड चलाने के लिए अपने डेटाबेस क्रेडेंशियल्स दर्ज करें।
यह किसी लोकल SQL क्लाइंट की आवश्यकता के बिना त्वरित जाँच या छोटे-स्तरीय क्वेरीज़ के लिए आदर्श है।
2. लोकल मशीन से कनेक्ट करना
लोकल क्लाइंट जैसे pgAdmin या MySQL Workbench से कनेक्ट करने के लिए।
सुनिश्चित करें कि आपकी लोकल मशीन का IP डेटाबेस के सिक्योरिटी ग्रुप में श्वेतसूचीबद्ध (whitelisted) है।
3. सुरक्षा और एक्सेस नियंत्रण
RDS इंस्टेंसेज़ तक पहुंच Security Groups के माध्यम से नियंत्रित की जाती है। आपको यह करना होगा:
आप पहचान और एक्सेस मैनेजमेंट (IAM) रोल्स और पॉलिसीज़ का उपयोग करके एक्सेस कंट्रोल को और मजबूत कर सकते हैं।
AWS RDS का प्रबंधन और स्केलिंग
एक बार आपका डेटाबेस चालू हो जाए, तो यह सोचना महत्वपूर्ण है कि आप समय के साथ उसका मेंटेनेंस, स्केलिंग और बैकअप कैसे करेंगे। AWS RDS में बिल्ट-इन फीचर्स हैं जो इन कार्यों को आसान बनाते हैं—चाहे आप बढ़ते हुए एप्लिकेशन का समर्थन कर रहे हों या अप्रत्याशित विफलताओं के लिए तैयारी कर रहे हों।
1. अपने डेटाबेस इंस्टेंस को स्केल करना
जैसे-जैसे आपका एप्लिकेशन बढ़ता है, आपको मांग के अनुरूप अपना डेटाबेस स्केल करने की आवश्यकता हो सकती है। AWS RDS दो प्रकार की स्केलिंग सपोर्ट करता है: वर्टिकल और हॉरिज़ॉन्टल।
वर्टिकल स्केलिंग में अधिक CPU, मेमोरी और नेटवर्क क्षमता के लिए आपकी इंस्टेंस क्लास को अपग्रेड करना शामिल है। जब आपका वर्कलोड बढ़ रहा हो लेकिन अभी भी एक नोड पर प्रबंधनीय हो, तब यह उपयोगी है।
रीड-हेवी एप्लिकेशनों के लिए, हॉरिज़ॉन्टल स्केलिंग बेहतर विकल्प है। आप रीड रेप्लिका जोड़कर रीड ट्रैफ़िक वितरित कर सकते हैं। फेलओवर या माइग्रेशन की स्थिति में इन रेप्लिका को स्टैंडअलोन इंस्टेंस में प्रमोट भी किया जा सकता है।
2. उच्च उपलब्धता के लिए मल्टी-AZ कॉन्फ़िगर करना
दोष सहनशीलता बढ़ाने और डाउनटाइम कम करने के लिए, आप Multi-AZ डिप्लॉयमेंट सक्षम कर सकते हैं। यह कॉन्फ़िगरेशन एक अलग उपलब्धता जोन में स्टैंडबाय रेप्लिका बनाता है और सिंक्रोनस रेप्लिकेशन का उपयोग करके इसे प्राइमरी इंस्टेंस के साथ सिंक में रखता है।
यदि प्राइमरी इंस्टेंस फेल हो जाता है, तो RDS स्वतः स्टैंडबाय पर फेलओवर कर देता है—आपको कोई कार्रवाई करने की आवश्यकता नहीं होती। चूंकि डेटाबेस एंडपॉइंट समान रहता है, आपके एप्लिकेशन को पुन: कनेक्ट या रीकॉन्फ़िगर करने की जरूरत नहीं होती।
उच्च उपलब्धता की आवश्यकता वाले प्रोडक्शन सिस्टम्स के लिए Multi-AZ कड़ाई से अनुशंसित है।
3. बैकअप और स्नैपशॉट्स को ऑटोमेट करना
RDS स्वचालित और मैन्युअल बैकअप सेट करना आसान बनाता है। स्वचालित बैकअप डिफ़ॉल्ट रूप से सक्षम होते हैं और आपको अपनी निर्दिष्ट रिटेंशन अवधि (1 से 35 दिन) के भीतर किसी भी समय पर डेटाबेस को रिस्टोर करने देते हैं।
स्वचालित बैकअप के अलावा, आप मैन्युअल स्नैपशॉट भी ले सकते हैं। ये प्रमुख बदलावों—जैसे स्कीमा अपडेट्स या इंजन अपग्रेड—से पहले उपयोगी होते हैं। स्नैपशॉट्स अनिश्चितकाल तक रखे जा सकते हैं और आवश्यकता होने पर नए इंस्टेंस शुरू करने में काम आते हैं।
एहतियात के तौर पर प्रमुख डिप्लॉयमेंट्स से पहले स्नैपशॉट शेड्यूल करना अच्छा अभ्यास है।
AWS RDS की उन्नत विशेषताएँ
बुनियादी बातों से आगे, AWS RDS परफॉर्मेंस, सुरक्षा और ऑपरेशनल एफिशिएंसी को बेहतर बनाने के लिए कई उन्नत फीचर्स प्रदान करता है। ये टूल्स आपको डेटाबेस हेल्थ मॉनिटर करने, मेंटेनेंस वर्कफ़्लो मैनेज करने और सुरक्षा के सर्वोत्तम अभ्यास लागू करने में मदद करते हैं—जो प्रोडक्शन-ग्रेड सिस्टम्स चलाने के लिए आवश्यक हैं।
1. Amazon CloudWatch के साथ परफॉर्मेंस मॉनिटरिंग
RDS स्वाभाविक रूप से Amazon CloudWatch के साथ इंटीग्रेट होता है, जिससे आप CPU उपयोग, डिस्क I/O, स्टोरेज स्पेस और डेटाबेस कनेक्शंस जैसी महत्वपूर्ण परफॉर्मेंस मेट्रिक्स ट्रैक कर सकते हैं। ये मेट्रिक्स रियल टाइम में उपलब्ध हैं और अलार्म्स या डैशबोर्ड्स सेटअप करने में उपयोग किए जा सकते हैं।
CloudWatch का AWS S3 और EFS वर्कफ़्लोज़ में भी व्यापक उपयोग होता है, जैसा कि Datacamp के AWS Storage Tutorial में दिखाया गया है।
और गहन जानकारी के लिए, आप Performance Insights सक्षम कर सकते हैं, जो समय के साथ क्वेरी परफॉर्मेंस का विज़ुअलाइज़ेशन करता है। यह टूल धीमी या संसाधन-गहन क्वेरीज़ की पहचान करने, डेटाबेस लोड में रुझान देखने और बॉटलनेक्स का निवारण करने में मदद करता है। क्वेरी ट्यूनिंग और इंडेक्सिंग रणनीतियों के साथ मिलकर, यह दबाव में आपके डेटाबेस के परफॉर्मेंस को ऑप्टिमाइज़ करने का एक शक्तिशाली तरीका है।
2. RDS मेंटेनेंस और पैचिंग
AWS आपके RDS इंस्टेंसेज़ के लिए सॉफ्टवेयर पैचिंग और मेंटेनेंस मैनेज करता है। आप एक मेंटेनेंस विंडो परिभाषित कर सकते हैं जिसके दौरान अपडेट्स लागू किए जाते हैं। यदि कोई क्रिटिकल पैच जारी होता है, तो AWS उसे तुरंत इंस्टॉल कर सकता है, या आप उसे कुछ समय के लिए टालने का विकल्प चुन सकते हैं।
आप सभी निर्धारित और पूर्व में किए गए मेंटेनेंस इवेंट्स RDS कंसोल में पाएंगे। अपने डेटाबेस को अपडेटेड रखना सुनिश्चित करता है कि आपको नवीनतम परफॉर्मेंस सुधार, बग फिक्स और सुरक्षा पैच का लाभ मिले—वह भी बिना अपडेट्स को मैन्युअल रूप से मैनेज किए।
3. एन्क्रिप्शन और सुरक्षा के सर्वोत्तम अभ्यास
RDS स्थिर (at rest) और ट्रांज़िट—दोनों में एन्क्रिप्शन सपोर्ट करता है। At-rest एन्क्रिप्शन AWS Key Management Service (KMS) द्वारा हैंडल किया जाता है और इंस्टेंस क्रिएशन के दौरान सक्षम किया जा सकता है। ट्रांज़िट में डेटा के लिए, RDS क्लाइंट्स और डेटाबेस के बीच SSL/TLS कनेक्शन सपोर्ट करता है।
सुरक्षा को और मजबूत करने के लिए, हार्डकोडेड यूज़रनेम और पासवर्ड के बजाय अल्पकालिक डेटाबेस क्रेडेंशियल्स के लिए IAM ऑथेंटिकेशन सक्षम करने पर विचार करें। सभी AWS यूज़र्स के लिए मल्टी-फैक्टर ऑथेंटिकेशन (MFA) लागू करना, IAM पॉलिसीज़ के साथ न्यूनतम विशेषाधिकार (least privilege) सिद्धांत अपनाना, और AWS CloudTrail का उपयोग करके सभी एक्सेस को लॉग करना भी अच्छा विचार है। ये सर्वोत्तम अभ्यास आपके डेटा को सुरक्षित और ऑडिटेबल बनाए रखने में मदद करते हैं।
लागत प्रबंधन और अनुकूलन
लागत प्रबंधन, AWS सेवाओं के साथ काम करते समय एक प्रमुख हिस्सा है, और RDS भी इसका अपवाद नहीं है। यद्यपि यह पूरी तरह मैनेज्ड ऑफ़रिंग है, फिर भी RDS की कीमत कॉन्फ़िगरेशन पर निर्भर करते हुए तेजी से बढ़ सकती है। लागत संरचना को समझना और शुरू में ही अनुकूलन रणनीतियाँ लागू करना, उपयोग बढ़ने पर बजट के भीतर रहने में मदद करता है।
1. AWS RDS प्राइसिंग को समझना
RDS लागत इन पर आधारित है:
gp3याio1)अपेक्षित लागत का अनुमान लगाने और मॉडल करने के लिए AWS Pricing Calculator का उपयोग करें।
यदि आप सर्टिफिकेशन की तैयारी कर रहे हैं, तो प्राइसिंग को समझना AWS Cloud Practitioner (CLF-C02) लर्निंग पाथ का एक प्रमुख हिस्सा है।
2. लागत अनुकूलन के सर्वोत्तम अभ्यास
RDS लागत को कम करने या नियंत्रित करने के कई तरीके हैं। यदि आप लंबे समय तक चलने वाले प्रोडक्शन डेटाबेस चला रहे हैं, तो Reserved Instances खरीदने पर विचार करें—जो एक या तीन साल की प्रतिबद्धता के बदले ऑन-डिमांड प्राइसिंग की तुलना में महत्वपूर्ण छूट प्रदान करते हैं।
ओवरप्रोविज़निंग से बचने के लिए, स्टोरेज ऑटो-स्केलिंग सक्षम करें ताकि आपका आवंटित स्पेस केवल आवश्यकता के अनुसार बढ़े। ऐसे डेटा के लिए जिनका कम उपयोग होता है लेकिन उन्हें बनाए रखना आवश्यक है, आप पुराने बैकअप्स या एक्सपोर्ट्स को S3 या Glacier में ऑफ़लोड कर सकते हैं, जो कहीं सस्ते स्टोरेज विकल्प हैं।
आप संसाधन उपयोग को AWS Trusted Advisor के माध्यम से मॉनिटर भी कर सकते हैं, जो कम उपयोग किए जा रहे इंस्टेंस को फ्लैग कर सकता है और राइटसाइज़िंग की सिफारिश कर सकता है। इसे AWS Cost Explorer और बजट अलर्ट्स के साथ जोड़ें ताकि आप समय के साथ अपने उपयोग पैटर्न का ट्रैक रख सकें और खर्च की सीमा के पास पहुंचने पर सूचनाएं प्राप्त कर सकें।
AWS RDS की समस्याओं का निवारण
RDS जैसी पूरी तरह मैनेज्ड सर्विस के बावजूद, कनेक्टिविटी समस्याओं से लेकर परफॉर्मेंस धीमा होने तक मुद्दे सामने आ सकते हैं। यह जानना कि कहां देखें और कैसे प्रतिक्रिया दें, आपको समस्याओं को जल्दी सुलझाने और आपके एप्लिकेशन पर प्रभाव को कम करने में मदद कर सकता है।
1. कनेक्शन समस्याओं की पहचान और समाधान
कनेक्शन समस्याएं अक्सर गलत कॉन्फ़िगर की गई नेटवर्क सेटिंग्स के कारण होती हैं। सबसे आम कारणों में सिक्योरिटी ग्रुप नियमों की कमी या त्रुटि शामिल है, जैसे पोर्ट बंद होना या IP रेंज पर प्रतिबंध। एक अन्य सामान्य समस्या गलत एंडपॉइंट या पोर्ट नंबर का उपयोग करना है, खासकर जब आप एनवायरनमेंट्स के बीच स्विच कर रहे हों।
आपको DNS रेज़ोल्यूशन समस्याओं की भी जांच करनी चाहिए, विशेष रूप से यदि आपका एप्लिकेशन किसी अलग VPC या क्षेत्र में चलता है। बेसिक कनेक्टिविटी सत्यापित करने के लिए ping या telnet जैसे टूल्स सहायक हो सकते हैं। यदि आप अब भी अटके हैं, तो RDS कंसोल के माध्यम से उपलब्ध इंजन लॉग्स अक्सर उपयोगी संकेत देते हैं; ऐसी ऑथेंटिकेशन विफलताएं या टाइमआउट देखें जो मूल कारण की ओर संकेत कर सकती हैं।
2. परफॉर्मेंस समस्याओं का निवारण
जब परफॉर्मेंस में गिरावट आने लगे, तो संरचित दृष्टिकोण अपनाना महत्वपूर्ण है। अपने डेटाबेस के पैरामीटर ग्रुप सेटिंग्स के माध्यम से क्वेरी लॉगिंग सक्षम करके शुरू करें। यह अपेक्षा से अधिक समय लेने वाली क्वेरीज़ की पहचान करने में मदद करता है।
इसके बाद, Performance Insights का उपयोग करके समय के साथ क्वेरी लोड, वेट इवेंट्स और यूज़र एक्टिविटी को विज़ुअलाइज़ करें। ये इनसाइट्स अक्सर इंडेक्सिंग समस्याएं, अक्षम क्वेरी स्ट्रक्चर या हाई कंकरेन्सी को उजागर करते हैं। छोटे बदलाव—जैसे इंडेक्स जोड़ना या जटिल जॉइन को फिर से लिखना—अक्सर उल्लेखनीय लाभ दे सकते हैं।
यदि ट्यूनिंग मदद न करे, तो अपनी इंस्टेंस क्लास अपग्रेड करने या हॉरिज़ॉन्टल रूप से स्केल करने के लिए रीड रेप्लिकाज़ जोड़ने पर विचार करें। हमेशा की तरह, प्रोडक्शन में लागू करने से पहले स्टेजिंग एनवायरनमेंट में परफॉर्मेंस बदलावों का परीक्षण सुनिश्चित करें।
3. फेलओवर और रिकवरी से निपटना
एक Multi-AZ डिप्लॉयमेंट में, RDS स्वतः फेलओवर संभालता है। यदि प्राइमरी इंस्टेंस अनुपलब्ध हो जाता है, तो AWS स्टैंडबाय को प्राइमरी में प्रोमोट करता है और DNS रिकॉर्ड अपडेट करता है, आमतौर पर कुछ ही मिनटों में। यह प्रक्रिया निर्बाध है, और आपके एप्लिकेशन को मैन्युअल हस्तक्षेप के बिना संचालन जारी रखने देती है।
Single-AZ इंस्टेंसेज़ के लिए, फेलओवर स्वचालित नहीं होता। विफलता की स्थिति में, आपको हालिया स्नैपशॉट से डेटाबेस को मैन्युअल रूप से रिस्टोर करना होगा। रिकवरी समय कम करने के लिए, CloudWatch अलार्म्स और SNS नोटिफिकेशंस सेट करना अच्छा विचार है ताकि कुछ गलत होते ही आपको अलर्ट मिल जाए। यह आपकी टीम को जल्दी प्रतिक्रिया देने और डाउनटाइम को न्यूनतम करने देता है।
निष्कर्ष
Amazon RDS आपको क्लाउड में रिलेशनल डेटाबेस को डिप्लॉय, मैनेज और स्केल करना आसान बनाता है—बिना इंफ्रास्ट्रक्चर प्रोविज़निंग या मैन्युअल मेंटेनेंस के झंझट के। एकाधिक इंजनों के सपोर्ट, स्वचालित बैकअप्स, उच्च उपलब्धता और परफॉर्मेंस मॉनिटरिंग टूल्स के साथ, RDS हॉबी प्रोजेक्ट्स से लेकर मिशन-क्रिटिकल एप्लिकेशंस तक के लिए उपयुक्त है।
इस ट्यूटोरियल ने शुरुआत करने के लिए व्यावहारिक चरण और बुनियादी ज्ञान प्रदान किया।
यदि आप और गहराई से जानने के लिए तैयार हैं, तो AWS Cloud Practitioner (CLF-C02) लर्निंग पाथ सर्टिफिकेशन और क्लाउड विशेषज्ञता की दिशा में अगला बेहतरीन कदम है।