

AWS Aurora Kurulumu
AWS Aurora’yı kurmak; bir veritabanı kümesi oluşturmayı, güvenlik ayarlarını yapılandırmayı ve doğru ağ erişimini sağlamayı içerir. Bu bölümde bunları yapalım!
> AWS’ye yeniyseniz, Aurora’ya dalmadan önce AWS’ye Giriş dersindeki temel konuları gözden geçirmeyi düşünün.
Aurora veritabanı kümesi oluşturma
Bir Aurora veritabanı kümesi kurmak; uygun veritabanı motorunu seçmeyi, güvenlik ayarlarını yapılandırmayı ve örnek özelliklerini tanımlamayı içeren birkaç temel adım gerektirir.
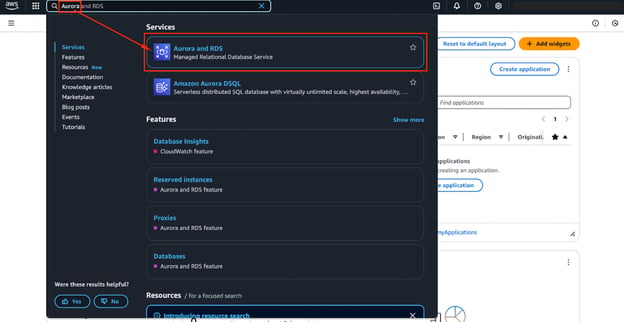
- Başlamak için AWS Yönetim Konsolu’na giriş yapın ve RDS (Relational Database Service) panosuna gidin.
- Bunu, AWS Yönetim Konsolu’nun arama panelinde "Aurora" araması yaparak gerçekleştirebilirsiniz — aşağıdaki görselde gösterildiği gibi.
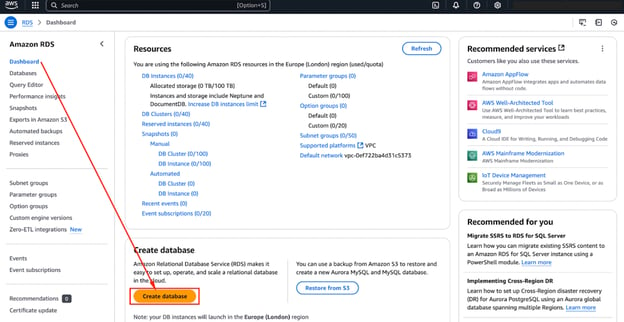
- Oraya ulaştığınızda “Create Database” seçeneğine tıklayın — aşağıdaki görselde olduğu gibi.
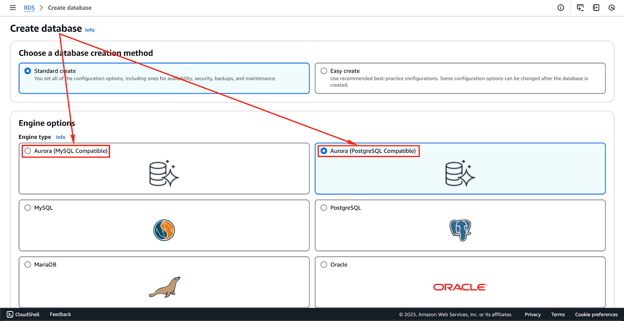
- Ardından veritabanı motoru olarak "Amazon Aurora" seçeneğini belirleme imkanınız olacak.
- Aurora’nın hem MySQL hem PostgreSQL’i desteklediğini unutmayın; bu nedenle, uygulamanızın gereksinimlerine en uygun sürümü seçmek önemlidir.
Aşağıdaki görsel, hâlihazırda mevcut olan motor seçeneklerini göstermektedir. Bunlar gelecekte değişebilir, ancak ilk iki seçenek — Aurora (MySQL Compatible) ve Aurora (PostgreSQL Compatible) — Aurora motorlarıdır.
- Motoru seçtikten sonra örnek türünü ve depolama yapılandırmalarını belirtmeniz gerekir.
- Aurora, depolamayı 128 TB’a kadar otomatik ölçeklendirme esnekliği sağlar; böylece büyüyen iş yükleri manuel müdahale gerektirmeden verimli şekilde yönetilir.
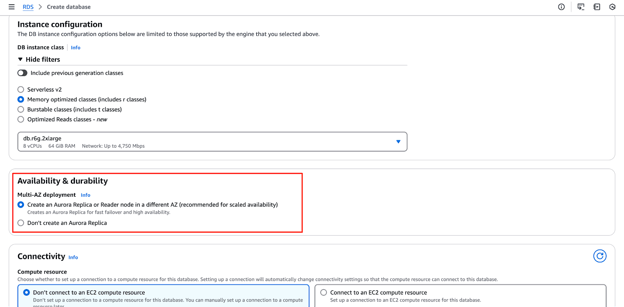
- Sonraki adım çoğaltma ayarlarını tanımlamaktır. Tek örnekli bir kurulum tercih edebilir veya veritabanı trafiğini daha etkili dağıtmak için okuma replikalarını etkinleştirebilirsiniz.
- Okuma replikaları kullanmak, erişilebilirliği ve hata toleransını da artırır; bu da arıza durumlarında daha yüksek dayanıklılık sağlar.
Aşağıdaki görselde bu ayarları yapılandırabileceğiniz "Availability & durability" bölümü vurgulanmaktadır.
- Ağ yapılandırması aşaması kritik önemdedir; çünkü Sanal Özel Bulut (VPC) kurulumunu, bir güvenlik grubunun seçimini ve erişim kontrollerinin tanımlanmasını içerir.
- Bir güvenlik grubu, gelen ve giden veritabanı trafiğini düzenleyen bir güvenlik duvarı görevi görür. Güvenliği artırmak için yalnızca güvenilir IP adresleri ve uygulamalardan erişime izin vermeniz önerilir.
Aşağıdaki görselde bu yapılandırmaları kurup özelleştirebileceğiniz "Connectivity" bölümü vurgulanmaktadır.
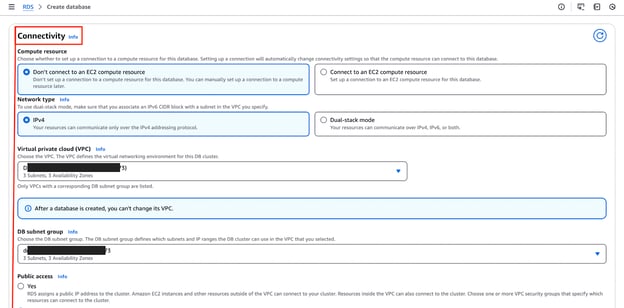
- Kurulum sırasında veritabanı kimlik bilgilerinin de yapılandırılması gerekir — bağlantıları doğrulamak için kullanılacak bir ana kullanıcı adı ve parola atarsınız.
- Aurora, otomatik yedeklemelerin ve zamana bağlı geri yüklemenin etkinleştirilmesine olanak tanır. Bu, veri kaybını önlemek için veritabanı anlık görüntülerinin tutarlı şekilde oluşturulmasını sağlar.
Tüm yapılandırmaları gözden geçirdikten sonra Aurora kümesini oluşturma işlemine devam edebilirsiniz. Aşağıdaki görselde oluşturma sürecini başlatmak için tıklayabileceğiniz "Create Database" düğmesi gösterilmektedir.
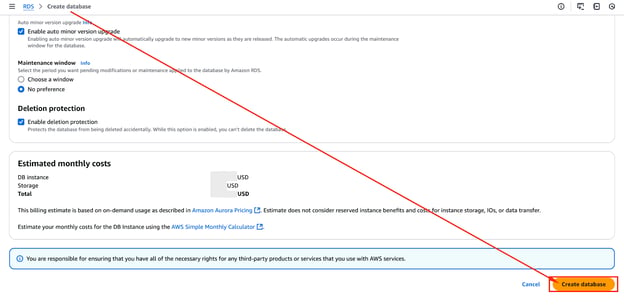
Seçilen örnek boyutu ve ağ ayarlarına bağlı olarak sağlama süreci birkaç dakika sürebilir.
> AWS hizmetlerinde yeniyseniz, Aurora kurulumuyla ilgili temel kavramları anlamak için AWS Bulut Teknolojisi ve Hizmetleri dersini incelemek yardımcı olabilir.
Ağ ve güvenliği yapılandırma
Bir Aurora veritabanını yönetmede güvenlik kritik önemdedir ve AWS güçlü erişim kontrolleri uygulamak için birden fazla araç sunar.
- Bir Aurora örneğini güvence altına almanın ilk adımı, VPC güvenlik gruplarını yapılandırmaktır. Bu güvenlik grupları, hangi IP adreslerinin ve hizmetlerin veritabanı ile etkileşime girebileceğini belirler.
- Yetkisiz bağlantıları önlemek için erişimi belirli uygulama sunucuları ve yöneticilerle sınırlandırmalısınız.
- AWS Identity and Access Management (IAM) de veritabanı işlemleri için ayrıntılı izinler tanımlamak üzere kullanılabilir.
- IAM rollerinin entegrasyonu, veritabanı erişimini belirli kullanıcı rolleri ve sorumluluklarına göre uyarlamanıza olanak tanır.
- Örneğin, uygulama geliştiricilere yalnızca okuma izni verilirken, yöneticiler veritabanı değişiklikleri üzerinde tam kontrole sahip olabilir.
- Hassas verileri korumak için şifreleme de etkinleştirilmelidir. AWS Aurora, AWS Key Management Service (KMS) kullanarak beklemede ve aktarım halindeki verilerin şifrelenmesini destekler.
- Beklemede verilerin şifrelenmesi, depolama ortamı ele geçirilse bile doğru şifre çözme anahtarı olmadan verilere erişilememesini sağlar.
- Benzer şekilde, aktarım halindeki veriler için Secure Sockets Layer (SSL) şifrelemesini etkinleştirmek, veritabanı iletişimlerinin yetkisiz şekilde ele geçirilmesini önler.
> AWS ortamlarını güvence altına almayı daha derinlemesine incelemek için şu AWS Güvenlik ve Maliyet Yönetimi kursuna göz atın. IAM’in nasıl çalıştığı ve nasıl etkin şekilde uygulanacağı hakkında daha fazla bilgi edinmek isterseniz şu AWS Identity and Access Management (IAM) rehberine bakın.
AWS Aurora’ya Bağlanma
AWS Aurora’ya bağlanmak veritabanıyla etkileşim kurmak için gereklidir. Bunu istemci araçlarıyla veya uygulamalar aracılığıyla yapabilirsiniz. Bu bölümde nasıl yapıldığını görelim!
Aurora MySQL’e bağlanma
Aurora veritabanı çalışmaya başladıktan sonra, veritabanıyla etkileşime başlamak için bir bağlantı kurmanız gerekir.
Aurora MySQL için MySQL Workbench ve HeidiSQL gibi yaygın veritabanı istemcileri kullanılabilir. Alternatif olarak komut satırı arayüzlerini de kullanabilirsiniz.
Bağlantı için AWS Yönetim Konsolu’nda bulunabilecek veritabanı uç noktasının belirtilmesi gerekir.
MySQL CLI kullanarak bağlantı aşağıdaki komutla kurulabilir:
mysql -h your-cluster-endpoint -u admin -pAna parolayı girdikten sonra SQL sorgularını çalıştırabilir, tablolar oluşturabilir ve verileri yönetebilirsiniz.
Aurora PostgreSQL’e bağlanma
Aurora PostgreSQL için pgAdmin veya PostgreSQL komut satırı arayüzü (psql) gibi araçları kullanarak bağlanabilirsiniz.
psql’de bağlantı komutu şu biçimi izler:
psql -h your-cluster-endpoint -U admin -d yourdatabasenameTıpkı MySQL’de olduğu gibi, veritabanına erişmek için doğru kimlik bilgileri girilmelidir.
Erişim sağladıktan sonra SQL sorgularını çalıştırabilir, tablolar oluşturabilir ve verileri yönetebilirsiniz.
Uygulama bağlantısını yapılandırma
Aurora ile etkileşim kurması gereken uygulamalar uygun veritabanı bağlantı dizeleriyle yapılandırılmalıdır. Genellikle bu bağlantı dizeleri kullanıcı adı, parola, bağlantı noktası numarası ve uç noktadan oluşur.
Performansı optimize etmek ve her istek için yeni bağlantı kurma yükünü azaltmak amacıyla bağlantı havuzu kullanmanız önerilir.
Python için SQLAlchemy veya Java için JDBC gibi popüler kütüphaneler, uygulama ortamında bağlantıları yönetmek için verimli yollar sunar.
AWS Aurora’yı Yönetme
AWS Aurora’yı etkin şekilde yönetmek; veri korumasını sağlamak, performansı izlemek ve ihtiyaç duyulduğunda kaynakları ölçeklendirmeyi içerir. Bu bölümde bu uygulamaları inceleyeceğiz.
Yedeklemeler ve anlık görüntüler
AWS Aurora, veritabanı değişikliklerini sürekli yakalayan ve Amazon S3’te saklayan otomatik yedeklemeler sunar. Bu yedeklemeler kullanıcı tanımlı ayarlara göre tutulur ve saklama süresi içinde herhangi bir ana noktaya geri yükleme yapılmasına olanak tanır.
Otomatik yedeklemelere ek olarak, saklama penceresinin ötesinde kalıcı olacak manuel anlık görüntüler de oluşturabilirsiniz. Manuel anlık görüntüler, özellikle uzun vadeli arşivleme veya büyük veritabanı güncellemelerinden önce faydalıdır.
Kritik bir uygulamanın yer aldığı bir projede çalışırken, otomatik yedeklemeleri iki saatte bir planlamıştık. Ancak uygulamada herhangi bir değişiklik veya güncelleme yapmadan önce, gerektiğinde geri alabilmek için manuel olarak bir yedek oluştururduk. Bu, otomatik ve manuel yedeklemelerin birlikte nasıl etkili şekilde kullanılabileceğini gösterir.
Aşağıdaki görsel, Amazon Aurora ile felaket kurtarma için AWS Backup’ın nasıl kullanılabileceğini göstermektedir.
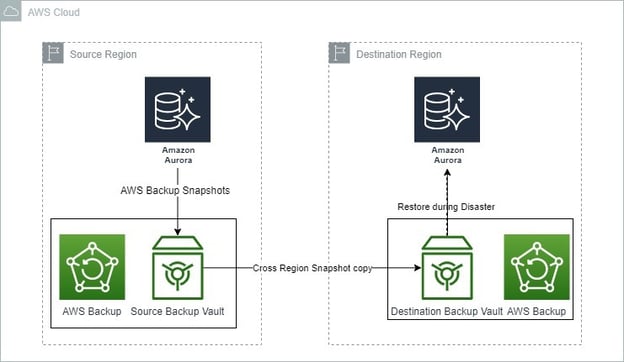
Amazon Aurora için yedekleme ve kurtarma seçenekleri. Kaynak: AWS Blogs
CloudWatch ile Aurora’yı izleme
Sağlıklı bir veritabanını korumak için performans izleme gereklidir.
AWS CloudWatch; CPU kullanımı, bellek kullanımı, disk I/O ve ağ trafiğini izleyen gerçek zamanlı metrikler sağlar.
CloudWatch Alarmlarını kurmak, performans eşikleri aşıldığında yöneticilerin bilgilendirilmesine yardımcı olarak proaktif veritabanı yönetimine olanak tanır.
Buna ek olarak, AWS Performance Insights yavaş çalışan sorguları belirlemek ve optimize etmek için ayrıntılı sorgu analizi sunar.
Aşağıdaki görsel, AWS Performance Insights’ın veritabanı performansı hakkında nasıl içgörüler sağladığını göstermektedir.
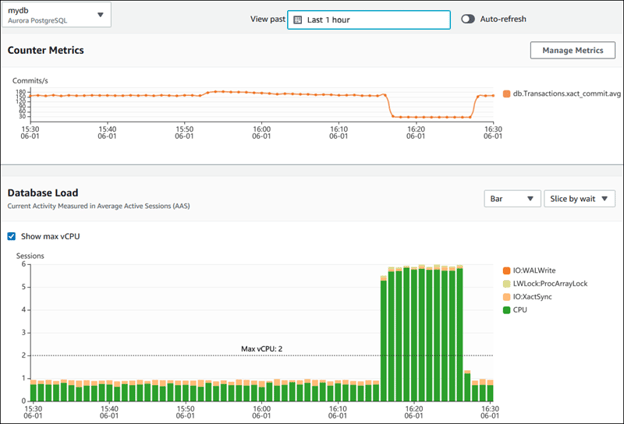
Veritabanı performans metriklerini gösteren AWS Performance Insights panosu. Kaynak: AWS Docs
Aurora’yı ölçeklendirme
Aurora, ihtiyaç duyuldukça depolama kapasitesini ayarlayarak otomatik ölçeklenecek şekilde tasarlanmıştır. Ancak, CPU ve bellek gibi işlem kaynaklarının iş yüküne bağlı olarak manuel olarak ayarlanması gerekebilir.
Aurora, okuma trafiğini dağıtıp performansı iyileştiren okuma replikaları ekleyerek okuma kapasitesini ölçeklendirme seçenekleri sunar.
Yüksek erişilebilirliğin kritik olduğu durumlarda, bir Aurora kümesi yük devretme yedekliliğini sağlamak için farklı Erişilebilirlik Alanlarına yayılmış birden fazla replikayla yapılandırılabilir.
AWS Aurora’da Performans Optimizasyonu
Amazon Aurora’da performansı optimize etmek, verimli sorgu yürütmesi ve ölçeklenebilirlik sağlar. Bu bölümde bazı en iyi uygulamaları ele alalım.
Dizinleme ve sorgu optimizasyonu
Amazon Aurora’da sorgu performansını optimize etmek, yüksek performanslı bir veritabanını sürdürmek için önemlidir.
- Dizinleme, sorgu yürütme süresini azaltmanın ve veritabanı verimliliğini artırmanın en etkili yollarından biridir.
- Sık sorgulanan sütunlarda dizinler oluşturmak, verilerin hızlı bulunmasına yardımcı olur ve tam tablo taramalarına duyulan ihtiyacı en aza indirir.
- Sorgu kalıpları ve iş yükü talepleriyle uyumlu olacak şekilde birincil ve ikincil dizinleri stratejik biçimde kullanmalısınız.
- Bunlara ek olarak, birden çok sütunu içeren sorgular için birleşik dizinler kullanarak arama sürelerini daha da iyileştirebilirsiniz.
- Sorgu optimizasyonu da veritabanı performansında önemli rol oynar. Verimli SQL sorguları yazmak, Aurora’nın istekleri minimum kaynak tüketimiyle daha hızlı işlemesini sağlar.
- SQL sorgularında
EXPLAIN veya EXPLAIN ANALYZEkullanmak darboğazları belirlemeye ve yürütme planlarına dair içgörüler sağlamaya yardımcı olur. - Gereksiz verileri getiren
SELECT *’tan kaçınmak, şemayı normalleştirerek tekrarları azaltmak ve bölümleme stratejilerinden yararlanmak gibi teknikler performans kazanımları sağlayabilir. - Aurora’nın sorgu planı iyileştiricisi, yürütme planlarını sürekli olarak rafine eder ve veritabanı iş yükü kalıplarına göre ayarlamalar yaparak genel verimliliği artırır.
Aurora okuma replikalarını kullanma
Yüksek trafik yüklerini karşılamak için Amazon Aurora, okuma yoğun sorguları birden fazla örneğe dağıtmaya yardımcı olan okuma replikalarını destekler.
Okuma replikaları, okuma isteklerini ayrı ayrı işleyerek birincil veritabanı örneği üzerindeki yükü azaltır; bu da yanıt verebilirliği artırır ve gecikmeyi düşürür.
Bir Aurora okuma replikası kurmak için mevcut bir Aurora kümesini seçip minimum yapılandırmayla çoğaltmayı etkinleştirmeniz gerekir. Aurora, verilerin birincil örnek ile replikaları arasında otomatik olarak senkronize edilmesini sağlar; böylece manuel müdahale olmadan veri tutarlılığı korunur.
Aurora’nın çoğaltma mekanizması son derece verimlidir ve bir saniyeden kısa çoğaltma gecikmesiyle neredeyse gerçek zamanlı veri eşitlemesi sağlar.
Raporlama panoları veya analitik hizmetler gibi sık okuma işlemi yapan uygulamalar, okuma yoğun sorguları bu örneklere yönlendirerek okuma replikalarından önemli ölçüde fayda sağlayabilir.
Birincil örnek arızasında, bir okuma replikası minimum kesinti ile yeni birincil örnek olarak terfi ettirilebilir; böylece yüksek erişilebilirlik ve iş sürekliliği sağlanır.
Aşağıdaki görsel, bölgeler arası Aurora replikalarının felaket kurtarma ve yüksek erişilebilirliğe nasıl yardımcı olabileceğini göstermektedir.
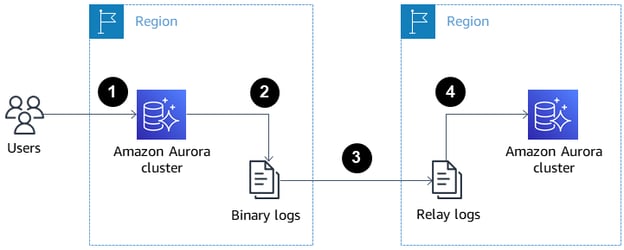
Felaket kurtarma ve yüksek erişilebilirlik için bölgeler arası Aurora okuma replikaları. Kaynak: AWS Docs
Aurora için önbellekleme stratejileri
Önbellekleme, Aurora üzerindeki doğrudan sorgu yüklerini azaltarak veritabanı performansını artırmanın güçlü bir tekniğidir. Önbellek katmanı, sık erişilen sorgular için veri alımını önemli ölçüde hızlandırabilir.
Redis ve Memcached’i destekleyen Amazon ElastiCache, sorgu sonuçlarını depolamak ve yinelenen veritabanı sorgularını önlemek için genellikle Aurora ile birlikte kullanılır.
Bir uygulama mimarisine önbellekleme entegre etmek, veritabanı işlem kaynaklarını korurken yanıt sürelerinin iyileştirilmesine yardımcı olabilir.
Write-through (verilerin hem önbelleğe hem de Aurora’ya eşzamanlı yazıldığı) ve lazy loading (verilerin yalnızca talep edildiğinde önbelleğe alındığı) gibi önbellekleme stratejileri, kullanım kalıplarına göre performansı optimize etmeye yardımcı olur.
Önbelleğe alınan veriler için uygun bir time-to-live (TTL) yapılandırmak, önbelleğin taze kalmasını ve bayat veri getirmenin önlenmesini sağlar.
AWS Aurora’da Güvenlik ve Uyum
Aurora veritabanınızı güvence altına almak, hassas verileri korumak ve uyumu sağlamak için kritik önemdedir. Bu bölümde en iyi uygulamaları gözden geçirelim.
Veri şifreleme
Veri güvenliği veritabanı yönetiminin temelidir ve AWS Aurora, hassas verileri korumak için sağlam şifreleme mekanizmaları sunar.
- Aurora, AWS Key Management Service (KMS) kullanarak beklemede verileri şifreler; bu da altta yatan depolama tehlikeye girse bile saklanan bilgilerin güvenli kalmasını sağlar.
- Veritabanı oluşturma sırasında şifrelemeyi etkinleştirmek, tüm otomatik yedeklemelerin, anlık görüntülerin ve replikaların aynı şifreleme ayarlarını devralmasını sağlar.
- Aktarım halindeki veriler için Aurora; veritabanı bağlantılarını güvence altına alan ve veri iletimlerinin yetkisiz erişimini veya ele geçirilmesini önleyen SSL/TLS şifrelemesini destekler.
- Aurora’ya bağlanan uygulamalar, güvenli iletişimi sürdürmek için SSL sertifikalarını kullanacak şekilde yapılandırılmalıdır.
Bu şifreleme önlemleri, güvenlik en iyi uygulamalarına ve düzenleyici gereksinimlere uyum sağlamanıza yardımcı olabilir.
Aşağıdaki görsel, AWS KMS’nin Amazon Aurora ile entegre olarak veritabanınızı nasıl şifrelediğini göstermektedir.
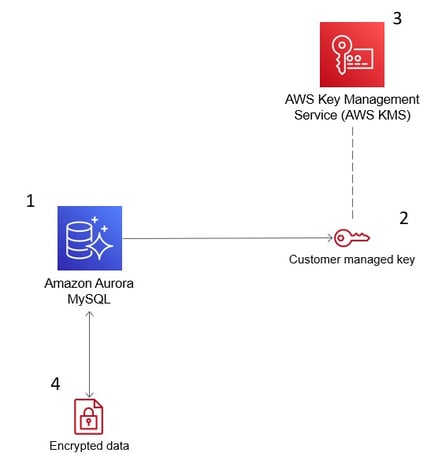
AWS Key Management Service (KMS), güvenlik uyumu için Amazon Aurora’daki verileri şifreler. Kaynak: AWS Blogs
Erişim kontrolü için IAM entegrasyonu
Aurora’da erişim kontrolü, yöneticilerin kullanıcı rollerine dayalı ayrıntılı izinler tanımlamasına olanak tanıyan AWS IAM ile yönetilir.
- IAM ilkeleri veritabanı örneklerine erişimi kısıtlamak için kullanılabilir; böylece yetkisiz kullanıcıların veri değişiklikleri veya yönetimsel görevler gibi kritik işlemleri gerçekleştirmesi engellenir.
- IAM kimlik doğrulaması geleneksel parola tabanlı kimlik doğrulamaya göre daha güvenli bir alternatiftir. Uygulamaların geçici güvenlik kimlik bilgileri kullanarak bağlanmasına olanak tanır. Bu da veritabanı parolalarını saklama ve yönetme ihtiyacını ortadan kaldırarak kimlik bilgilerinin açığa çıkma riskini azaltır.
Asgari ayrıcalık ilkelerini uygulamalısınız; bu, güvenlik risklerini en aza indirir ve veritabanı erişimi üzerinde sıkı kontrol sağlar.
Aşağıdaki görsel, IAM kimlik doğrulamasının Amazon Aurora PostgreSQL veritabanı erişimini güvence altına almak için nasıl yapılandırılabileceğini göstermektedir.
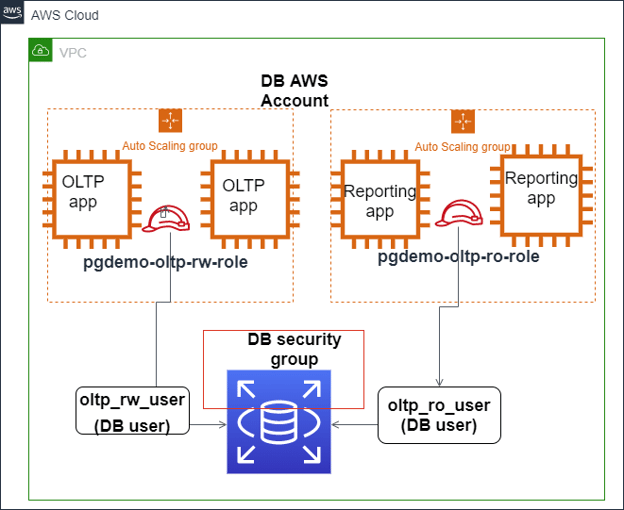
IAM kimlik doğrulaması, Amazon Aurora PostgreSQL ile entegredir. Kaynak: AWS Blogs
Aurora günlükleriyle denetim
Veritabanı etkinliğini izlemek ve denetlemek, güvenlik uyumu ve sorun giderme için gereklidir.
Aurora; hata günlükleri, yavaş sorgu günlükleri ve genel günlükler dahil olmak üzere çeşitli günlükleme mekanizmaları sağlar; bu da yöneticilerin veritabanı etkinliğini izlemesine ve olası sorunları belirlemesine yardımcı olur. Bu günlükler AWS Yönetim Konsolu üzerinden etkinleştirilebilir ve merkezi analiz için Amazon CloudWatch’ta saklanabilir.
- Hata günlükleri veritabanı motoru hatalarını ve uyarılarını kaydeder.
- Yavaş sorgu günlükleri, performansı etkileyebilecek verimsiz sorguları belirlemeye yardımcı olur.
Bu günlüklerin analiz edilmesi, yöneticilerin sorgu yürütmesini optimize etmesine, yetkisiz erişim girişimlerini tespit etmesine ve veritabanının kararlılığını sağlamasına yardımcı olabilir.
AWS Aurora’da Maliyet Yönetimi ve Optimizasyon
Amazon Aurora’da maliyetleri etkin şekilde yönetmek ve optimize etmek için fiyatlandırma yapısını anlamanız gerekir. Haydi gözden geçirelim!
Aurora fiyatlandırmasını anlama
Amazon Aurora’nın fiyatlandırma modeli; örnek saatleri, depolama tüketimi, I/O istekleri ve veri transferi dahil olmak üzere çeşitli faktörlere dayanır.
Önceden altyapı tahsisi gerektiren geleneksel veritabanlarının aksine, Aurora’nın kullandıkça öde modeli işletmelerin yalnızca tükettikleri kaynaklar için ödeme yapmalarına olanak tanır.
İşlem örnekleri; örnek sınıfı ve çalışma süresine göre ücretlendirilir; depolama ise dinamik olarak ölçeklenir ve manuel ayarlama ihtiyacını ortadan kaldırır.
Aşağıdaki görsel, Amazon Aurora için farklı fiyatlandırma bileşenlerinin bir dökümünü sunar. Ancak fiyatların değişebileceğini unutmayın; bu nedenle en güncel bilgiler için her zaman Aurora fiyatlandırma sayfasına başvurmanız en iyisidir.
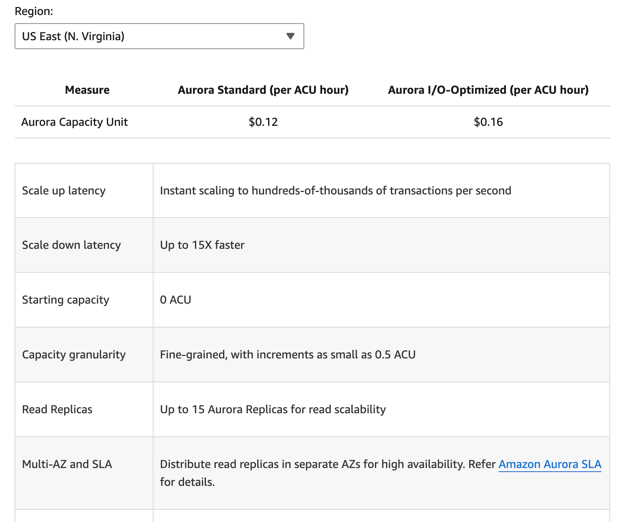
Ek maliyetler; ayrılan ücretsiz katmanın ötesindeki yedekleme depolaması, okuma ve yazma I/O istekleri ve bölgeler arası çoğaltma için veri transfer ücretlerini içerir.
Bu fiyatlandırma bileşenlerini anlamak, giderleri öngörmenize ve veritabanı kullanımıyla ilgili bilinçli kararlar almanıza yardımcı olabilir.
Aurora ile maliyetleri optimize etmek
Maliyetleri etkin şekilde yönetmek için kuruluşlar çeşitli optimizasyon stratejileri uygulayabilir.
Uygun örnek boyutunu seçmek, veritabanı kaynaklarının iş yükü talepleriyle fazla tahsis yapmadan uyumlu olmasını sağlayacaktır.
- Öngörülebilir bir iş yükünüz varsa Rezerve Edilmiş Örnekleri kullanın; isteğe bağlı fiyatlandırmaya kıyasla önemli maliyet tasarrufu sağlarlar.
- Kullanılmayan veya yetersiz kullanılan kaynakları izlemek gibi depolama optimizasyon teknikleri maliyetleri azaltmaya yardımcı olur.
- Aurora’nın otomatik ölçekleme özelliği depolamayı dinamik olarak ayarlar ve gereksiz depolama giderlerini önler.
- Ayrıca, okuma replikaları uygulamak, sorguları birincil örnekten devralarak daha üst seviye örneklere duyulan ihtiyacı potansiyel olarak azaltabilir.
- Aurora Serverless’tan yararlanın; değişken iş yüklerine sahip uygulamalar için başka bir maliyet etkin seçenektir. Aurora Serverless, işlem kaynaklarını talebe göre otomatik olarak ölçeklendirir; böylece işletmeler, sürekli çalışan bir örneği sürdürmek yerine yalnızca gerçek kullanım için ödeme yapar.
> Maliyet yönetimi hakkında daha fazla bilgi edinmek isterseniz, şu AWS Güvenlik ve Maliyet Yönetimi kursuna bakın.
Sonuç
Amazon Aurora ile farklı şirketlerde uzun süredir çalıştıktan sonra gönül rahatlığıyla söyleyebilirim ki; yönetimi kolaylaştırırken performanstan ödün vermeyen güçlü ve ölçeklenebilir bir veritabanı çözümüdür — bu eğitimi tamamladıktan sonra muhtemelen siz de aynı fikirde olacaksınız.
MySQL ve PostgreSQL’i destekleyen, operasyonel yükü azaltan bulut yerlisi bir ilişkisel veritabanı arıyorsanız Aurora değerlendirmeye değerdir. Bazı projelerimde oyunun kurallarını değiştirdi ve AWS veritabanlarıyla çalışıyorsanız yeteneklerine mutlaka göz atmanızı tavsiye ederim.
AWS veritabanlarına yeniyseniz, şu gibi kurslarla AWS Cloud Practitioner (CLF-C02) temel kavramları öğrenmek faydalı olabilir!
FAQs
Aurora MySQL ile Aurora PostgreSQL arasındaki fark nedir?
Aurora MySQL, MySQL uygulamaları için optimize edilmiştir; Aurora PostgreSQL ise PostgreSQL özelliklerini ve eklentilerini destekler.
Aurora, RDS ile nasıl karşılaştırılır?
Aurora, standart RDS’ye kıyasla MySQL ve PostgreSQL için daha yüksek performans ve ölçeklenebilirlik sunar; MySQL’in beş katına kadar işlem hacmine ulaşabilir. MySQL/PostgreSQL ile tamamen uyumludur ve otomatik yedekleme, yamalama ve yük devretme gibi AWS tarafından yönetilen özellikler içerir.
Mevcut MySQL/PostgreSQL veritabanımı Aurora’ya taşıyabilir miyim?
Evet, AWS Database Migration Service (DMS) Aurora’ya sorunsuz geçişi destekler.
Aurora çok bölgeli çoğaltmayı destekliyor mu?
Evet, Aurora Global Database, düşük gecikmeli bölgeler arası çoğaltmayı destekler.
Aurora’nın maliyetini nasıl düşürürüm?
Maliyetleri optimize etmek için Rezerve Edilmiş Örnekler, Serverless Aurora ve okuma replikalarını kullanın.
Amazon Aurora sunucusuz mu?
Evet, Amazon Aurora; talebe göre otomatik olarak ölçeklenen Aurora Serverless adlı sunucusuz bir seçenek sunar ve öngörülemeyen iş yükleri için idealdir.
Aurora’da yedekleme ve kurtarma seçenekleri nelerdir?
Aurora, Amazon S3’e otomatik sürekli yedeklemeler sağlar ve manuel anlık görüntüleri destekler. Veritabanınızı, ihtiyaç halinde belirli bir ana noktadan veya bir anlık görüntüden geri yükleyebilirsiniz.
Yüksek erişilebilirlik gerektiren bir uygulama için Aurora’yı kullanabilir miyim?
Evet, Aurora; otomatik yük devretme, çoklu AZ dağıtımları ve Aurora Read Replicas ile Aurora Global Database gibi çoğaltma özellikleriyle yüksek erişilebilirlik için tasarlanmıştır.




Farklı şirketlerde bir süredir Amazon Aurora kullandıktan sonra, yüksek performans, ölçeklenebilirlik ve güvenilirlik sunan tamamen yönetilen bir ilişkisel veritabanı motoru olarak nasıl öne çıktığını bizzat gördüm.
MySQL ve PostgreSQL’i destekleyen bulut yerlisi bir çözüm olarak Aurora; yüksek kullanılabilirlik ve otomatik ölçeklendirme gerektiren işletmeler için mükemmel bir tercihtir. AWS; yedeklemeleri, yük devretmeyi ve çoğaltmayı otomatik olarak yönettiği için Aurora kullanmak, bakım maliyetlerini düşürürken veritabanı verimliliğini artırmanıza olanak tanır.
Bu eğitimde sizi bir Aurora örneği kurma, verimli şekilde yönetme, performansı optimize etme ve güvenliği ile maliyet etkinliğini sağlama adımlarında yönlendireceğim.
AWS Aurora nedir?
Amazon Aurora, depolama ve işlem kaynaklarını dinamik olarak ölçeklendirerek geleneksel MySQL ve PostgreSQL’den daha iyi performans gösteren bulut tabanlı bir ilişkisel veritabanıdır.
AWS’ye göre Aurora, dağıtık ve yüksek erişilebilir mimarisi sayesinde standart MySQL’in beş katına kadar ve standart PostgreSQL’in üç katına kadar performans sunabilir.
Aurora; otomatik yedeklemeler, yatay ölçekleme için okuma replikaları ve minimum kesinti süresi sağlayan yük devretme mekanizmaları gibi özelliklerle oluşturulmuştur.
Aurora’nın depolama katmanı hata toleranslı ve kendi kendini iyileştirecek şekilde tasarlanmıştır.
Buna ek olarak, veriler dayanıklılığı sağlamak için birden fazla Erişilebilirlik Alanı (AZ) arasında otomatik olarak çoğaltılır.
Aşağıdaki görsel, Amazon Aurora’nın mimarisi ve temel özelliklerine üst düzey bir bakış sunar.
Bir Aurora kümesinde küme hacmi, yazıcı DB örneği ve okuyucu DB örnekleri arasındaki ilişki. Kaynak: AWS Docs
Veritabanı motoru sorguları sürekli izler ve yürütme planlarını optimize eder; bu da önemli verimlilik artışları sağlar.
Aurora’nın en önemli avantajlarından biri, mevcut MySQL ve PostgreSQL veritabanlarıyla uyumlu olmasıdır; bu da işletmelerin uygulamalarını kapsamlı şekilde değiştirmelerine gerek kalmadan geçiş yapmasını kolaylaştırır.
Aurora’nın maliyet yapısı da caziptir. İşlem ve depolama kaynaklarının gerçek kullanımına göre ücretlendirme yapar. Bu maliyet modeli, altyapıyı fazla tahsis etme ihtiyacını ortadan kaldırır ve böylece tasarruf sağlar.
> AWS depolama seçeneklerine daha geniş bir bakış ilginizi çekiyorsa, şu AWS Depolama Eğitimi’ne göz atın.