
लर्निंग पाथ
एआई एजेंट मूलभूत बातें
6 घंटा
OpenClaw जैसे स्वायत्त लोकल एजेंट का विचार काफ़ी आकर्षक लगता है। आपके फ़ाइल सिस्टम में पढ़ने, लिखने और निष्पादित करने में सक्षम एजेंट होना शक्तिशाली है। लेकिन स्वायत्तता अपने साथ कुछ समझौते भी लाती है।
इस लेख में, हम व्यावहारिक और तकनीकी दृष्टिकोण से कुछ OpenClaw विकल्पों का पता लगाएंगे। हम रिप्लेसमेंट की श्रेणियों की तुलना करेंगे, ठोस टूल उदाहरण देंगे, और माइग्रेशन रोडमैप का खाका पेश करेंगे।
पूरे लेख में, हम एक मूल निर्णय ढांचे को देखेंगे: सुरक्षा बनाम लचीलेपन का संतुलन।
LLM-संचालित एजेंट के साथ शुरुआत करने के लिए, मैं हमारा Introduction to AI Agents कोर्स लेने की सलाह देता/देती हूँ।
OpenClaw (पहले Clawdbot और थोड़े समय के लिए Moltbot) एक तेज़ी से बढ़ता हुआ, ओपन-सोर्स स्वायत्त AI एजेंट फ़्रेमवर्क है, जिसे केवल सुझाव देने के बजाय उपयोगकर्ता की ओर से कार्य करने के लिए डिज़ाइन किया गया है।
यह एक लोकल, टूल-यूज़िंग एजेंट इंटरफ़ेस का उपयोग करता है जो भाषा मॉडल को सिस्टम-स्तरीय क्षमताओं—जैसे फ़ाइल I/O, शेल कमांड, और ब्राउज़र कंट्रोल—से जोड़ता है। इस तरह, यह एजेंटों की क्षमताओं को केवल चैट प्रतिक्रियाओं से आगे बढ़ाकर कार्य निष्पादन तक विस्तारित करता है।
OpenClaw के बारे में और पढ़ना चाहते हैं? हमारा OpenClaw Projects गाइड और Ollama के साथ OpenClaw का उपयोग पर ट्यूटोरियल शुरू करने के लिए बेहतरीन जगहें हैं।
विकल्पों को देखने से पहले, OpenClaw के उपयोग के फ़ायदे और नुकसान को समझना महत्वपूर्ण है।
OpenClaw की आर्किटेक्चर तीन मुख्य कारणों से आकर्षक है:
यह डिज़ाइन विशेष रूप से इनको भाता है:
साथ ही, चूँकि एजेंट OS स्तर पर काम करता है, यह जटिल बहु-चरणीय वर्कफ़्लो ऑर्केस्ट्रेट कर सकता है, जैसे:
व्यक्तिगत बिल्डरों के लिए, यह एक तेज़ और ताक़तवर फीडबैक लूप बनाता है। मॉडल केवल सुझाव देने से आगे बढ़कर कोड को निष्पादित भी करता है।
हालाँकि, डिफ़ॉल्ट सैंडबॉक्सिंग के बिना लोकल रूप से LLM-उत्पन्न कोड चलाना उल्लेखनीय जोखिम लाता है।
उदाहरण शामिल हैं:
एक व्यक्तिगत हौबिस्ट इसे प्रयोग का हिस्सा मानकर स्वीकार कर सकता/सकती है। एंटरप्राइज़ माहौल में, यह सहनीय नहीं। SOC2, ISO 27001, या समान फ़्रेमवर्क के तहत काम करने वाले संगठनों को चाहिए:
लोकल एजेंट सेटअप में गलती का "ब्लास्ट रेडियस" इस पर निर्भर करता है कि एजेंट को फ़ाइल, शेल और API एक्सेस कितना है; व्यापक अनुमतियों के साथ, प्रभाव पूरे वर्कस्टेशन तक जा सकता है। विनियमित वातावरण में, इस ब्लास्ट रेडियस को एक आइसोलेटेड, डिस्पोज़ेबल रनटाइम तक घटाया जाना चाहिए।
सुरक्षा-संबंधी पहलुओं के गहन विश्लेषण के लिए, इस पूर्ण गाइड को देखें: OpenClaw सुरक्षा।
सुरक्षा से परे, ऑपरेशनल नाज़ुकता भी OpenClaw के विकल्प खोजने का एक आम कारण है।
सामान्य समस्याएँ:
जहाँ स्वायत्त लूप डेमो में प्रभावशाली दिखते हैं, वहीं कंटेनरों, लॉगिंग लेयर्स और सख्त स्किल सीमाओं के बिना OpenClaw‑स्टाइल एजेंट प्रोडक्शन में जूझ सकते हैं। निर्धारक, दोहराने योग्य व्यवहार के लिए अतिरिक्त ऑर्केस्ट्रेशन चाहिए।
उदाहरण के तौर पर, जो लूप 10 में से 9 बार काम करता है, वह रिसर्च नोटबुक में प्रभावशाली है। लेकिन जहाँ पेरोल सिस्टम में गलती बर्दाश्त नहीं, वहाँ नाज़ुकता के लिए कोई जगह नहीं।
डेमो-ग्रेड स्वायत्तता और प्रोडक्शन-ग्रेड विश्वसनीयता के बीच का अंतर तब स्पष्ट होता है जब टीमें OpenClaw को एक डेवलपर के लैपटॉप से आगे स्केल करने की कोशिश करती हैं।
ठीक है, तो आप सोच रहे होंगे, और कौन से विकल्प हो सकते हैं?
आपको स्पष्टता चाहिए कि आप किसके लिए अनुकूलन कर रहे हैं। अधिकांश रिप्लेसमेंट “एजेंटिक स्वतंत्रता” और “प्रोसेस कंट्रोल” के बीच के स्पेक्ट्रम में आते हैं।
आगे पढ़ने से पहले, अपना प्राथमिक प्रतिबंध तय करें:
आपका प्रतिबंध आपके विकल्प की श्रेणी तय करता है।
अब, इस फ़्रेमवर्क के कुछ प्रमुख क्षेत्रों पर नज़र डालते हैं।
दो व्यापक अनुकूलन मोड हैं।
रचनात्मक जेनरेशन को स्वायत्तता वाले प्रायिकतात्मक एजेंट फ़ायदा पहुंचाते हैं।
ऑपरेशनल सुसंगति को सख्त गार्डरेल्स वाले निर्धारक वर्कफ़्लो फ़ायदा पहुंचाते हैं।
अब, आपको एक सरल निर्णय मैट्रिक्स बनानी होगी, जिसमें शामिल हों:
यह आपकी प्राथमिकताओं को निर्धारित करने में मदद करेगा।
उदाहरण के लिए, आंतरिक टूलिंग बनाने वाला दो-व्यक्ति स्टार्टअप लचीलेपन को प्राथमिकता दे सकता है। अनुपालन रिपोर्टिंग को स्वचालित करने वाला बैंक नियंत्रण और ऑडिटबिलिटी को प्राथमिकता देगा।
प्रोडक्शन उपयोग के लिए तीन सुविधाएँ अपरिहार्य हैं।
प्रायिकतात्मक एजेंट और निर्धारक ऑटोमेशन में अंतर करना भी महत्वपूर्ण है।
प्रायिकतात्मक एजेंट:
निर्धारक ऑटोमेशन:
परिपक्व स्टैक प्रायिकतात्मक एजेंटों को निर्धारक वर्कफ़्लो के अंदर रखते हैं, जहाँ खोजपरक तर्क को नियंत्रित निष्पादन पथों के साथ जोड़ा जाता है।
इस खंड में, हम पर्सोना के अनुसार समूहबद्ध एक व्यावहारिक शॉर्टलिस्ट देंगे, वास्तविक उदाहरणों के साथ।
यहाँ एक सरल तालिका है जो विकल्पों का सार प्रस्तुत करती है।
|
श्रेणी |
डिप्लॉयमेंट मॉडल |
सुरक्षा / सैंडबॉक्सिंग |
सर्वोत्तम उपयोग परिदृश्य |
सेटअप जटिलता |
|
OpenClaw (बेसलाइन) |
लोकल रनटाइम |
डिफ़ॉल्ट रूप से न्यूनतम |
प्रोटोटाइपिंग, शोध |
कम |
|
डेवलपर कोडिंग एजेंट |
IDE या CLI |
रिपो तक सीमित |
कोड रिफ़ैक्टरिंग |
कम-मध्यम |
|
वर्कफ़्लो ऑटोमेशन प्लेटफ़ॉर्म |
क्लाउड-होस्टेड |
प्रबंधित आइसोलेशन |
बिज़नेस वर्कफ़्लो |
मध्यम |
|
एंटरप्राइज़ एजेंट प्लेटफ़ॉर्म |
प्रबंधित क्लाउड रनटाइम |
मज़बूत आइसोलेशन + RBAC |
विनियमित वातावरण |
उच्च |
|
मिनिमलिस्ट लोकल रनर |
लोकल CLI |
सीमित आइसोलेशन |
हैकर वर्कफ़्लो |
कम |
डेवलपर-केंद्रित कोडिंग एजेंट विशेष रूप से सॉफ़्टवेयर डेवलपमेंट लाइफ़साइकल के कार्यों के लिए अनुकूलित होते हैं। OpenClaw के विपरीत, इनके पास आमतौर पर अनियंत्रित OS एक्सेस नहीं होता। इसके बजाय, ये रिपॉज़िटरी और IDE संदर्भ की सीमाओं के भीतर काम करते हैं।
उदाहरण:
मुख्य लाभ:
Cursor में उदाहरण वर्कफ़्लो:
यह अनुमोदन-आधारित मॉडल स्वायत्त OS-स्तरीय निष्पादन की तुलना में ब्लास्ट रेडियस को काफ़ी घटाता है।
सर्वोत्तम हेतु: वे टीमें जिन्हें सामान्य कंप्यूटर नियंत्रण की बजाय डीप कोड रिफ़ैक्टरिंग चाहिए।
दोनों एप्रोच के विस्तृत तुलनात्मक अध्ययन के लिए हमारा गाइड देखें: OpenClaw बनाम Claude Code।
लो-कोड और वर्कफ़्लो ऑटोमेशन प्लेटफ़ॉर्म स्वायत्त लूप्स की जगह ट्रिगर्स और शर्तों की संरचित चेन्स लाते हैं।
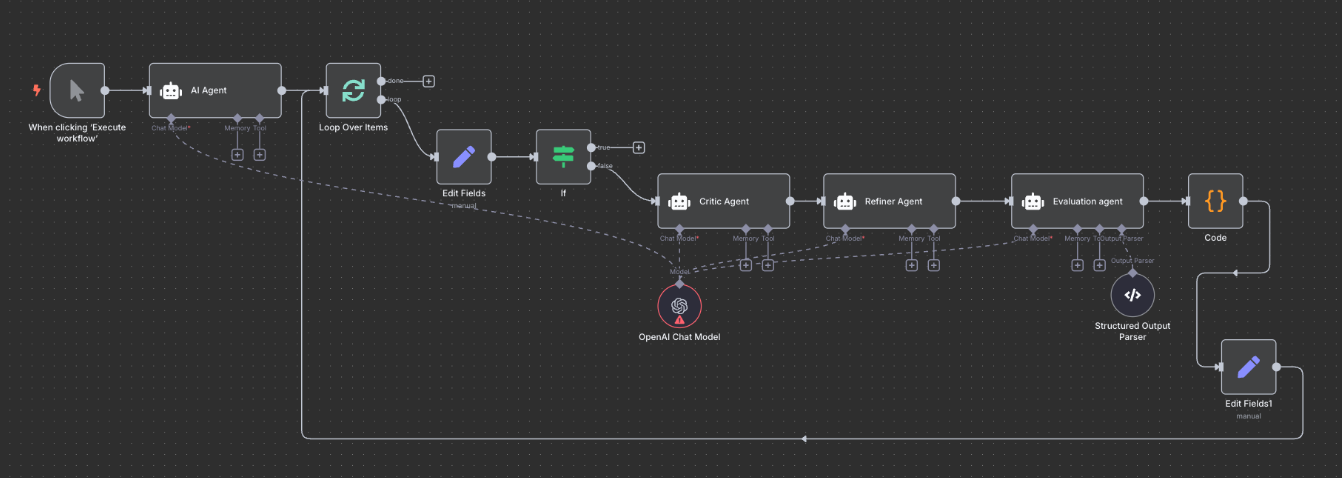
स्रोत: n8n
उदाहरण:
एजेंट को अगला एक्शन प्रायिकतात्मक रूप से तय करने देने के बजाय, आप परिभाषित करते हैं: Trigger > Condition > Action > Log
उदाहरण के लिए, n8n में एक फ़्लो:
Temporal इससे आगे बढ़कर टिकाऊ निष्पादन और स्टेटफुल वर्कफ़्लो देता है। यदि प्रक्रिया मध्य-निष्पादन में क्रैश हो जाए, तो यह अंतिम ज्ञात स्टेट से फिर शुरू हो जाती है।
सर्वोत्तम हेतु: वे बिज़नेस ऑपरेशंस जिन्हें विश्वसनीयता, रिट्राइज़, ऑब्ज़र्वेबिलिटी और ऑडिट ट्रेल्स चाहिए।
एंटरप्राइज़ गवर्नेंस और सैंडबॉक्स लेयर्स ऐसे प्रबंधित निष्पादन परिवेश प्रदान करती हैं जिनमें एजेंट आइसोलेटेड कंटेनरों या ऑर्केस्ट्रेटेड रनटाइम्स में चलते हैं।
स्रोत: Amazon Bedrock Agents
उदाहरण:
सामान्य एंटरप्राइज़ फ़ीचर्स:
उदाहरण के तौर पर, AWS Bedrock Agents सीधे IAM नीतियों के साथ इंटीग्रेट होते हैं, यह सुनिश्चित करते हुए कि कोई एजेंट केवल स्वीकृत APIs को ही कॉल कर सके। निष्पादन डेवलपर के लैपटॉप के बजाय प्रबंधित सीमा के भीतर होता है।
LangGraph, जब Docker या Kubernetes के भीतर डिप्लॉय किया जाता है, तो टीमों को नियंत्रित स्टेट ट्रांज़िशन और टूल सीमाओं के साथ संरचित एजेंट ग्राफ़ बनाने में सक्षम बनाता है।
सर्वोत्तम हेतु: विनियमित उद्योग और संवेदनशील डेटा संभालने वाली टीमें।
मिनिमलिस्ट लोकल रनर समान "हैकर-फ्रेंडली" स्वायत्तता देते हैं लेकिन OpenClaw की तुलना में हल्के या अधिक मॉड्यूलर हो सकते हैं।
स्रोत: nanobot
उदाहरण:
OpenClaw की तुलना में, ये हो सकते हैं:
उदाहरण के लिए, Open Interpreter उपयोगकर्ता पुष्टि के साथ इंटरैक्टिव रूप से कोड निष्पादित करने पर केंद्रित है।
सर्वोत्तम हेतु: ऐसे डेवलपर जो प्रयोग और स्वायत्तता चाहते हैं, लेकिन थोड़ी अधिक संरचना के साथ।
प्रोटोटाइप से प्रोडक्शन की ओर बढ़ते समय, फीचर्स से अधिक आर्किटेक्चर मायने रखता है। देखें कि OpenClaw‑स्टाइल स्वायत्तता एंटरप्राइज़‑स्टाइल एजेंट प्लेटफ़ॉर्म से कैसे तुलना करती है।
एफ़ेमरल सैंडबॉक्सिंग का अर्थ आमतौर पर एजेंट टास्क को अल्पकालिक, आइसोलेटेड वातावरणों में चलाना है।
कुछ एंटरप्राइज़ विकल्प और कस्टम डिप्लॉयमेंट प्रत्येक एजेंट निष्पादन के लिए नया रनटाइम प्रोविज़न करते हैं और तुरंत बाद में उसे हटा देते हैं—जैसे Kubernetes‑आधारित एजेंट स्टैक्स या एफ़ेमरल‑कंटेनर सुरक्षा सैंडबॉक्स।
सामान्य इम्प्लीमेंटेशन:
यह OpenClaw के सामान्य सेटअप के विपरीत है, जहाँ एक लम्बे समय तक चलने वाला लोकल एजेंट सेशनों में बना रह सकता है और आपकी मशीन पर स्टेट इकट्ठा कर सकता है। एफ़ेमरल निष्पादन रोकता है:
OpenClaw‑स्टाइल सेटअप में अक्सर व्यापक फ़ाइल‑सिस्टम या शेल अनुमतियाँ होती हैं क्योंकि एजेंट आपके वर्कस्टेशन पर रहता है। इसके विपरीत, वर्कफ़्लो और एंटरप्राइज़ प्लेटफ़ॉर्म टूल गेटवे, स्कोप्ड API अनुमतियाँ, और वॉल्ट‑आधारित सीक्रेट इंजेक्शन लागू करते हैं, जिससे एजेंट की पहुँच सीमित रहती है।
जब आप एक अकेले डेवलपर के लैपटॉप से टीम में जाते हैं तो रोल‑आधारित एक्सेस कंट्रोल भी अहम हो जाता है। उच्च-जोखिम कार्रवाइयों के लिए ह्यूमन‑इन‑द‑लूप जाँचें जोड़ी जा सकती हैं:
यह हाइब्रिड दृष्टिकोण AI के लचीलेपन को मानव पर्यवेक्षण के साथ जोड़ता है और एंटरप्राइज़‑स्टाइल प्लेटफ़ॉर्म में लोकल OpenClaw‑स्टाइल एजेंटों की तुलना में कहीं अधिक आम है।
प्रोडक्शन सिस्टम्स में केवल अंतिम आउटपुट कैप्चर करना पर्याप्त नहीं है। यह दर्ज होना चाहिए कि उस आउटपुट तक कैसे पहुँचा गया। संरचित लॉगिंग डिबगिंग, अनुपालन ऑडिट और इंसीडेंट रिस्पॉन्स सक्षम करती है। इसमें शामिल हैं:
OpenClaw‑स्टाइल एजेंट लोकल रूप से लॉग करने के लिए कॉन्फ़िगर किए जा सकते हैं, लेकिन यह लॉगिंग अक्सर डेवलपर-प्रबंधित और असंगत होती है।
इसके विपरीत, एंटरप्राइज़‑स्टाइल प्लेटफ़ॉर्म और वर्कफ़्लो टूल शुरू से ही टूल इनपुट्स, रीज़निंग ट्रेसेज़, निष्पादन टाइमस्टैम्प्स और यूज़र अनुमोदन के इर्द-गिर्द बने होते हैं। इससे वे SOC2, ISO 27001 या समान फ़्रेमवर्क के तहत एजेंट व्यवहार की श्रृंखला ट्रेस करने के लिए कहीं अधिक उपयुक्त बनते हैं।
किसी एजेंट की उपयोगिता उसके अन्य सिस्टम्स से भरोसेमंद रूप से संवाद करने की क्षमता पर निर्भर करती है। इसका मतलब है कि उच्च कनेक्टिविटी वाला इकोसिस्टम भी महत्वपूर्ण है।
जब आप कस्टम स्क्रिप्ट्स, लोकल APIs और निच टूल्स को जोड़ना चाहते हैं, तो OpenClaw उत्कृष्ट है। आप बिस्पोक फ़ंक्शन कॉल्स या HTTP रैपर्स के माध्यम से आंतरिक सेवाओं से कनेक्ट कर सकते हैं, लेकिन यह लचीलापन निरंतर मेंटेनेंस और सुरक्षा ओवरहेड के साथ आता है।
इसके विपरीत, n8n, Zapier और Retool जैसे वर्कफ़्लो प्लेटफ़ॉर्म, या AWS Bedrock Agents जैसे प्रबंधित एजेंट प्लेटफ़ॉर्म, निम्न के लिए नेटिव इंटीग्रेशन देते हैं:
लोकल रूप से संग्रहीत API कीज़ सरल हैं, पर असुरक्षित। OAuth‑आधारित फ़्लोज़ निरस्तीकरण, रोटेशन और स्कोप सीमित करने की अनुमति देते हैं—और ये एंटरप्राइज़‑स्टाइल प्लेटफ़ॉर्म में बेयर‑मेटल OpenClaw डिप्लॉयमेंट की तुलना में अधिक आम हैं।
नेटिव इंटीग्रेशन कस्टम टूल परिभाषाओं की ज़रूरत घटाते हैं, जबकि जब सच्चे लचीलेपन की ज़रूरत हो तब अपनी फ़ंक्शंस परिभाषित करने की गुंजाइश भी रखते हैं।
कुछ एजेंट विज़न-आधारित "कंप्यूटर उपयोग" ऑटोमेशन पर निर्भर करते हैं। यह एकबारगी स्क्रिप्ट्स के लिए शक्तिशाली हो सकता है, लेकिन नाज़ुक भी। आख़िरकार UI लेआउट बदल सकते हैं, CSS सेलेक्टर्स टूट सकते हैं, और रेंडरिंग देरी गलत-क्लिक करा सकती है।
एंटरप्राइज़‑स्टाइल प्लेटफ़ॉर्म और वर्कफ़्लो टूल जहाँ संभव हो, API‑फर्स्ट ऑटोमेशन को तरजीह देते हैं। वे वेबहुक्स, REST APIs, या SaaS‑विशिष्ट कनेक्टर्स के साथ इंटीग्रेट होते हैं, जो UI‑आधारित नियंत्रण की तुलना में अधिक स्थिर और बनाए रखने में आसान हैं।
जब UI ऑटोमेशन अपरिहार्य हो, तो ये प्लेटफ़ॉर्म आमतौर पर इसे मज़बूत रिट्राइ लॉजिक और स्पष्ट लॉगिंग में लपेटते हैं, इसे डिफ़ॉल्ट पैटर्न के बजाय अंतिम विकल्प की तरह मानते हैं।
OpenClaw से ट्रांज़िशन के लिए सावधानीपूर्वक योजनाबद्ध, संरचित रोडमैप चाहिए। ध्यान में रखने के लिए कुछ बेस्ट प्रैक्टिसेज़ यहाँ हैं।
अपनी मौजूदा स्क्रिप्ट्स का मैपिंग करके शुरू करें। इससे आपके पास वर्तमान में उजागर क्षेत्रों और इन्वेंटरी की सूची बनती है।
सारी स्क्रिप्ट्स ढूँढ़ें और उन्हें कार्य के आधार पर छाँटें:
खोजपरक कार्यों को एजेंटिक सिस्टम्स में रखा जा सकता है, लेकिन उच्च-जोखिम कार्य (जैसे डेटाबेस राइट्स, इन्फ्रास्ट्रक्चर परिवर्तन, बाहरी API पोस्ट) को स्पष्ट रूप से गेट किया जाना चाहिए या निर्धारक स्क्रिप्ट्स या प्रबंधित वर्कफ़्लो में स्थानांतरित करना चाहिए।
"स्ट्रैंगलर फिग" माइग्रेशन पैटर्न एक तकनीक है जिसमें लेगेसी सिस्टम (मोनोलिथ) को क्रमिक रूप से चारों ओर से नए सिस्टम (माइक्रोसर्विसेज़) बनाकर बदला जाता है।
इस तरीके का उपयोग करते समय, एक समय में एक वर्कफ़्लो बदला जाता है।
उदाहरण:
केवल तभी लोकल एजेंट को डिकमीशन करें जब पैरिटी वैलिडेट हो जाए। यह क्रमिक रणनीति व्यवधान घटाती है।
नए प्लेटफ़ॉर्म पर स्विच करने के बाद, आपको कुछ हार्डनिंग उपाय लागू करके सुरक्षा को मज़बूत करना होगा।
माइग्रेशन के बाद:
इस माइग्रेशन को आर्किटेक्चर को सुदृढ़ करने और सुरक्षा बढ़ाने के अवसर की तरह मानें।
OpenClaw का कोई सार्वभौमिक रूप से परिपूर्ण विकल्प नहीं है। सही चुनाव आपकी स्वायत्तता सहनशीलता बनाम नियंत्रण की ज़रूरत पर निर्भर करता है।
यदि आपकी प्राथमिक ज़रूरत कोड जेनरेशन और रिफ़ैक्टरिंग है, तो डेवलपर-केंद्रित कोडिंग एजेंट सबसे उपयुक्त हैं। यदि प्राथमिकता बिज़नेस प्रोसेस की विश्वसनीयता है, तो वर्कफ़्लो प्लेटफ़ॉर्म मज़बूत विकल्प हैं। यदि आप विनियमित या एंटरप्राइज़ वातावरण में काम करते हैं, तो प्रबंधित एजेंट प्लेटफ़ॉर्म अनिवार्य हैं।
कोड का मतलब डेवलपर टूल्स। प्रोसेस का मतलब वर्कफ़्लो टूल्स। स्केल का मतलब एंटरप्राइज़ प्लेटफ़ॉर्म। OpenClaw के अपने शीर्ष उपयोग मामलों पर नज़र डालें और तय करें कि वे वास्तव में किस श्रेणी में आते हैं। इससे आपको सर्वोत्तम विकल्प निकालने में मदद मिलेगी।
जो लोग एजेंटिक AI से अधिक संरचित प्रोग्राम को पसंद करते हैं, मैं उन्हें हमारे AI Agent Fundamentals ट्रैक में नामांकन की सलाह देता/देती हूँ।
AI एजेंट कोर्स
लर्निंग पाथ
कोर्स
कोर्स