
कोर्स
AWS क्लाउड टेक्नोलॉजी और सर्विसेज़ कॉन्सेप्ट्स
3 घंटा
21.8K
आइडेंटिटी और एक्सेस मैनेजमेंट (IAM) सेवा AWS में आपके द्वारा किए जाने वाले हर काम की नींव रखती है। यह आपके डेटा को सुरक्षित रखती है और आपको नियंत्रित करने देती है कि कौन आपके AWS संसाधनों तक पहुंच सकता है और उनके साथ क्या कर सकता है।
IAM के बिना, आपका AWS खाता एक्सेस करने वाला कोई भी व्यक्ति कॉन्फ़िगरेशन बदलकर, संसाधन हटाकर, या संवेदनशील डेटा तक पहुंचकर चीजों को बिगाड़ सकता है।
यह गाइड आपके AWS वातावरण को सुरक्षित करने के लिए IAM को सेट अप और उपयोग करने के लिए आवश्यक हर चीज़ को समेटता है।
यदि आप AWS में नए हैं, तो मूल बातें जानने के लिए हमारा Introduction to AWS कोर्स करने पर विचार करें ताकि आप बुनियादी बातों से परिचित हो सकें।
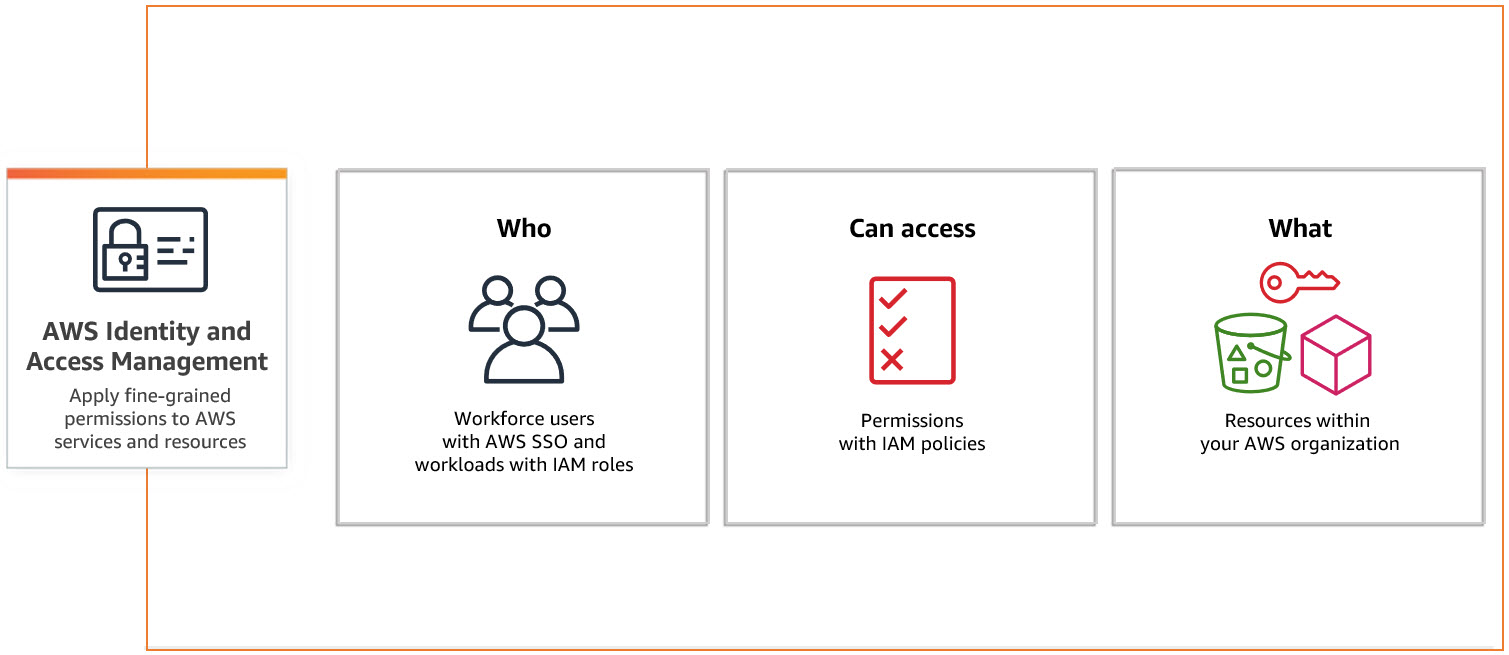
IAM का अर्थ Identity and Access Management है। इसे 2011 में जारी किया गया था और यह आपके AWS संसाधनों तक कौन पहुंच सकता है और उनके साथ क्या कर सकता है, इसका प्रबंधन करने का एक टूल है।
IAM के ये चार आवश्यक घटक हैं:
यदि आप AWS में नए हैं, तो इस विस्तृत प्लेटफ़ॉर्म की बुनियाद समझने के लिए हमारा Introduction to AWS कोर्स ज़रूर देखें।
यदि आपने अभी तक नहीं किया है, तो AWS खाता बनाएँ और साइन इन करें।
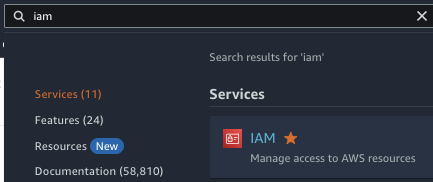
IAM सेवा ढूँढने के लिए, AWS कंसोल के शीर्ष पर स्थित खोज बार में “iam” टाइप करें और IAM के पहले परिणाम का चयन करें।
AWS कंसोल में IAM सेवा की खोज
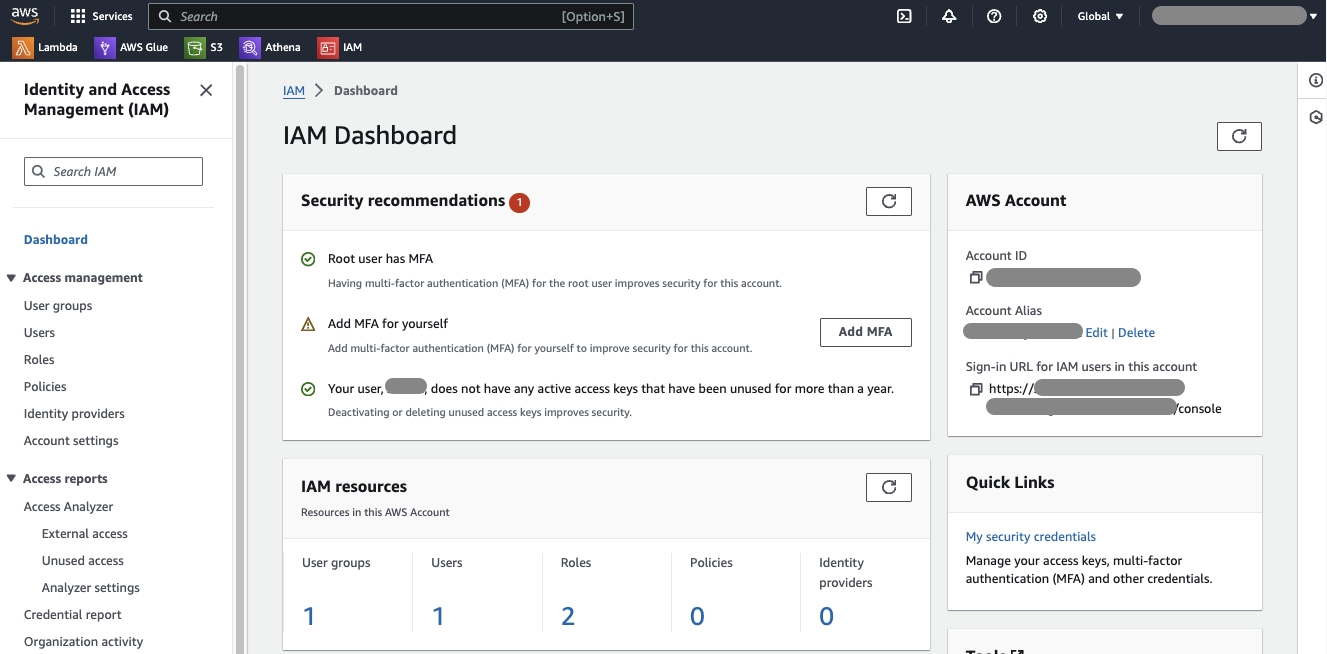
यह आपको IAM डैशबोर्ड पर ले जाएगा, जहाँ आप सभी IAM घटकों को बना और प्रबंधित कर सकते हैं।
IAM डैशबोर्ड
डैशबोर्ड का बाएँ पैनल आपको उपयोगकर्ता, रोल और नीतियाँ बनाने के साथ-साथ प्रबंधन और निगरानी के लिए रिपोर्ट और टूल तक पहुंच देता है।
सुरक्षा संबंधी सिफारिशें आमतौर पर IAM डैशबोर्ड के मध्य में मिलती हैं। AWS सुरक्षा सर्वोत्तम प्रथाओं पर व्यापक मार्गदर्शन देता है और आवश्यक होने पर सुधारात्मक कार्रवाई करना आसान बनाता है।
अब, आइए IAM की सबसे महत्वपूर्ण अवधारणाओं में से एक: नीतियों की समीक्षा करें।
नीतियाँ परिभाषित करती हैं कि आपके AWS संसाधनों तक किसे, किन अनुमतियों के साथ, पहुंच मिल सकती है।
IAM नीतियों का अवलोकन
नीतियाँ JSON फ़ॉर्मेट में लिखी जाती हैं और कुछ प्रमुख तत्वों से मिलकर बनती हैं।
उदाहरण के लिए, यहाँ AWS-प्रबंधित नीति “AmazonS3FullAccess” का JSON दस्तावेज़ है:
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": "s3:*",
"Resource": "*"
}
]
}Version एलिमेंट नीति की भाषा का संस्करण निर्दिष्ट करता है।Statement में होता है। एक ही नीति में अनेक स्टेटमेंट हो सकते हैं। प्रत्येक स्टेटमेंट में कुछ आवश्यक फ़ील्ड शामिल होते हैं:Effect: यह फ़ील्ड बताता है कि स्टेटमेंट पहुंच की अनुमति देता है या अस्वीकार करता है। यह "Allow" या "Deny" में से एक हो सकता है।Action: यह परिभाषित करता है कि किन कार्रवाइयों की अनुमति है या उन्हें अस्वीकार किया गया है। कार्रवाइयाँ आमतौर पर वे ऑपरेशन हैं जो आप किसी संसाधन पर कर सकते हैं। AWS में प्रत्येक सेवा के लिए विशिष्ट कार्रवाइयाँ होती हैं, इसलिए आपको उन्हें सही ढंग से निर्दिष्ट करना चाहिए।Resource: यह उन AWS संसाधनों को निर्दिष्ट करता है जिन पर कार्रवाइयाँ लागू होती हैं। संसाधनों की पहचान Amazon Resource Names (ARNs) से की जाती है, जो किसी संसाधन की विशिष्ट पहचान है।अब, आइए नीति प्रकारों पर बात करें। प्रबंधित नीतियाँ या तो AWS-प्रबंधित हो सकती हैं या ग्राहक-प्रबंधित।
AWS-प्रबंधित नीतियाँ AWS द्वारा बनाई और बनाए रखी जाती हैं, जो सामान्यतः उपयोग में आने वाले अनुमति सेट के लिए एक बढ़िया शुरुआती बिंदु हैं। ग्राहक-प्रबंधित नीतियाँ वे हैं जिन्हें आप स्वयं बनाते और प्रबंधित करते हैं, जिससे आपको कस्टम JSON दस्तावेज़ लिखने में अधिक लचीलापन मिलता है।
दूसरी ओर, इनलाइन नीतियाँ सीधे किसी एक उपयोगकर्ता, समूह या रोल से जुड़ी होती हैं। ये विशेष, सख्ती से नियंत्रित अनुमतियों के लिए उपयोगी हैं जिन्हें फिर से उपयोग नहीं किया जाना चाहिए। हालाँकि, जैसे-जैसे इनकी संख्या बढ़ती है, इनका प्रबंधन मुश्किल हो सकता है, इसलिए सामान्यतः प्रबंधित नीतियाँ इनसे अधिक पसंद की जाती हैं।
AWS में उपयोगकर्ताओं, समूहों और रोल से नीतियाँ बनाना और जोड़ना काफी सीधा है। यहाँ चरण-दर-चरण मार्गदर्शिका है:
नीति बनाने के लिए, IAM कंसोल के बाएँ मेनू में “Policies” पर क्लिक करें और “Create Policy” पर क्लिक करें।
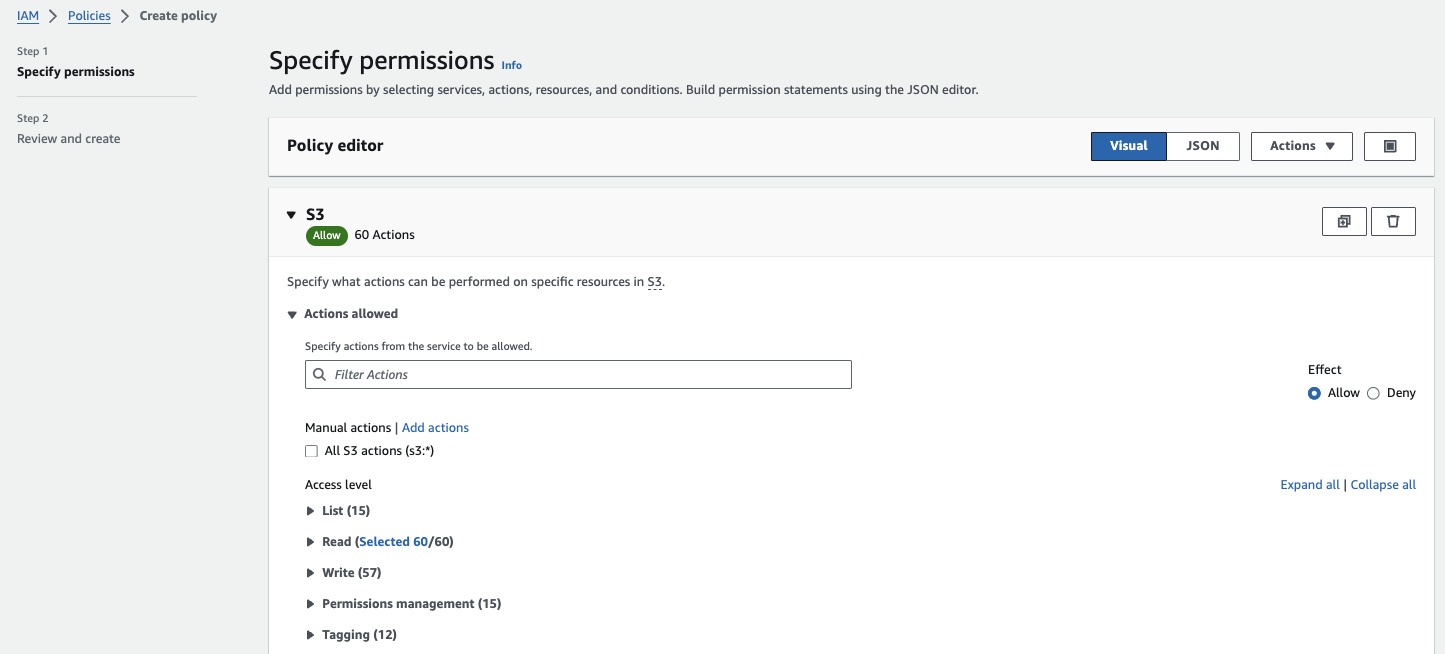
आप अपनी नीति को विज़ुअल एडिटर या JSON टैब से परिभाषित कर सकते हैं। यदि आप JSON से परिचित नहीं हैं, तो विज़ुअल एडिटर आसान है। उदाहरण के लिए, S3 के लिए केवल-पढ़ने की पहुंच देने वाली नीति बनाने के लिए, आप “S3 service” चुन सकते हैं और फिर “read-only” कार्रवाइयाँ चुन सकते हैं।
यदि आप S3 के बारे में अधिक सीखना चाहते हैं, तो हमारा AWS स्टोरेज ट्यूटोरियल ज़रूर देखें।
नई नीति बनाएँ
एक बार जब आप नीति परिभाषित कर लें, तो “Review policy” पर क्लिक करें। फिर अपनी नीति को नाम और विवरण दें और “Create policy” पर क्लिक करें। इस बिंदु पर, आपकी कस्टम नीति बन जानी चाहिए।
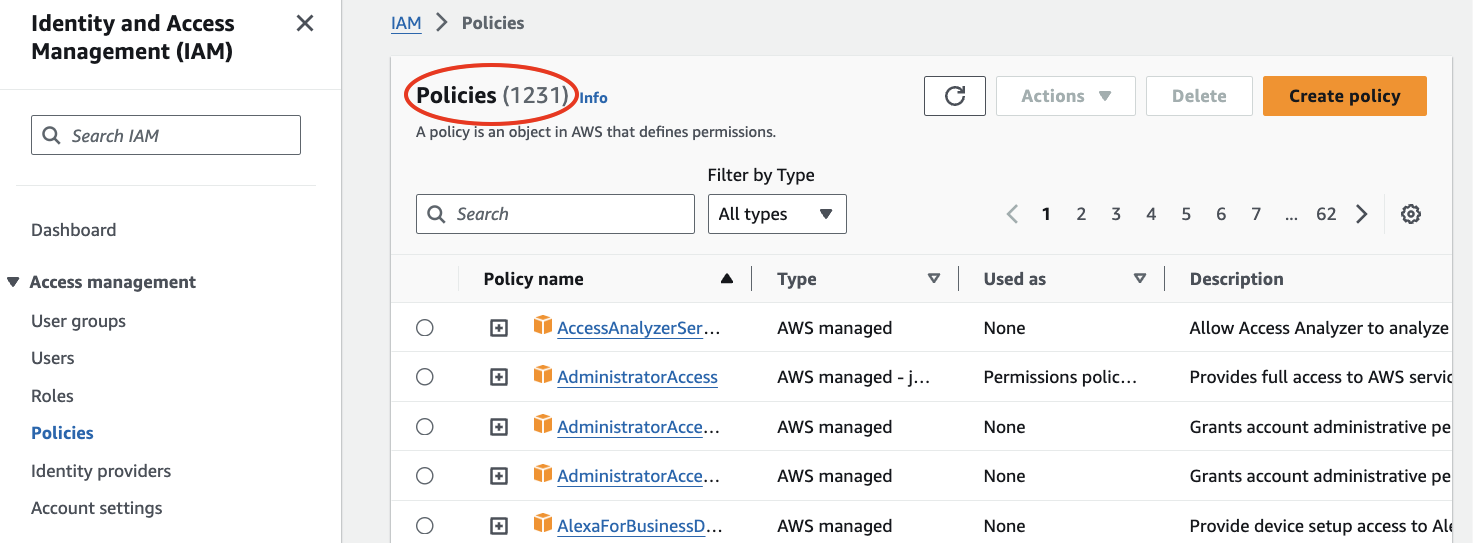
ध्यान दें कि हज़ार से अधिक AWS-प्रबंधित नीतियाँ हैं जो आपके अधिकांश उपयोग मामलों को कवर कर सकती हैं। इसलिए, आपको संभवतः कभी कस्टम नीतियाँ बनाने की आवश्यकता न पड़े।
AWS-प्रबंधित नीतियों की सूची
यदि आप किसी उपयोगकर्ता से नीति जोड़ना चाहते हैं, तो IAM कंसोल में “Users” पर जाएँ और उस उपयोगकर्ता का चयन करें जिसे आप नीति जोड़ना चाहते हैं।
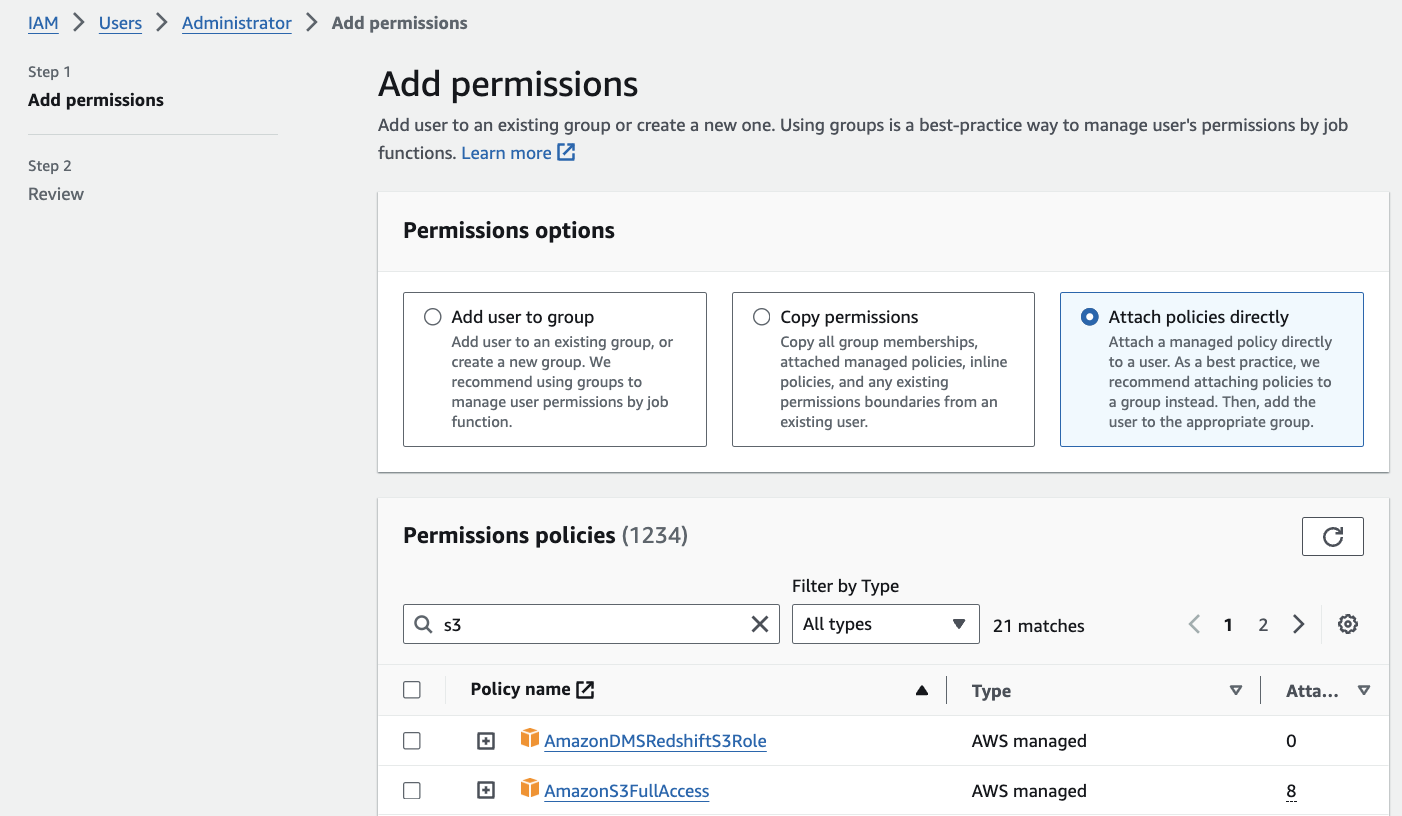
“Permissions” टैब पर क्लिक करें और फिर “Add permissions” पर क्लिक करें।
“Attach policies directly” चुनें, आपने जो नीति बनाई है (या कोई मौजूदा नीति) उसे ढूँढें और चुनें।
उपयोगकर्ता से नीति जोड़ें
अनुमतियों की समीक्षा के लिए “Next” पर क्लिक करें, फिर “Add permissions” पर क्लिक करें।
यदि आप किसी समूह से नीति जोड़ना चाहते हैं, तो IAM कंसोल में “User groups” पर जाएँ और वह समूह चुनें जिसमें नीति जोड़नी है, या नया समूह बनाने के लिए “Create new group” पर क्लिक करें।
“Permissions” टैब और “Add permissions” पर क्लिक करें।
उपयोगकर्ताओं से नीति जोड़ने की तरह, आपको “Attach policies directly” चुनना है और फिर आपने जो नीति बनाई है (या कोई मौजूदा नीति) उसे ढूँढकर चुनना है।
अनुमतियों की समीक्षा के लिए “Next” पर क्लिक करें, फिर “Add permissions” पर क्लिक करें।
IAM कंसोल में “Roles” पर जाएँ और वह रोल चुनें जिसमें आप नीति जोड़ना चाहते हैं।
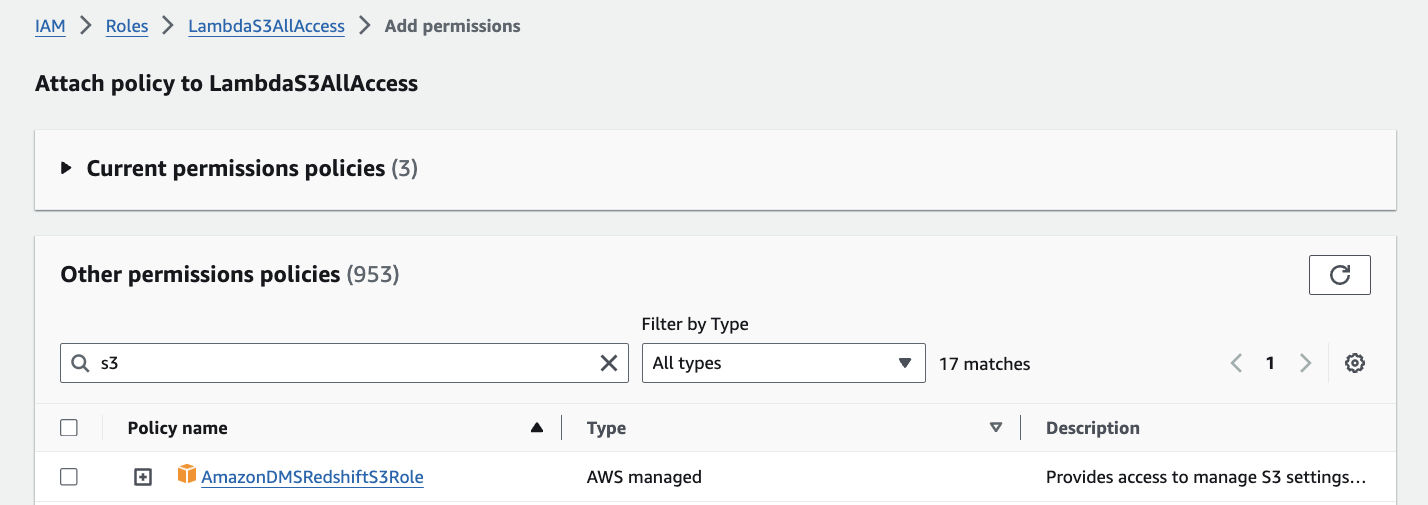
“Permissions” टैब पर क्लिक करें और फिर ”Add permissions” पर क्लिक करें। यह कदम पिछली बार से थोड़ा अलग है। आपको वर्तमान अनुमति नीतियाँ और उन अन्य नीतियों की पूरी सूची दिखाई जाती है जिन्हें आप जोड़ सकते हैं।
रोल से नीति जोड़ें
वे नीतियाँ चुनें जिन्हें आप जोड़ना चाहते हैं और “Add permissions” चुनें। याद रखें कि आप किसी रोल में अधिकतम 10 प्रबंधित नीतियाँ ही जोड़ सकते हैं।
IAM रोल आपकी सेवाओं और एप्लिकेशन के लिए अनुमतियों का प्रबंधन करने में मदद करते हैं।
IAM उपयोगकर्ताओं के विपरीत, जो किसी विशिष्ट व्यक्ति से जुड़े होते हैं, रोल उन सभी द्वारा ग्रहण किए जाने के लिए बनाए जाते हैं जिन्हें उनकी आवश्यकता है, जिससे वे बेहद लचीले हो जाते हैं।
रोल को अनुमतियों के ऐसे सेट के रूप में देखें जो अस्थायी रूप से AWS सेवाओं (जैसे, EC2, Lambda) या किसी अन्य AWS खाते के उपयोगकर्ताओं जैसी इकाइयों को सौंपे जा सकते हैं। यह सुरक्षा के लिए बढ़िया है क्योंकि रोल अस्थायी क्रेडेंशियल का उपयोग करते हैं जो स्वतः समाप्त हो जाते हैं।
AWS में स्टेप फ़ंक्शंस में महारत पर हमारा ट्यूटोरियल देखें, जहाँ आप देखेंगे कि IAM रोल वर्कफ़्लो के ऑर्केस्ट्रेशन में कितने आवश्यक घटक हैं।
जब आप कोई रोल बनाते हैं, तो आप दो मुख्य चीज़ें परिभाषित करते हैं: ट्रस्ट नीतियाँ और परमिशन नीतियाँ:
किसी इकाई को रोल का उपयोग करने के लिए उसे अस्यूम करना पड़ता है। जब कोई EC2 इंस्टेंस या Lambda फ़ंक्शन रोल अस्यूम करता है, तो उसे AWS सेवाओं पर अनुरोध करने के लिए अस्थायी सुरक्षा क्रेडेंशियल मिलते हैं।
यहाँ एक सरल उदाहरण है: मान लें कि आपके पास एक एप्लिकेशन EC2 इंस्टेंस पर चल रहा है जिसे किसी S3 बकेट से पढ़ना है। इंस्टेंस पर एक्सेस कुंजियाँ स्टोर करने के बजाय, आप S3 से पढ़ने की अनुमति वाली नीति के साथ एक IAM रोल बना सकते हैं। फिर आप इस रोल को अपने EC2 इंस्टेंस से अटैच कर देते हैं। जब इंस्टेंस चलता है, तो वह रोल अस्यूम करता है और S3 बकेट तक पहुंचने के लिए अस्थायी क्रेडेंशियल प्राप्त करता है।
अस्थायी क्रेडेंशियल इंस्टेंस को AWS Security Token Service (STS) के माध्यम से दिए जाते हैं। इनमें एक access key ID, secret access key और session token शामिल होते हैं, और ये सामान्यतः कुछ घंटों के लिए मान्य रहते हैं।
रोल का उपयोग करना अनुमतियों के प्रबंधन को भी आसान बनाता है क्योंकि आप रोल की नीतियों को एक ही स्थान पर अपडेट कर सकते हैं, जो स्वचालित रूप से उन सभी इकाइयों पर लागू हो जाता है जो उस रोल को अस्यूम कर रही हैं।
IAM रोल बनाने के लिए, IAM कंसोल के बाएँ मेनू में “Roles” पर क्लिक करें और फिर “Create Role” पर क्लिक करें। इसके बाद, रोल निर्माण पूरा करने के लिए ये चरण अपनाएँ:
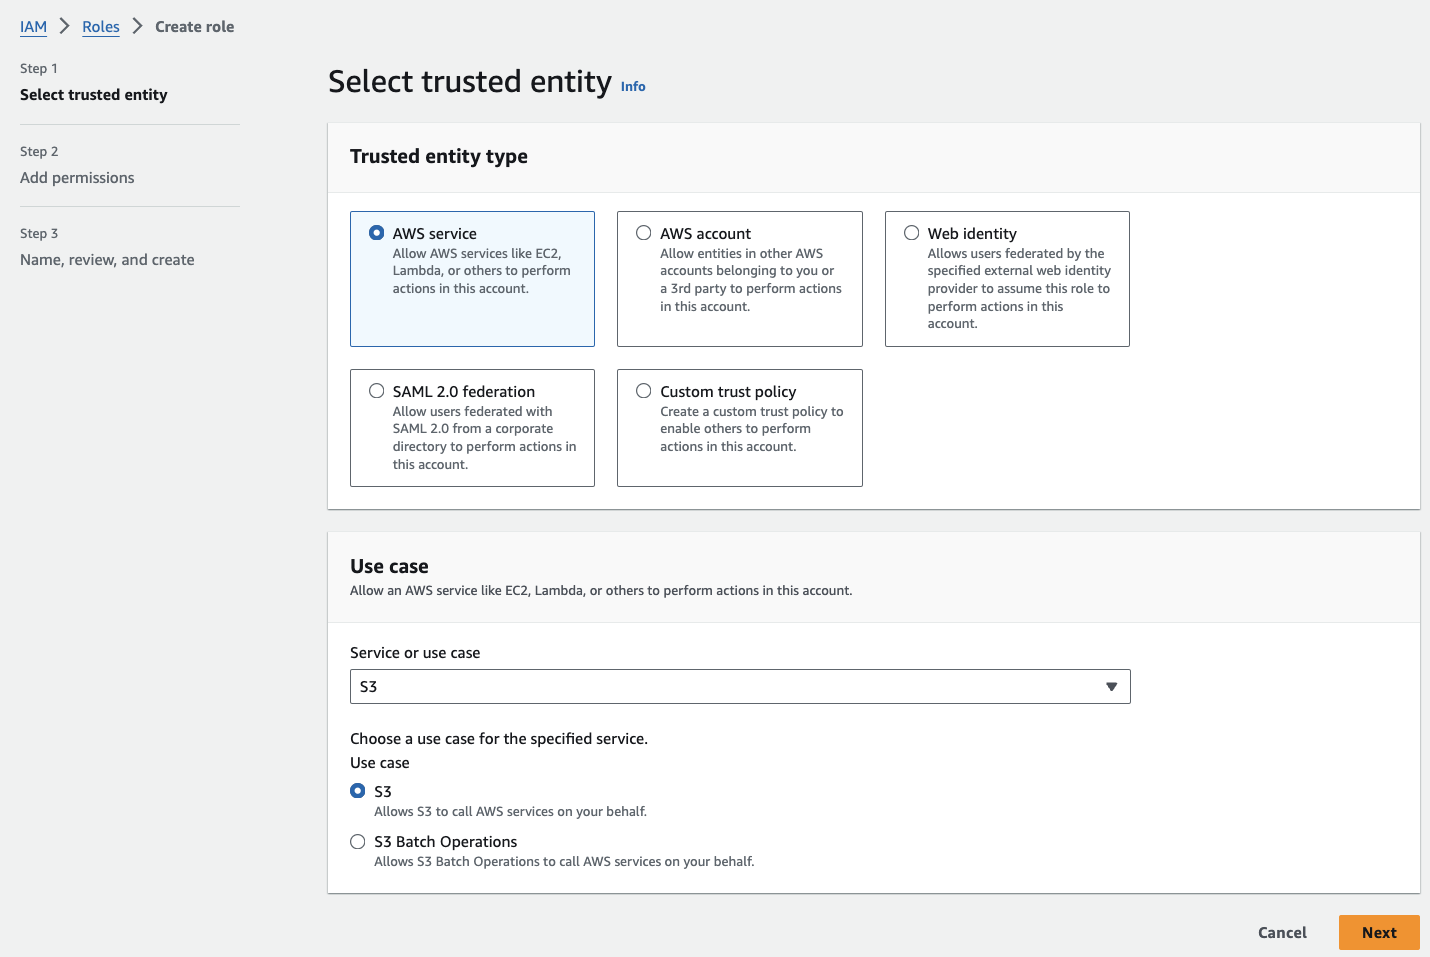
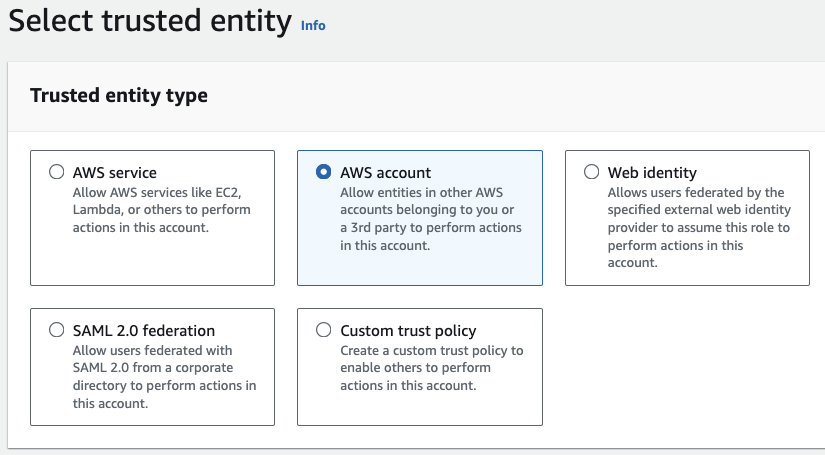
आपको चुनना होगा कि यह रोल कौन या क्या उपयोग करेगा। आपके पास कई विकल्प हैं: AWS सेवाएँ (जैसे, EC2, Lambda), कोई अन्य AWS खाता, या वेब आइडेंटिटी। अभी के लिए, मान लें कि हम ऐसा रोल बना रहे हैं जो हमें S3 का पूर्ण एक्सेस देता है।
सेवा के रूप में “S3” और उपयोग के मामले के रूप में “S3” चुनें। “Next” पर क्लिक करें।
विश्वसनीय इकाई चुनें
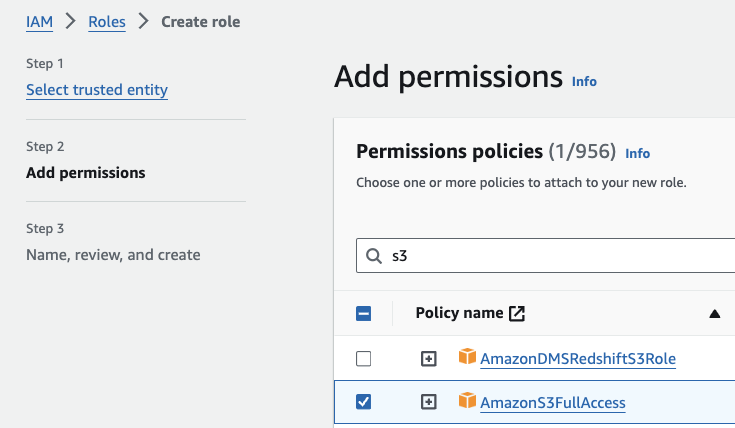
यहाँ, आप अपने रोल में अनुमतियाँ जोड़ेंगे। आप मौजूदा नीतियों में से चुन सकते हैं या नई बना सकते हैं।
इस रोल के लिए, हम “AmazonS3FullAccess” नीति ढूँढकर चुनते हैं और फिर “Next” पर क्लिक करते हैं।
IAM रोल में अनुमतियाँ जोड़ें
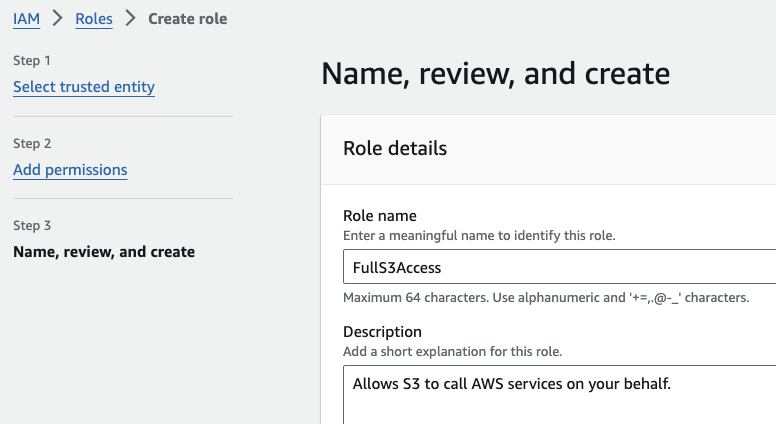
अपने रोल को ऐसा नाम दें जिससे इसका उद्देश्य स्पष्ट हो, जैसे “FullS3Access”。
रोल का नाम दें, समीक्षा करें, और बनाएँ
अपने रोल का विवरण समीक्षा करें ताकि सब कुछ ठीक लगे। आपको विश्वसनीय इकाई, जुड़ी नीतियाँ, और जो भी टैग आपने जोड़े हैं, वे दिखाई देंगे।
टैग वैकल्पिक हैं, लेकिन वे आपके रोल को व्यवस्थित और प्रबंधित करने में मदद कर सकते हैं। उदाहरण के लिए, आप "Environment" कुंजी और "Production" मान वाला टैग जोड़ सकते हैं।
“Create role” पर क्लिक करें।
यदि आपके पास कई रोल हैं, तो उनका प्रबंधन अव्यवस्थित हो सकता है, लेकिन व्यवस्थित रहने के तरीके हैं:
IAM रोल के साथ क्रॉस-अकाउंट एक्सेस एक उपयोगी सुविधा है जो आपको एक AWS खाते के उपयोगकर्ताओं या संसाधनों को दूसरे खाते के संसाधनों तक पहुंच देने की अनुमति देती है।
मान लें कि आपके पास दो AWS खाते हैं: “Account A” आपका प्रोडक्शन वातावरण है, और “Account B” आपका डेवलपमेंट वातावरण है। आपको “Account B” के उपयोगकर्ताओं या एप्लिकेशन को “Account A” के संसाधनों तक पहुंच देने की आवश्यकता हो सकती है, लेकिन आप सभी के लिए “Account A” में अलग IAM उपयोगकर्ता नहीं बनाना चाहते।
आप “Account A” में आवश्यक अनुमतियाँ देने वाला रोल बना सकते हैं और फिर “Account B” के उपयोगकर्ताओं या संसाधनों को वह रोल अस्यूम करने की अनुमति दे सकते हैं।
ऊपर दिए गए परिदृश्य को प्रबंधित करने के लिए आपको ये कदम उठाने होंगे:
IAM क्रॉस-अकाउंट एक्सेस
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "sts:AssumeRole",
      "Resource": "arn:aws:iam::AccountA_ID:role/RoleName"
    }
  ]
}AccountA_ID को “Account A” के वास्तविक AWS अकाउंट ID से और RoleName को बनाए गए रोल के नाम से बदलें।अब “Account B” के उपयोगकर्ता या एप्लिकेशन संसाधनों तक पहुंचने के लिए “Account A” का वह रोल अस्यूम कर सकते हैं। यह AWS CLI, SDKs या कंसोल के माध्यम से किया जा सकता है।
IAM की सर्वोत्तम प्रथाएँ आपके AWS वातावरण को सुरक्षित रखने के लिए आवश्यक हैं। आपको इन बातों पर ध्यान देना चाहिए:
MFA आपके AWS खाते में सुरक्षा की एक अतिरिक्त परत जोड़ता है। भले ही किसी के पास आपका पासवर्ड आ जाए, लॉगिन के लिए उसे दूसरी सत्यापन विधि की आवश्यकता होगी। इसे अपने रूट खाते और अन्य महत्वपूर्ण उपयोगकर्ताओं के लिए सेट करें।
रोल अस्थायी क्रेडेंशियल देते हैं जो स्वतः रोटेट होते रहते हैं, जिससे लंबे समय तक क्रेडेंशियल उजागर होने का जोखिम घटता है। उदाहरण के लिए, EC2 इंस्टेंस पर चलने वाले एप्लिकेशन के लिए एक्सेस कुंजियों को हार्डकोड करने के बजाय रोल का उपयोग करें।
उपयोगकर्ताओं और रोल को केवल उतनी ही अनुमतियाँ दें जितनी बिल्कुल आवश्यक हों। इससे आकस्मिक या दुर्भावनापूर्ण कार्रवाइयों का जोखिम कम होता है। अनुमतियों की नियमित समीक्षा और अपडेट करें ताकि वे अब भी आवश्यक हों।
यदि आपको एक्सेस कुंजियों का उपयोग करना ही पड़े, तो उन्हें नियमित रूप से रोटेट करें। AWS प्रति उपयोगकर्ता दो सक्रिय एक्सेस कुंजियाँ बनाने की अनुमति देता है, ताकि आप नई कुंजी बना सकें, अपने एप्लिकेशन अपडेट कर सकें, और फिर बिना डाउनटाइम के पुरानी कुंजी को निष्क्रिय कर सकें।
व्यक्तिगत उपयोगकर्ताओं को अनुमतियाँ देने के बजाय, समूह बनाएँ और समूहों को अनुमतियाँ दें। जैसे-जैसे उपयोगकर्ताओं की संख्या बढ़ती है, यह अनुमतियों का प्रबंधन करना आसान बनाता है।
AWS CloudTrail सक्षम करें ताकि सभी API कॉल, जिनमें IAM उपयोगकर्ताओं द्वारा किए गए कॉल भी शामिल हैं, लॉग हो जाएँ। किसी भी असामान्य या अनधिकृत गतिविधि का पता लगाने के लिए इन लॉग की नियमित समीक्षा करें। यह सुरक्षा और अनुपालन बनाए रखने में मदद करता है।
ऐसी पासवर्ड नीतियाँ लागू करें जो मज़बूत पासवर्ड आवश्यक करें। इसमें बड़े और छोटे अक्षरों, संख्याओं और विशेष वर्णों का मिश्रण शामिल होना चाहिए। साथ ही, नियमित पासवर्ड परिवर्तन और पुराने पासवर्ड के पुन: उपयोग को रोकना भी सुनिश्चित करें।
रूट खाते को आपके AWS खाते के सभी संसाधनों तक असीमित पहुंच होती है। इसका उपयोग कम से कम करें और रोज़मर्रा के कार्यों के लिए व्यक्तिगत IAM उपयोगकर्ता बनाएँ। रूट खाते पर हमेशा MFA सक्षम करें।
यदि आप कॉर्पोरेट वातावरण में AWS IAM का उपयोग कर रहे हैं, तो आपको कुछ उन्नत सुविधाओं के बारे में पता होना चाहिए।
आइडेंटिटी फेडरेशन आपको अन्य आइडेंटिटी प्रदाताओं (जैसे आपकी कॉर्पोरेट डायरेक्टरी या सोशल आइडेंटिटी प्रदाता) की मौजूदा आइडेंटिटी का उपयोग AWS संसाधनों तक पहुंच के लिए करने देती है। सभी के लिए अलग IAM उपयोगकर्ता बनाने के बजाय, आप उपयोगकर्ताओं को अपने मौजूदा क्रेडेंशियल के साथ साइन इन करने दे सकते हैं।
आइडेंटिटी फेडरेशन का उपयोग करने के लिए, आपको AWS और आइडेंटिटी प्रदाता के बीच ट्रस्ट संबंध स्थापित करना होगा।
जब उपयोगकर्ता AWS तक पहुंचने की कोशिश करते हैं, तो वे पहले आइडेंटिटी प्रदाता के साथ प्रमाणीकरण करते हैं। प्रमाणीकरण सफल होने पर, उन्हें AWS संसाधनों तक पहुंचने के लिए अस्थायी सुरक्षा क्रेडेंशियल मिलते हैं।
इन क्रेडेंशियल का प्रबंधन AWS Security Token Service (STS) करता है और ये थोड़े समय के लिए मान्य होते हैं, जिससे लंबे समय तक क्रेडेंशियल उजागर होने का जोखिम कम होता है।
IAM Identity Center, जिसे AWS Single Sign-On (SSO) भी कहा जाता है, आपके AWS वातावरण में कौन क्या एक्सेस कर सकता है, इसे नियंत्रित करने का एक केंद्रीकृत हब है, वह भी कई उपयोगकर्ता नाम और पासवर्ड प्रबंधित किए बिना।
आप Microsoft Active Directory या अन्य SAML 2.0 समर्थित आइडेंटिटी प्रदाताओं जैसी मौजूदा आइडेंटिटी स्रोतों से कनेक्ट कर सकते हैं। आपके उपयोगकर्ता अपने कॉर्पोरेट लॉगिन क्रेडेंशियल का उपयोग करके AWS में साइन इन कर सकते हैं।
सेटअप के बाद, उपयोगकर्ता एक पर्सनलाइज़्ड पोर्टल तक पहुंच सकते हैं जहाँ वे सभी AWS खाते और एप्लिकेशन देखते हैं जिनके लिए उनके पास अनुमतियाँ हैं। वे एक बार लॉगिन करते हैं और वहाँ से वे अलग-अलग AWS खातों और एप्लिकेशन के बीच बिना फिर से लॉगिन किए स्विच कर सकते हैं।
आप AWS मैनेजमेंट कंसोल में इसे सक्षम करके, अपने आइडेंटिटी स्रोत से कनेक्ट करके, और उपयोगकर्ता एक्सेस कॉन्फ़िगर करके IAM Identity Center सेट कर सकते हैं। AWS इस प्रक्रिया में आपकी मदद के लिए स्टेप-बाय-स्टेप ट्यूटोरियल देता है, जिससे यह आसान हो जाता है, भले ही आप IAM या SSO में नए हों।
IAM में महारत हासिल करना बेहद ज़रूरी है क्योंकि यह AWS में आपके हर काम की नींव रखता है। यह आपको नियंत्रित करने में मदद करता है कि उपयोगकर्ता किन संसाधनों तक पहुंच सकते हैं, आपके डेटा को सुरक्षित रखता है, और यह सुनिश्चित करता है कि आप हैकरों के लिए दरवाज़ा न खोलें।
AWS के बारे में और जानने के लिए, हमारे AWS Cloud Technology and Services कोर्स के लिए साइन अप करके शुरू करें। इसके बाद, आप AWS सर्टिफ़ाइड बनकर अपने करियर में आगे बढ़ सकते हैं!
इसके अलावा, हमारा वेबिनार देखें, जो आपको क्लाउड में Python, AWS, और boto3 के साथ डेटा साइंस से परिचित कराएगा।
AWS और डेटा इंजीनियरिंग के बारे में और सीखें—इन कोर्स के साथ!
कोर्स
कोर्स
कोर्स